Bisakah satu plugin keamanan WordPress all-in-one menggantikan beberapa plugin keamanan?
Oleh Eureka Studio · Diperbarui
Jawaban singkat
Sering kali, bisa. Menyembunyikan login, batas login, autentikasi dua faktor, XML-RPC, kebocoran nama pengguna, spam, pendaftaran palsu, dan banjir bot biasanya ditangani oleh plugin yang berbeda-beda. Satu plugin bisa menangani semuanya dengan satu log dan satu daftar izin. Catat apa yang dikerjakan setiap plugin saat ini, aktifkan lapisan yang sesuai, lalu pensiunkan plugin lama satu per satu.
Langkah-langkah
1Langkah 1
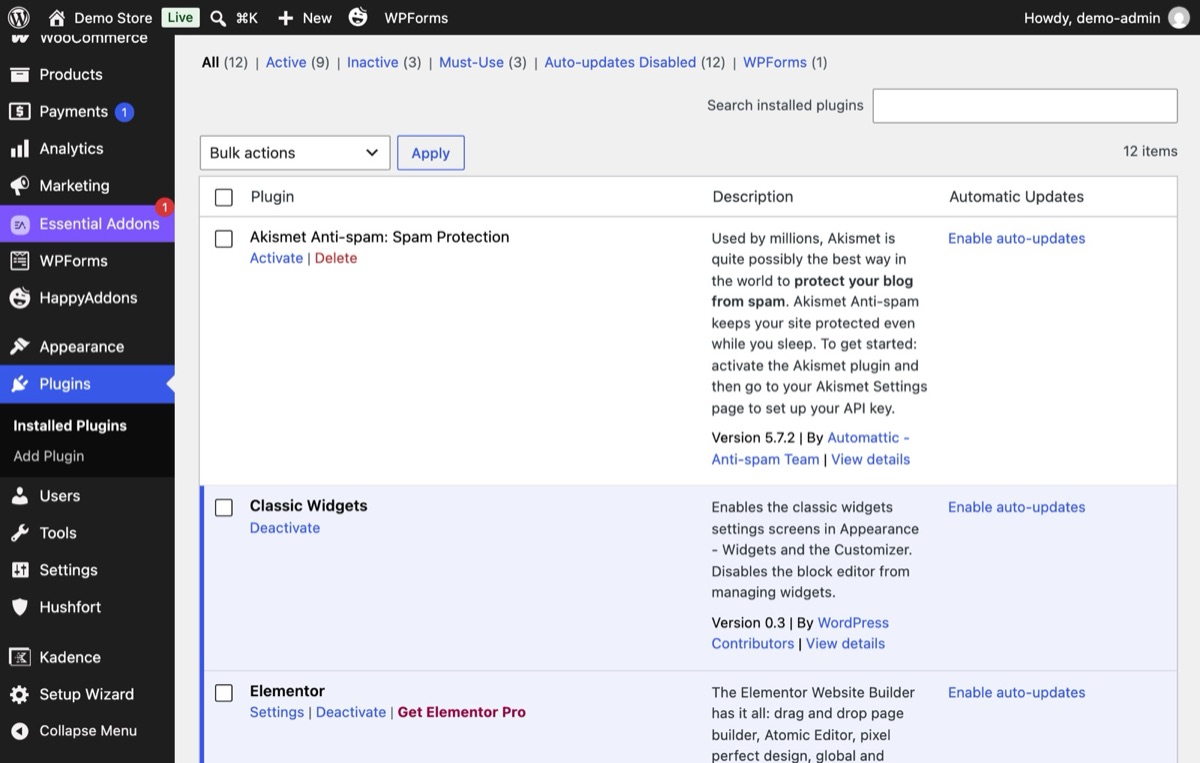
Catat apa yang dikerjakan setiap plugin keamanan
Buka Plugin dan tulis satu baris untuk setiap plugin yang berkaitan dengan keamanan. Sering kali Anda akan menemukan dua plugin mengerjakan tugas yang sama, dan satu tugas yang tidak ditangani siapa pun.
2Langkah 2
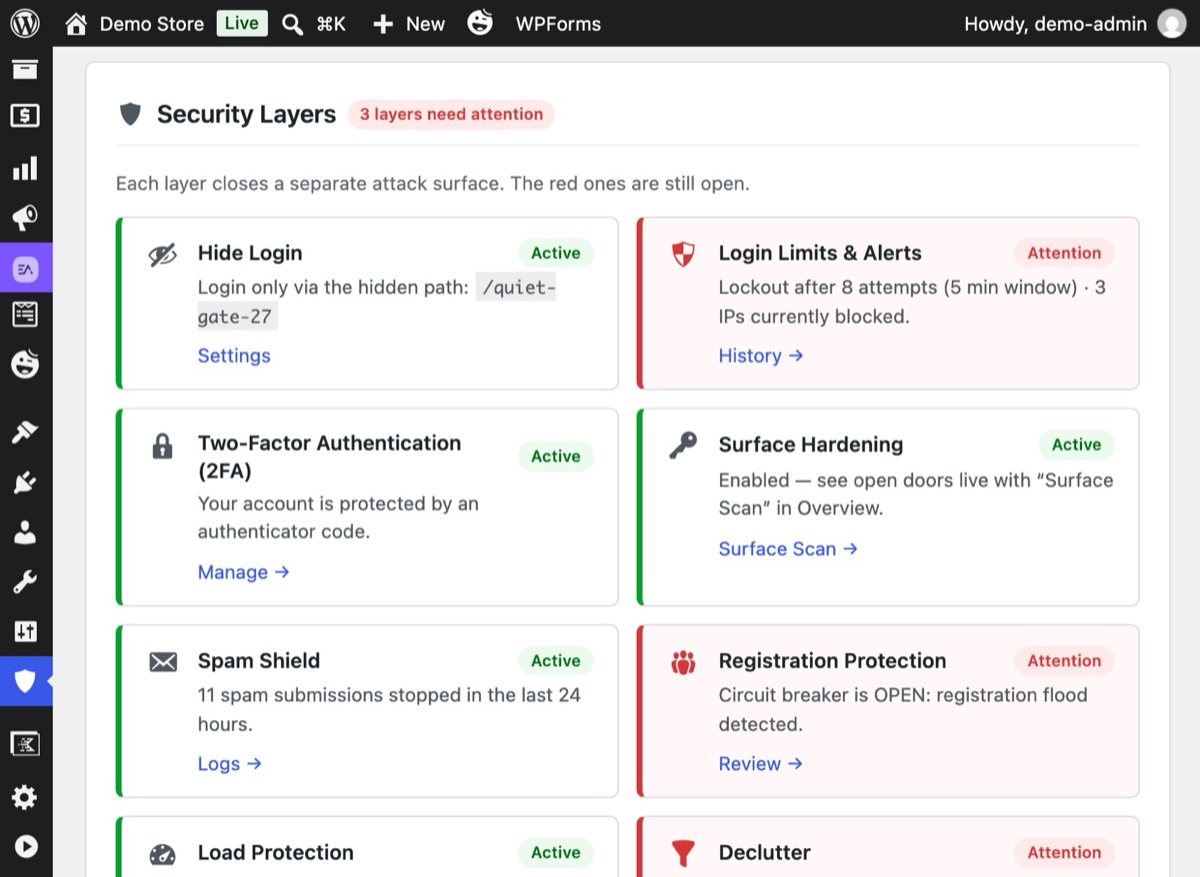
Aktifkan lapisan yang sesuai di Hushfort
Aktifkan hanya lapisan yang menggantikan sesuatu yang sudah Anda punya. Ringkasan menampilkan satu kartu per lapisan: hijau saat melindungi, merah saat nonaktif atau perlu diperiksa.
3Langkah 3
Pensiunkan plugin lama satu per satu
Nonaktifkan satu plugin lama, uji tugas yang dulu dikerjakannya, lalu lanjut ke plugin berikutnya. Setiap selesai satu, tekan Pindai ulang di bawah Pindai Permukaan untuk memastikan pintu-pintunya masih tertutup. Jangan jalankan dua plugin penyembunyi login atau dua plugin pembatas login sekaligus; keduanya akan berebut permintaan yang sama.

4Langkah 4
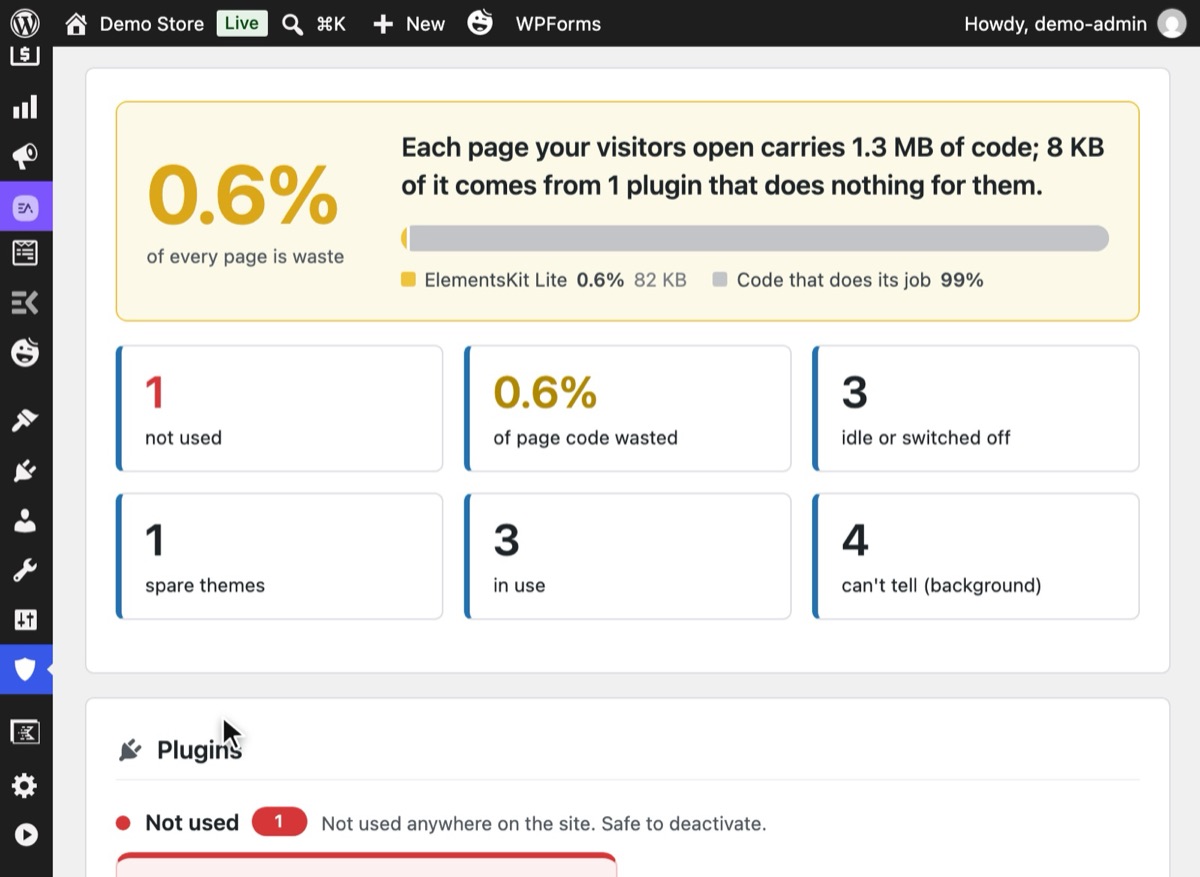
Biarkan Rapikan memastikan sisanya
Jalankan Rapikan untuk melihat plugin mana yang kini tidak melakukan apa-apa. Sisihkan plugin itu, uji, lalu hapus melalui konfirmasi bawaan WordPress.


Sering kali bisa: satu plugin keamanan WordPress all-in-one dapat menggantikan penyembunyi login, pembatas login, plugin 2FA, penutup XML-RPC, anti-spam, dan pemblokir pendaftaran palsu. Catat dulu tugas setiap plugin lama, aktifkan lapisan yang sesuai, lalu pensiunkan plugin lama satu per satu. Hushfort Security, plugin keamanan WordPress gratis, bersama add-on Hushfort Pro menyatukan sepuluh lapisan seperti itu dalam satu plugin.
Mengapa ini penting
Keamanan WordPress biasanya bertambah satu kekhawatiran demi satu kekhawatiran. Bot menemukan halaman login, jadi Anda menambah plugin penyembunyi login. Lalu muncul tebakan kata sandi, jadi ditambah plugin pembatas login. Kemudian plugin 2FA, plugin untuk mematikan XML-RPC, layanan anti-spam komentar, honeypot untuk setiap plugin formulir, sesuatu untuk pendaftaran palsu, dan sesuatu untuk bot yang agresif.
Masing-masing plugin itu masuk akal jika berdiri sendiri. Namun bersama-sama, mereka menimbulkan masalah yang tidak kentara:
- Banyak log terpisah. Login yang diblokir ada di satu plugin, pendaftaran yang diblokir di plugin lain, bot yang diblokir di plugin ketiga. Tidak ada yang melihat gambaran utuhnya.
- Banyak daftar izin. Anda mengizinkan IP Anda sendiri di satu tempat, lalu justru dikunci oleh plugin lain.
- Pandangan berbeda tentang pengunjung yang sama. Satu plugin membaca IP asli di balik Cloudflare, plugin lain membaca IP proxy. Yang satu mengunci bot, yang lain mengunci semua orang.
- Lebih banyak yang harus diperbarui. Setiap plugin adalah kode yang harus terus diperbarui, dan lebih banyak pintu yang harus diawasi.
- Bentrok. Dua plugin yang sama-sama menulis ulang URL login, atau sama-sama menghitung login gagal yang sama, menghasilkan bug yang aneh.
Kesalahan umum
- Mengganti semuanya sekaligus. Pindahkan satu tugas dalam satu waktu dan uji di antaranya.
- Pengaturan hilang di tengah jalan. Catat jalur login tersembunyi lama, IP yang diizinkan, dan batas-batas Anda sebelum menonaktifkan apa pun.
- Meninggalkan celah. Jika penyiapan lama menutup XML-RPC dan yang baru belum, Anda telah membuka sebuah pintu. Aktifkan lapisan baru sebelum mematikan plugin lama.
- Berharap satu plugin bisa mengerjakan semuanya. Tidak ada satu plugin pun yang sama baiknya dalam membersihkan malware, aturan firewall, cadangan, dan pengamanan login. Pahami dengan jelas tugas apa yang dikerjakan setiap alat.
Tanpa plugin
Anda bisa mengurangi jumlah plugin tanpa plugin baru, dengan memindahkan tugas-tugas sederhana ke dalam kode:
- Login XML-RPC: filter
xmlrpc_enabled(lihat cara menonaktifkan XML-RPC). - Kebocoran nama pengguna: beberapa filter untuk REST, pemindaian penulis, dan sitemap (lihat cara menyembunyikan nama pengguna).
- Komentar: tutup di Pengaturan → Diskusi jika Anda tidak membutuhkannya.
Setiap potongan kodenya kecil, tetapi jika digabung, semuanya menjadi plugin buatan sendiri yang hanya Anda yang merawatnya, tanpa log, tanpa daftar izin bersama, dan tanpa pengujian. Pilihan itu bisa saja wajar bagi developer dengan satu situs. Namun makin sulit untuk setiap situs tambahan yang Anda kelola.
Jika ada yang salah
- Anda tidak bisa masuk setelah mengganti plugin penyembunyi login. Jalur dari plugin lama
sudah tidak berfungsi. Tambahkan
define( 'GATEKEEPER_LOGIN_SLUG', 'jalur-baru' );kewp-config.php, atau lihat Terkunci di luar setelah mengganti URL login. - Formulir berhenti terkirim. Mungkin ada dua lapisan anti-spam yang memeriksa formulir yang sama. Matikan add-on honeypot lama, lalu bersihkan cache halaman Anda.
- Penguncian jadi berlipat dua. Dua plugin pembatas login menghitung percobaan yang sama. Nonaktifkan yang lama.
Dengan Hushfort
Hushfort menyatukan sepuluh tugas dalam satu plugin: Sembunyikan Login, Batas Login, Dua Faktor, Kunci Pintu Belakang untuk XML-RPC, Perisai Nama Pengguna, Pindai Permukaan, Anti-Spam, Blokir Pendaftaran Palsu, Penjaga Banjir & Bot Palsu, dan Rapikan. Masing-masing adalah modul yang Anda aktifkan secara terpisah. Sembunyikan Login, Pindai Permukaan, dan perlindungan spam dasar tersedia gratis; lapisan lainnya hadir dengan Hushfort Pro.
- Satu dasbor dengan kartu status per lapisan.
- Satu Riwayat percobaan yang gagal dan diblokir, bisa difilter.
- Satu cara membaca IP dan satu daftar izin yang dipakai bersama oleh semua modul.
- Tanpa layanan pihak ketiga, tanpa CAPTCHA, tanpa telemetri.
Yang tidak dilakukannya, terus terang saja: pemindaian malware, aturan firewall, pemblokiran negara, dan cadangan. Tetap gunakan alat khusus untuk itu; Hushfort cocok dipasangkan dengan alat-alat tersebut.
Pertanyaan umum
Berapa banyak plugin keamanan yang sebaiknya dimiliki situs WordPress?
Bisakah saya menjalankan Hushfort berdampingan dengan plugin keamanan lain?
Apakah Hushfort menggantikan pemindai malware atau firewall?
Apakah pengaturan plugin lama akan hilang jika saya menghapusnya?
Apakah plugin all-in-one lebih berat daripada beberapa plugin kecil?
Panduan terkait
Bagaimana cara menemukan plugin yang tidak terpakai di WordPress dan menghapusnya dengan aman?
Temukan plugin yang terpasang tetapi tidak melakukan apa-apa, lihat berapa banyak kode yang dimuatnya di tiap halaman, lalu hapus dalam dua langkah aman.
Lihat langkah-langkahnyaBagaimana cara mengganti URL login WordPress (wp-login.php dan wp-admin)?
Ganti URL login WordPress dan sembunyikan wp-admin dalam lima langkah aman. Uji sebelum keluar, dan ketahui cara masuk kembali jika Anda lupa alamatnya.
Lihat langkah-langkahnyaBagaimana cara cek keamanan WordPress dan melihat apa saja yang terbuka di situs saya?
Cek keamanan situs WordPress seperti bot melakukannya. Lima permintaan menunjukkan apakah login, XML-RPC, dan nama pengguna terbuka, serta cara menutupnya.
Lihat langkah-langkahnya