Tek bir eklenti birden fazla WordPress güvenlik eklentisinin yerini tutabilir mi?
Yazan: Eureka Studio · Güncellendi
Kısa yanıt
Çoğu zaman evet. Giriş gizleme, deneme sınırı, iki adımlı doğrulama, XML-RPC, kullanıcı adı sızıntıları, spam, sahte kayıtlar ve bot selleri genellikle ayrı eklentilerle karşılanır. Tek bir eklenti hepsini tek bir kayıt ve tek bir izin listesiyle yapabilir. Mevcut her eklentinin ne yaptığını listele, karşılık gelen katmanları aç, sonra eski eklentileri birer birer emekliye ayır.
Adımlar
1Adım 1
Her güvenlik eklentisinin ne yaptığını listele
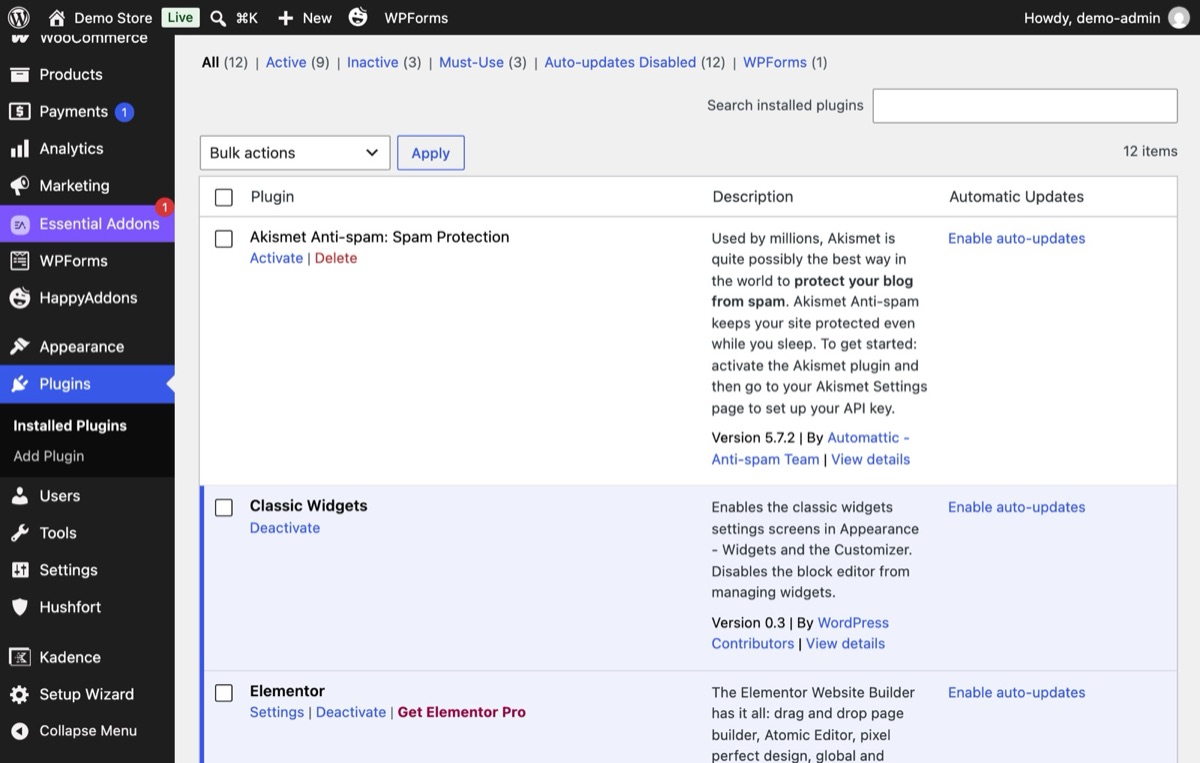
Eklentiler ekranını aç ve güvenlikle ilgili her eklenti için bir satır yaz. Çoğu zaman aynı işi yapan iki eklenti ve kimsenin üstlenmediği bir iş bulursun.
2Adım 2
Hushfort'ta karşılık gelen katmanları aç
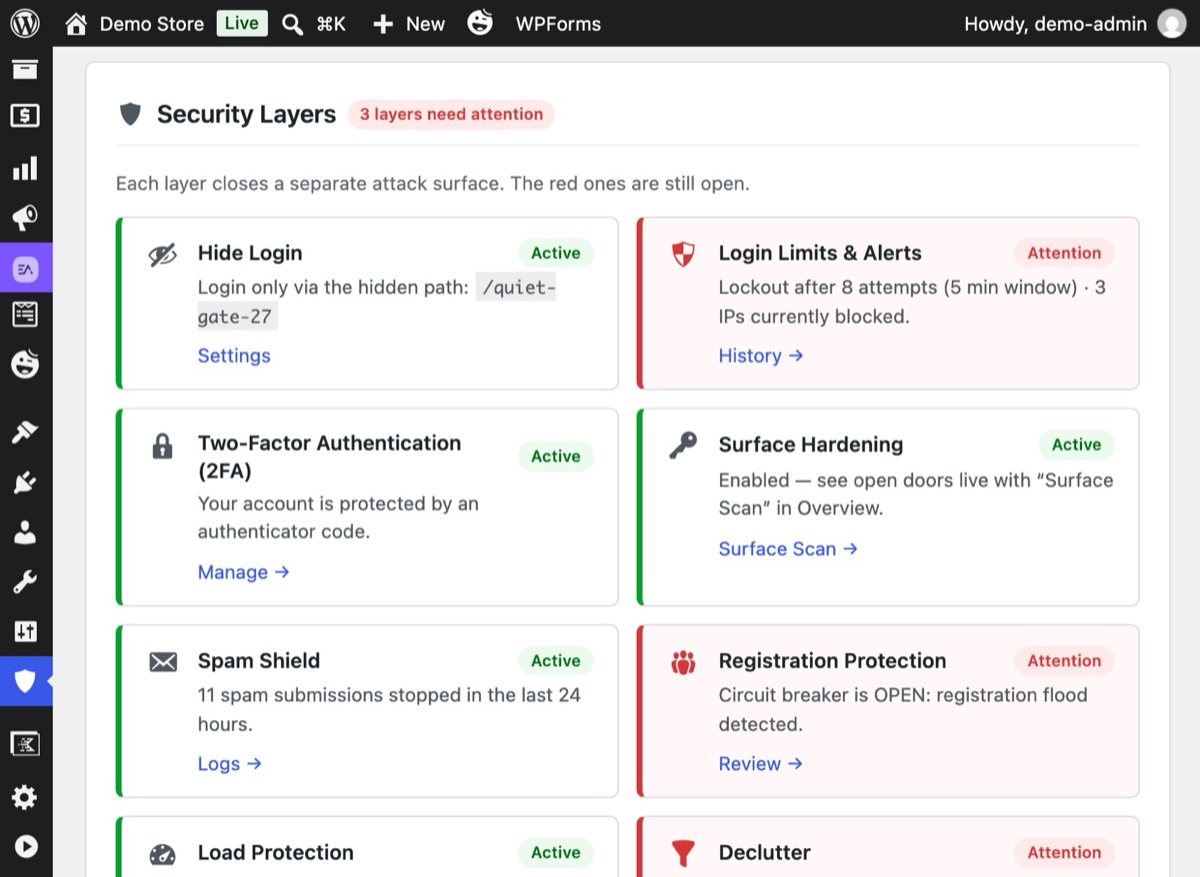
Yalnızca elindeki bir şeyin yerini tutan katmanları aç. Genel Durum ekranı her katman için bir kart gösterir: koruyorsa yeşil, kapalıysa ya da bakılması gerekiyorsa kırmızı.
3Adım 3
Eski eklentileri birer birer emekliye ayır
Eski bir eklentiyi devre dışı bırak, yaptığı işi test et, sonra bir sonrakine geç. Her birinden sonra kapıların hâlâ kapalı olduğunu görmek için Yüzey Taraması altındaki Yeniden tara'ya bas. İki giriş gizleme ya da iki deneme sınırı eklentisini birlikte çalıştırma; aynı istekler için birbirleriyle kavga ederler.

4Adım 4
Geriye kalanları Sadeleştir doğrulasın
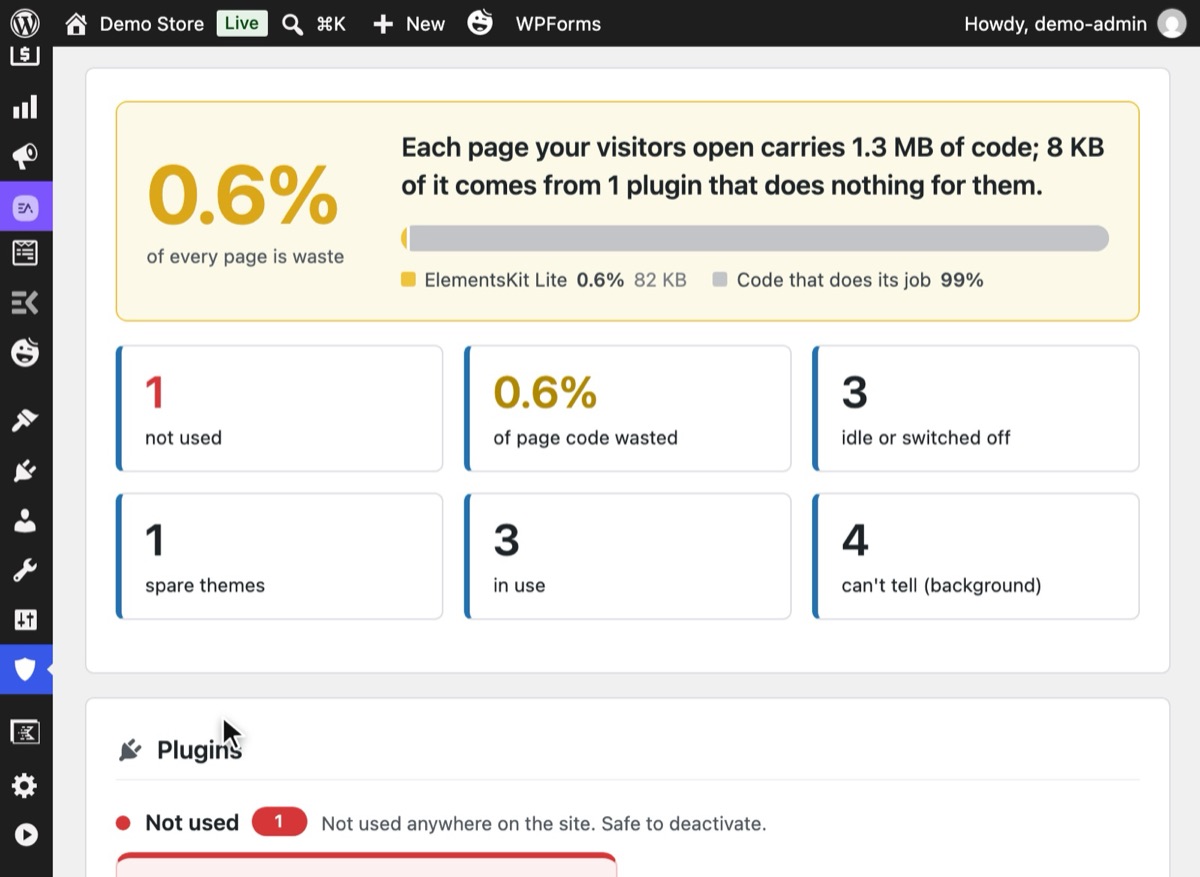
Artık hangi eklentilerin hiçbir iş yapmadığını görmek için Sadeleştir'i çalıştır. Onları kenara ayır, test et ve WordPress'in kendi onayıyla sil.


Neden önemli
WordPress'te güvenlik genellikle her seferinde bir endişeyle büyür. Botlar giriş sayfasını bulur, bir giriş gizleme eklentisi eklersin. Sonra parola tahmini gelir, bir deneme sınırı eklentisi. Sonra bir 2FA eklentisi, XML-RPC'yi kapatan bir eklenti, bir yorum spam'i servisi, her form eklentisi için bir gizli tuzak alan, sahte kayıtlar için bir şey ve saldırgan botlar için bir şey daha.
Bu eklentilerin her biri tek başına makuldür. Bir araya geldiklerinde ise daha sessiz sorunlara yol açarlar:
- Birçok ayrı kayıt. Engellenen bir giriş bir eklentide, engellenen bir kayıt başka birinde, engellenen bir bot üçüncüsünde durur. Kimse resmin tamamını görmez.
- Birçok izin listesi. Kendi IP'ne bir yerde izin verirsin, başka biri seni kilitler.
- Aynı ziyaretçiye farklı bakışlar. Bir eklenti Cloudflare arkasındaki gerçek IP'yi okur, bir diğeri proxy'yi. Biri bir botu kilitler, diğeri herkesi.
- Güncellenecek daha çok şey. Her eklenti güncel tutulacak bir koddur ve göz kulak olunacak daha çok kapı demektir.
- Çakışmalar. Giriş adresini yeniden yazan iki eklenti ya da aynı başarısız girişi sayan iki eklenti tuhaf hatalar üretir.
Sık yapılan hatalar
- Her şeyi bir anda değiştirmek. Her seferinde tek bir işi taşı ve arada test et.
- Yolda ayarları kaybetmek. Herhangi bir şeyi devre dışı bırakmadan önce eski gizli giriş yolunu, izin listesindeki IP'leri ve sınırları not al.
- Açık bırakmak. Eski kurulum XML-RPC'yi kapatıyorsa ve yenisi henüz kapatmıyorsa bir kapı açmış olursun. Eski eklentiyi kapatmadan önce yeni katmanı aç.
- Tek bir eklentinin her şeyi yapmasını beklemek. Hiçbir eklenti kötü amaçlı yazılım temizliğini, güvenlik duvarı kurallarını, yedeklemeyi ve giriş sağlamlaştırmayı eşit derecede iyi karşılamaz. Hangi aracın hangi işi yaptığı konusunda net ol.
Eklentisiz
Basit işleri koda taşıyarak hiç yeni eklenti kurmadan eklenti sayısını azaltabilirsin:
- XML-RPC girişi:
xmlrpc_enabledfiltresi (XML-RPC nasıl kapatılır rehberine bak). - Kullanıcı adı sızıntıları: REST, yazar taramaları ve site haritası için birkaç filtre (kullanıcı adları nasıl gizlenir rehberine bak).
- Yorumlar: ihtiyacın yoksa Ayarlar → Tartışma altından kapat.
Her kod parçası küçüktür ama bir araya geldiklerinde yalnızca senin bakımını yaptığın, kaydı, ortak izin listesi ve testleri olmayan özel bir eklenti oluştururlar. Tek sitesi olan bir geliştirici için bu takas uygun olabilir. Baktığın her yeni siteyle birlikte zorlaşır.
Bir şeyler ters giderse
- Giriş gizleme eklentilerini değiştirdikten sonra giriş yapamıyorsun. Eski eklentinin yolu artık
çalışmıyor.
wp-config.phpdosyasınadefine( 'GATEKEEPER_LOGIN_SLUG', 'new-path' );satırını ekle ya da Giriş adresini değiştirdikten sonra dışarıda kaldıysan sayfasına bak. - Formlar gönderilmez oldu. Aynı formu iki spam katmanı kontrol ediyor olabilir. Eski gizli tuzak alan eklentisini kapat, sonra sayfa önbelleğini temizle.
- Kilitler ikiye katlandı. İki deneme sınırı eklentisi aynı denemeleri sayıyor. Eskisini devre dışı bırak.
Hushfort ile
Hushfort Security ücretsiz bir WordPress güvenlik eklentisidir; Hushfort Pro onun üzerine kurulan ücretli eklentidir.
Hushfort on işi tek bir eklentide toplar: Giriş Gizle, Deneme Sınırı, İki Adımlı Doğrulama, XML-RPC için Arka Kapı Kilidi, Kullanıcı Adı Kalkanı, Yüzey Taraması, Spam Kalkanı, Sahte Kayıt Engeli, İstek Seli ve Sahte Bot Koruması ve Sadeleştir. Her biri ayrı ayrı açtığın bir modüldür. Giriş Gizle, Yüzey Taraması ve temel spam koruması ücretsiz; diğer katmanlar Hushfort Pro ile gelir.
- Her katman için bir durum kartı olan tek bir Genel Durum ekranı.
- Başarısız ve engellenen denemelerin filtrelenebilir tek bir Geçmiş'i.
- Tüm modüllerin paylaştığı tek bir IP okuması ve tek bir izin listesi.
- Üçüncü taraf servis yok, CAPTCHA yok, telemetri yok.
Açıkça söyleyelim, yapmadıkları: kötü amaçlı yazılım taraması, güvenlik duvarı kural setleri, ülke engelleme, yedekleme. Bunlar için özel araçlar tut; Hushfort onlarla iyi anlaşır.
Sık sorulan sorular
Bir WordPress sitesinde kaç güvenlik eklentisi olmalı?
Hushfort'u başka bir güvenlik eklentisinin yanında çalıştırabilir miyim?
Hushfort bir kötü amaçlı yazılım tarayıcısının ya da güvenlik duvarının yerini tutar mı?
Eski eklentilerimi kaldırırsam ayarlarını kaybeder miyim?
Hepsi bir arada bir eklenti birkaç küçük eklentiden daha mı ağırdır?
İlgili rehberler
WordPress'te kullanılmayan eklentileri nasıl bulurum?
Kurulu olduğu halde hiçbir iş yapmayan eklentileri bul, her sayfada ne kadar kod yüklediklerini gör ve geri alınabilir iki adımda kaldır.
Adımları okuWordPress giriş adresini (URL) nasıl değiştiririm?
WordPress giriş adresini değiştir ve wp-admin'i beş güvenli adımda gizle. Çıkış yapmadan önce test et, adresi unutursan içeri nasıl döneceğini bil.
Adımları okuWordPress sitemin neleri açık ettiğini görmek için nasıl güvenlik kontrolü yaparım?
WordPress siteni bir bot gibi test et: beş istek giriş sayfasının, XML-RPC'nin ve kullanıcı adlarının açık olup olmadığını ve neyi kapatacağını gösterir.
Adımları oku