Может ли один плагин заменить несколько плагинов безопасности WordPress?
Автор: Eureka Studio · Обновлено
Коротко
Часто — да. Скрытие входа, лимиты входа, двухфакторная аутентификация, XML-RPC, утечки имён пользователей, спам, фейковые регистрации и флуд от ботов обычно закрываются отдельными плагинами. Один плагин может делать всё это с одним журналом и одним белым списком. Запишите, что делает каждый текущий плагин, включите соответствующие уровни защиты, а затем отключайте старые плагины по одному.
Шаги
1Шаг 1
Запишите, что делает каждый плагин безопасности
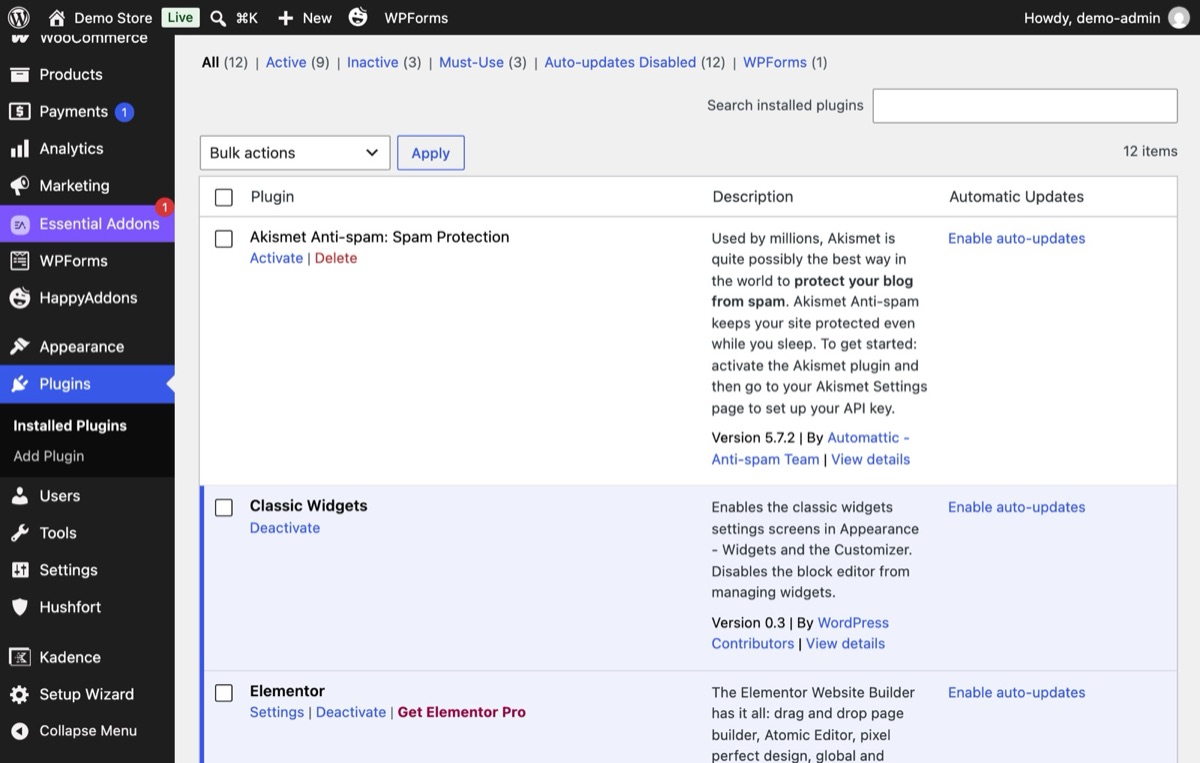
Откройте «Плагины» и запишите по одной строке на каждый плагин, связанный с безопасностью. Часто обнаруживается, что два плагина делают одно и то же, а одну задачу не закрывает никто.
2Шаг 2
Включите соответствующие уровни в Hushfort
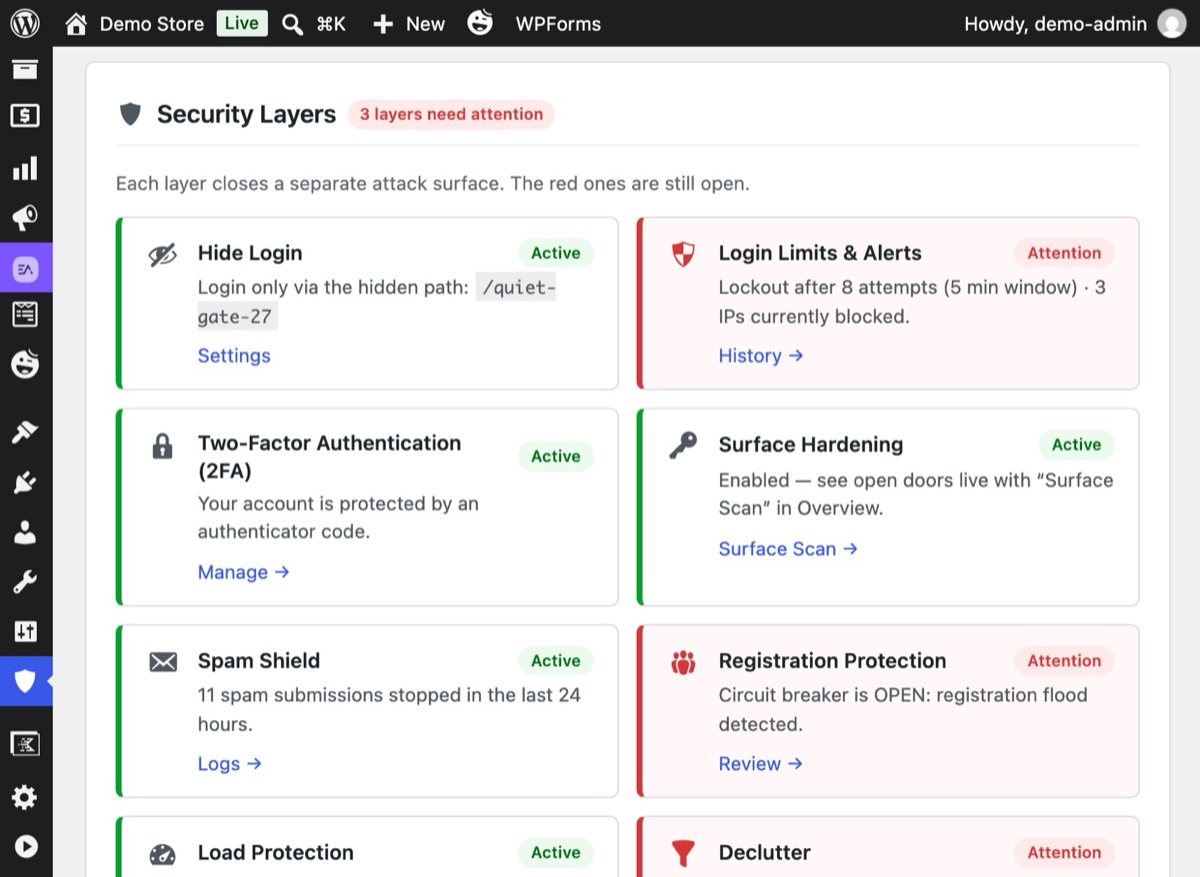
Включайте только те уровни, которые заменяют что-то из уже установленного. В «Обзоре» у каждого уровня своя карточка: зелёная, когда уровень защищает, красная, когда он выключен или требует внимания.
3Шаг 3
Отключайте старые плагины по одному
Деактивируйте один старый плагин, проверьте задачу, которую он выполнял, и переходите к следующему. После каждого нажимайте «Сканировать снова» в блоке «Сканирование поверхности», чтобы убедиться, что двери по-прежнему закрыты. Не держите одновременно два плагина скрытия входа или два плагина лимитов входа: они конфликтуют из-за одних и тех же запросов.

4Шаг 4
Пусть «Очистка» подтвердит, что осталось
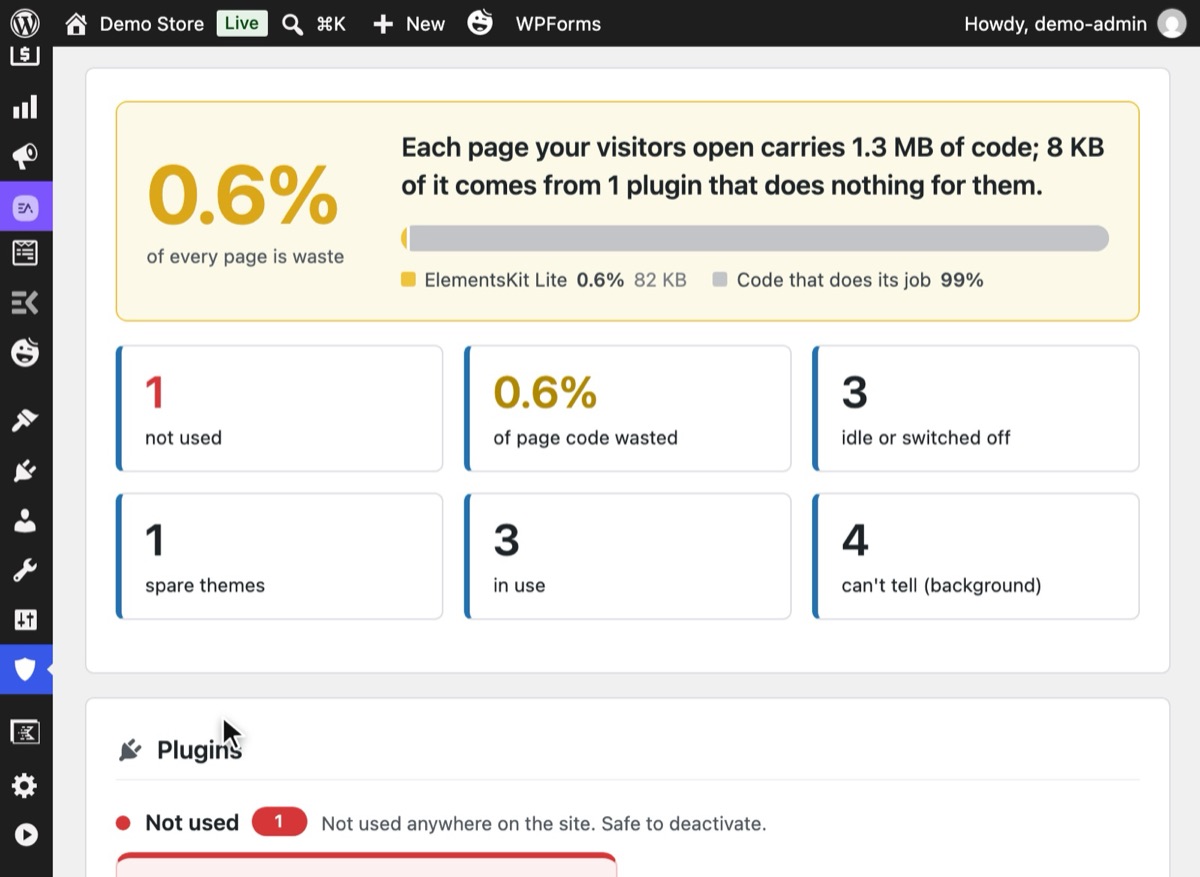
Запустите «Очистку», чтобы увидеть, какие плагины теперь ничего не делают. Отложите их, проверьте сайт и удалите через стандартное подтверждение WordPress.


Почему это важно
Часто один плагин безопасности WordPress может заменить несколько: скрытие входа, лимиты входа, 2FA, XML-RPC, утечки имён пользователей, спам, фейковые регистрации и флуд от ботов обычно закрываются отдельными плагинами. Перейти без брешей можно так: записать, что делает каждый текущий плагин, включить нужные уровни защиты и отключать старые плагины по одному.
Безопасность в WordPress обычно разрастается по одной проблеме за раз. Боты нашли страницу входа — вы ставите плагин скрытия входа. Потом подбор паролей — плагин лимитов входа. Потом плагин 2FA, плагин для отключения XML-RPC, сервис против спама в комментариях, honeypot для каждого плагина форм, что-то от фейковых регистраций и что-то от агрессивных ботов.
Каждый из этих плагинов по отдельности разумен. Вместе они создают более тихие проблемы:
- Много отдельных журналов. Заблокированный вход — в одном плагине, заблокированная регистрация — в другом, заблокированный бот — в третьем. Целой картины не видит никто.
- Много белых списков. Вы разрешаете свой IP в одном месте и получаете блокировку в другом.
- Разный взгляд на одного и того же посетителя. Один плагин читает реальный IP за Cloudflare, другой — IP прокси. Один блокирует бота, другой — всех подряд.
- Больше обновлений. Каждый плагин — это код, который нужно поддерживать актуальным, и ещё больше дверей, за которыми нужно следить.
- Конфликты. Два плагина, переписывающие адрес входа, или оба считающие один и тот же неудачный вход, порождают странные ошибки.
Частые ошибки
- Переключать всё разом. Переносите по одной задаче и проверяйте между шагами.
- Потерять настройки по дороге. Прежде чем что-либо деактивировать, запишите старый скрытый путь входа, IP из белого списка и лимиты.
- Оставить брешь. Если старая конфигурация закрывала XML-RPC, а новая ещё нет, вы открыли дверь. Включайте новый уровень до того, как выключить старый плагин.
- Ждать, что один плагин сделает всё. Ни один плагин не справляется одинаково хорошо с очисткой от вредоносного ПО, правилами файрвола, резервными копиями и укреплением входа. Чётко понимайте, какую задачу решает каждый инструмент.
Без плагина
Число плагинов можно сократить и без нового плагина, перенеся простые задачи в код:
- Вход через XML-RPC: фильтр
xmlrpc_enabled(см. как отключить XML-RPC). - Утечки имён пользователей: несколько фильтров для REST, перебора авторов и карты сайта (см. как скрыть имена пользователей).
- Комментарии: закройте их в «Настройки» → «Обсуждение», если они вам не нужны.
Каждый фрагмент невелик, но вместе они превращаются в самописный плагин, который поддерживаете только вы, — без журнала, без общего белого списка и без тестов. Для разработчика с одним сайтом такой компромисс может быть приемлем. С каждым новым сайтом на вашем попечении это сложнее.
Если что-то пошло не так
- Не удаётся войти после замены плагина скрытия входа. Путь старого плагина больше не
работает. Добавьте
define( 'GATEKEEPER_LOGIN_SLUG', 'new-path' );вwp-config.phpили см. Нет доступа после смены адреса входа. - Формы перестали отправляться. Возможно, одну и ту же форму проверяют два уровня защиты от спама. Отключите старое дополнение с honeypot и очистите кэш страниц.
- Блокировок стало вдвое больше. Два плагина лимитов входа считают одни и те же попытки. Деактивируйте старый.
С Hushfort
Hushfort Security — бесплатный плагин безопасности для WordPress — вместе с дополнением Hushfort Pro объединяет десять задач в одном плагине: «Скрытие входа», «Лимиты входа», двухфакторную аутентификацию, «Замок чёрного хода» для XML-RPC, «Защиту имён пользователей», «Сканирование поверхности», «Антиспам», «Блокировку фейковых регистраций», «Защиту от флуда и поддельных ботов» и «Очистку». Каждая задача — отдельный модуль, который включается независимо. «Скрытие входа», «Сканирование поверхности» и базовая защита от спама бесплатны; остальные уровни входят в Hushfort Pro.
- Одна консоль с карточкой статуса для каждого уровня.
- Одна «История» неудачных и заблокированных попыток с фильтрами.
- Одно определение IP и один белый список для всех модулей.
- Никаких сторонних сервисов, никакой CAPTCHA, никакой телеметрии.
Чего он не делает, скажем прямо: сканирование на вредоносное ПО, наборы правил файрвола, блокировка по странам, резервное копирование. Для этого оставьте специализированные инструменты — Hushfort хорошо с ними уживается.
Частые вопросы
Сколько плагинов безопасности должно быть на сайте WordPress?
Можно ли использовать Hushfort вместе с другим плагином безопасности?
Заменяет ли Hushfort сканер вредоносного ПО или файрвол?
Пропадут ли настройки при удалении старых плагинов?
Тяжелее ли плагин «всё в одном», чем несколько маленьких?
Похожие инструкции
Как найти неиспользуемые плагины в WordPress?
Найдите плагины, которые установлены, но ничего не делают, узнайте, сколько кода они загружают на каждой странице, и удалите их в два обратимых шага.
Смотреть шагиКак изменить адрес входа в админку WordPress (wp-admin и wp-login.php)?
Как изменить адрес входа в админку WordPress и скрыть wp-admin за пять безопасных шагов: проверка нового адреса до выхода и способ вернуться, если забыли.
Смотреть шагиКак проверить, что мой сайт на WordPress открывает посторонним?
Проверка безопасности сайта на WordPress глазами бота: пять запросов покажут, открыты ли вход, XML-RPC и имена пользователей, и как закрыть найденное.
Смотреть шаги