Защита WordPress в одном плагине
Ваш WordPress — за тихими стенами.
Hushfort делает работу десяти плагинов безопасности: прячет вход, не пускает спам и фейковые регистрации и не мешает вашим посетителям.
Начните бесплатно. Pro закрывает все двери.
- Без CAPTCHA
- Без телеметрии
- Без сторонних сервисов
- Оформление заказа не блокируется
10 → 1
Работа десяти плагинов. Один плагин.
- Скрытие входаПереносит вход на выбранный вами секретный путь.
- Лимиты входаБлокирует IP после слишком многих неверных паролей.
- 2FAВторой шаг входа с любым приложением-аутентификатором.
- Замок чёрного ходаПерекрывает подбор паролей через xmlrpc.php.
- Защита имёнНе даёт WordPress публиковать имена пользователей.
- Сканирование поверхностиПоказывает, что ваш сайт открывает на самом деле, — с доказательствами.
- АнтиспамОстанавливает спам в комментариях без CAPTCHA. Плагины форм — в Pro.
- Фейковые регистрацииОстанавливает наплыв регистраций. Оформление заказа работает.
- Защита от флудаСдерживает потоки запросов и блокирует поддельных Googlebot.
- ОчисткаНаходит плагины, которые установлены, но не используются.
10 плагинов1 плагин · Hushfort
Тихий по замыслу
Hushfort работает в фоне. Посетителям не нужно решать головоломки, а вам — постоянно присматривать за настройками.
Сначала наблюдать, потом защищать
У защиты от спама, регистраций и нагрузки есть режим наблюдения (защита от нагрузки начинает работу именно в нём). Он записывает то, что было бы заблокировано, чтобы вы могли проверить, нет ли ошибок, прежде чем включать защиту.
Каждая блокировка записывается
Неудачные входы, задержанные регистрации, сообщения в карантине — всё попадает в историю с фильтрами. От вас ничего не скрыто.
Один переключатель на уровень
Каждый уровень — отдельный модуль, который включается отдельно. Используйте два или все десять.
Работает с кэшированием страниц
Токены форм получает крошечный скрипт размером около 2 КБ, поэтому кэшированные страницы продолжают работать.
Посмотрите до установки
Настоящие экраны плагина. Именно это вы увидите в админке WordPress.
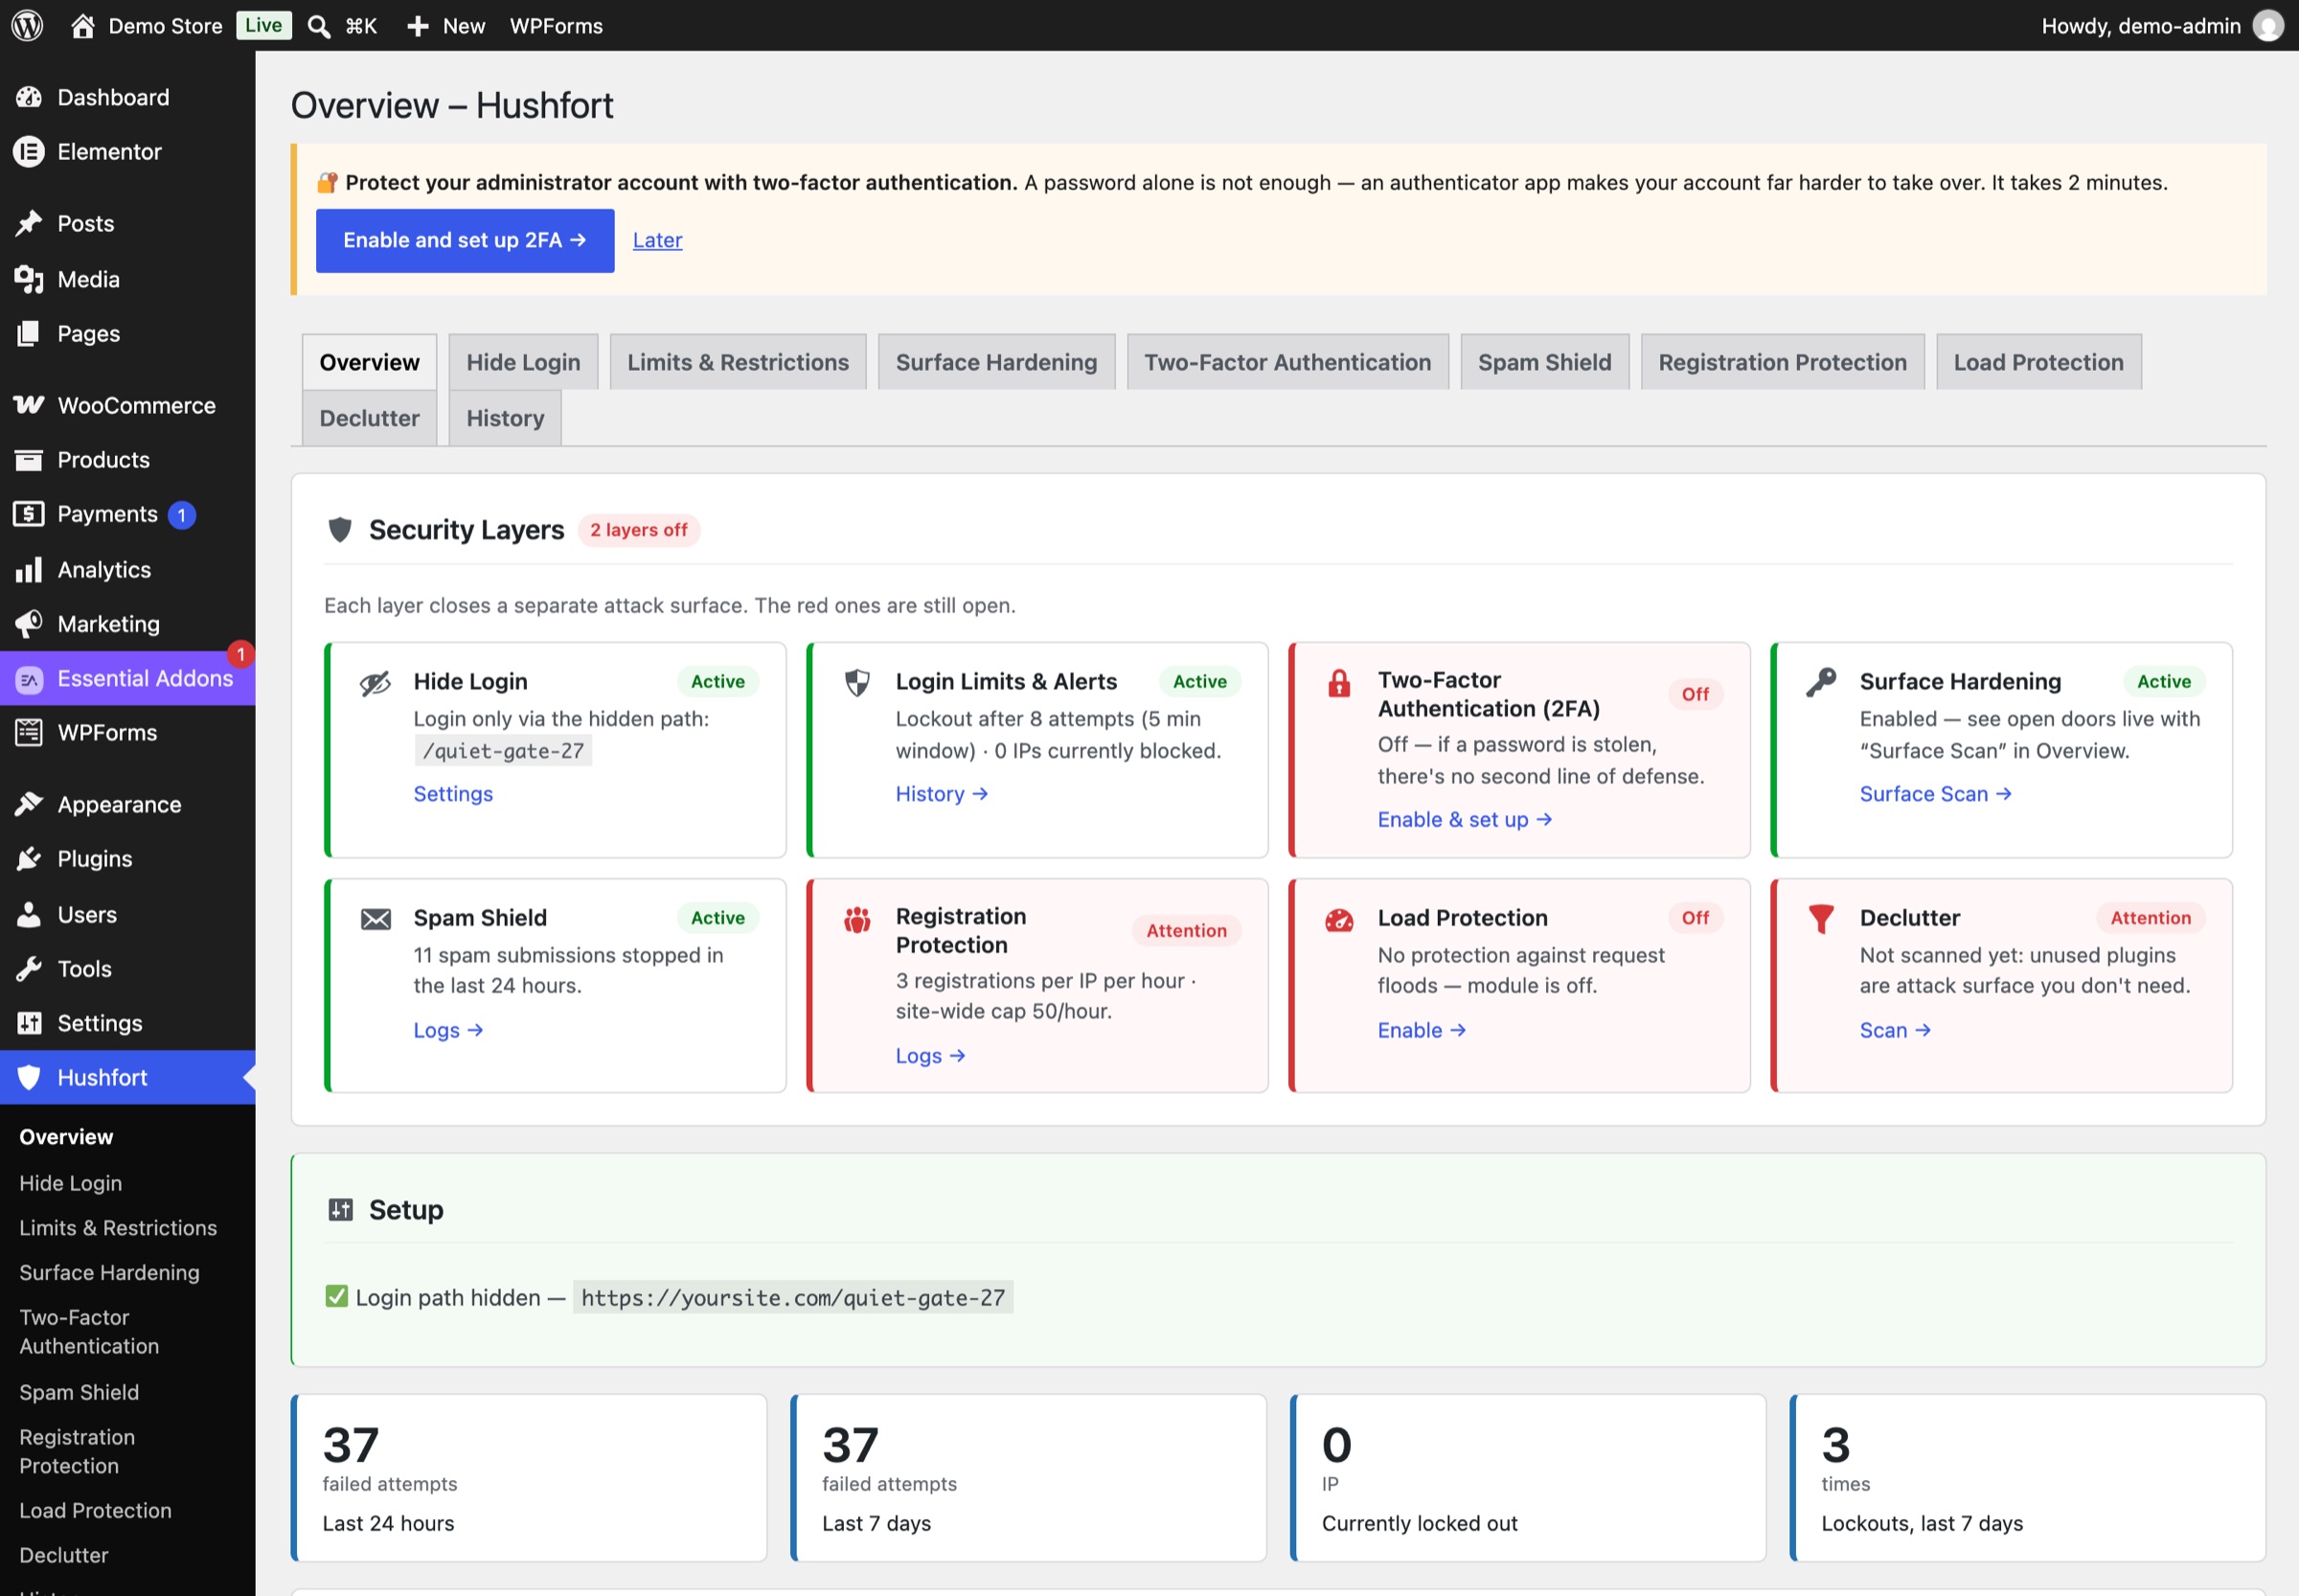
Вся крепость с одного взгляда
У каждого уровня есть карточка состояния: зелёная, когда он защищает, красная, когда он выключен или требует внимания. Каждая карточка простыми словами говорит, что ещё открыто.
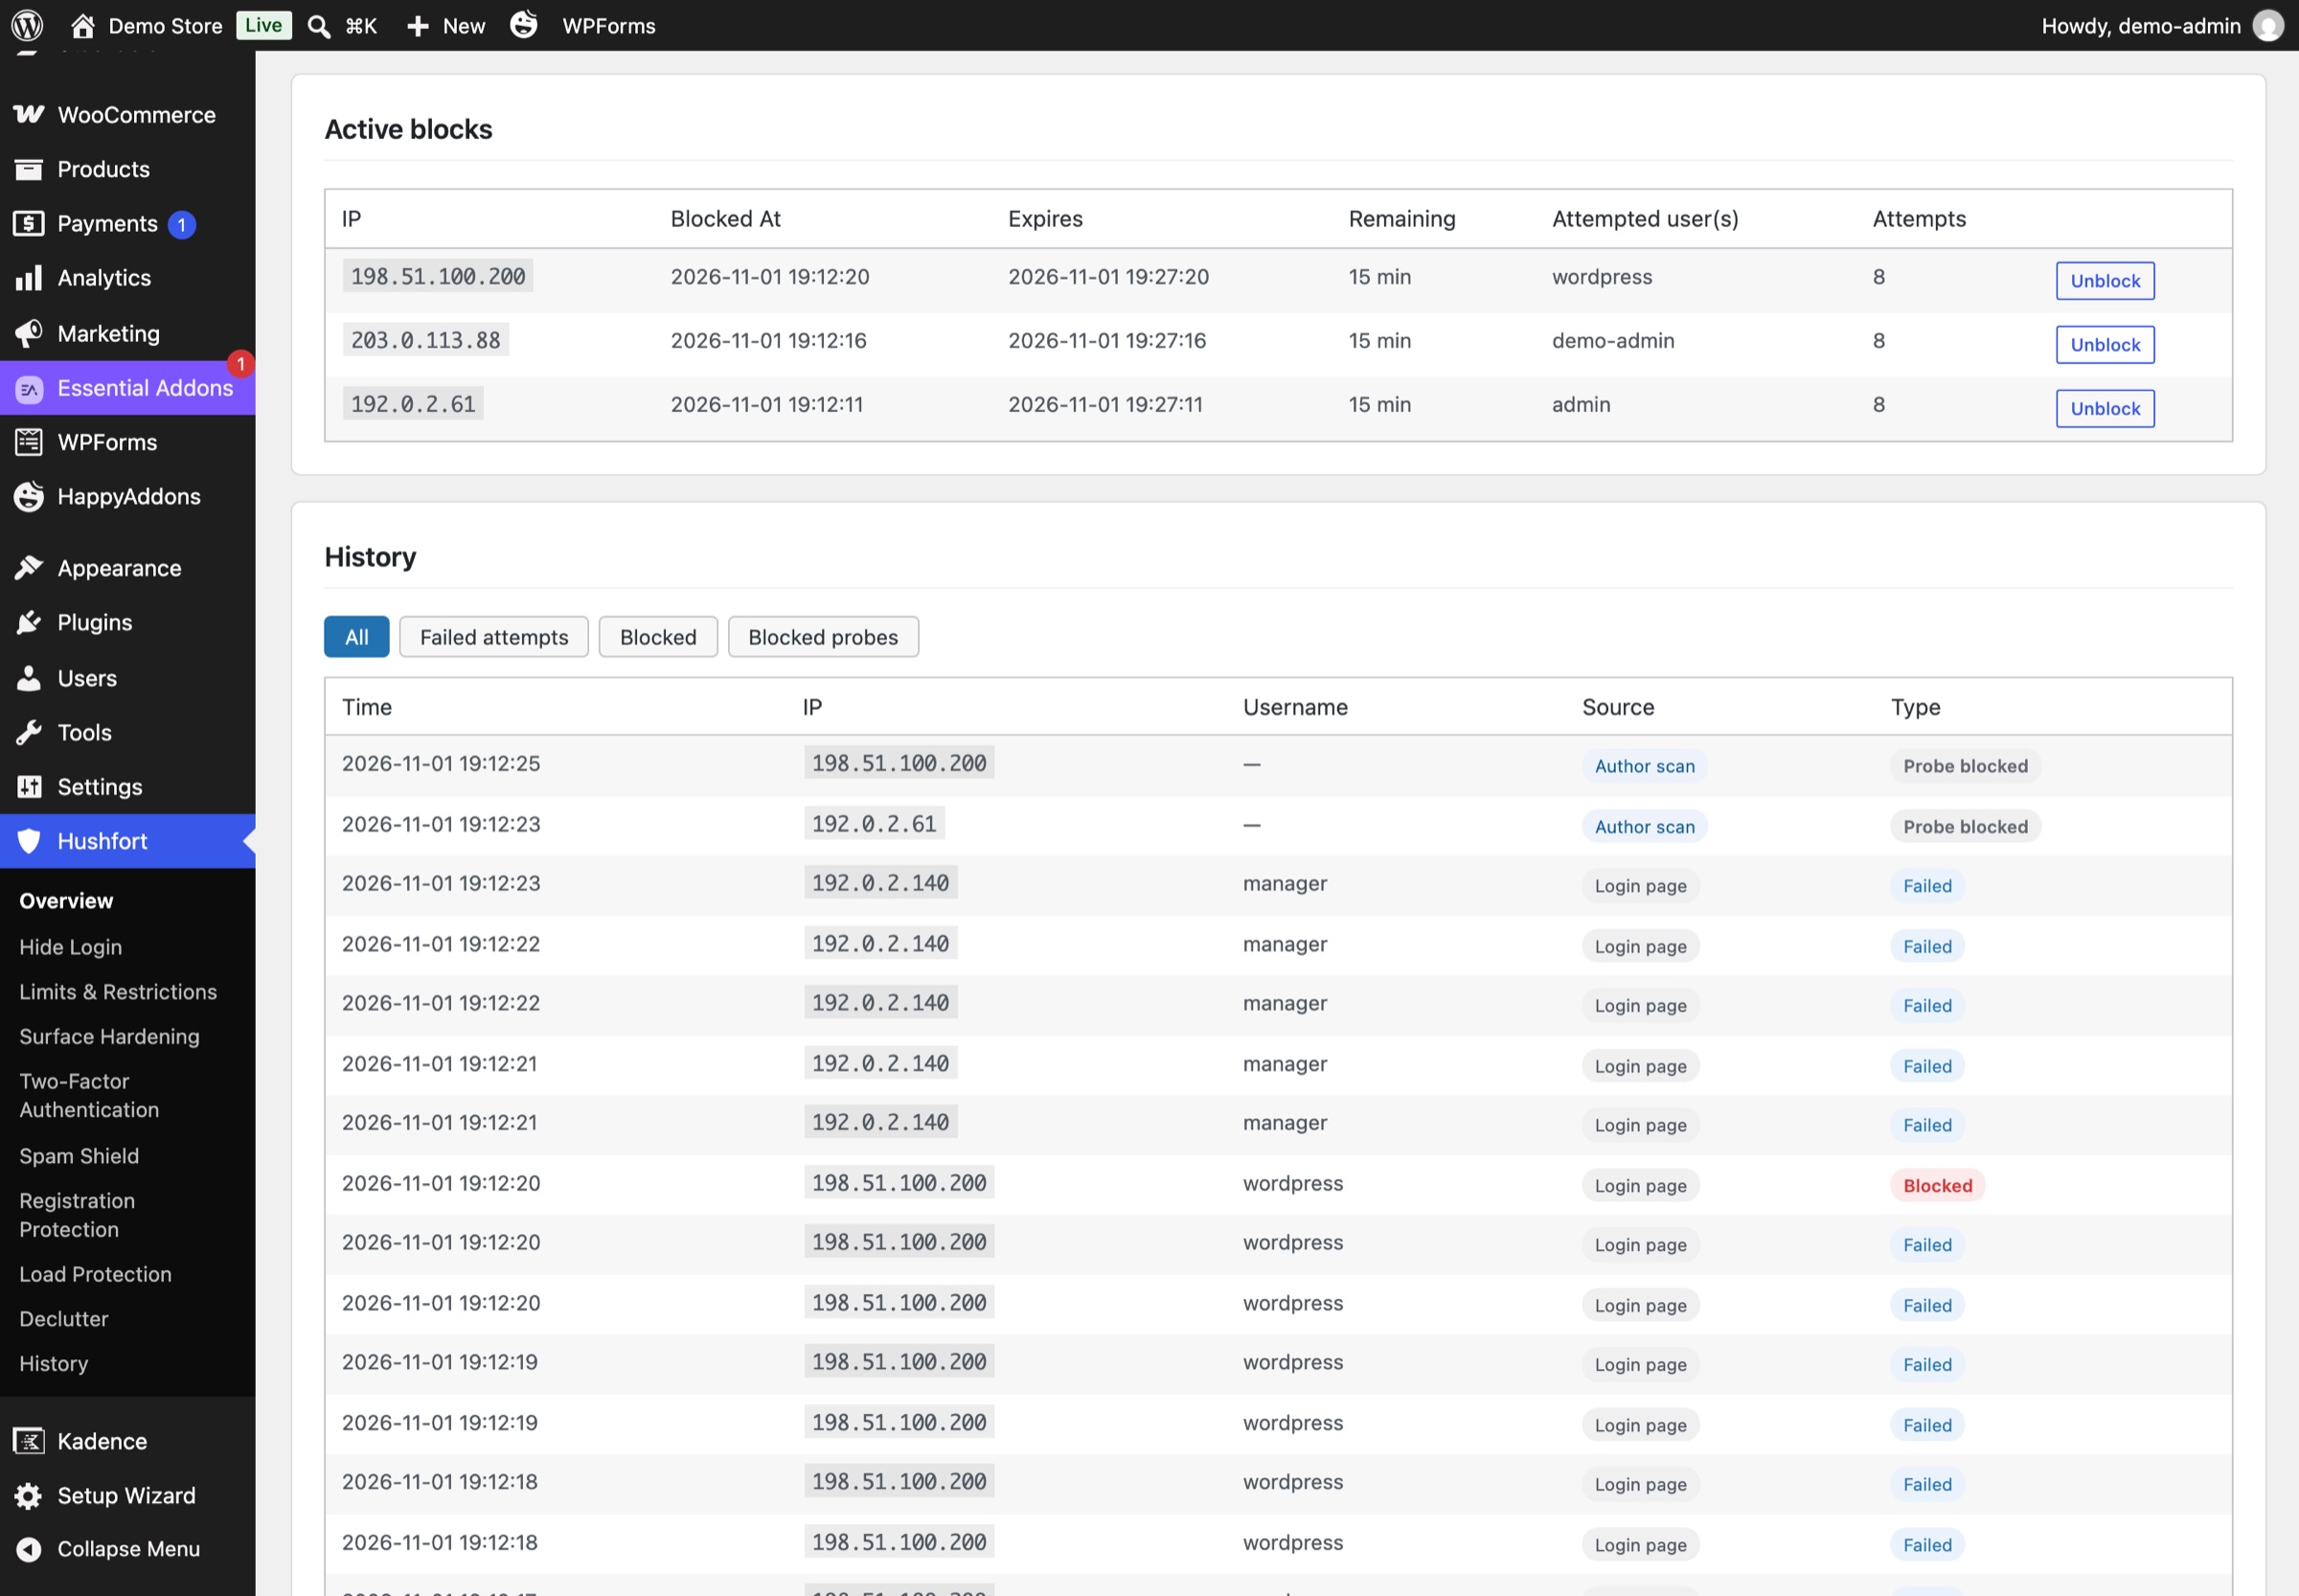
Каждая блокировка — в записи
Экран «История» показывает неудачные входы, блокировки и заблокированные зондирования со временем, IP, именем пользователя и источником. Активные блокировки — вверху, с кнопкой «Разблокировать».
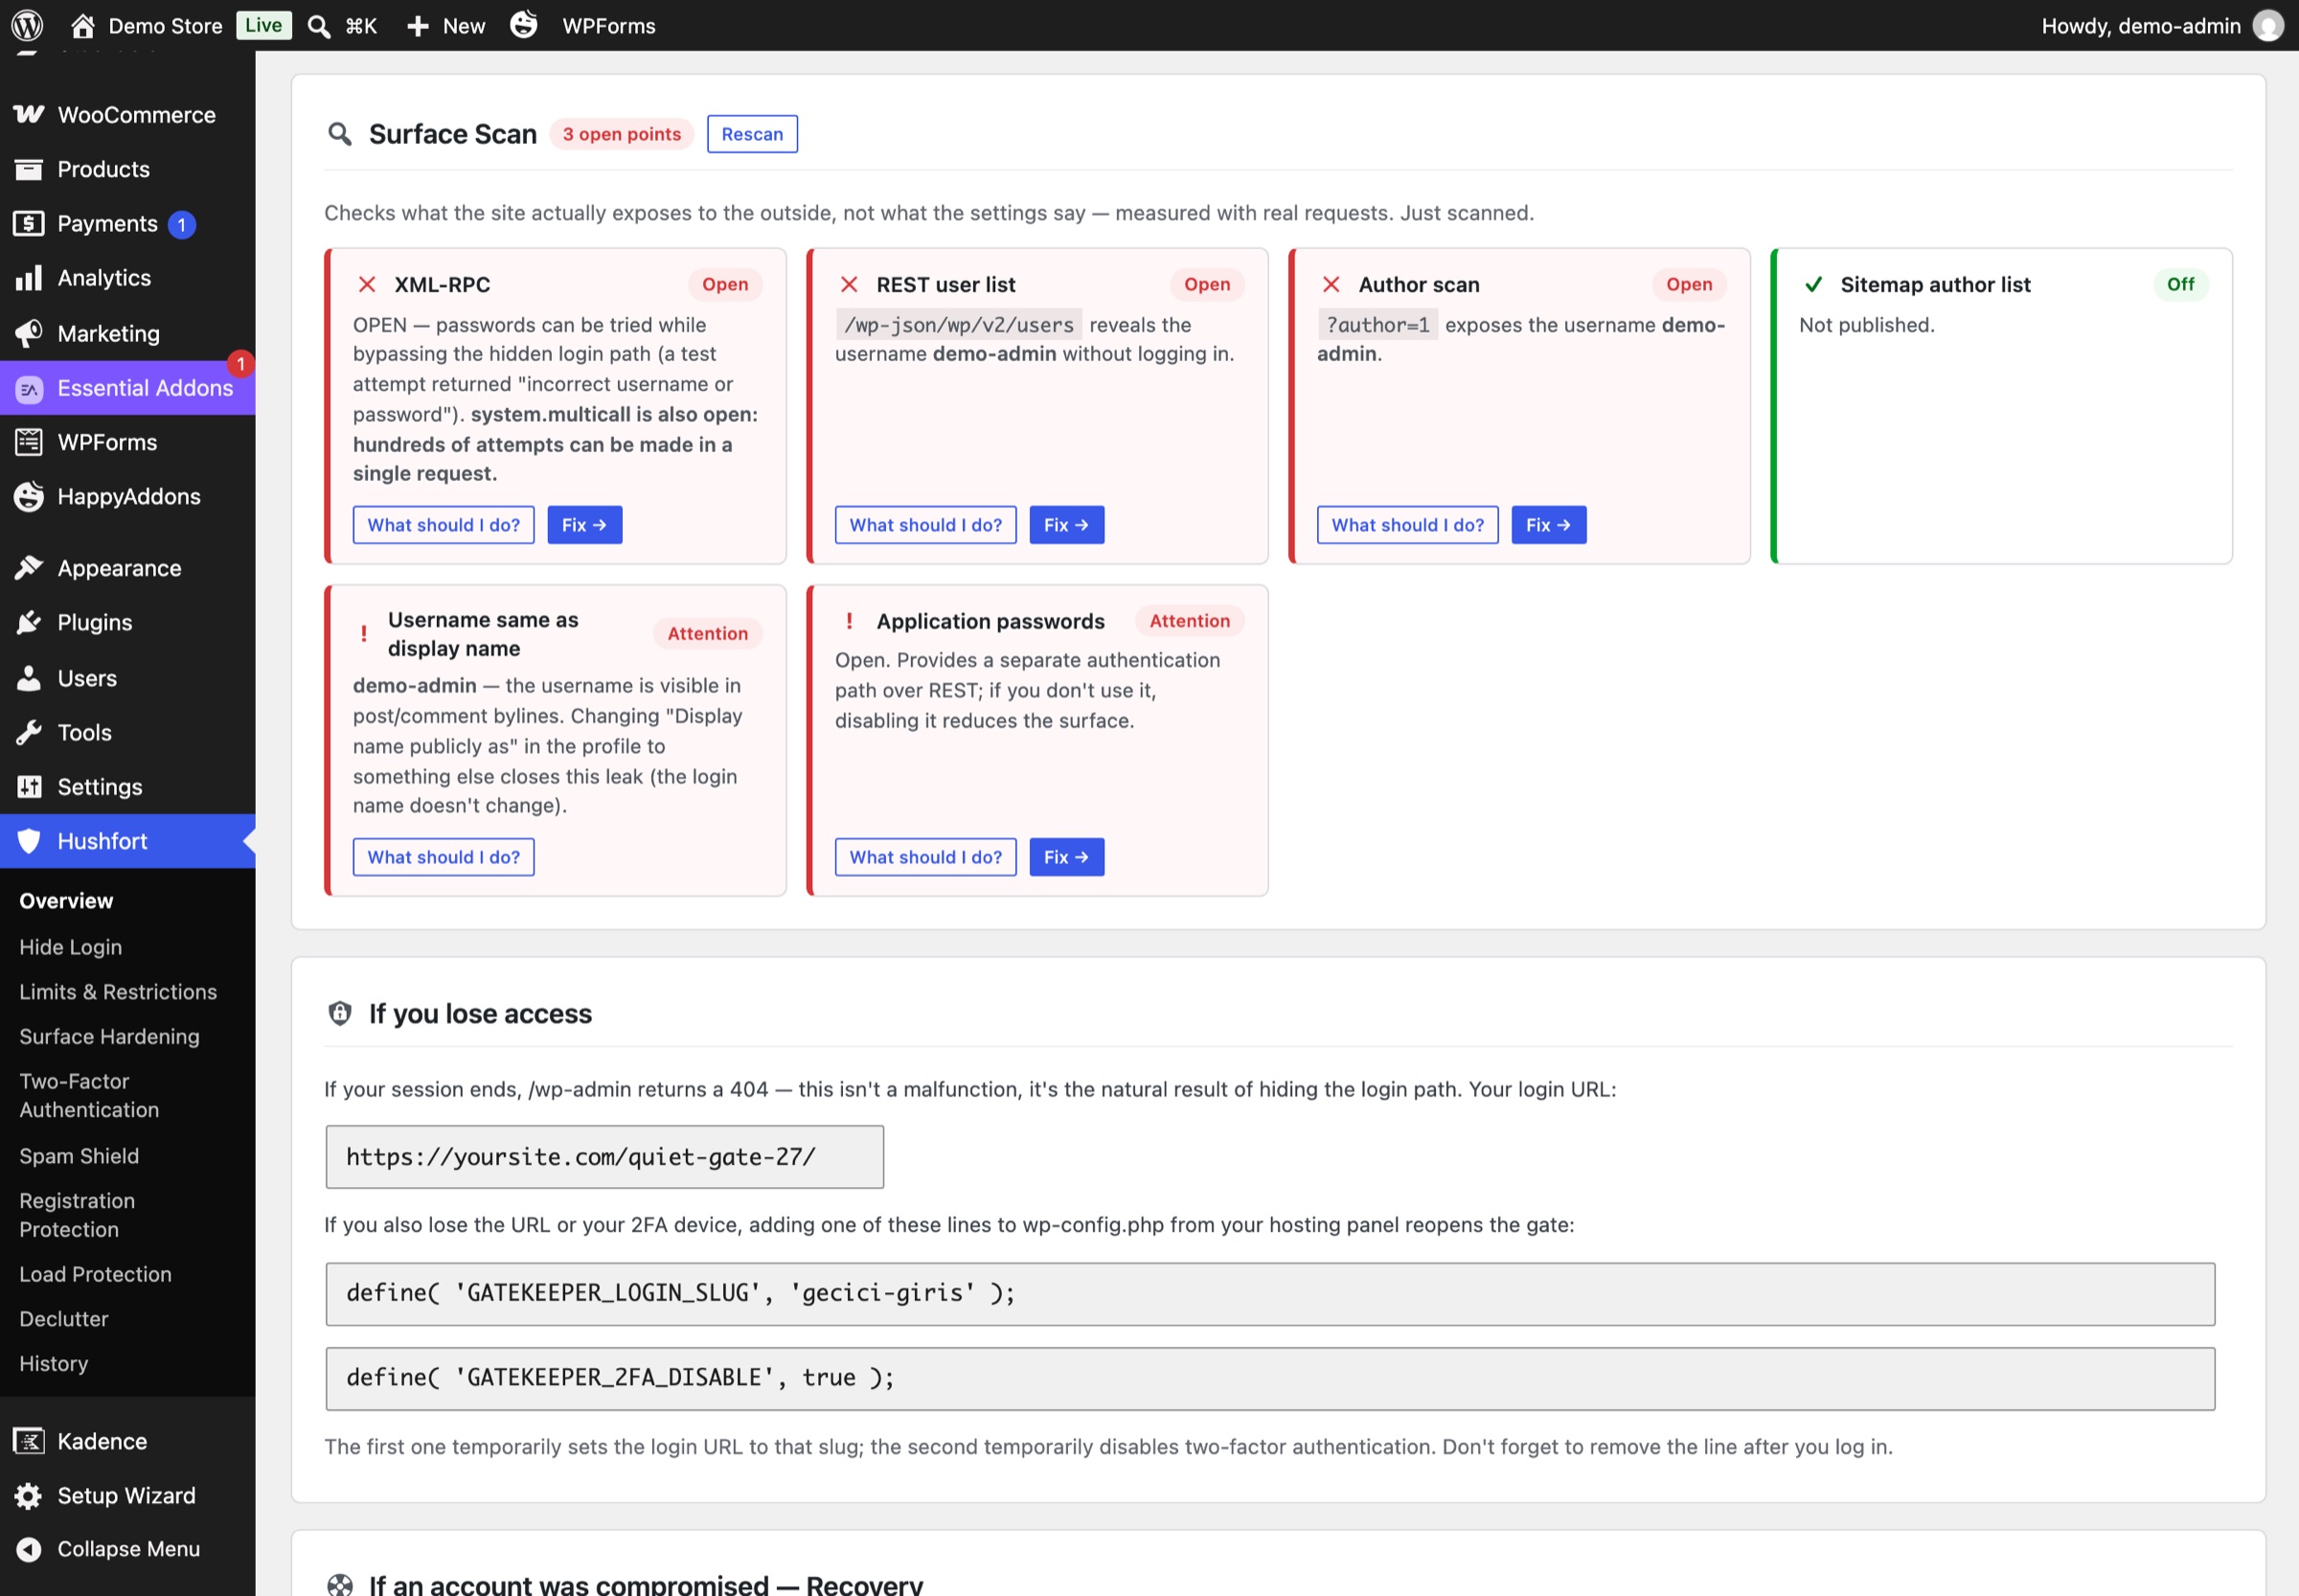
Что ваш сайт открывает на самом деле
«Сканирование поверхности» реальными запросами проверяет XML-RPC, список пользователей REST, перебор авторов и карту сайта пользователей — и называет каждое утёкшее имя пользователя.
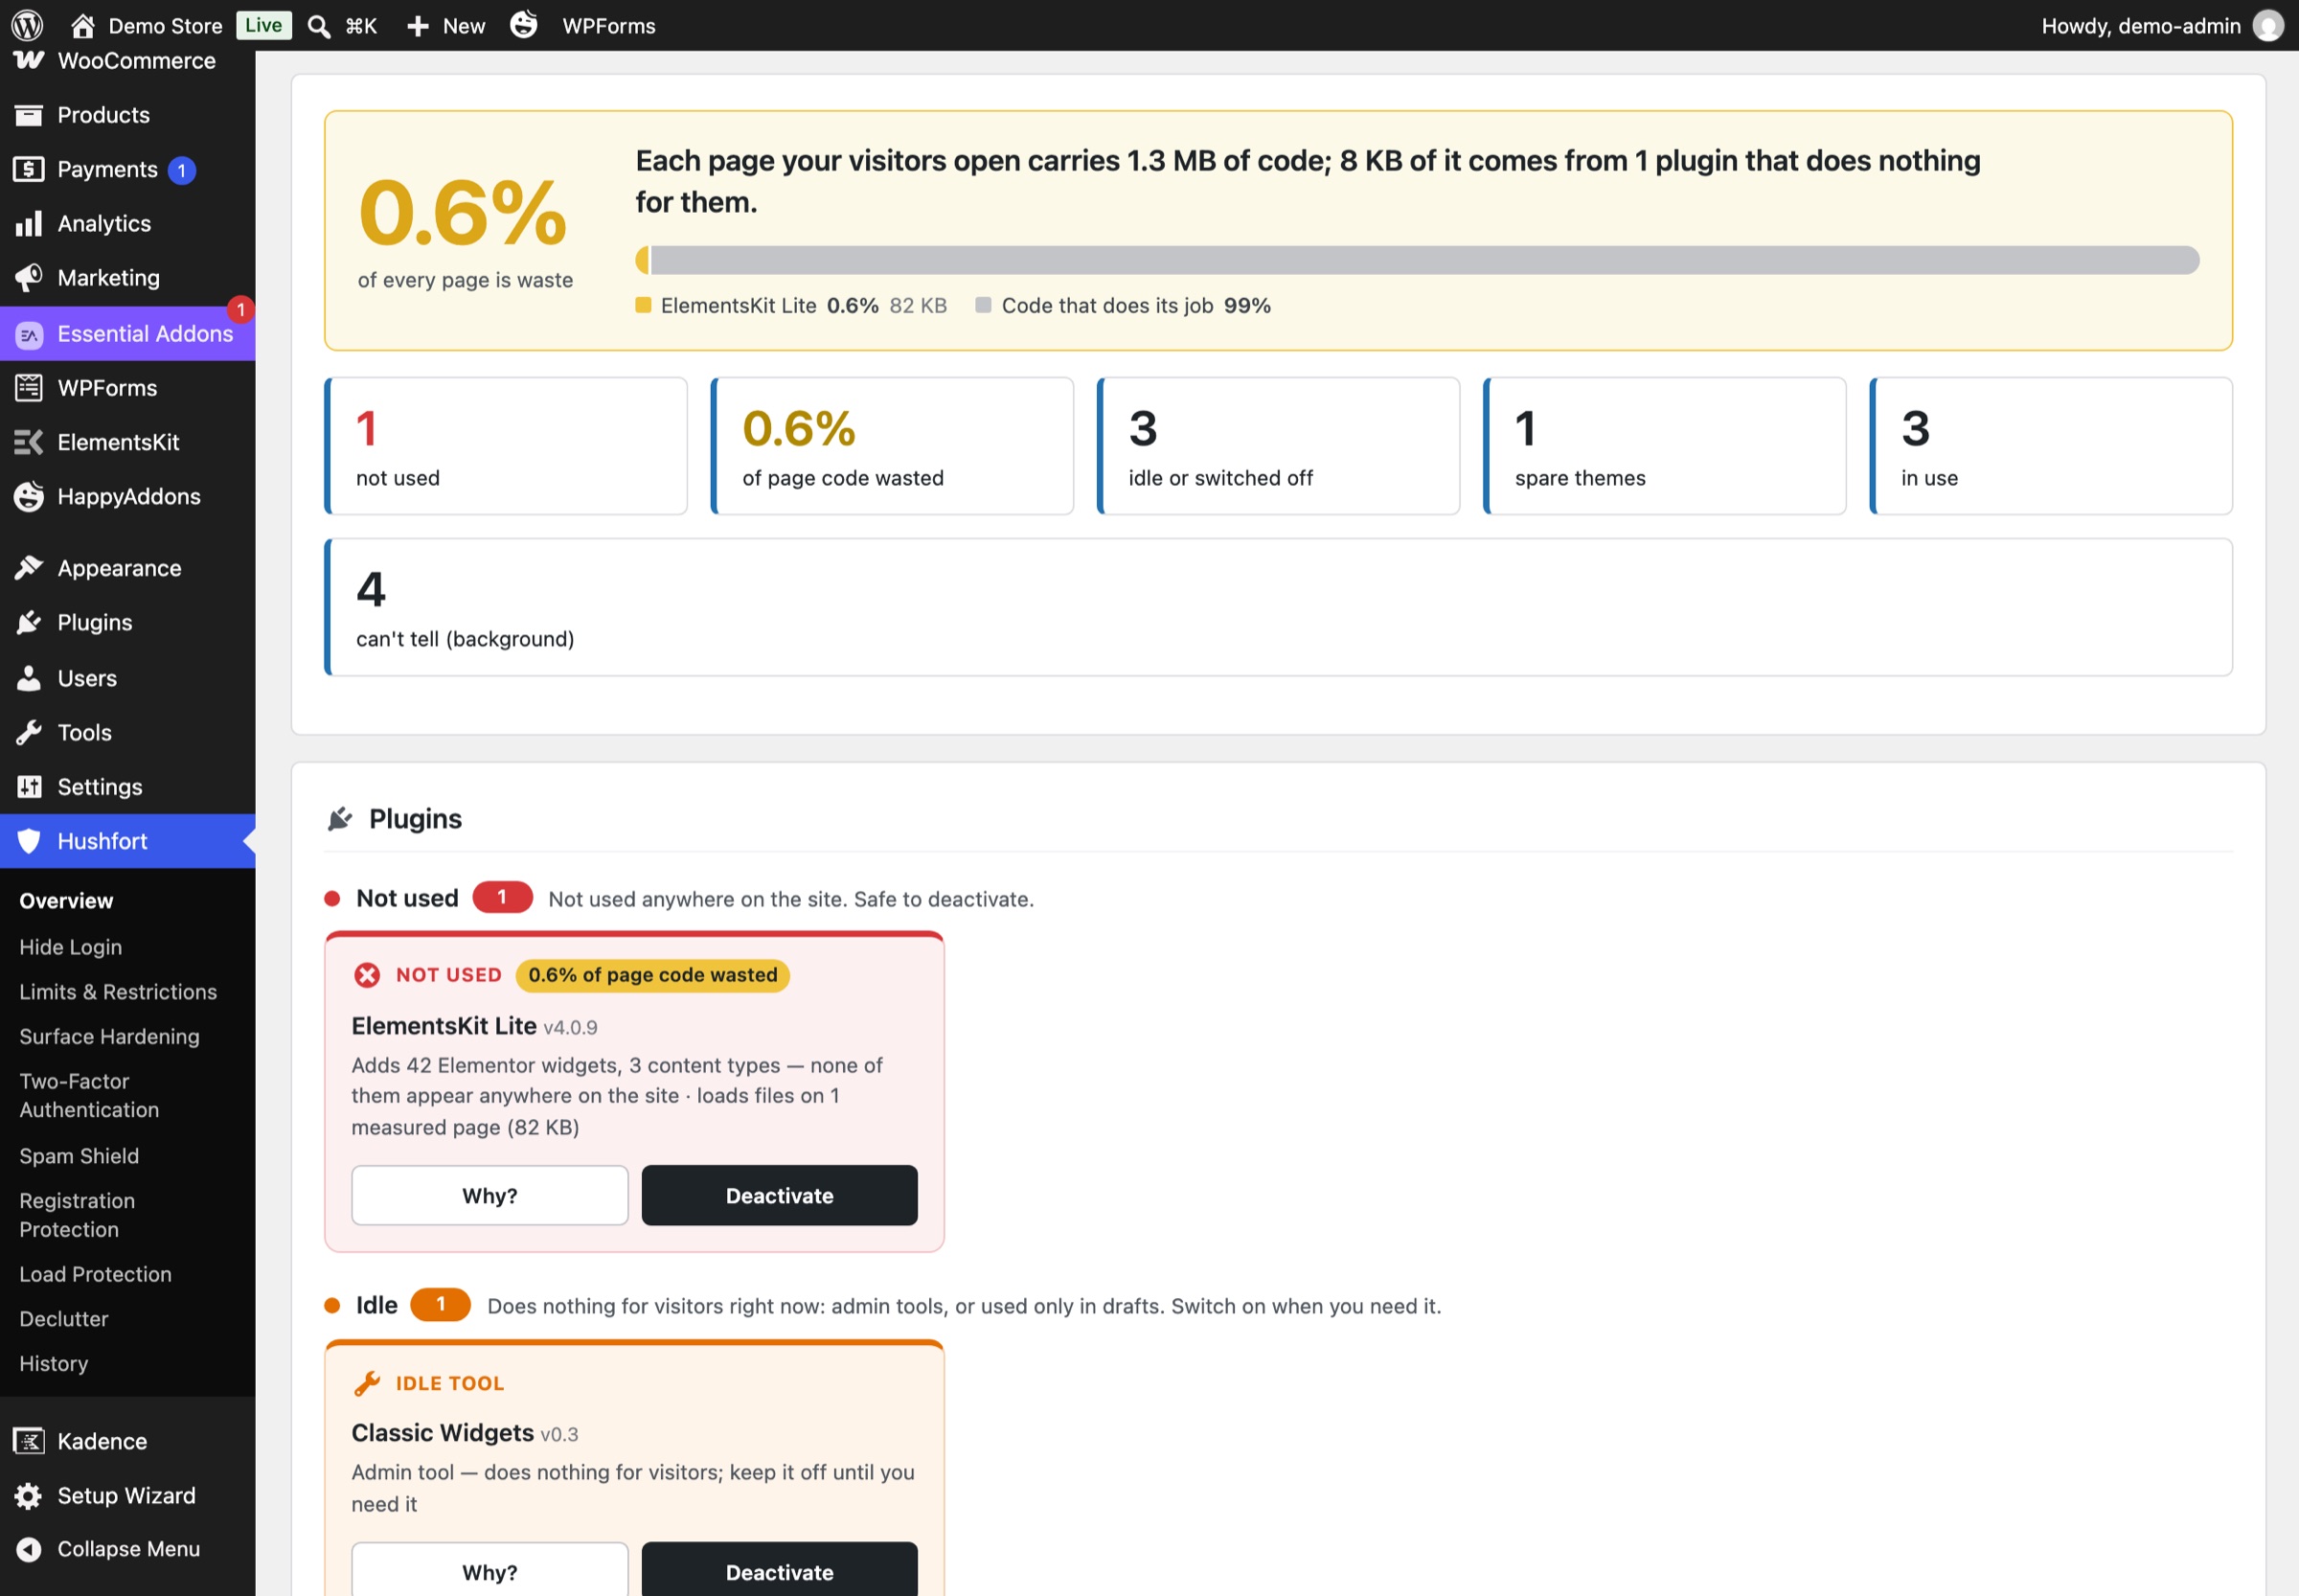
Плагины, о которых вы забыли
«Очистка» показывает, какую долю каждой страницы занимает код неиспользуемых плагинов, — с доказательствами по каждому.
Путь назад всегда перед глазами
Карточка «Если вы потеряете доступ» показывает текущий адрес входа и аварийные строки, чтобы вы сохранили их, пока ещё в системе.
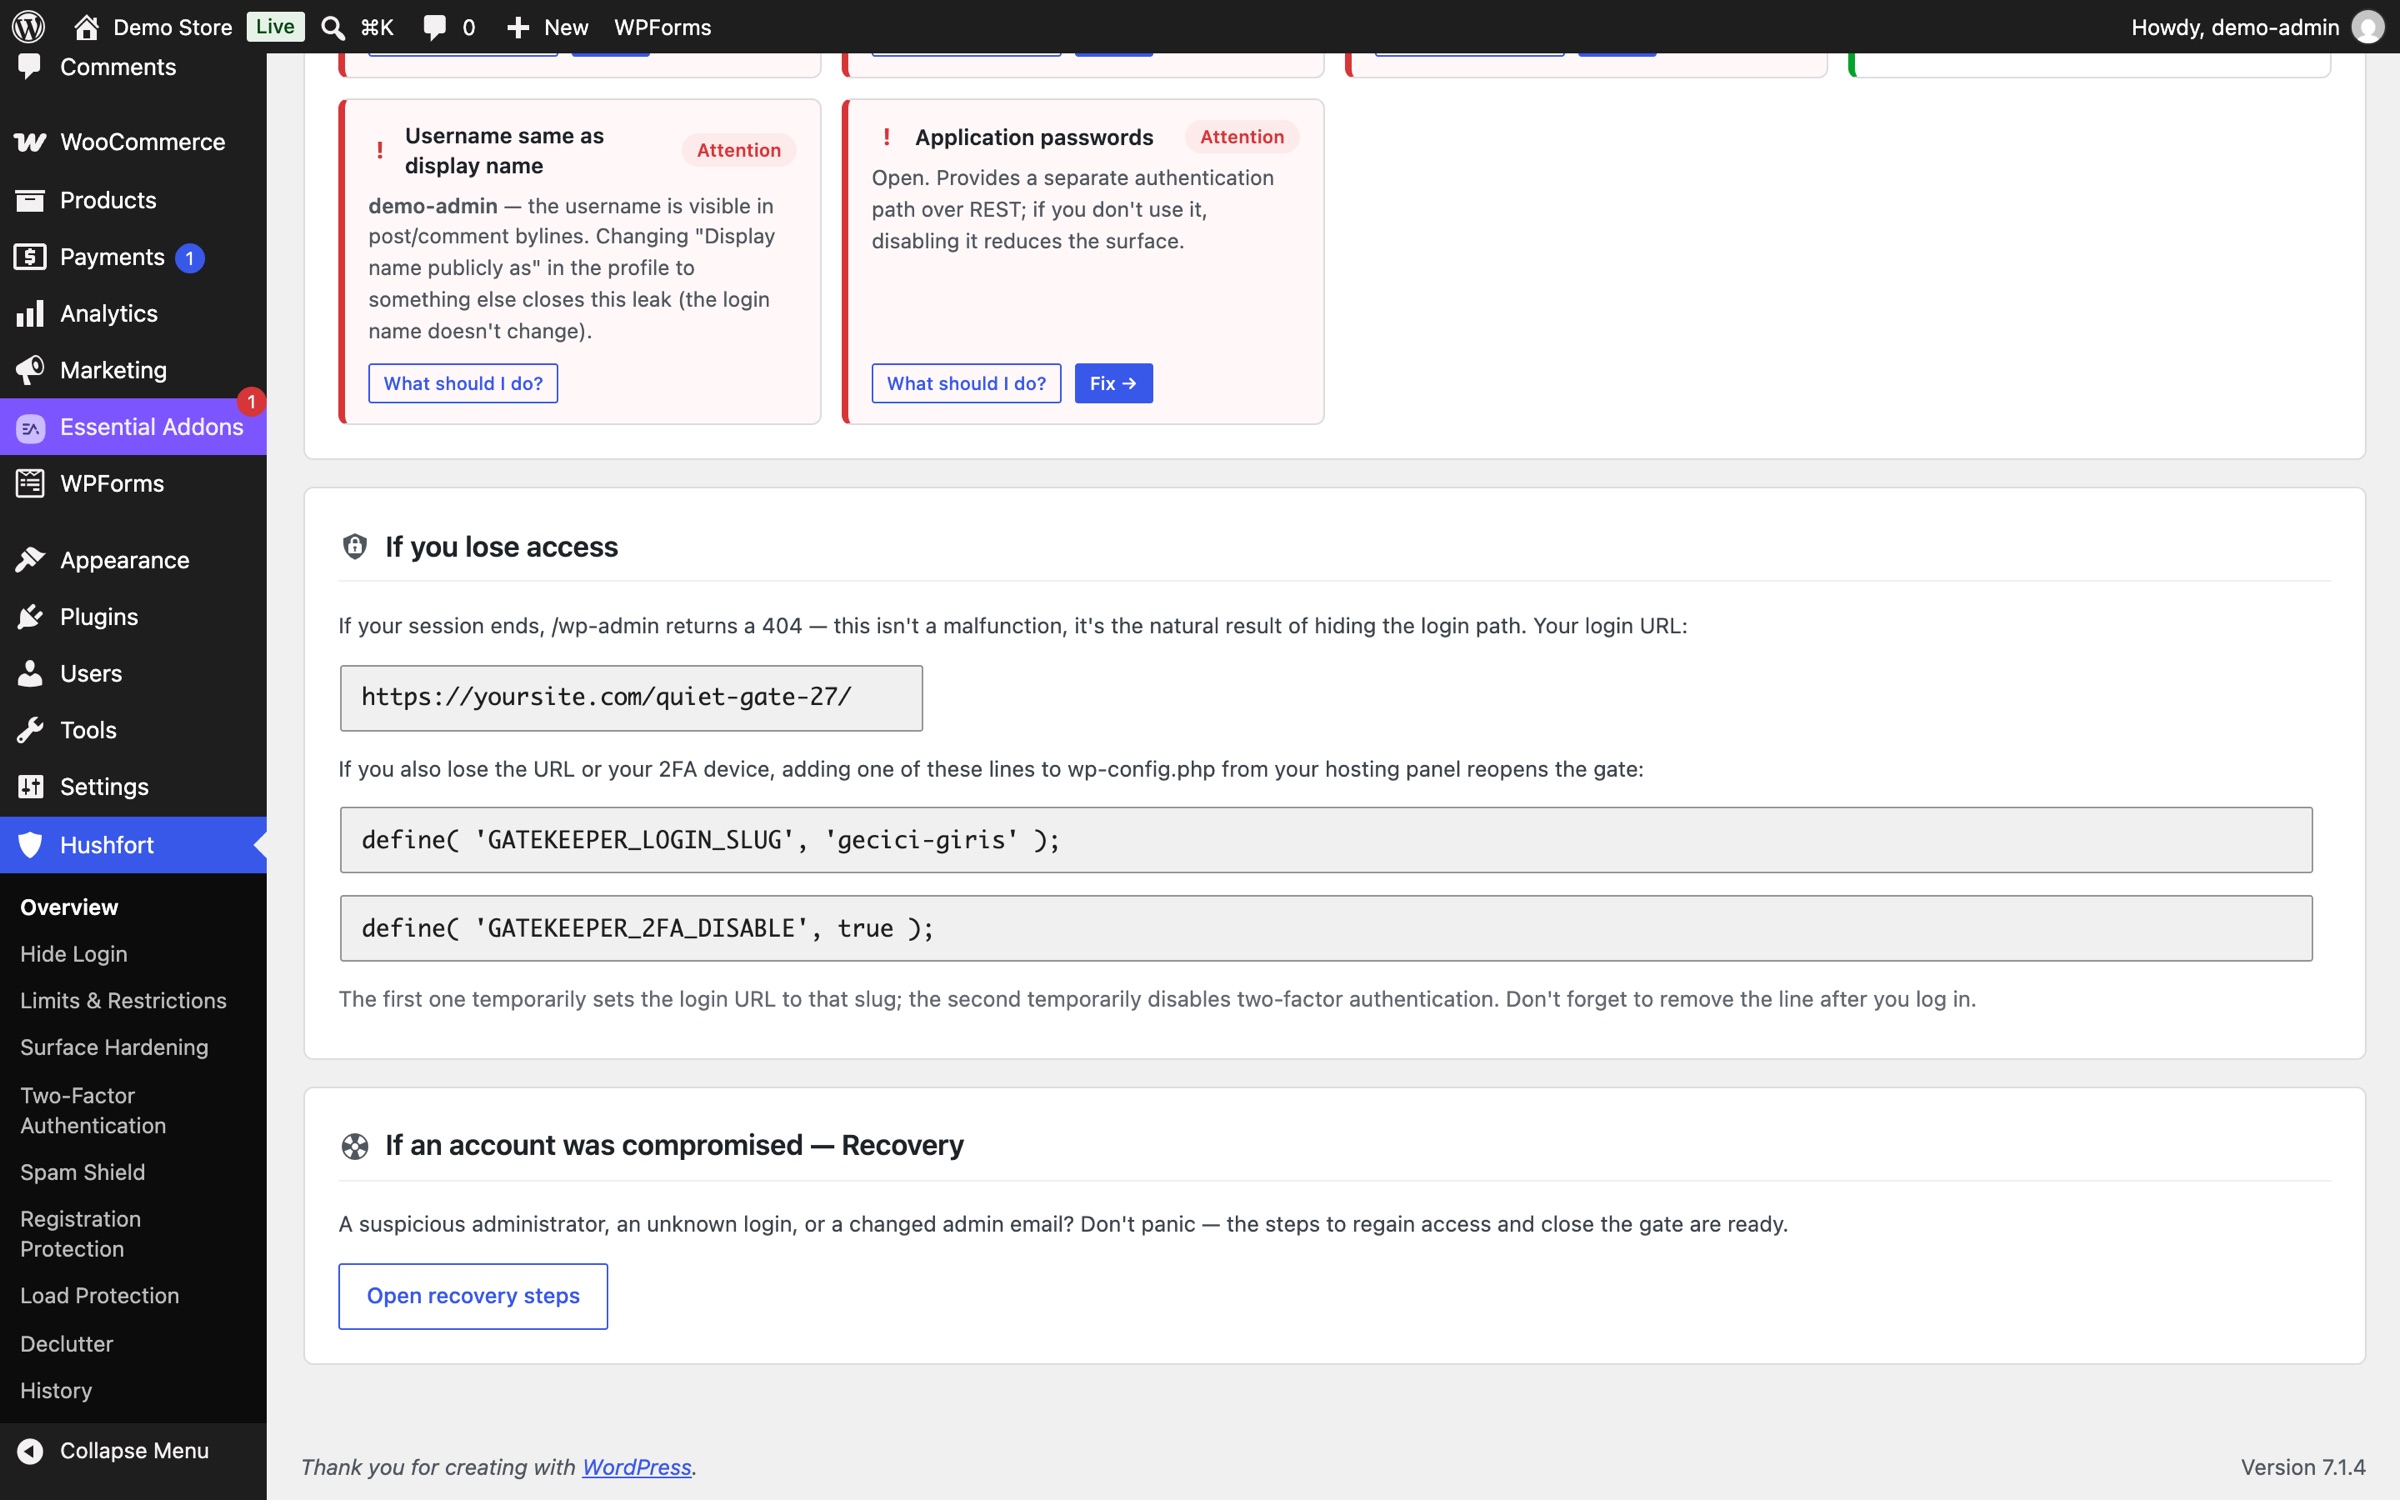
Скриншоты демо-магазина с Hushfort 1.14.1. Тестовые IP-адреса, без реальных посетителей.
Десять уровней
Сгруппированы по тому, что вас беспокоит. Каждый ведёт к понятной инструкции.
Вход и доступ
6Скрытие входа
Вход переезжает на путь, который знаете только вы. wp-login.php и wp-admin отдают 404. REST API, cron и admin-ajax продолжают работать.
Как это работает : Скрытие входаЛимиты входа
Слишком много неверных паролей с одного IP — и ему придётся подождать. Вы выбираете число попыток, интервал и время ожидания. Неверные коды 2FA тоже считаются.
Как это работает : Лимиты входа2FA
Шестизначный код из любого приложения-аутентификатора. QR-код создаётся на вашем сервере, а коды восстановления готовы к печати.
Как это работает : 2FAЗамок чёрного хода
xmlrpc.php — вторая дверь для входа, которую скрытая страница входа не закрывает. Hushfort закрывает там вход, а пингбэки продолжают работать.
Как это работает : Замок чёрного ходаЗащита имён
WordPress показывает имена пользователей в четырёх публичных местах. Hushfort закрывает все четыре и делает сообщения об ошибках входа одинаковыми.
Как это работает : Защита имёнСканирование поверхности
Реальные запросы к вашему же сайту показывают, что открыто и какие имена пользователей утекают, — вы видите результат, а не только настройку.
Как это работает : Сканирование поверхности
Спам и регистрации
2Антиспам
Комментарии и отзывы о товарах — бесплатно; шесть популярных плагинов форм — в Pro. Невидимые проверки, без CAPTCHA, и ничего не отправляется во внешние сервисы.
Как это работает : АнтиспамФейковые регистрации
Почасовые лимиты на IP и на сеть плюс общий лимит на сайт. Приветственные письма притормаживаются, а оформление заказа никогда не блокируется.
Как это работает : Фейковые регистрации
Скорость и спокойствие
2Защита от флуда
Каждый IP получает бюджет запросов, а тяжёлые запросы стоят дороже. Поддельных Googlebot разворачивают, настоящих пропускают.
Как это работает : Защита от флудаОчистка
Находит плагины, которые установлены, но ничего не делают, — с доказательствами. Удаление проходит в два шага, и его можно отменить.
Как это работает : Очистка
Совместимость
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Чем Hushfort отличается
Несколько обещаний, которые мы можем сдержать, — простыми словами.
Данные остаются на вашем сервере
Без reCAPTCHA, без внешних API, без телеметрии. Данные форм, комментариев и спама остаются у вас. Pro только проверяет лицензию и обновления на hushfort.com, передавая ваш домен и лицензионный ключ — и ничего больше.
Оформление заказа никогда не ломается
Ни один уровень не блокирует оформление заказа в WooCommerce. Платёжные уведомления проходят даже для IP, упёршегося в лимит. Подозрительные аккаунты, созданные во время оплаты, отправляются на проверку, а не отклоняются.
Запереть себя почти невозможно
«Скрытие входа» ничего не делает, пока вы не выберете путь. Строка в wp-config.php задаёт путь в любой момент, а консоль всегда показывает, как вернуться.
Ошибается в безопасную сторону
Сообщения, которые, возможно, написал человек, попадают в карантин, а не в корзину. «Очистка» говорит «Не удаётся определить», а не гадает. Если уровень защиты даёт сбой, сайт продолжает работать.
Конфиденциальность по умолчанию
Адреса email в журналах хранятся в виде хеша и маскируются. По умолчанию журналы хранятся 14 дней и работают со встроенными инструментами экспорта и удаления данных WordPress.
Уровни, которые знают друг о друге
Все модули одинаково определяют IP и используют общий белый список и общий журнал событий. Добавьте себя один раз — и это действует везде.
Чем Hushfort не является
Честные границы, чтобы потом не было сюрпризов.
Не антивирусный сканер
Он не ищет вредоносный код в файлах и не лечит заражённые сайты.
Не файрвол
В нём нет наборов правил против SQL-инъекций и XSS и нет блокировки по странам.
Не инструмент резервного копирования
Он не делает резервные копии сайта. Держите отдельный бэкап.
Не защита от DDoS
Плагин не может остановить флуд на уровне сети. Там настоящий щит — CDN, например Cloudflare.
Hushfort хорошо сочетается с плагином резервного копирования, антивирусным сканером и CDN. Он охраняет двери, а они отвечают за остальное.
Простые цены
Free показывает все открытые двери. Pro закрывает их все.
Free
$0навсегда
Увидьте все открытые двери. Закройте первые две.
- Скрытие входа: перенесите вход на секретный путь
- Базовая защита от спама: невидимое поле-ловушка и проверка времени заполнения
- Сканирование поверхности: всё, что открывает ваш сайт
- Консоль: карточка состояния для каждого уровня защиты
Pro
Полный$49в год
или $11 в месяцили $149 единоразово, навсегда
Все уровни, все стены. Одна лицензия на сайт.
- Всё, что есть в Free
- Лимиты входа: блокировка ботов, подбирающих пароли, с оповещениями и историей
- Двухфакторный вход с любым приложением-аутентификатором
- Замок чёрного хода: закрывает вход через XML-RPC и массовый подбор
- Защита имён пользователей: WordPress больше не публикует имена пользователей
- Полный антиспам: плагины форм, лимиты, одноразовые адреса, чёрные списки, карантин
- Блокировка фейковых регистраций — оформление заказа никогда не блокируется
- Защита от флуда и поддельных ботов
- Очистка: найдите плагины, которыми вы не пользуетесь
Цены в долларах США. Налоги, если применимы, добавляются при оформлении заказа. Гарантия возврата денег в течение 14 дней без лишних вопросов. Оформление заказа скоро откроется.
Вопросы и простые ответы
Есть ли бесплатный тариф?
Могу ли я случайно запереть сам себя?
Отправляет ли Hushfort куда-нибудь данные?
Заменяет ли он антивирусный сканер или файрвол?
Не замедлит ли он сайт и не сломает ли кэш?
Может ли он заблокировать покупателя при оформлении заказа?
Придётся ли посетителям решать CAPTCHA?
Достаточно ли одного скрытия страницы входа?
Помощь, когда она нужна
Понятная документация, страница на самый плохой день и живой человек на другом конце переписки.
Документация
Установка, настройка первого уровня, активация Pro, решение частых проблем.
Читать документациюНе можете войти?
Забыли адрес входа или потеряли телефон с 2FA? Все способы вернуть доступ — спокойно и по порядку.
Вернуть доступПоддержка по email
Пишите на [email protected]. Мы читаем каждое письмо и отвечаем простыми словами.
Написать нам
Новые инструкции
Пошаговые ответы на вопросы, которые чаще всего задают о безопасности WordPress.
Как добавить двухфакторную аутентификацию (2FA) в WordPress?
Как включить двухфакторную аутентификацию (2FA) в WordPress с любым приложением-аутентификатором, сохранить коды восстановления и войти без телефона.
Смотреть шагиКак защитить форму обратной связи в WordPress от спама без капчи?
Защитите форму обратной связи от спама без капчи: поле-ловушка, время заполнения и лимиты для Elementor, Contact Form 7 и WPForms. Данные остаются у вас.
Смотреть шагиКак изменить адрес входа в админку WordPress (wp-admin и wp-login.php)?
Как изменить адрес входа в админку WordPress и скрыть wp-admin за пять безопасных шагов: проверка нового адреса до выхода и способ вернуться, если забыли.
Смотреть шаги
Закройте ворота. Сохраните спокойствие.
Начните бесплатно. Увидьте все открытые двери. Закройте их, когда будете готовы.