La sécurité WordPress en une seule extension
Votre WordPress, à l’abri de remparts silencieux.
Hushfort fait le travail de dix extensions de sécurité en une seule : il masque la porte d’entrée, tient à distance le spam et les fausses inscriptions, et ne gêne jamais vos visiteurs.
Gratuit pour commencer. Pro ferme toutes les portes.
- Sans CAPTCHA
- Sans télémétrie
- Sans services tiers
- Commandes jamais bloquées
10 → 1
Le travail de dix extensions. Une seule extension.
- Connexion masquéeDéplace votre page de connexion vers un chemin secret de votre choix.
- Limites de connexionBloque une IP après trop de mots de passe erronés.
- Double authentificationUne seconde étape avec n’importe quelle application d’authentification.
- Verrou XML-RPCEmpêche de deviner les mots de passe via xmlrpc.php.
- Bouclier des identifiantsEmpêche WordPress de publier vos identifiants.
- Analyse de surfaceMontre ce que votre site expose réellement, preuves à l’appui.
- Anti-spamStoppe le spam des commentaires sans CAPTCHA. Extensions de formulaire avec Pro.
- Fausses inscriptionsStoppe les vagues d’inscriptions. Les commandes continuent de passer.
- Anti-floodFreine les afflux de requêtes et bloque les faux Googlebots.
- DésencombrementRepère les extensions installées mais jamais utilisées.
10 extensions1 extension · Hushfort
Discret par conception
Hushfort travaille en arrière-plan. Vos visiteurs n’ont aucune énigme à résoudre, et vous n’avez pas à surveiller les réglages en permanence.
Observer d’abord, protéger ensuite
Les protections contre le spam, les inscriptions et la surcharge disposent chacune d’un mode Surveillance (la protection anti-surcharge démarre dans ce mode). Il enregistre ce qu’elles bloqueraient, pour que vous puissiez repérer les erreurs avant de passer en mode Protéger.
Chaque blocage est consigné
Connexions échouées, inscriptions retenues, messages en quarantaine : tout atterrit dans un historique filtrable. Rien ne vous est caché.
Un interrupteur par couche
Chaque couche est un module que vous activez séparément. Utilisez-en deux, ou les dix.
Compatible avec le cache de page
Les jetons de formulaire sont récupérés par un minuscule script d’environ 2 Ko : les pages en cache continuent de fonctionner.
Voyez-le avant de l’installer
De vrais écrans de l’extension. Voici ce que vous verrez dans votre administration WordPress.
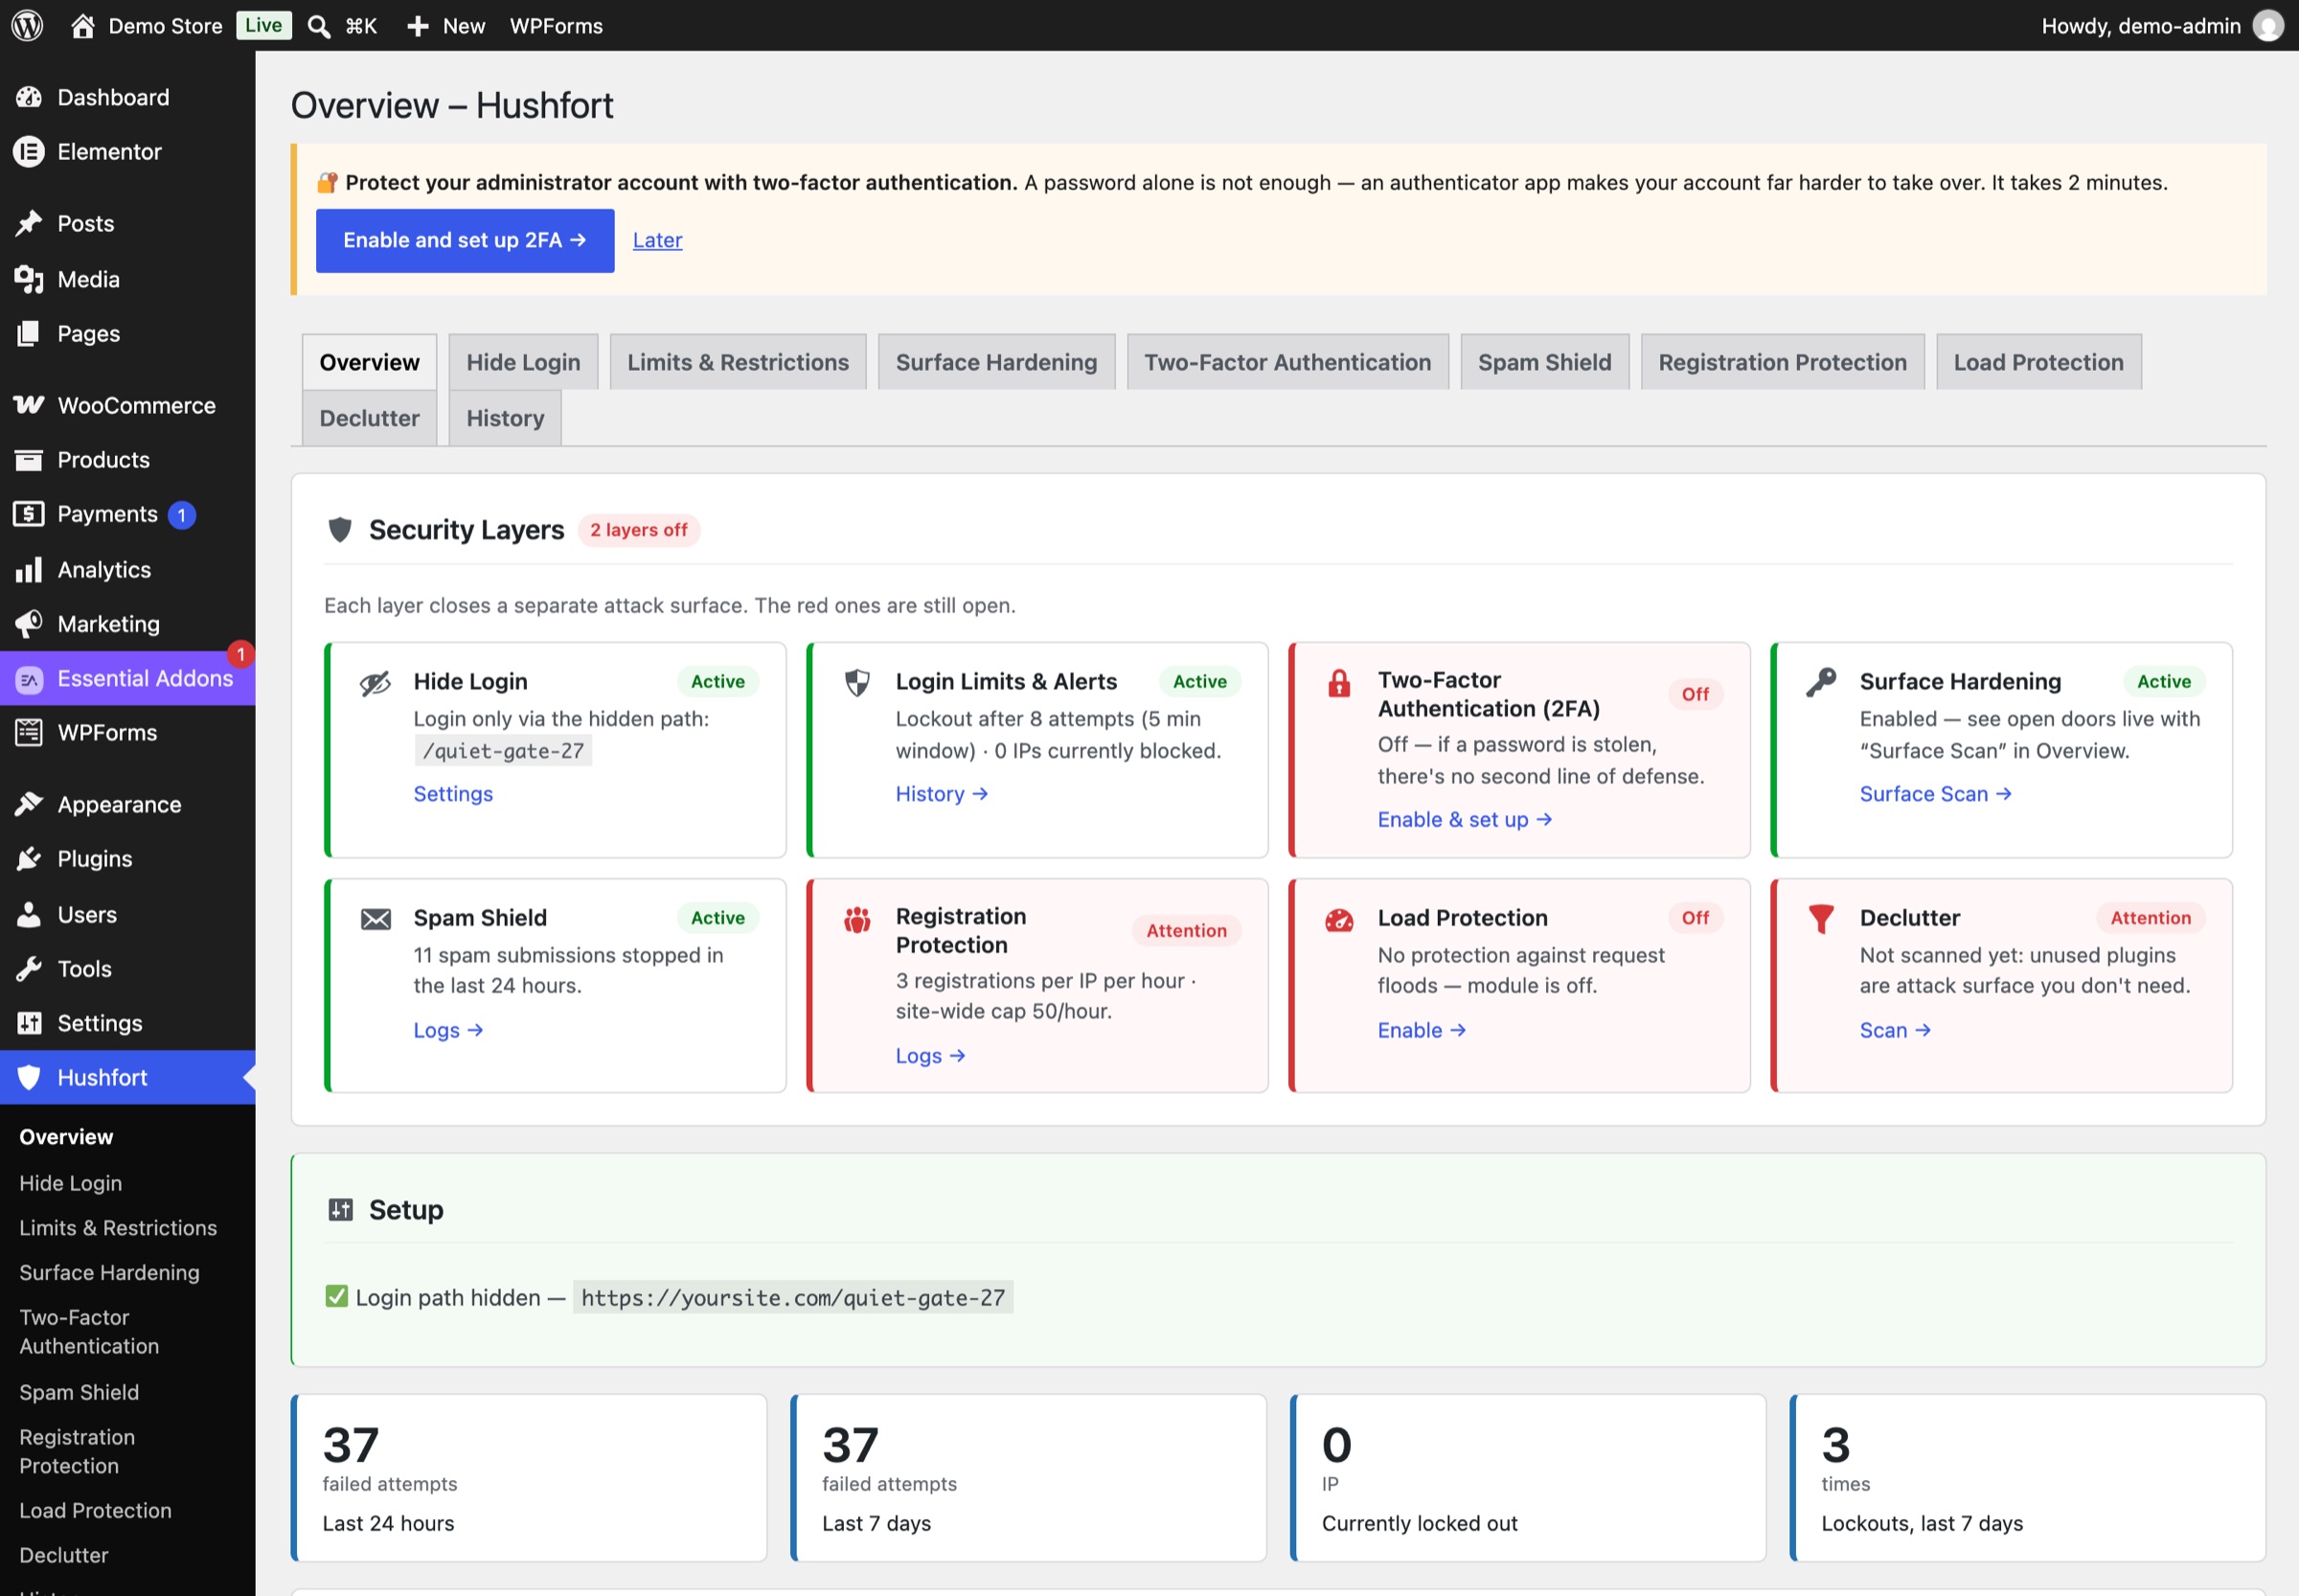
Toute la forteresse d’un coup d’œil
Chaque couche a sa carte d’état : verte quand elle protège, rouge quand elle est désactivée ou demande votre attention. Chaque carte indique en termes simples ce qui reste ouvert.
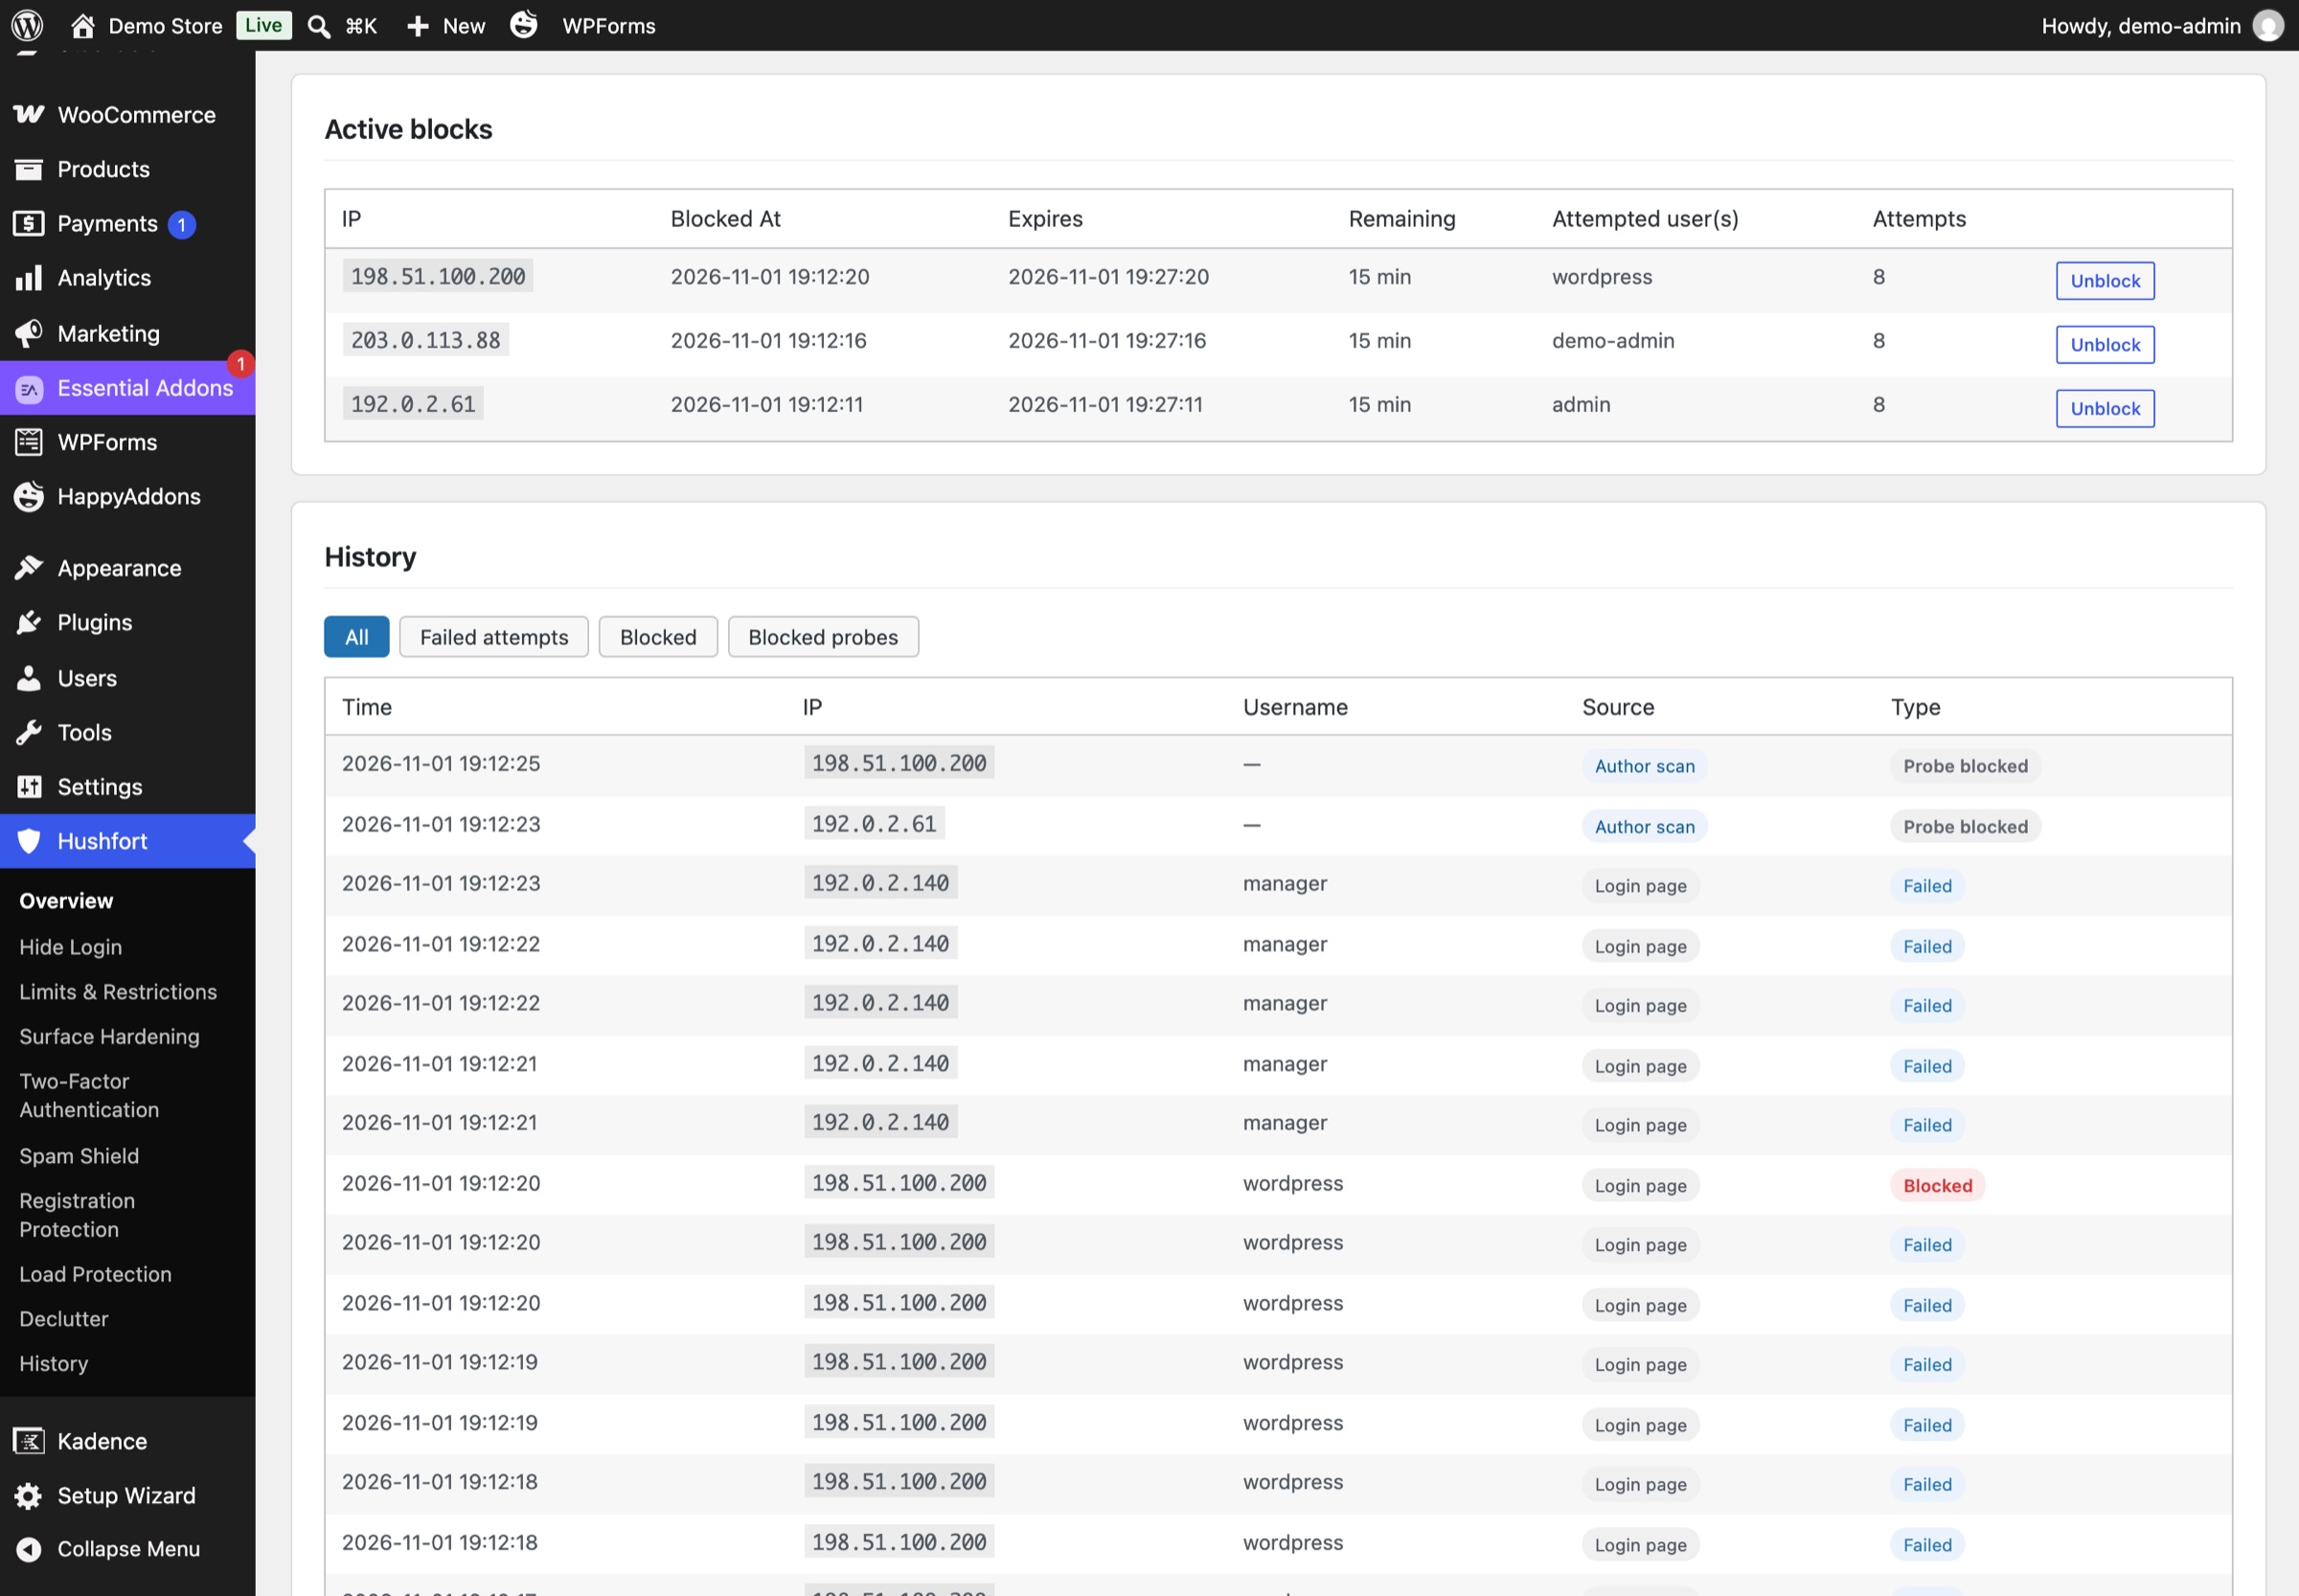
Chaque blocage, consigné
L’écran Historique liste les connexions échouées, les blocages et les sondes bloquées avec l’heure, l’IP, l’identifiant et la source. Les blocages actifs figurent en haut, avec un bouton Débloquer.
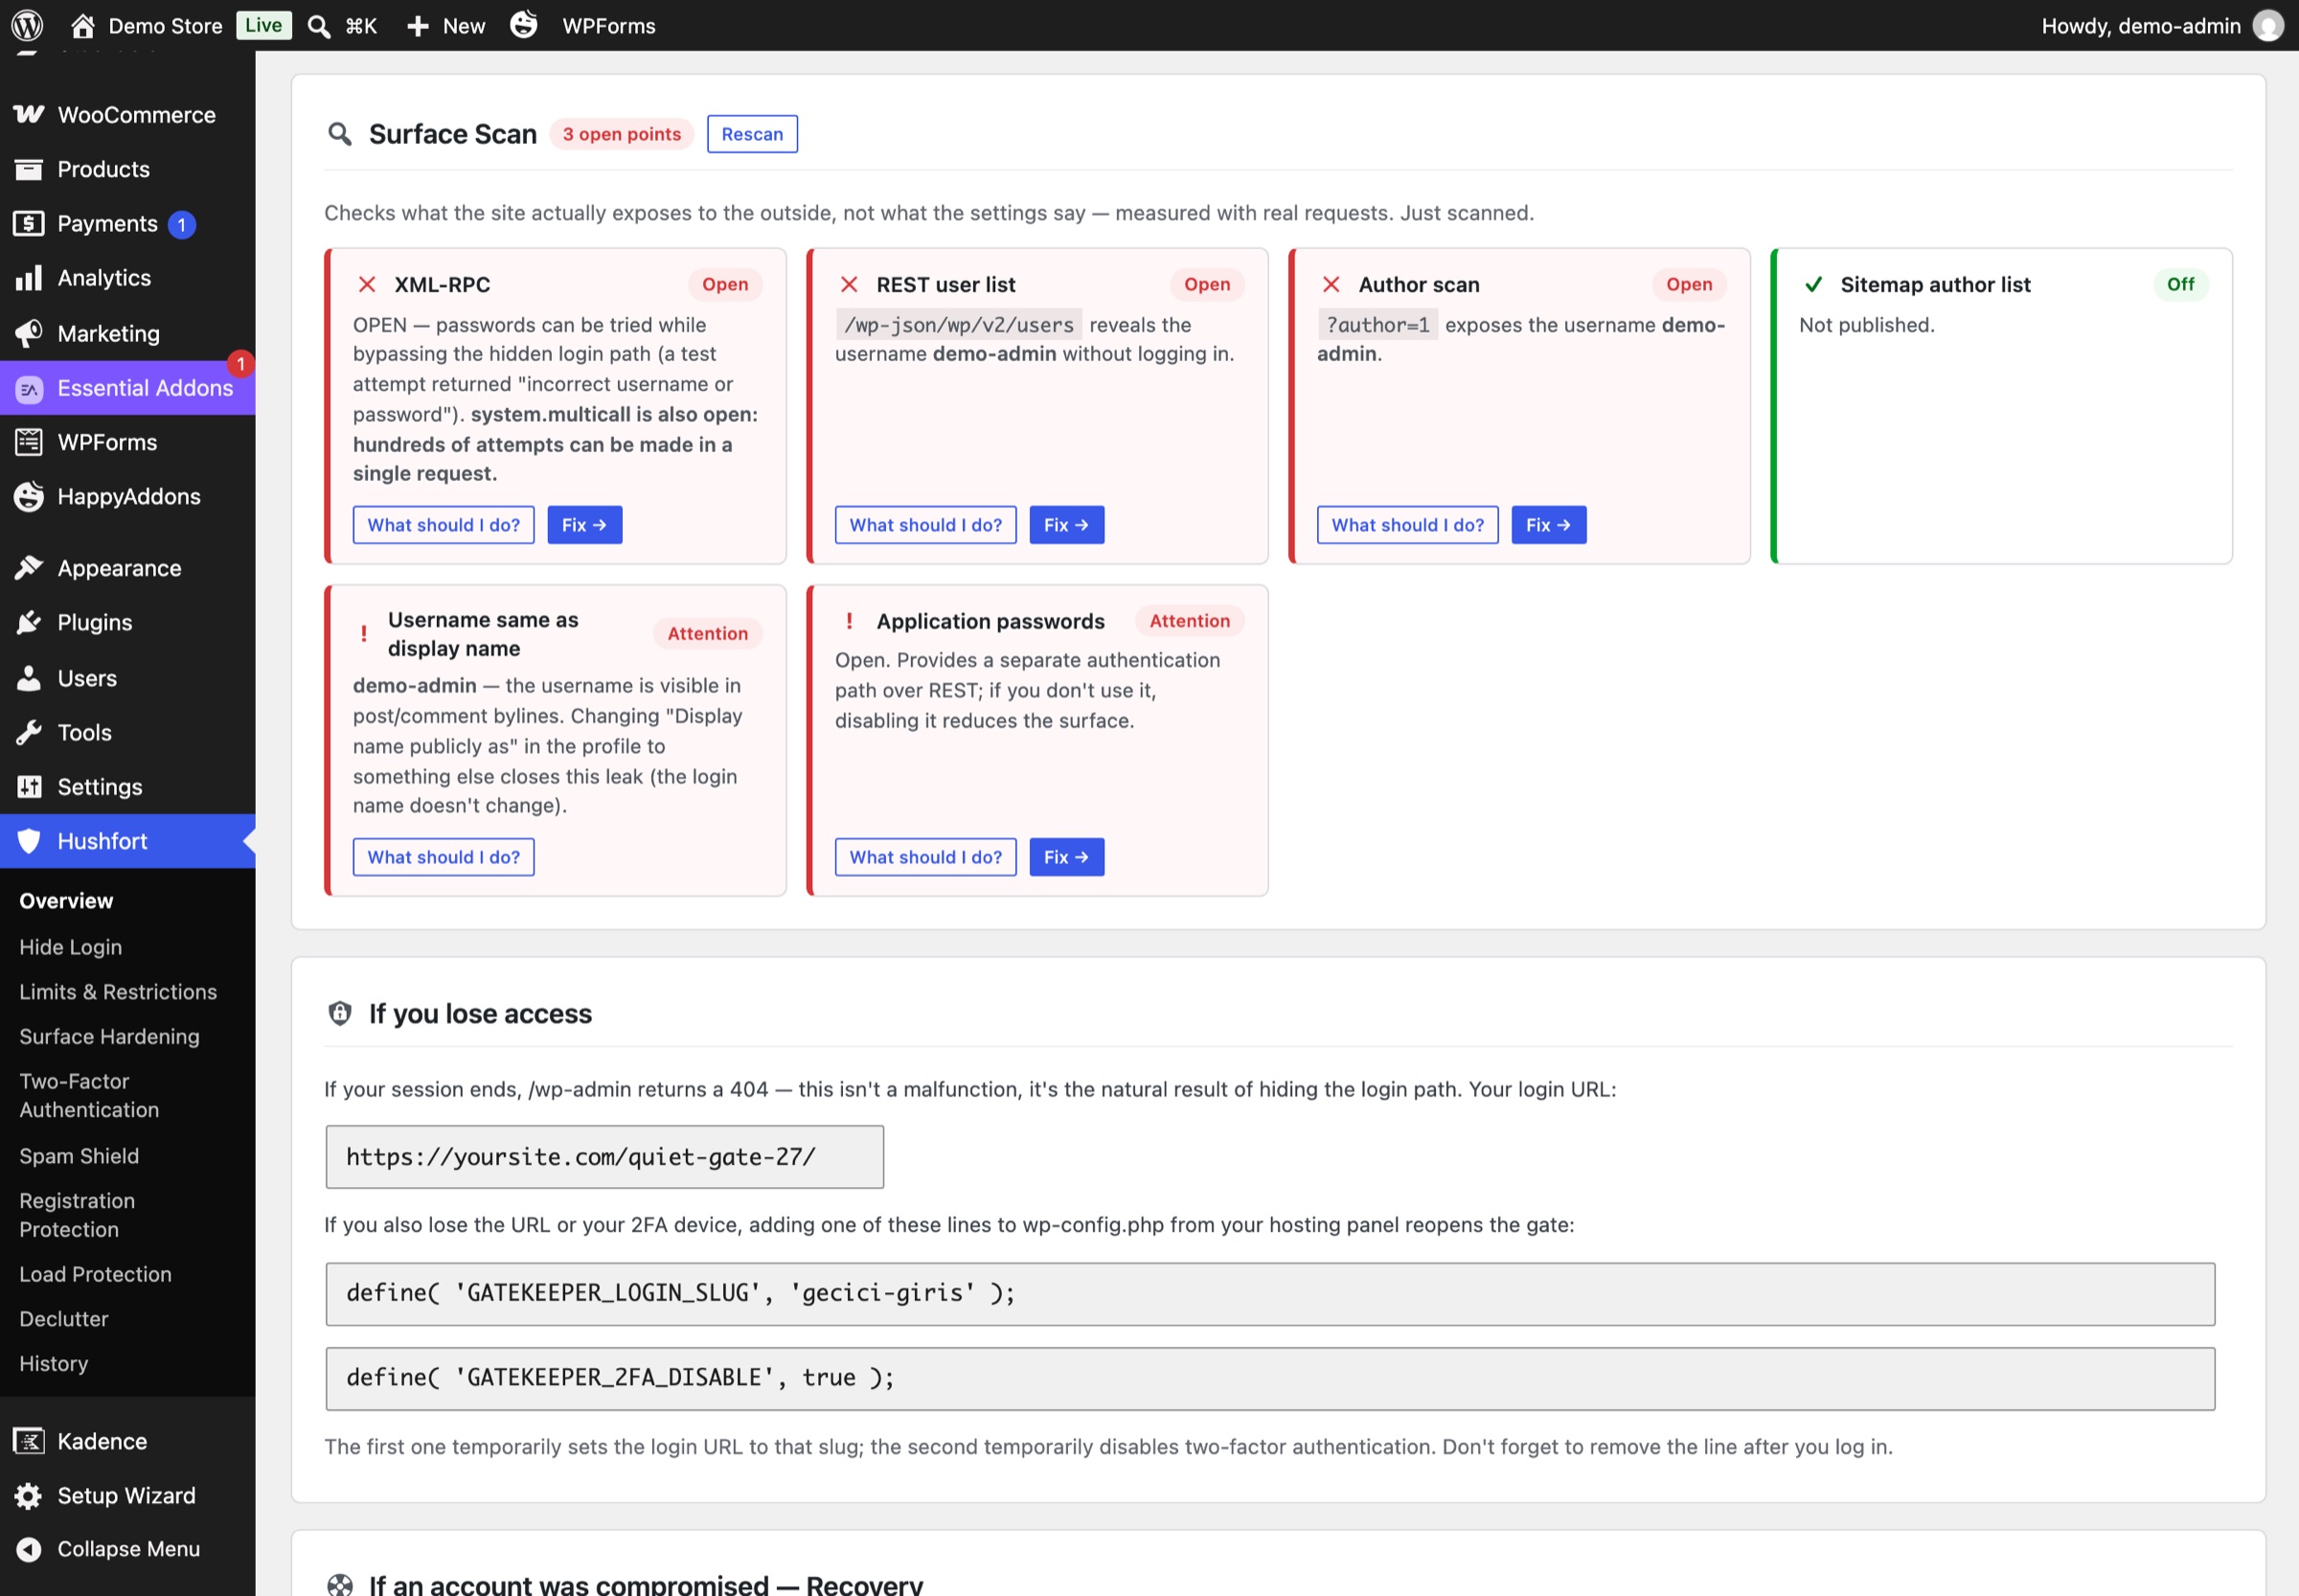
Ce que votre site expose réellement
L’Analyse de surface vérifie XML-RPC, la liste des utilisateurs REST, le scan des auteurs et le plan du site des utilisateurs avec de vraies requêtes, et nomme chaque identifiant qui fuite.
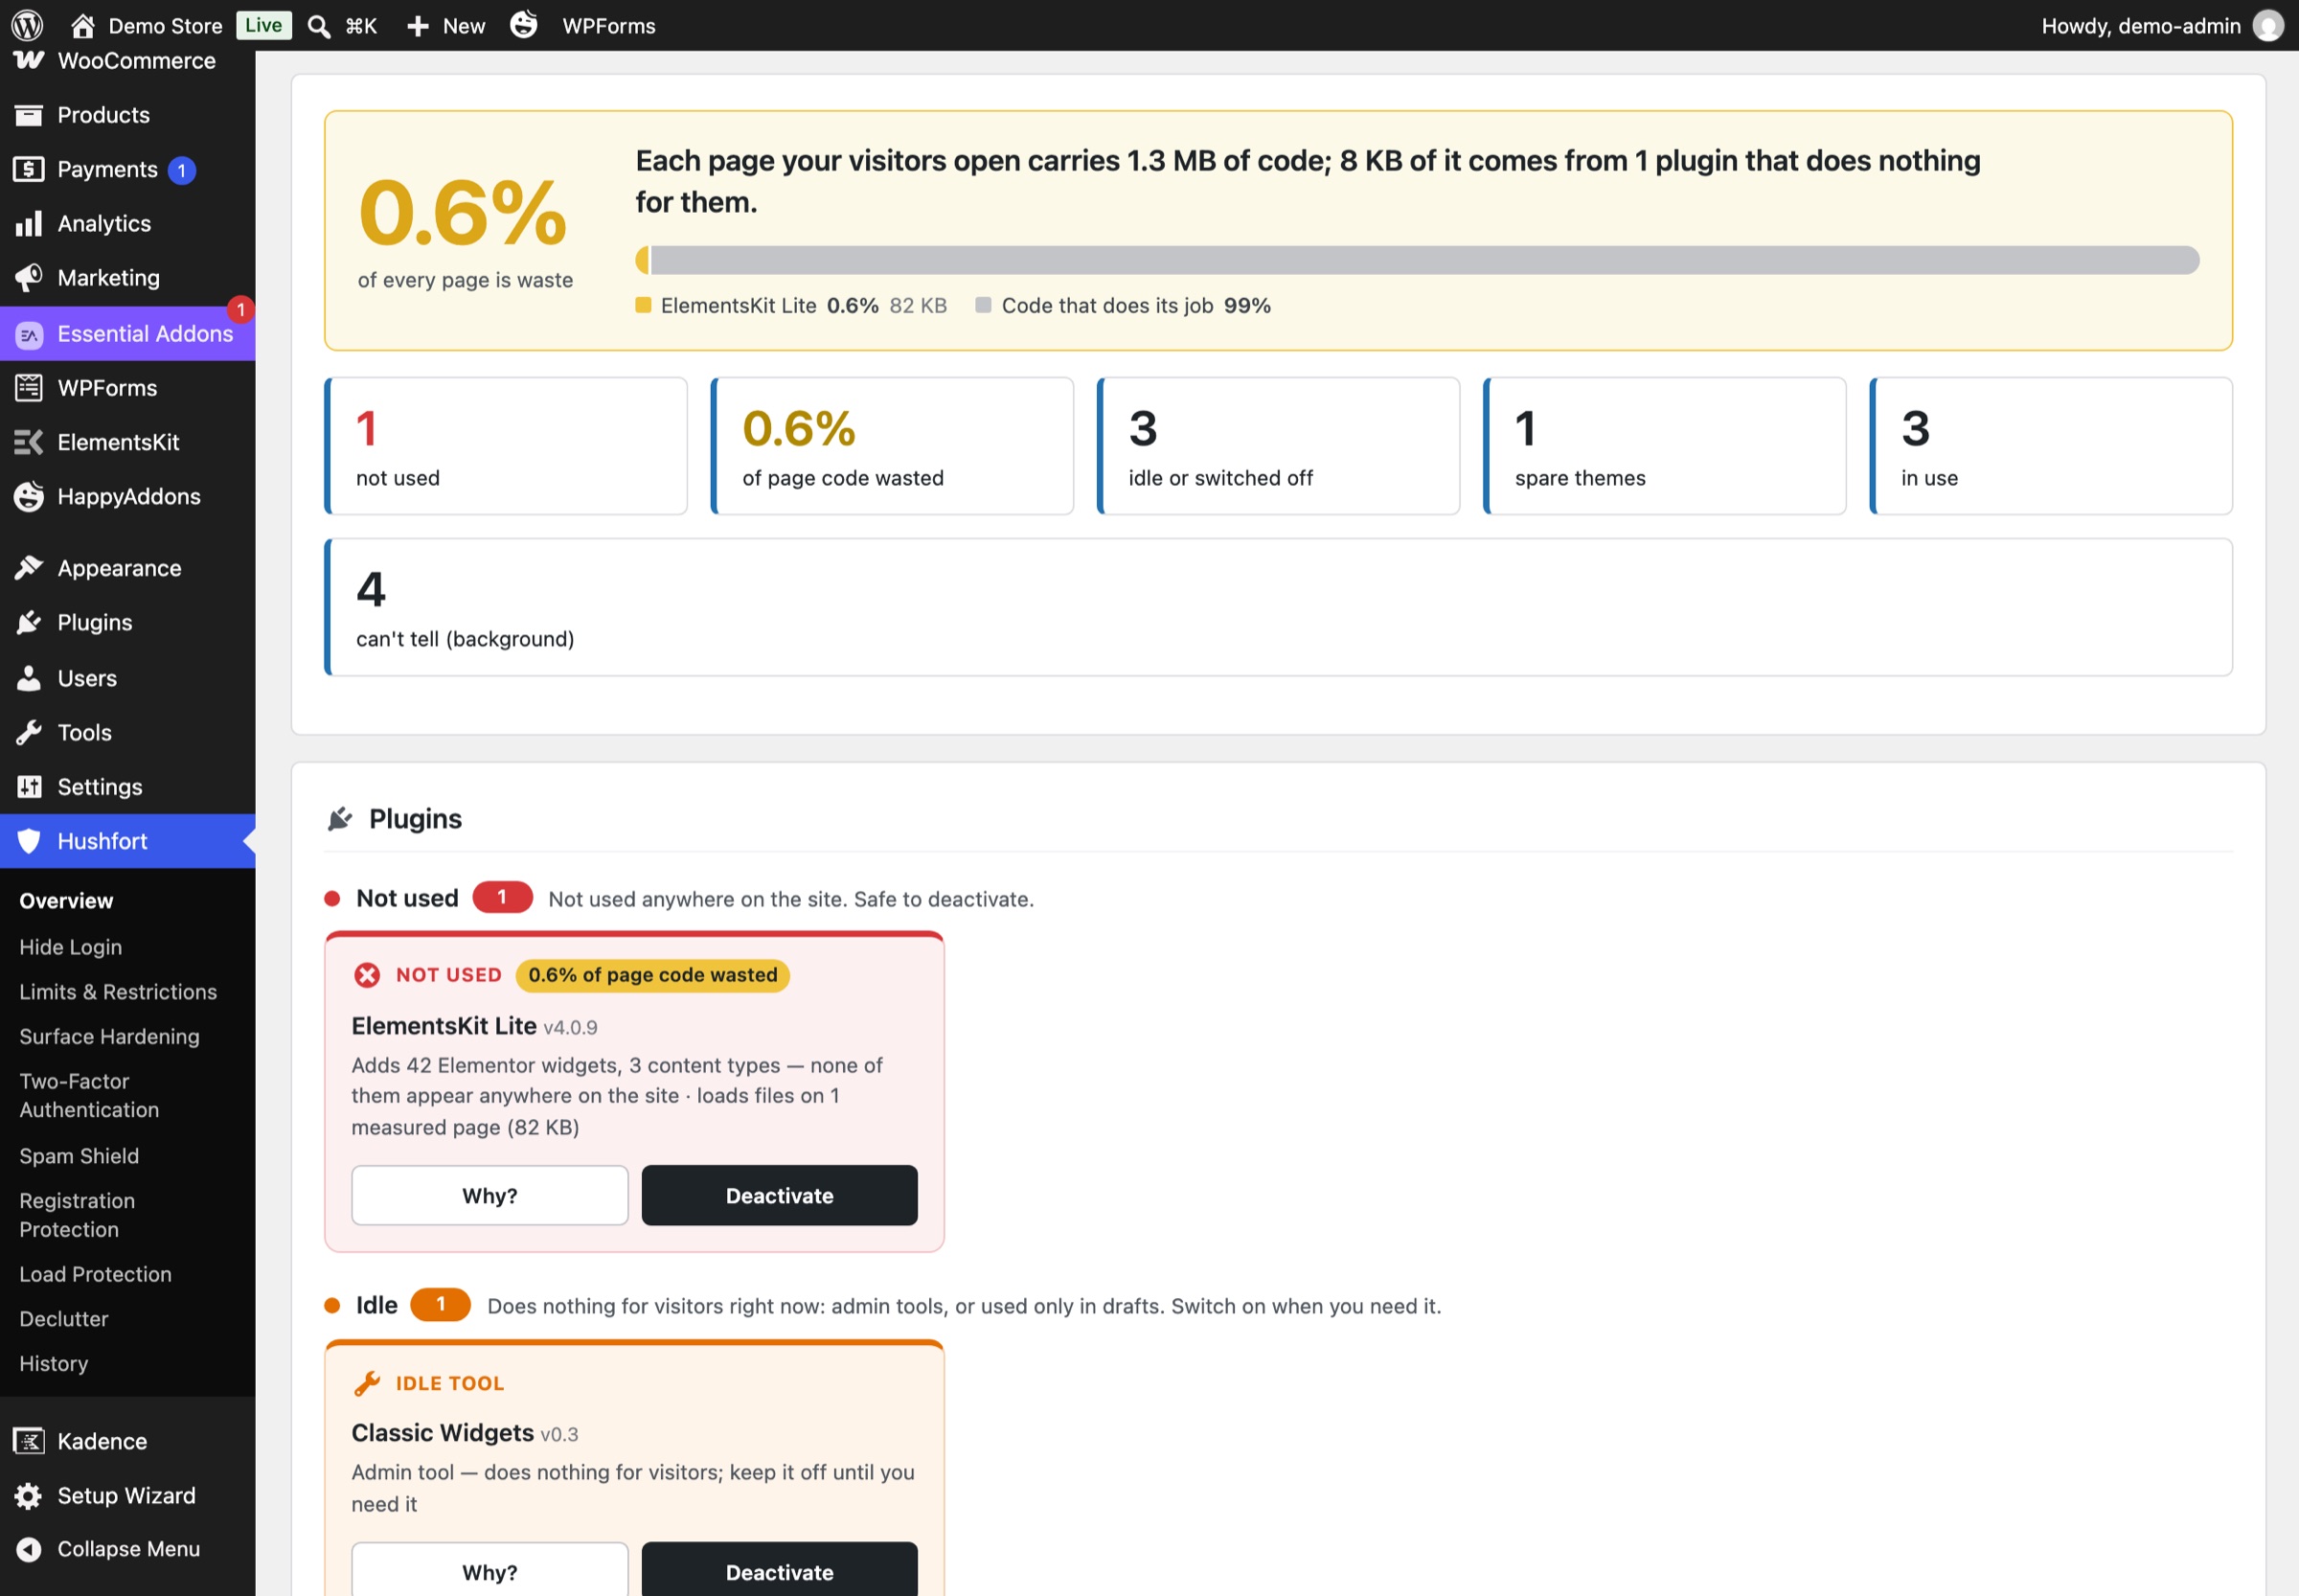
Les extensions que vous aviez oubliées
Le Désencombrement montre quelle part de chaque page provient du code d’extensions inutilisées, preuves à l’appui pour chacune.
Votre chemin de retour, toujours à l’écran
La carte « Si vous perdez l’accès » affiche votre URL de connexion actuelle et les lignes de secours, pour que vous puissiez les noter tant que vous êtes encore connecté.
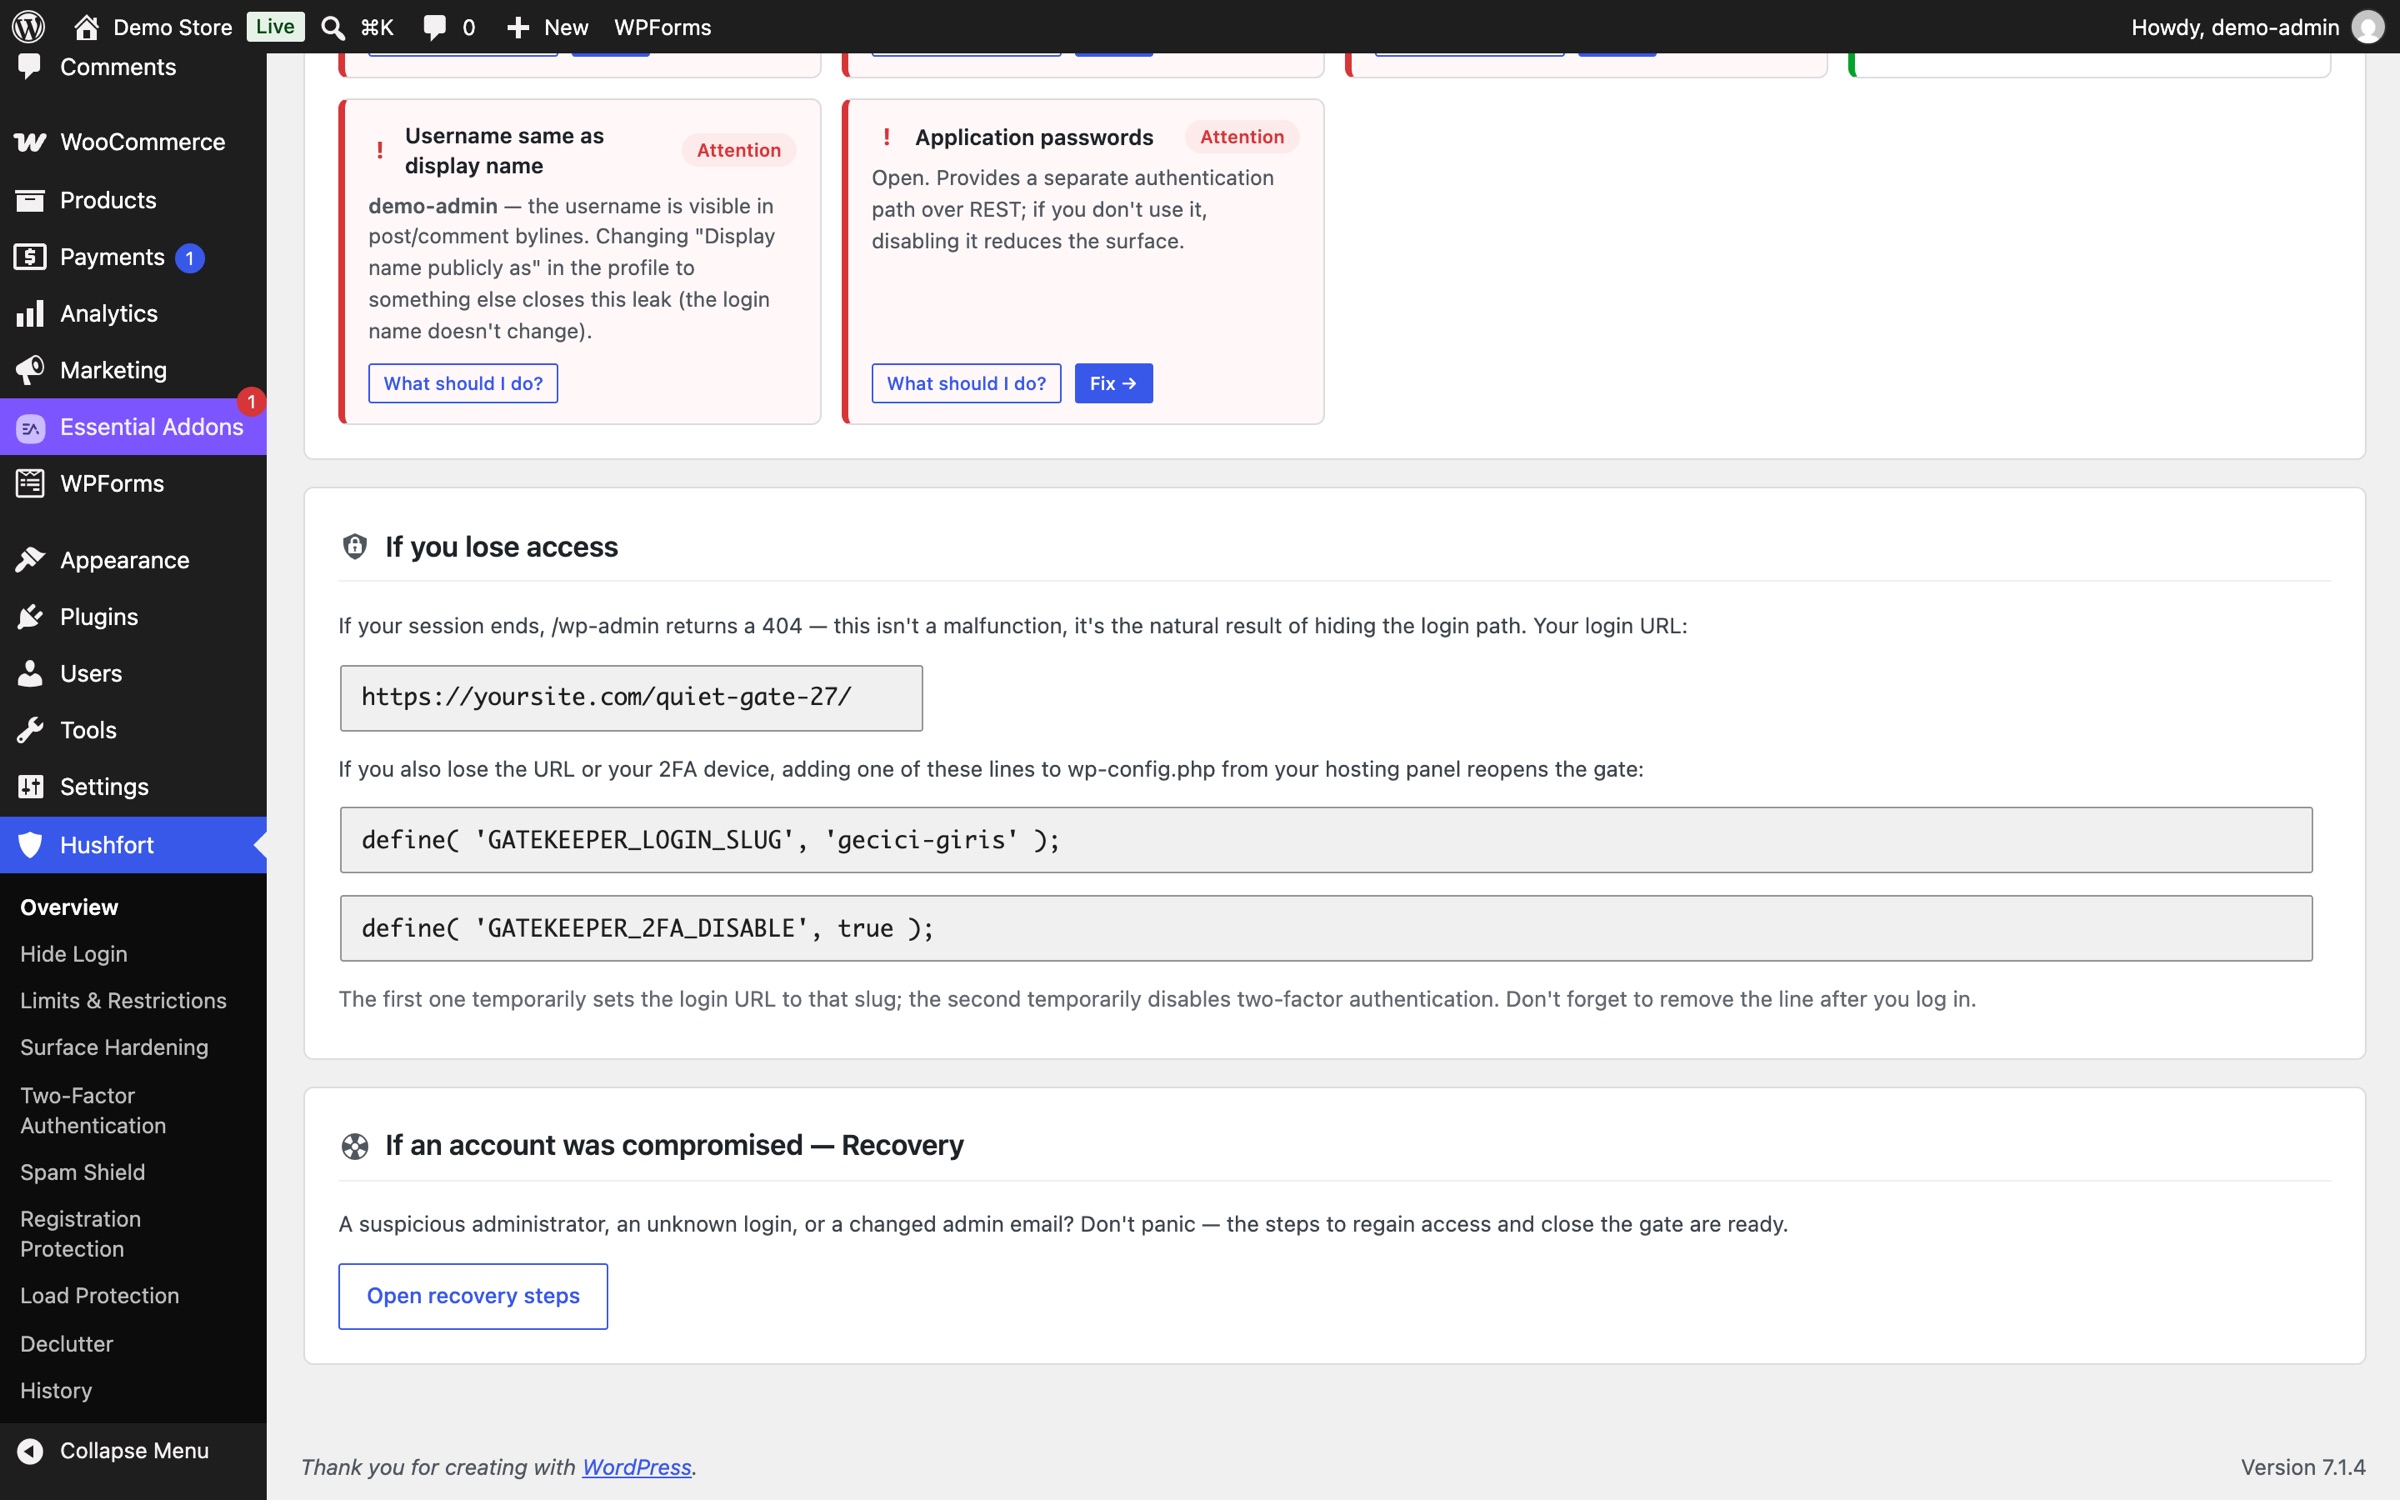
Captures d’écran d’une boutique de démonstration sous Hushfort 1.14.1. Adresses IP de test, aucun vrai visiteur.
Les dix couches
Regroupées selon ce qui vous inquiète. Chacune renvoie vers un guide pratique clair.
Connexion et accès
6Connexion masquée
Votre page de connexion déménage vers un chemin que vous seul connaissez. wp-login.php et wp-admin renvoient une erreur 404. L’API REST, le cron et admin-ajax continuent de fonctionner.
Comment ça marche : Connexion masquéeLimites de connexion
Trop de mots de passe erronés depuis une IP, et elle doit patienter. Vous choisissez le nombre, la fenêtre et l’attente. Les codes 2FA erronés comptent aussi.
Comment ça marche : Limites de connexionDouble authentification
Un code à six chiffres issu de n’importe quelle application d’authentification. Le code QR est généré sur votre serveur, et les codes de récupération sont prêts à imprimer.
Comment ça marche : Double authentificationVerrou XML-RPC
xmlrpc.php est une seconde porte de connexion que le masquage de la page de connexion ne ferme pas. Hushfort y ferme la connexion et laisse les pingbacks fonctionner.
Comment ça marche : Verrou XML-RPCBouclier des identifiants
WordPress affiche les identifiants à quatre endroits publics. Hushfort les ferme tous les quatre et uniformise les messages d’erreur de connexion.
Comment ça marche : Bouclier des identifiantsAnalyse de surface
De vraies requêtes envoyées à votre propre site montrent ce qui est ouvert et quels identifiants fuitent : vous voyez le résultat, pas seulement le réglage.
Comment ça marche : Analyse de surface
Spam et inscriptions
2Anti-spam
Commentaires et avis produits dans la version gratuite ; six extensions de formulaire populaires avec Pro. Des contrôles invisibles, sans CAPTCHA, et rien n’est envoyé à un service externe.
Comment ça marche : Anti-spamFausses inscriptions
Des limites horaires par IP et par réseau, plus un plafond pour tout le site. Les e-mails de bienvenue sont limités, et la validation de commande n’est jamais bloquée.
Comment ça marche : Fausses inscriptions
Vitesse et sérénité
2Anti-flood
Chaque IP dispose d’un budget de requêtes, et les requêtes coûteuses coûtent plus cher. Les faux Googlebots sont refoulés, les vrais passent.
Comment ça marche : Anti-floodDésencombrement
Repère les extensions installées qui ne font rien, preuves à l’appui. La suppression se fait en deux étapes et peut être annulée.
Comment ça marche : Désencombrement
Compatible avec
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Ce qui rend Hushfort différent
Quelques promesses que nous pouvons tenir, dites simplement.
Vos données restent sur votre serveur
Pas de reCAPTCHA, pas d’API externes, pas de télémétrie. Les données des formulaires, des commentaires et du spam restent chez vous. Pro se contente de vérifier sa licence et ses mises à jour auprès de hushfort.com, en envoyant votre domaine et votre clé de licence, rien d’autre.
La validation de commande n’est jamais cassée
Aucune couche ne bloque une commande WooCommerce. Les retours de paiement passent même pour une IP limitée. Les comptes suspects créés pendant le paiement sont mis en attente de vérification, pas refusés.
Difficile de vous bloquer vous-même
Le masquage de la connexion ne fait rien tant que vous n’avez pas choisi de chemin. Une ligne dans wp-config.php définit le chemin à tout moment, et le tableau de bord garde votre chemin de retour bien en vue.
Se tromper du bon côté
Les messages peut-être humains vont en quarantaine, pas à la corbeille. Le Désencombrement répond « Impossible à dire » au lieu de deviner. Si une couche tombe en panne, le site reste en ligne.
Confidentiel par défaut
Les e-mails des journaux sont stockés hachés et masqués. Les journaux sont conservés 14 jours par défaut et fonctionnent avec les outils d’exportation et d’effacement de WordPress.
Des couches qui se connaissent
Chaque module utilise la même lecture d’IP, la même liste d’autorisation et le même journal d’événements. Autorisez-vous une fois, partout.
Ce que Hushfort n’est pas
Des limites honnêtes, pour éviter les mauvaises surprises.
Pas un scanner de malwares
Il n’analyse pas les fichiers à la recherche de malwares et ne nettoie pas les sites infectés.
Pas un pare-feu
Il n’a pas de jeux de règles contre les injections SQL ou les failles XSS, ni de blocage par pays.
Pas un outil de sauvegarde
Il ne sauvegarde pas votre site. Conservez une sauvegarde séparée.
Pas un bouclier anti-DDoS
Une extension ne peut pas stopper les attaques au niveau du réseau. Dans ce cas, c’est un CDN comme Cloudflare qui fait office de vrai bouclier.
Hushfort se combine parfaitement avec une extension de sauvegarde, un scanner de malwares et un CDN. Il garde les portes ; eux s’occupent du reste.
Des tarifs simples
La version gratuite vous montre chaque porte ouverte. Pro les ferme toutes.
Gratuit
$0pour toujours
Voyez chaque porte ouverte. Fermez les deux premières.
- Connexion masquée : déplacez votre page de connexion vers un chemin secret
- Protection anti-spam de base : champ piège invisible et contrôle du temps de remplissage
- Analyse de surface : voyez tout ce que votre site expose
- Tableau de bord : une carte d’état pour chaque couche
Pro
Complet$49par an
ou $11 par moisou $149 une fois, à vie
Toutes les couches, tous les remparts. Une licence par site.
- Tout ce qu’offre la version gratuite
- Limites de connexion : bloquez les robots qui devinent les mots de passe, avec alertes et historique
- Double authentification avec n’importe quelle application d’authentification
- Verrou XML-RPC : fermez la connexion par XML-RPC et les tentatives en masse
- Bouclier des identifiants : empêchez WordPress de publier les identifiants
- Anti-spam complet : extensions de formulaire, limites, adresses e-mail jetables, listes de blocage, quarantaine
- Blocage des fausses inscriptions, sans jamais bloquer la validation de commande
- Anti-flood et faux robots
- Désencombrement : repérez les extensions que vous n’utilisez pas
Prix en dollars américains. Les taxes éventuelles sont ajoutées lors du paiement. Satisfait ou remboursé pendant 14 jours, sans justification. Paiement bientôt disponible.
Vos questions, des réponses claires
Existe-t-il une version gratuite ?
Puis-je me bloquer moi-même ?
Hushfort envoie-t-il des données quelque part ?
Remplace-t-il mon scanner de malwares ou mon pare-feu ?
Va-t-il ralentir mon site ou casser mon cache ?
Peut-il bloquer un client au moment de la commande ?
Mes visiteurs doivent-ils résoudre un CAPTCHA ?
Masquer la page de connexion suffit-il à lui seul ?
De l’aide quand vous en avez besoin
Une documentation claire, une page pour les pires jours, et une vraie personne au bout de l’e-mail.
Documentation
Installer, configurer la première couche, activer Pro, résoudre les problèmes courants.
Lire la documentationAccès bloqué ?
URL de connexion oubliée ou téléphone 2FA perdu ? Tous les moyens de retrouver l’accès, listés calmement.
Retrouver l’accèsAssistance par e-mail
Écrivez à [email protected]. Nous lisons chaque message et répondons en termes simples.
Nous contacter
Derniers guides pratiques
Des réponses pas à pas aux questions que l’on se pose sur la sécurité WordPress.
Comment ajouter l’authentification à deux facteurs (2FA) à WordPress ?
Activez l’authentification à deux facteurs sur WordPress avec une application d’authentification : configuration, codes de récupération et téléphone perdu.
Voir les étapesComment bloquer les inscriptions spam et les faux comptes sur WordPress ?
Bloquez les inscriptions spam et les faux comptes sur WordPress et WooCommerce : limites horaires, plafond global, champs pièges, sans bloquer la commande.
Voir les étapesComment changer l’URL de connexion de WordPress ?
Changez l’URL de connexion WordPress et masquez wp-admin en cinq étapes sûres. Testez avant de vous déconnecter et sachez retrouver l’accès en cas d’oubli.
Voir les étapes
Fermez les portes. Gardez votre sérénité.
Commencez gratuitement. Voyez chaque porte ouverte. Fermez-les quand vous êtes prêt.