Comment bloquer les inscriptions spam et les faux comptes sur WordPress ?
Par Eureka Studio · Mis à jour le
En bref
Si vous n’avez pas besoin d’inscriptions ouvertes, désactivez-les. Si vous en avez besoin, limitez les inscriptions par IP et par réseau chaque heure, ajoutez un plafond horaire pour tout le site qui met les nouveaux comptes en attente de vérification lorsqu’il se déclenche, bloquez les adresses e-mail jetables, ajoutez des champs pièges invisibles et limitez les e-mails de bienvenue. Sur WooCommerce, ne bloquez jamais la validation de commande ; mettez plutôt les comptes suspects en attente.
Étapes
1Étape 1
Vérifiez si les inscriptions doivent être ouvertes
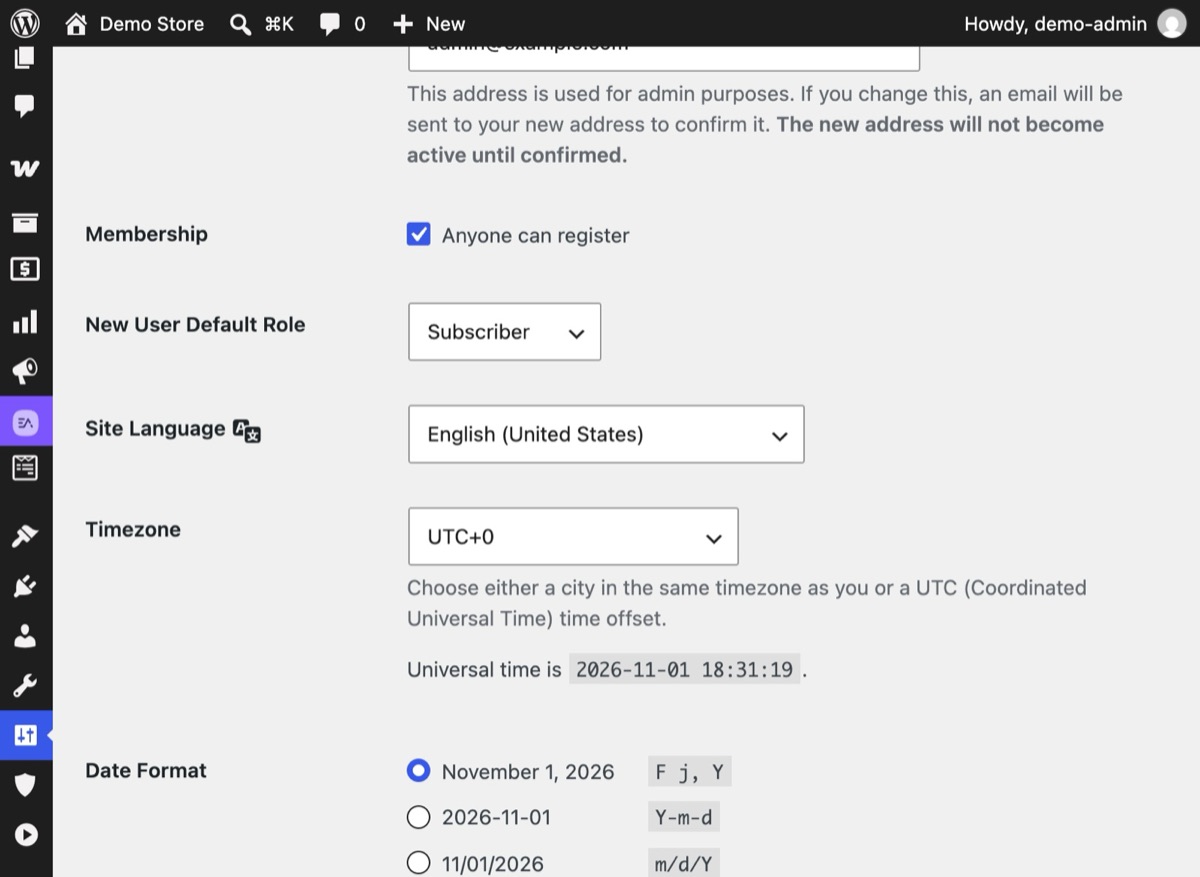
Dans Réglages → Général, regardez si la case Inscription « Tout le monde peut s’inscrire » est cochée. Dans WooCommerce, vérifiez si les clients peuvent créer un compte sur Mon compte. Si personne n’en a besoin, désactivez-le.
2Étape 2
Activez la Protection des inscriptions en mode Surveillance
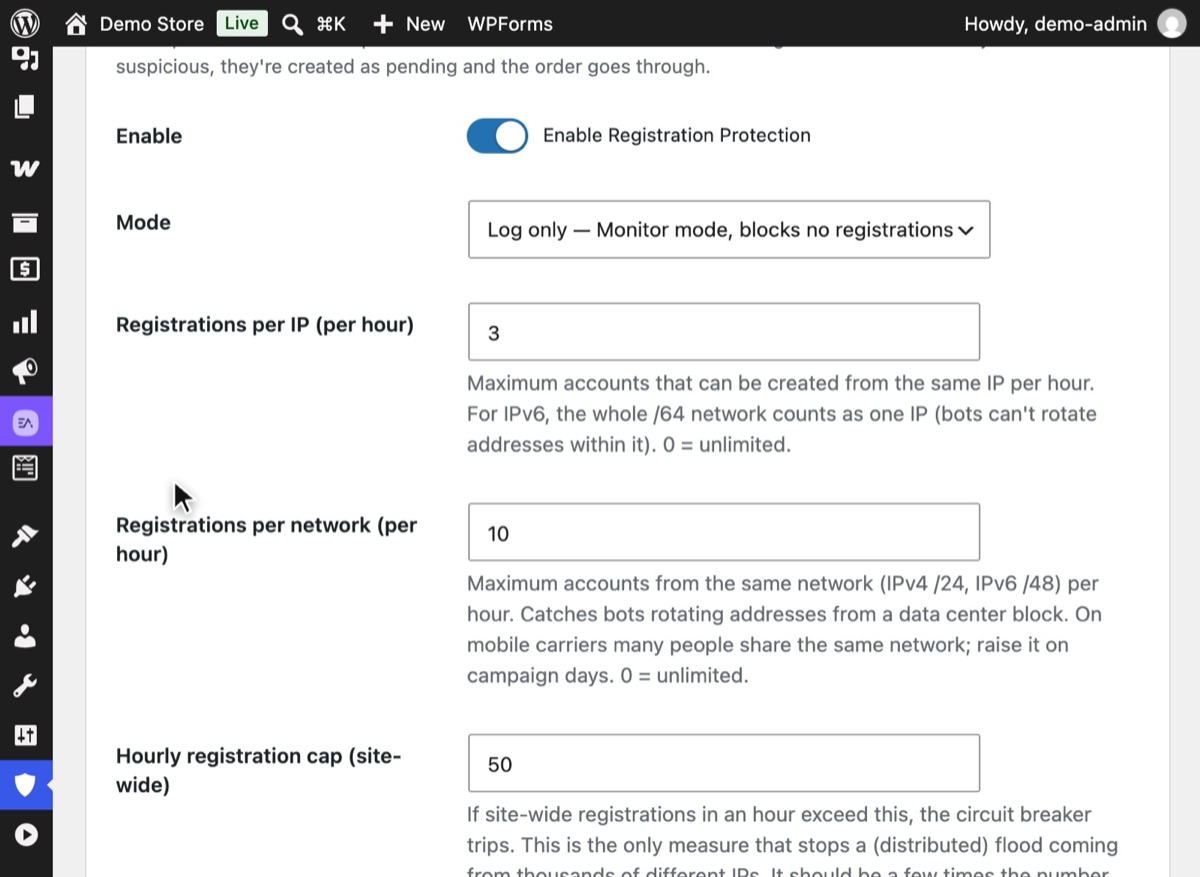
Dans Hushfort, ouvrez Protection des inscriptions, activez-la et réglez Mode sur « Journaliser uniquement — mode Surveillance, ne bloque aucune inscription ». Laissez Champs pièges invisibles activé et enregistrez : vous pourrez consulter le journal avant qu’elle n’agisse.
3Étape 3
Réglez les limites horaires et le plafond
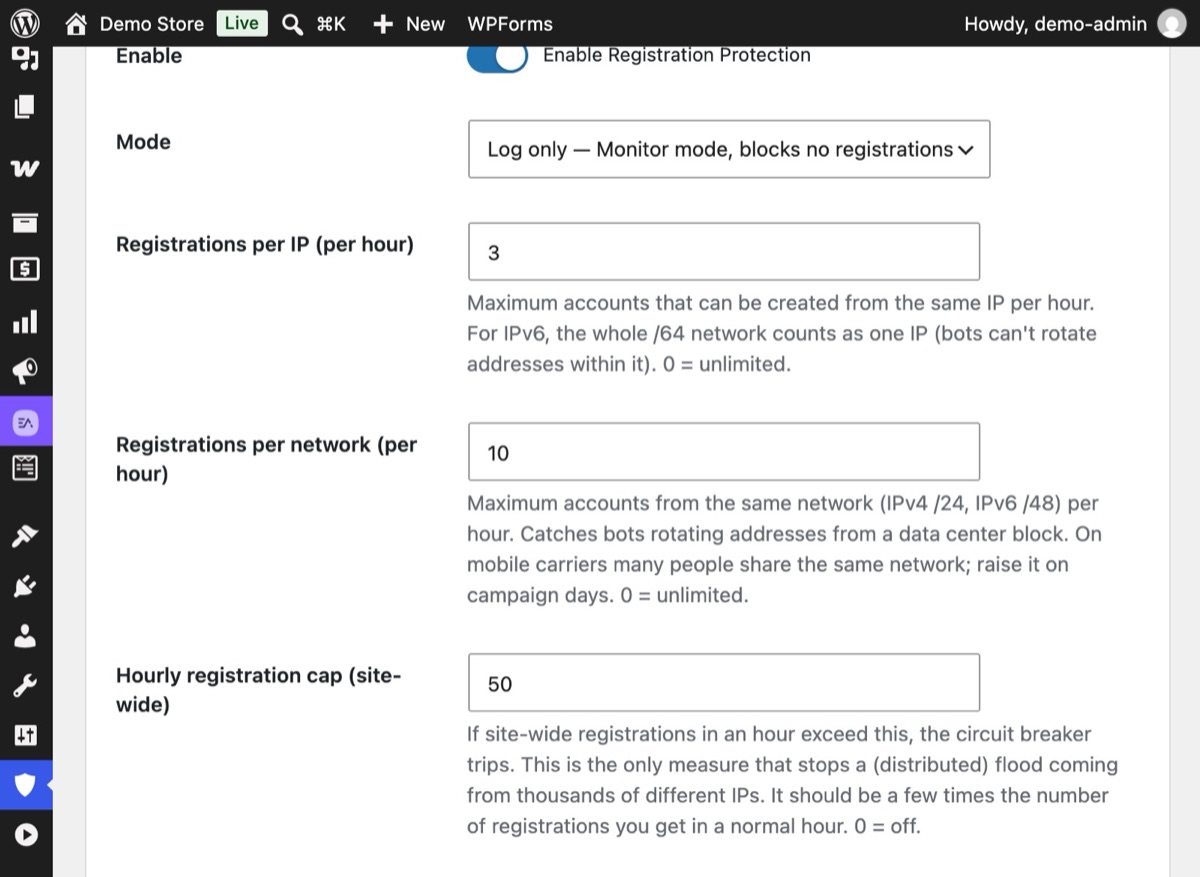
Limitez les inscriptions par IP et par réseau chaque heure, puis définissez le Plafond horaire d’inscriptions pour tout le site. Lorsque le plafond est atteint, le disjoncteur met les nouveaux comptes en attente de vérification.
4Étape 4
Regardez une vague d’inscriptions se heurter au plafond
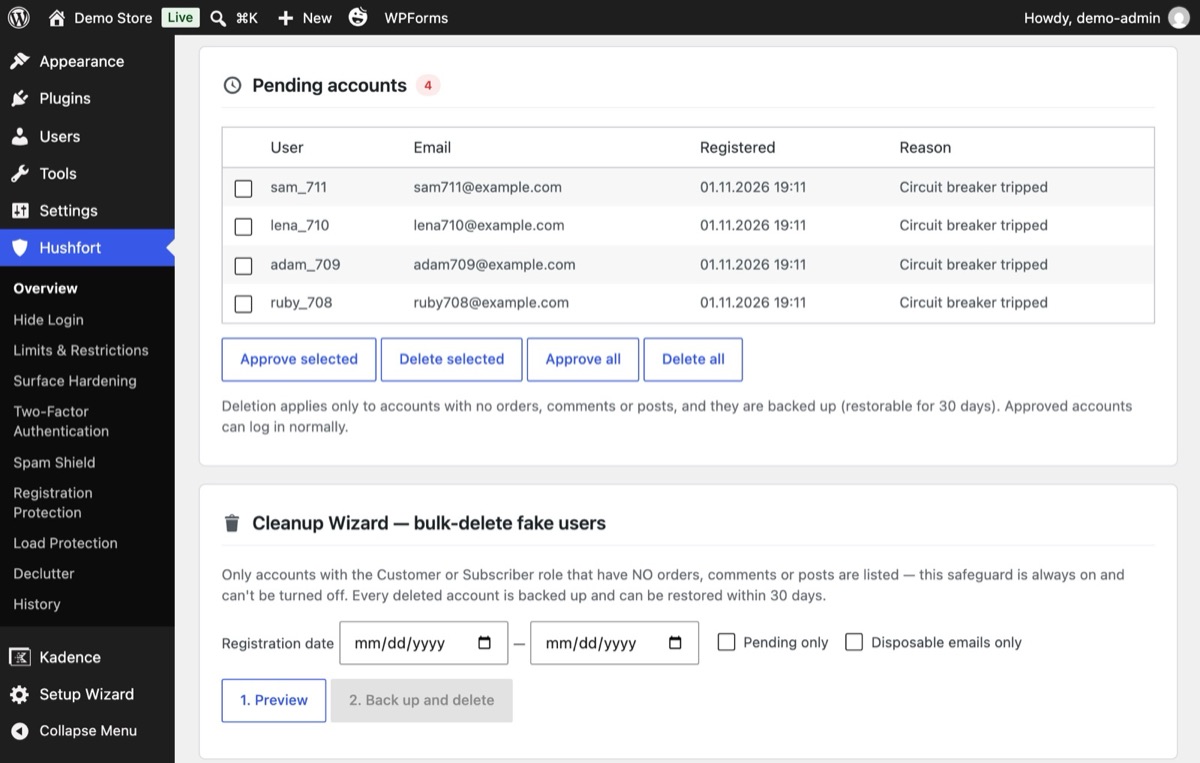
Lorsque les inscriptions dépassent le plafond horaire, les nouveaux comptes arrivent dans Comptes en attente avec le motif « Disjoncteur déclenché ». Approuvez les vrais ; supprimez les autres.
5Étape 5
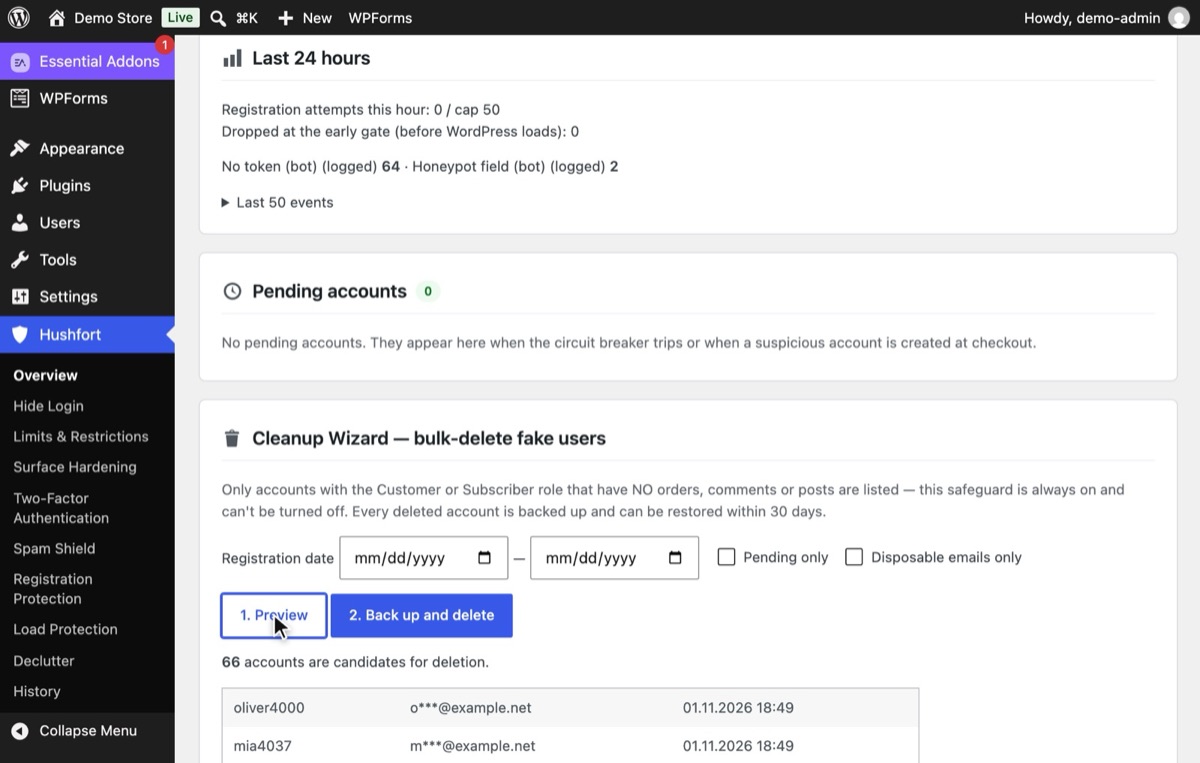
Nettoyez les comptes déjà créés
Utilisez l’Assistant de nettoyage : cliquez sur 1. Aperçu pour lister les comptes sans commande, ni commentaire, ni article, puis sur 2. Sauvegarder et supprimer. Les comptes supprimés peuvent être restaurés pendant 30 jours.


Pourquoi c’est important
Quelques faux comptes sont inoffensifs. Une vague ne l’est pas. Nous avons créé cette couche après qu’un site a reçu environ 10 000 demandes d’inscription en une seule heure et s’est retrouvé avec des dizaines de milliers de faux comptes. Sur un autre site, les e-mails de bienvenue envoyés aux faux comptes ont épuisé le quota d’envoi, si bien que les vrais e-mails de commande ne partaient plus.
Les fausses inscriptions vous coûtent aussi de façon plus discrète : une table des utilisateurs gonflée, des écrans d’administration plus lents, des listes de clients et des rapports d’e-mails pollués, et une réputation du serveur de messagerie qui baisse chaque fois qu’un e-mail de bienvenue rebondit sur une adresse qui n’existe pas.
Erreurs courantes
- Laisser les inscriptions ouvertes par accident. « Tout le monde peut s’inscrire » est parfois activé pendant la mise en place puis oublié.
- Un rôle par défaut trop puissant. Les nouveaux comptes doivent être Abonné ou Client, jamais Auteur ou plus.
- Des limites par IP uniquement. Les vagues proviennent souvent de nombreuses adresses du même réseau. Limitez aussi par réseau.
- Fermer les inscriptions quand une vague arrive. Cela bloque les vrais clients, exactement ce que cherche un attaquant. Mettre les nouveaux comptes en attente garde la porte ouverte le temps que la vague passe.
- Bloquer lors de la validation de commande. Une boutique ne devrait jamais perdre une commande à cause d’un filtre anti-spam.
- Supprimer sans sauvegarde. La suppression en masse est définitive. Affichez d’abord un aperçu et gardez une copie.
Sans extension
- Désactivez les inscriptions si vous n’en avez pas besoin : Réglages → Général → décochez « Tout le monde peut s’inscrire ». Pour WooCommerce, dans WooCommerce → Réglages → Comptes et confidentialité, décochez la création de compte sur la page Mon compte.
- Gardez un rôle par défaut modeste : Réglages → Général → Rôle par défaut de tout nouveau compte → Abonné.
- Ajoutez un champ piège au formulaire WordPress avec deux petits hooks :
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Cela ne couvre que le formulaire natif de WordPress, pas WooCommerce ni les autres formulaires d’inscription, et il n’y a ni limite de débit, ni plafond, ni nettoyage. Face à une vague en cours, ces étapes aident mais ne l’arrêteront pas.
En cas de problème
- De vrais clients ne peuvent pas s’inscrire. Consultez le journal en mode Surveillance, et vérifiez si le réseau de votre bureau ou d’un événement atteint la limite par réseau. Augmentez-la ou ajoutez l’IP à la liste d’autorisation.
- Les comptes en attente se sont accumulés. Ils sont nettoyés automatiquement au bout de 7 jours. Approuvez les vrais avant cette échéance.
- Un client n’a pas reçu d’e-mail de bienvenue. Si le plafond a été atteint, les comptes retenus ne reçoivent aucun e-mail tant qu’ils ne sont pas approuvés. C’est voulu.
Avec Hushfort
La Protection des inscriptions fait partie de Hushfort Pro, le module complémentaire qui s’installe par-dessus Hushfort Security, l’extension de sécurité WordPress gratuite.
La Protection des inscriptions de Hushfort couvre les inscriptions WordPress et WooCommerce, ainsi que les autres formulaires d’inscription :
- 3 inscriptions par heure par IP (IPv6 /64) et 10 par heure par réseau (/24, IPv6 /48) par défaut.
- Un plafond de 50 par heure pour tout le site, avec un disjoncteur qui reste ouvert 60 minutes. Par défaut, il met les nouveaux comptes en attente sans envoyer d’e-mails ; vous pouvez choisir de fermer les inscriptions à la place.
- Blocage des adresses e-mail jetables et détection des variantes Gmail (points, +étiquettes, googlemail).
- Champs pièges invisibles sur les inscriptions WordPress et WooCommerce.
- Limitation des e-mails de bienvenue, pour que les fausses inscriptions n’épuisent pas votre quota d’envoi.
- Un assistant de nettoyage avec aperçu et une sauvegarde restaurable pendant 30 jours.
- Les comptes en attente sont supprimés automatiquement au bout de 7 jours.
La validation de commande n’est jamais bloquée. Vous pouvez d’abord l’utiliser en mode Surveillance, pour voir l’effet avant qu’elle n’agisse.
Questions fréquentes
Pourquoi est-ce que je reçois autant de fausses inscriptions ?
Comment supprimer en masse les faux utilisateurs WordPress ?
Limiter les inscriptions va-t-il bloquer de vrais clients WooCommerce ?
Que sont les variantes d’adresses Gmail ?
Faut-il ajouter un CAPTCHA au formulaire d’inscription ?
Guides associés
Comment stopper le spam des formulaires de contact WordPress sans CAPTCHA ?
Stoppez le spam des formulaires Elementor, Contact Form 7 et WPForms sans CAPTCHA : champ piège (honeypot), temps de remplissage et limites.
Voir les étapesComment repérer et bloquer les faux Googlebot et les bots malveillants sur WordPress ?
Bloquez faux Googlebot et bots malveillants sur WordPress : vérifiez les robots par leur IP, fixez un budget de requêtes par IP, sans gêner la commande.
Voir les étapesComment désactiver les commentaires sur WordPress, ou stopper le spam dans les commentaires ?
Désactivez les commentaires WordPress partout, ou gardez-les ouverts sans spam : règles distinctes pour articles et avis produits, sans CAPTCHA.
Voir les étapes