Jak zatrzymać spamowe rejestracje użytkowników w WordPressie?
Autor: Eureka Studio · Zaktualizowano
Krótka odpowiedź
Jeśli nie potrzebujesz otwartej rejestracji, wyłącz ją. Jeśli potrzebujesz, ogranicz liczbę rejestracji na IP i na sieć w ciągu godziny, dodaj godzinny limit dla całej witryny, który po przekroczeniu wstrzymuje nowe konta do sprawdzenia, blokuj jednorazowe adresy e-mail, dodaj niewidoczne pola-pułapki i dawkuj e-maile powitalne. W WooCommerce nigdy nie blokuj składania zamówienia; zamiast tego wstrzymuj podejrzane konta.
Kroki
1Krok 1
Sprawdź, czy rejestracja musi być otwarta
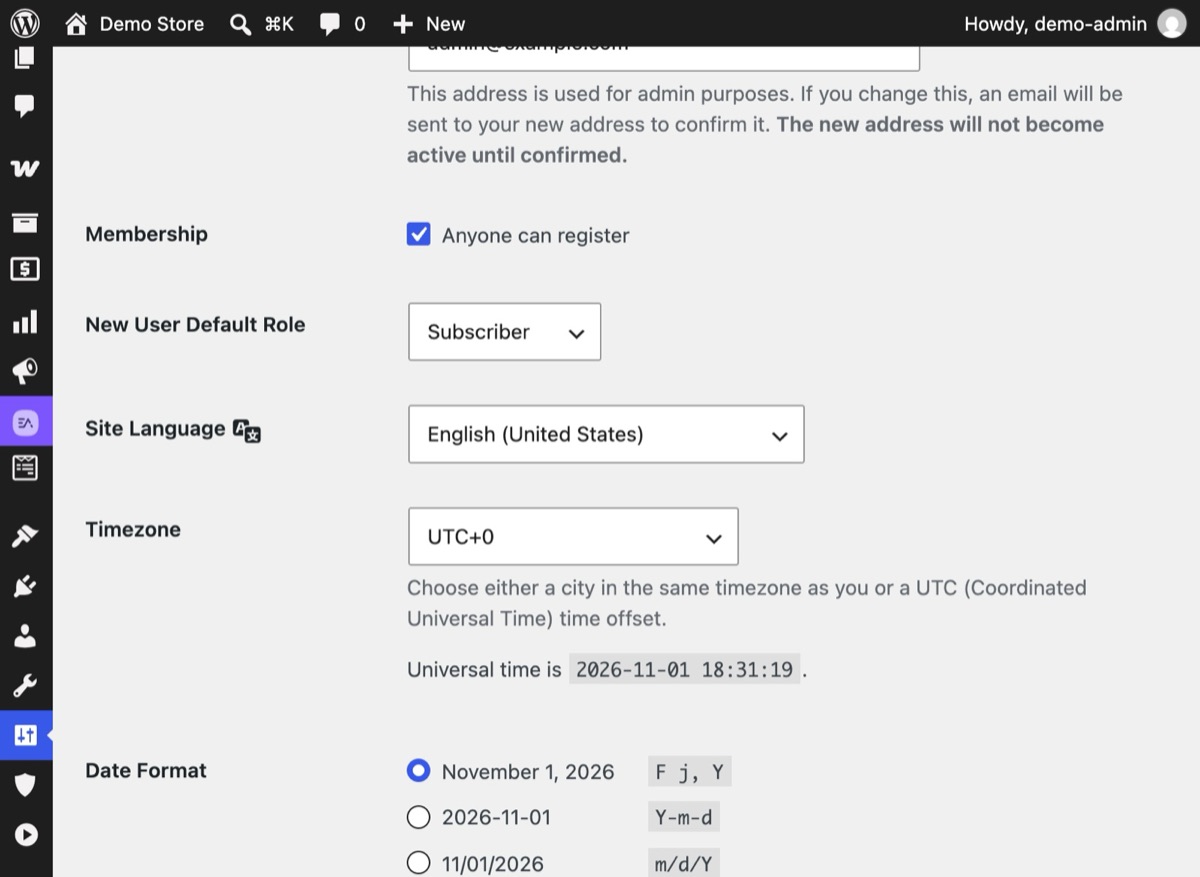
W Ustawienia → Ogólne sprawdź, czy w polu Członkostwo zaznaczono „Każdy może się zarejestrować”. W WooCommerce sprawdź, czy klienci mogą zakładać konta na stronie Moje konto. Jeśli nikt tego nie potrzebuje, wyłącz to.
2Krok 2
Włącz Ochronę rejestracji w trybie monitorowania
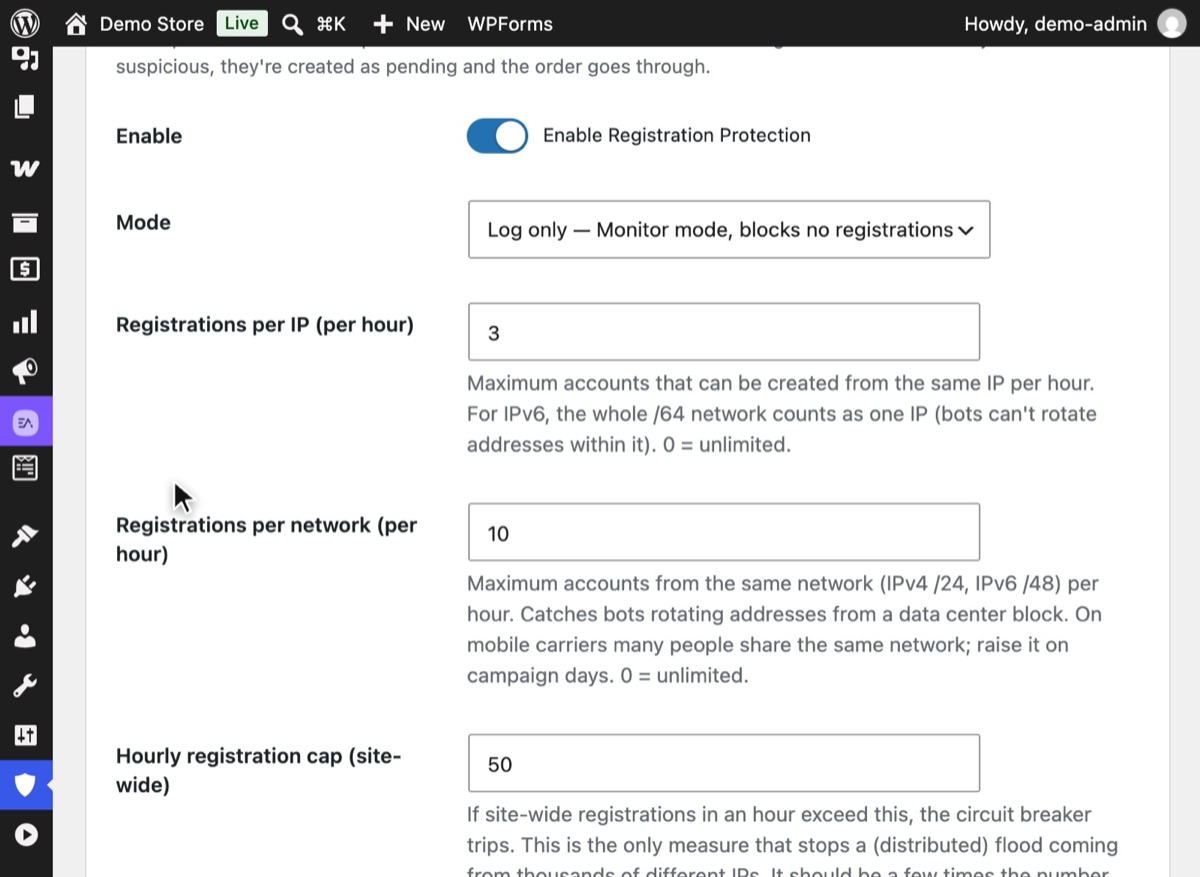
W Hushfort otwórz Ochronę rejestracji, włącz ją i ustaw Tryb na „Tylko zapisuj — tryb monitorowania, nie blokuje rejestracji”. Pozostaw włączone Niewidoczne pola-pułapki i zapisz, aby sprawdzić dziennik, zanim moduł zacznie działać.
3Krok 3
Ustaw godzinowe limity i limit dla całej witryny
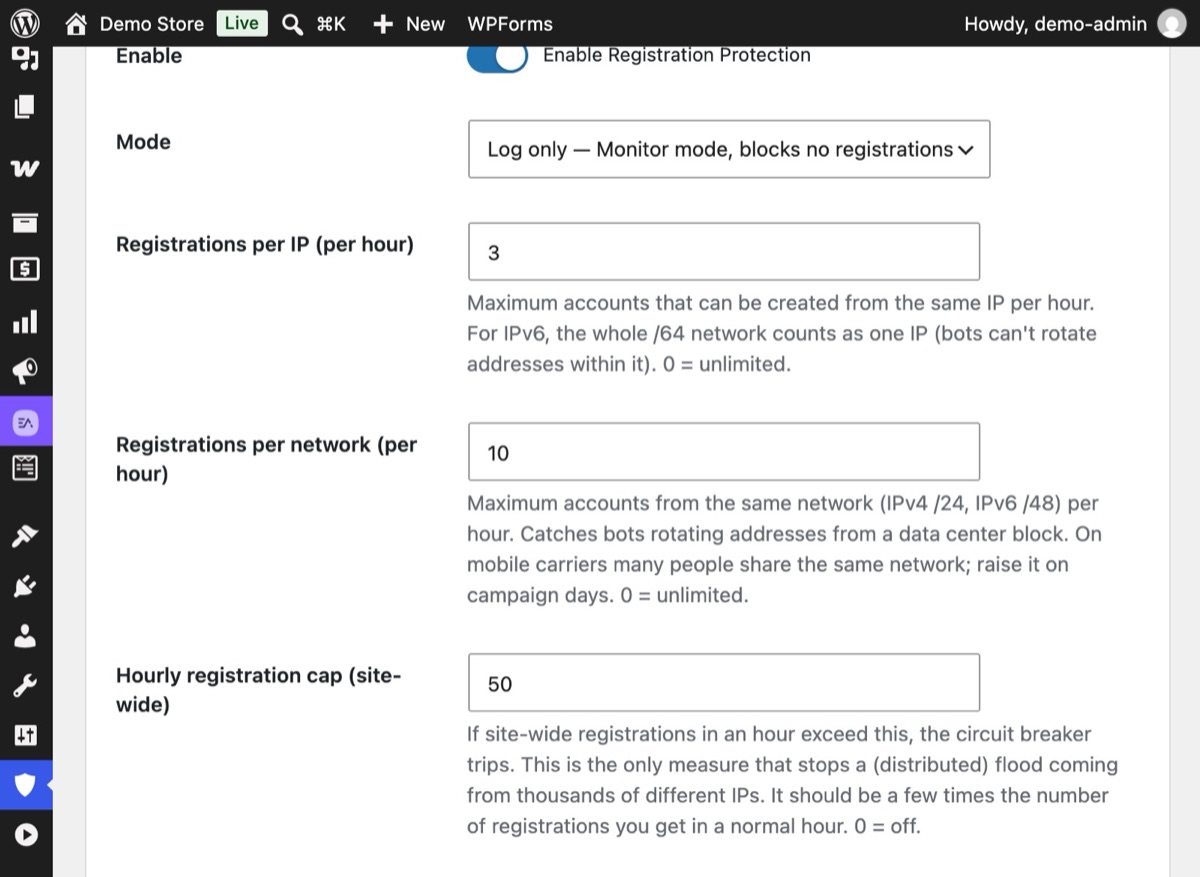
Ogranicz rejestracje na IP i na sieć w ciągu godziny, a potem ustaw Godzinny limit rejestracji (cała witryna). Gdy limit zostanie przekroczony, bezpiecznik wstrzymuje nowe konta do sprawdzenia.
4Krok 4
Zobacz, jak zalew trafia na limit
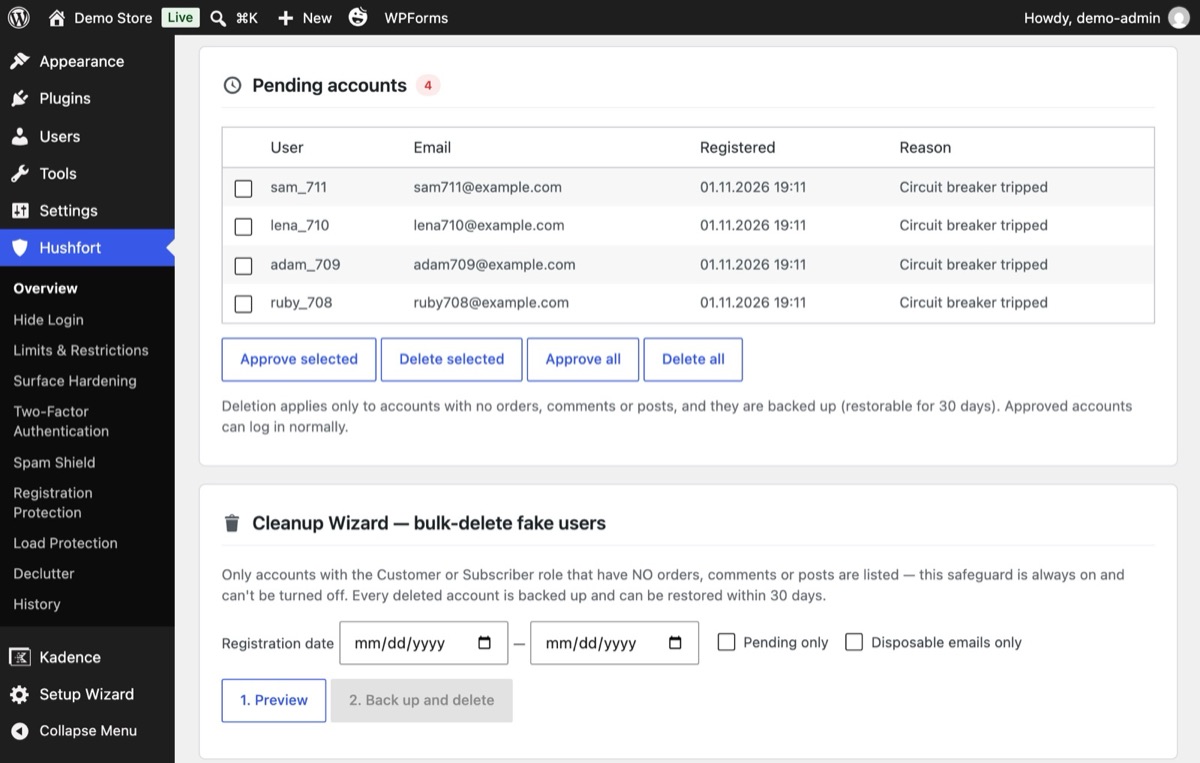
Gdy rejestracje przekroczą godzinny limit, nowe konta trafiają do Oczekujących kont z powodem „Zadziałał bezpiecznik”. Zatwierdź prawdziwe; resztę usuń.
5Krok 5
Posprzątaj konta, które już powstały
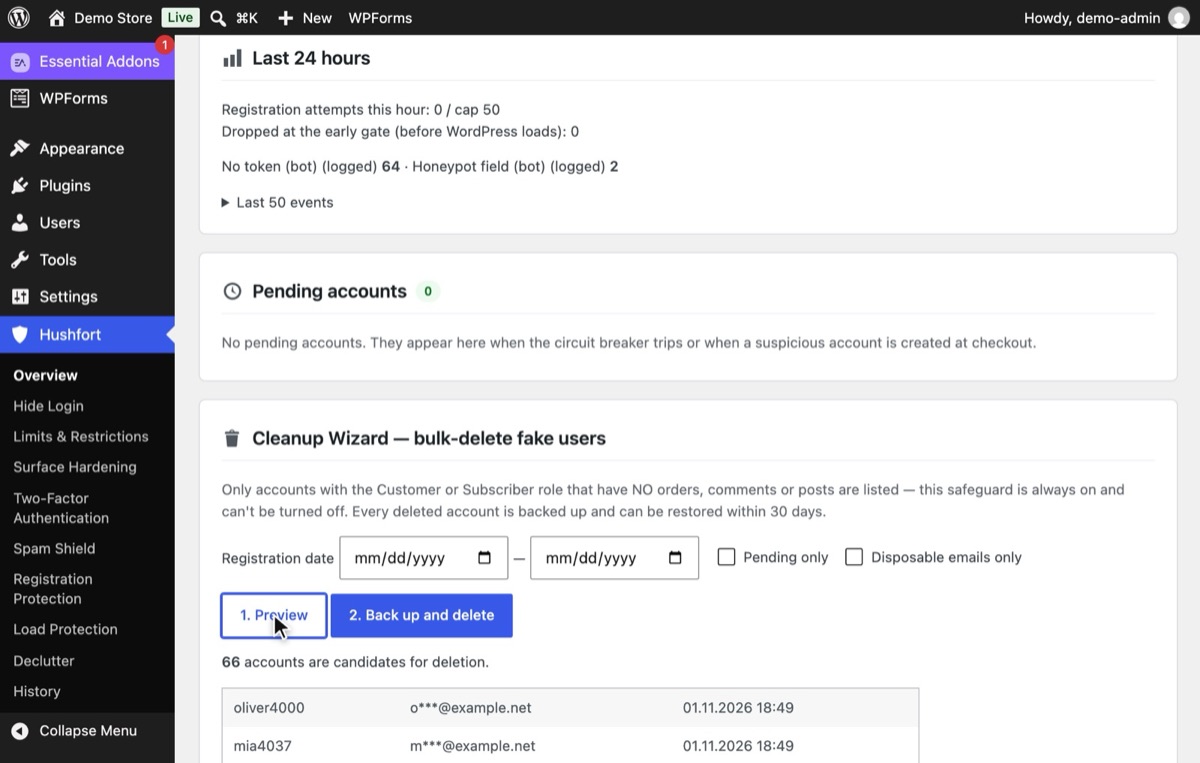
Użyj Kreatora czyszczenia: kliknij 1. Podgląd, aby wyświetlić konta bez zamówień, komentarzy i wpisów, a potem 2. Utwórz kopię i usuń. Usunięte konta można przywrócić przez 30 dni.


Dlaczego to ważne
Kilka fałszywych kont nie szkodzi. Zalew już tak. Zbudowaliśmy tę warstwę po tym, jak jedna witryna dostała około 10 000 żądań rejestracji w ciągu jednej godziny i skończyła z dziesiątkami tysięcy fałszywych kont. Na innej witrynie e-maile powitalne wysyłane do fałszywych kont wyczerpały limit poczty, więc prawdziwe e-maile z zamówieniami przestały wychodzić.
Fałszywe rejestracje kosztują też w mniej widoczny sposób: rozdęta tabela użytkowników, wolniejsze ekrany panelu, zaśmiecone listy klientów i raporty e-mailowe oraz reputacja serwera poczty, która spada za każdym razem, gdy e-mail powitalny odbija się od nieistniejącego adresu.
Typowe błędy
- Przypadkowo otwarta rejestracja. Opcja „Każdy może się zarejestrować” bywa włączana podczas konfiguracji i potem zapomniana.
- Zbyt mocna rola domyślna. Nowi użytkownicy powinni być Subskrybentami lub Klientami, nigdy Autorami ani wyżej.
- Tylko limity na IP. Zalewy często przychodzą z wielu adresów w tej samej sieci. Ograniczaj też na sieć.
- Zamykanie rejestracji, gdy uderza zalew. To odcina prawdziwych klientów — dokładnie tego chce atakujący. Wstrzymywanie nowych kont jako oczekujących pozwala zostawić drzwi otwarte, aż zalew minie.
- Blokowanie przy składaniu zamówienia. Sklep nigdy nie powinien stracić zamówienia przez filtr antyspamowy.
- Usuwanie bez kopii zapasowej. Masowe usuwanie jest nieodwracalne. Najpierw podgląd, potem kopia.
Bez wtyczki
- Wyłącz rejestrację, jeśli jej nie potrzebujesz: Ustawienia → Ogólne → odznacz „Każdy może się zarejestrować”. W WooCommerce w WooCommerce → Ustawienia → Konta i prywatność odznacz zakładanie konta na stronie Moje konto.
- Ustaw niską rolę domyślną: Ustawienia → Ogólne → Domyślna rola nowych użytkowników → Subskrybent.
- Dodaj pole-pułapkę do formularza WordPressa za pomocą dwóch małych hooków:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
To obejmuje tylko podstawowy formularz WordPressa, a nie WooCommerce ani inne formularze rejestracji, i nie daje limitów, limitu dla całej witryny ani sprzątania. Przy trwającym zalewie te kroki pomagają, ale go nie zatrzymają.
Jeśli coś pójdzie nie tak
- Prawdziwi klienci nie mogą się zarejestrować. Sprawdź dziennik w trybie monitorowania i zobacz, czy sieć Twojego biura lub wydarzenia nie trafia na limit na sieć. Zwiększ go lub dodaj IP do listy dozwolonych.
- Nazbierało się oczekujących kont. Są automatycznie usuwane po 7 dniach. Zatwierdź prawdziwe przed upływem tego czasu.
- Klient nie dostał e-maila powitalnego. Jeśli zadziałał bezpiecznik, wstrzymane konta nie dostają e-maili, dopóki ich nie zatwierdzisz. Tak ma być.
Z Hushfort
Ochrona rejestracji należy do Hushfort Pro, płatnego dodatku instalowanego obok Hushfort Security, darmowej wtyczki bezpieczeństwa WordPress.
Ochrona rejestracji Hushfort obejmuje rejestrację w WordPressie i WooCommerce, a także inne formularze rejestracji:
- Domyślnie 3 rejestracje na godzinę na IP (IPv6 /64) i 10 na godzinę na sieć (/24, IPv6 /48).
- Limit dla całej witryny: 50 na godzinę, z bezpiecznikiem aktywnym przez 60 minut. Domyślnie wstrzymuje nowe konta jako oczekujące, bez e-maili; zamiast tego możesz wybrać zamknięcie rejestracji.
- Blokowanie jednorazowych adresów e-mail i wykrywanie wariantów Gmaila (kropki, +tagi, googlemail).
- Niewidoczne pola-pułapki w rejestracji WordPressa i WooCommerce.
- Dawkowanie e-maili powitalnych, aby fałszywe rejestracje nie wyczerpywały limitu poczty.
- Kreator czyszczenia z podglądem i kopią zapasową do przywrócenia przez 30 dni.
- Oczekujące konta są automatycznie usuwane po 7 dniach.
Składanie zamówienia nigdy nie jest blokowane. Możesz najpierw uruchomić moduł w trybie monitorowania, aby zobaczyć efekt, zanim zacznie działać.
Najczęstsze pytania
Dlaczego dostaję tyle fałszywych rejestracji użytkowników?
Jak masowo usunąć fałszywych użytkowników WordPressa?
Czy limitowanie rejestracji zablokuje prawdziwych klientów WooCommerce?
Czym są warianty adresów Gmail?
Czy dodać CAPTCHA do formularza rejestracji?
Powiązane poradniki
Jak zatrzymać spam w formularzu kontaktowym bez CAPTCHA?
Zatrzymaj spam w Elementorze, Contact Form 7 i WPForms bez łamigłówek: pole-pułapka (honeypot), test czasu i limity. Dane zostają na Twoim serwerze.
Zobacz krokiJak rozpoznać i zablokować ruch fałszywego Googlebota w WordPressie?
Boty podszywające się pod Googlebota spowalniają WordPressa. Sprawdź prawdziwe roboty po IP, zablokuj podróbki i nie blokuj przy tym zamówień.
Zobacz krokiJak wyłączyć komentarze w WordPressie lub zatrzymać spam w komentarzach?
Wyłącz komentarze w całym WordPressie albo zostaw je i zatrzymaj spam. Osobne zasady dla wpisów i opinii o produktach, bez pingbacków i bez CAPTCHA.
Zobacz kroki