Come blocco le registrazioni spam e gli utenti falsi in WordPress?
Di Eureka Studio · Aggiornato il
In breve
Se non ti serve la registrazione aperta, disattivala. Se ti serve, limita ogni ora le registrazioni per IP e per rete, aggiungi un tetto orario per l'intero sito che, quando scatta, mette i nuovi account in attesa di revisione, blocca le email usa e getta, aggiungi honeypot invisibili e rallenta le email di benvenuto. Su WooCommerce non bloccare mai il checkout: metti invece in attesa gli account sospetti.
Passaggi
1Passaggio 1
Verifica se la registrazione deve essere aperta
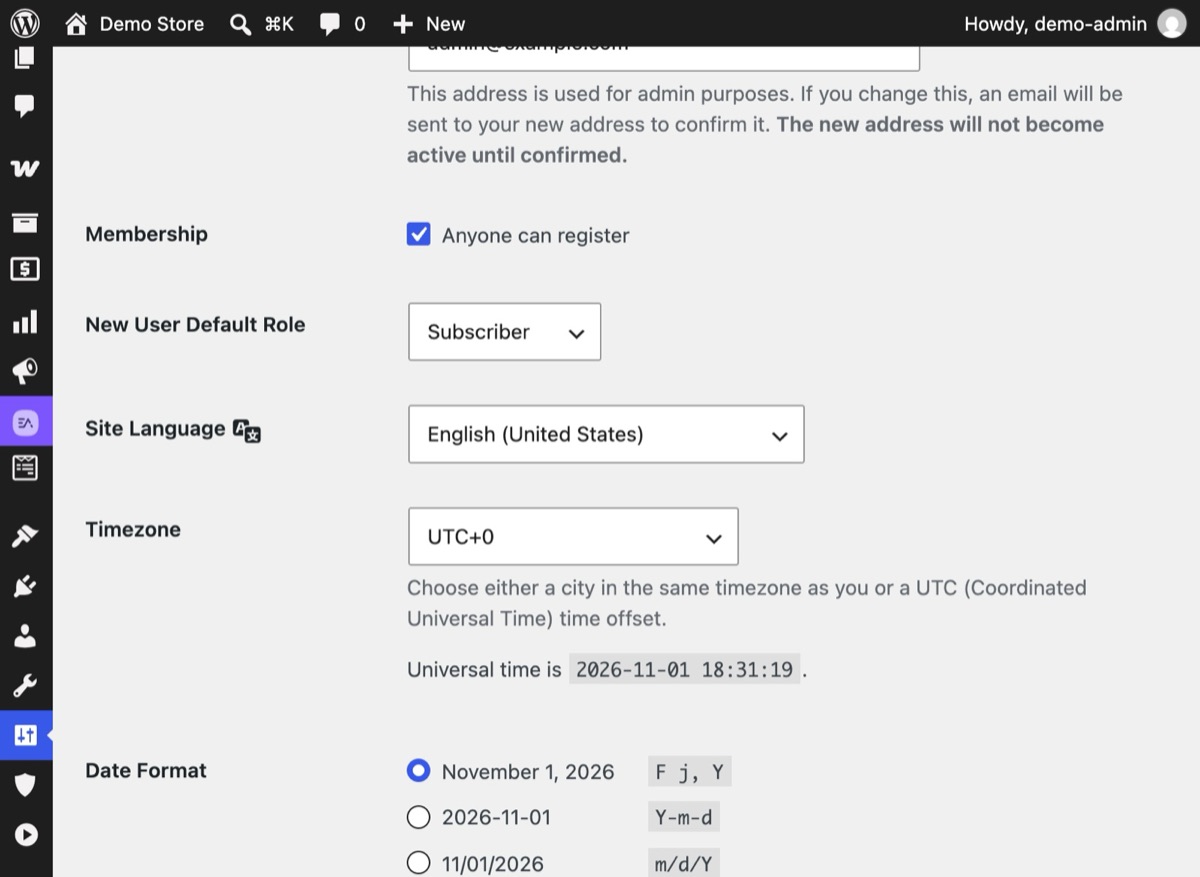
In Impostazioni → Generali, controlla se in Iscrizione è spuntata la voce "Chiunque può registrarsi". In WooCommerce, controlla se i clienti possono creare un account in Il mio account. Se non serve a nessuno, disattivala.
2Passaggio 2
Attiva Protezione registrazioni in modalità Monitoraggio
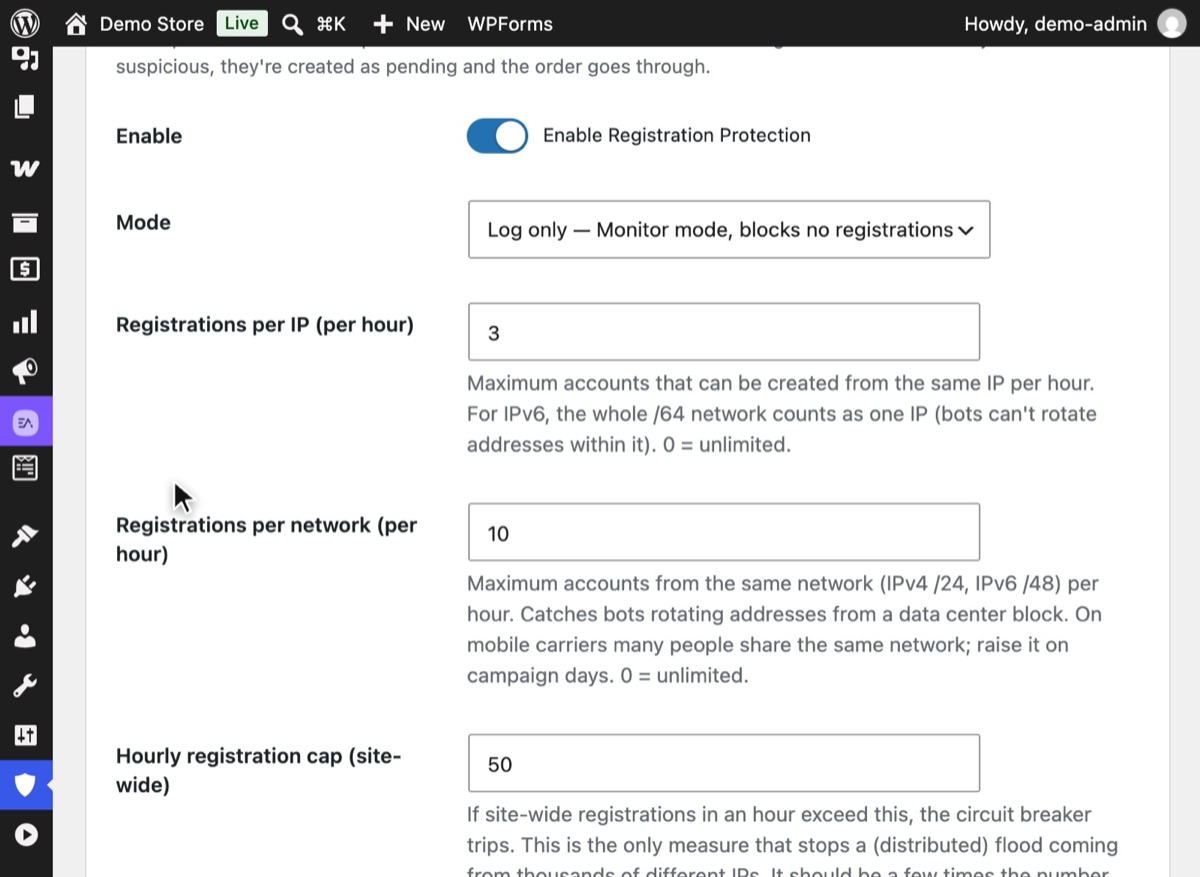
In Hushfort apri Protezione registrazioni, attivala e imposta Modalità su "Solo registrazione nei log — modalità Monitoraggio, non blocca nessuna registrazione". Lascia attivi gli Honeypot invisibili e salva, così puoi controllare il registro prima che intervenga.
3Passaggio 3
Imposta i limiti orari e il tetto
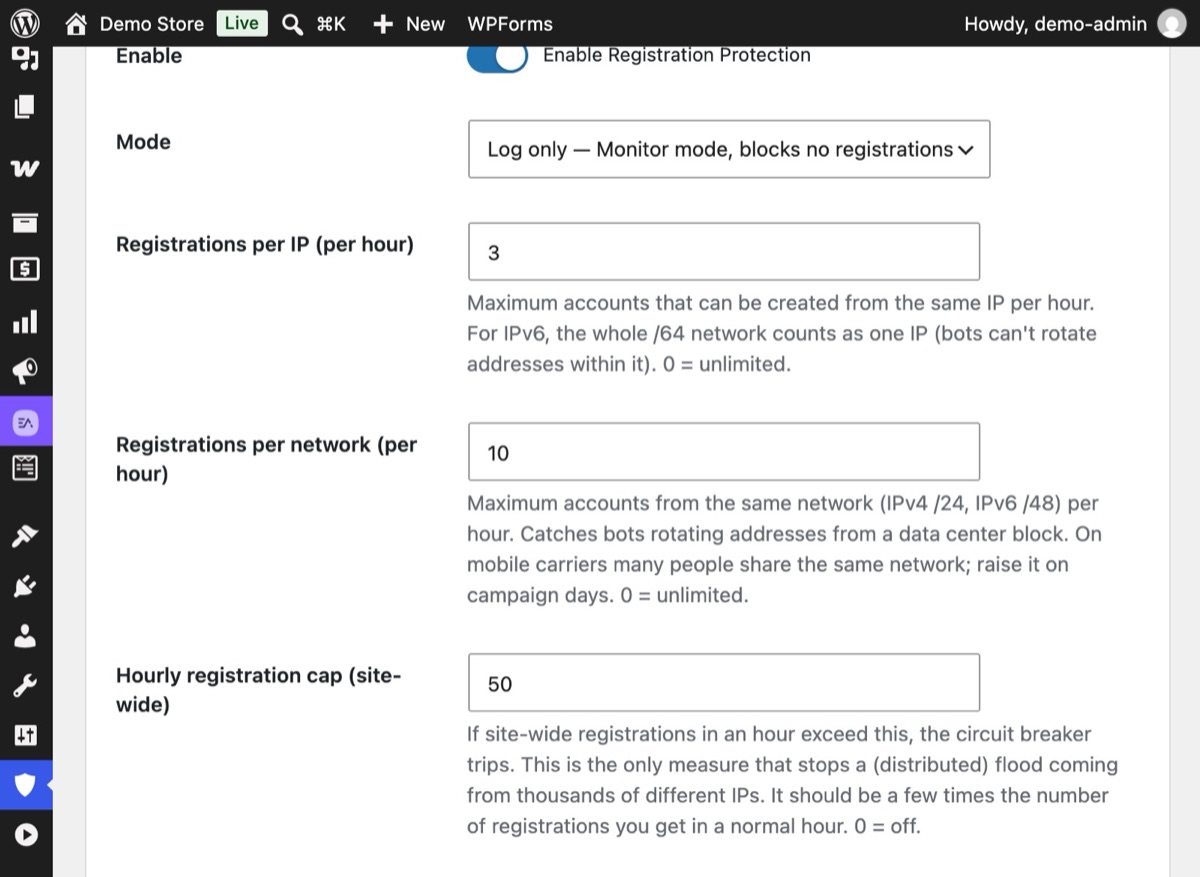
Limita ogni ora le registrazioni per IP e per rete, poi imposta il Tetto orario di registrazioni per l'intero sito. Quando il tetto scatta, l'interruttore automatico mette i nuovi account in attesa di revisione.
4Passaggio 4
Guarda un'ondata che sbatte contro il tetto
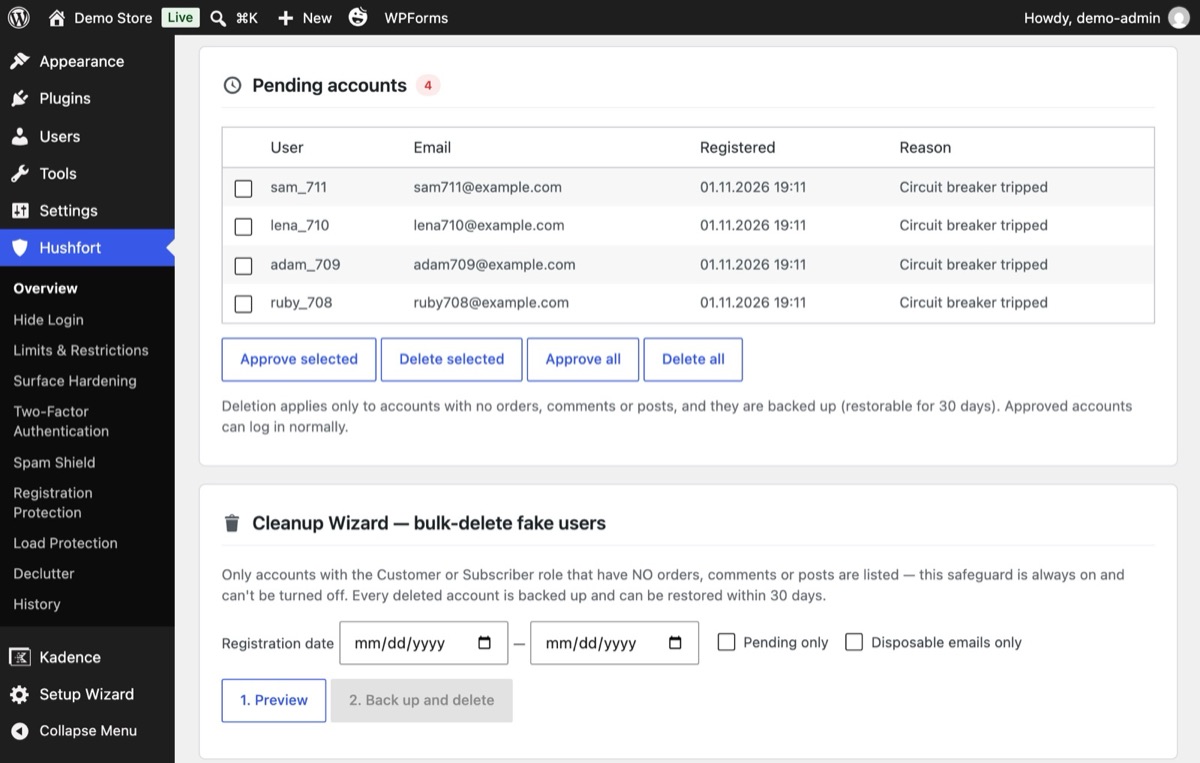
Quando le registrazioni superano il tetto orario, i nuovi account finiscono in Account in attesa con il motivo "Interruttore automatico scattato". Approva quelli veri; elimina gli altri.
5Passaggio 5
Ripulisci gli account già creati
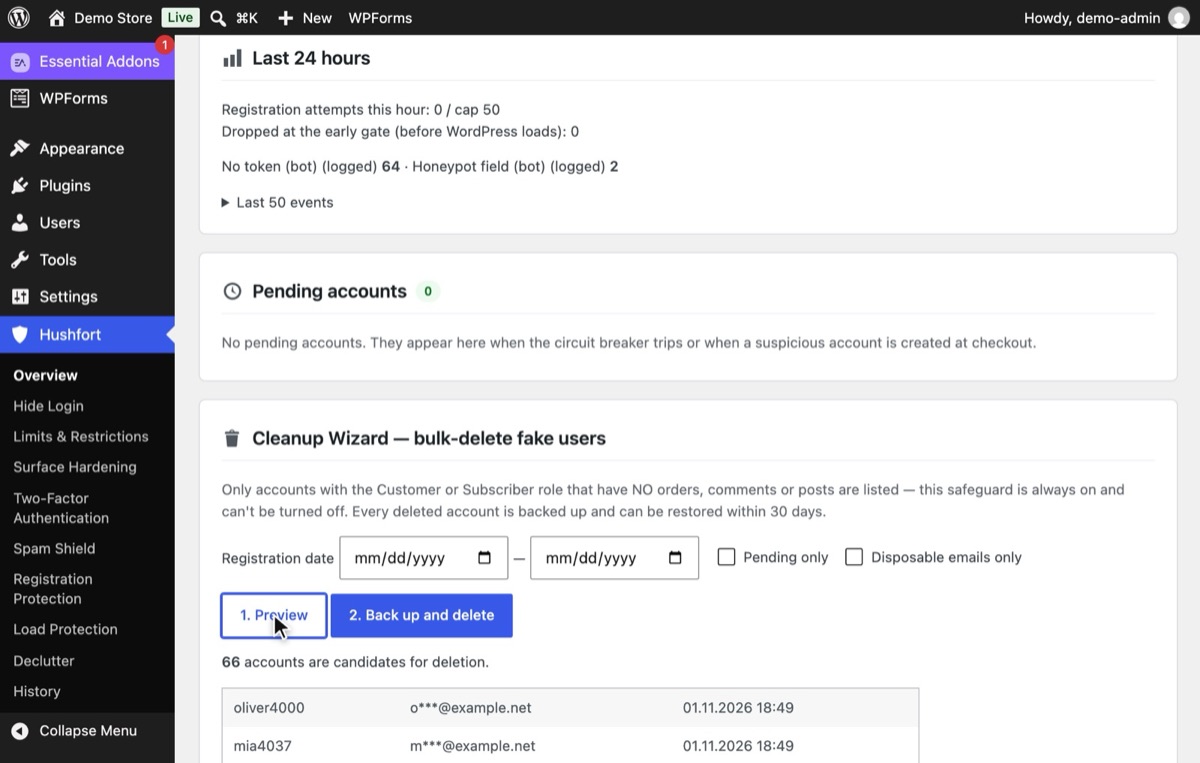
Usa la Procedura guidata di pulizia: premi 1. Anteprima per elencare gli account senza ordini, commenti o articoli, poi 2. Backup ed eliminazione. Gli account eliminati si possono ripristinare per 30 giorni.


Perché è importante
Per bloccare le registrazioni spam in WordPress e WooCommerce servono limiti per IP e per ora, non un CAPTCHA sul checkout. Qualche account falso è innocuo. Un'ondata no. Abbiamo creato questo livello dopo che un sito ha ricevuto circa 10.000 richieste di registrazione in una sola ora e si è ritrovato con decine di migliaia di account falsi. Su un altro sito, le email di benvenuto inviate agli account falsi hanno esaurito la quota di posta, e le email degli ordini veri hanno smesso di partire.
Le registrazioni false hanno anche costi meno visibili: una tabella utenti gonfia, schermate di amministrazione più lente, elenchi clienti e report email inquinati, e una reputazione del server di posta che cala ogni volta che un'email di benvenuto rimbalza su un indirizzo inesistente.
Errori comuni
- Lasciare la registrazione aperta per sbaglio. "Chiunque può registrarsi" a volte viene attivato durante la configurazione e poi dimenticato.
- Un ruolo predefinito troppo potente. I nuovi utenti dovrebbero essere Sottoscrittore o Cliente, mai Autore o superiore.
- Solo limiti per IP. Le ondate arrivano spesso da molti indirizzi della stessa rete. Limita anche per rete.
- Chiudere la registrazione quando arriva un'ondata. Così chiudi fuori i clienti veri, ed è proprio ciò che vuole un attaccante. Mettere i nuovi account in attesa tiene la porta aperta mentre l'ondata passa.
- Bloccare al checkout. Un negozio non dovrebbe mai perdere un ordine per colpa di un filtro antispam.
- Eliminare senza backup. L'eliminazione in blocco è definitiva. Prima guarda l'anteprima e tieni una copia.
Senza plugin
- Disattiva la registrazione se non ti serve: Impostazioni → Generali → togli la spunta a "Chiunque può registrarsi". Per WooCommerce, in WooCommerce → Impostazioni → Account e privacy, togli la spunta alla creazione dell'account nella pagina Il mio account.
- Tieni basso il ruolo predefinito: Impostazioni → Generali → Ruolo predefinito nuovi utenti → Sottoscrittore.
- Aggiungi un honeypot al modulo di WordPress con due piccoli hook:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Questo copre solo il modulo base di WordPress, non WooCommerce né altri moduli di registrazione, e non ha limiti di frequenza, tetto o pulizia. Durante un'ondata in corso, questi passaggi aiutano ma non la fermano.
Se qualcosa va storto
- I clienti veri non riescono a registrarsi. Controlla il registro in modalità Monitoraggio e verifica se la rete del tuo ufficio o di un evento sta raggiungendo il limite per rete. Alzalo o aggiungi l'IP alla lista consentiti.
- Gli account in attesa si sono accumulati. Vengono eliminati automaticamente dopo 7 giorni. Approva quelli veri prima di allora.
- Un cliente non ha ricevuto l'email di benvenuto. Se il tetto è scattato, gli account trattenuti non ricevono email finché non vengono approvati. È voluto.
Con Hushfort
La Protezione registrazioni fa parte di Hushfort Pro, il componente aggiuntivo a pagamento che si installa sopra Hushfort Security, il plugin di sicurezza gratuito per WordPress.
La Protezione registrazioni di Hushfort copre la registrazione di WordPress e WooCommerce, oltre ad altri moduli di registrazione:
- Per impostazione predefinita, 3 registrazioni all'ora per IP (IPv6 /64) e 10 all'ora per rete (/24, IPv6 /48).
- Un tetto di 50 all'ora per l'intero sito, con un interruttore automatico che resta aperto per 60 minuti. Per impostazione predefinita mette i nuovi account in attesa, senza email; in alternativa puoi scegliere di chiudere la registrazione.
- Blocco delle email usa e getta e rilevamento delle varianti Gmail (punti, +tag, googlemail).
- Honeypot invisibili sulla registrazione di WordPress e WooCommerce.
- Rallentamento delle email di benvenuto, così le registrazioni false non bruciano la tua quota di posta.
- Una procedura di pulizia con anteprima e un backup ripristinabile per 30 giorni.
- Gli account in attesa vengono rimossi automaticamente dopo 7 giorni.
Il checkout non viene mai bloccato. Puoi usarla prima in modalità Monitoraggio, così vedi l'effetto prima che intervenga.
Domande frequenti
Perché ricevo così tante registrazioni di utenti falsi?
Come elimino in blocco gli utenti falsi di WordPress?
Limitare le registrazioni bloccherà i clienti veri di WooCommerce?
Cosa sono le varianti degli indirizzi Gmail?
Dovrei aggiungere un CAPTCHA al modulo di registrazione?
Guide correlate
Come blocco lo spam nei moduli di contatto di WordPress senza CAPTCHA?
Blocca lo spam nei moduli di contatto di Elementor, Contact Form 7 e WPForms senza CAPTCHA: honeypot, tempo di compilazione e limiti, tutto sul tuo server.
Leggi i passaggiCome riconosco e blocco i falsi Googlebot e i bot molesti su WordPress?
I falsi Googlebot rallentano WordPress. Verifica i crawler veri via IP, blocca i falsi, dai un budget di richieste a ogni IP, senza toccare il checkout.
Leggi i passaggiCome disabilito i commenti in WordPress, o come blocco i commenti spam?
Disabilita i commenti in WordPress ovunque, o lasciali aperti e blocca lo spam: regole separate per articoli e recensioni, pingback spenti, nessun CAPTCHA.
Leggi i passaggi