¿Cómo evito los registros de usuarios spam en WordPress?
Por Eureka Studio · Actualizado
Respuesta corta
Si no necesitas el registro abierto, desactívalo. Si lo necesitas, limita los registros por IP y por red cada hora, añade un tope por hora para todo el sitio que retenga las cuentas nuevas para revisión cuando salte, bloquea los correos desechables, añade campos trampa invisibles y limita los correos de bienvenida. En WooCommerce, no bloquees nunca el pago: retén las cuentas sospechosas.
Pasos
1Paso 1
Comprueba si el registro tiene que estar abierto
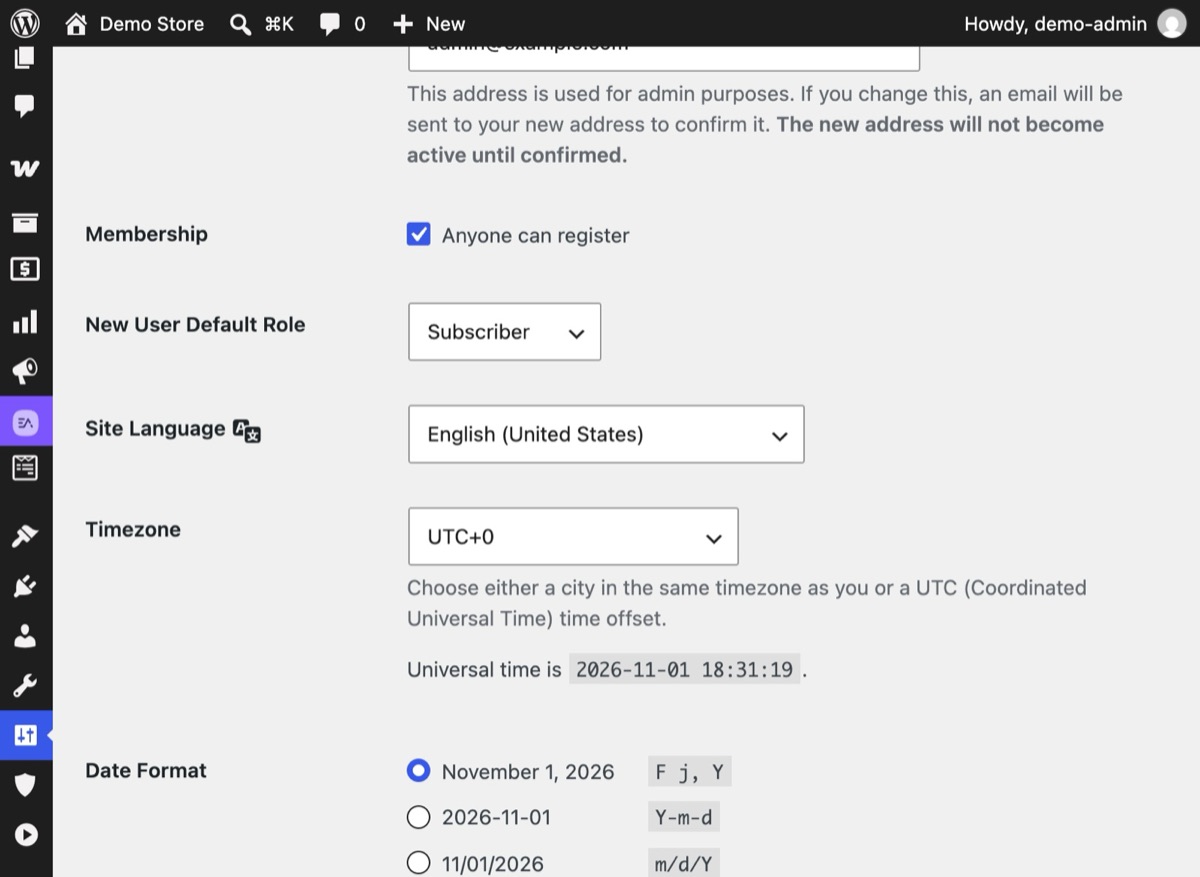
En Ajustes → Generales, mira si en Miembros está marcada la casilla «Cualquiera puede registrarse». En WooCommerce, comprueba si los clientes pueden crear una cuenta en Mi cuenta. Si nadie lo necesita, desactívalo.
2Paso 2
Activa la Protección de registros en modo Supervisión
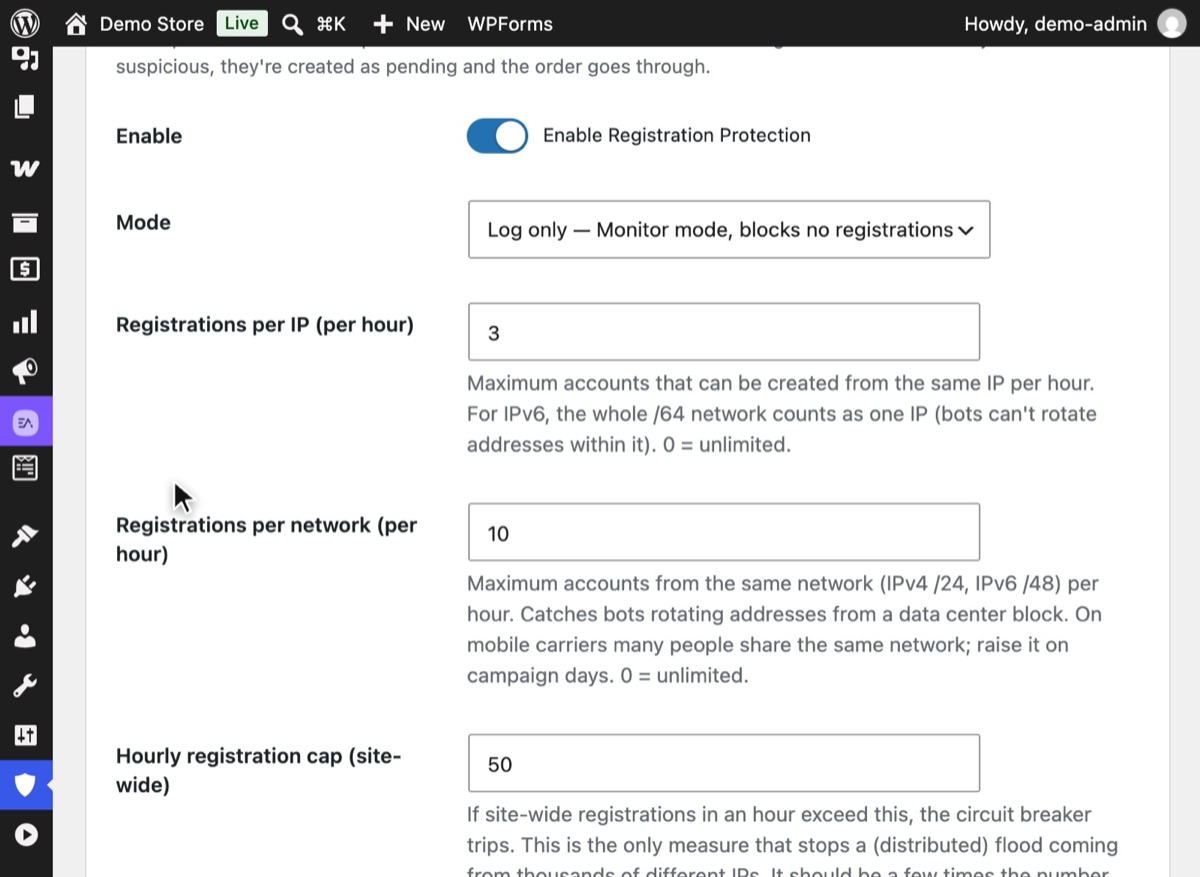
En Hushfort, abre Protección de registros, actívala y pon el Modo en «Solo registrar — modo Supervisión, no bloquea ningún registro». Deja activados los Campos trampa invisibles y guarda, para poder revisar el registro antes de que actúe.
3Paso 3
Fija los límites por hora y el tope
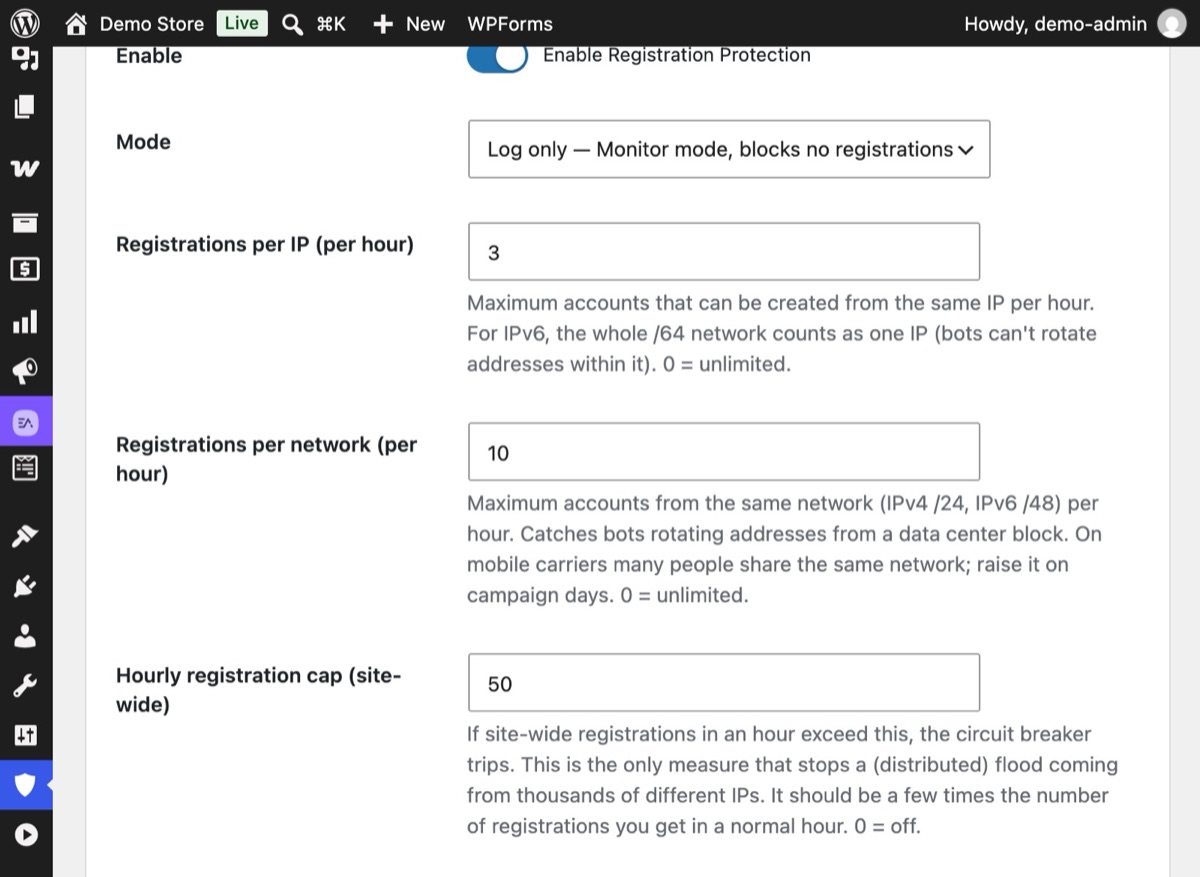
Limita los registros por IP y por red cada hora y, después, fija el Tope de registros por hora (todo el sitio). Cuando se alcanza el tope, el disyuntor retiene las cuentas nuevas para revisión.
4Paso 4
Mira cómo una avalancha choca con el tope
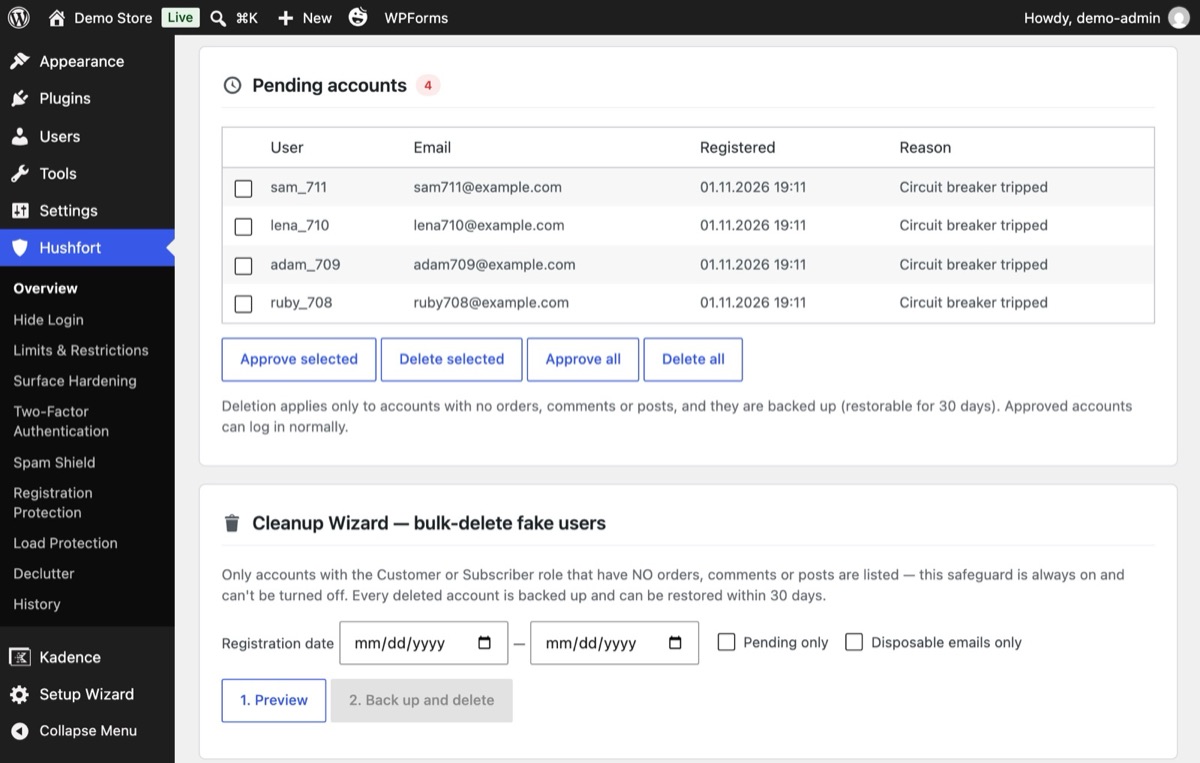
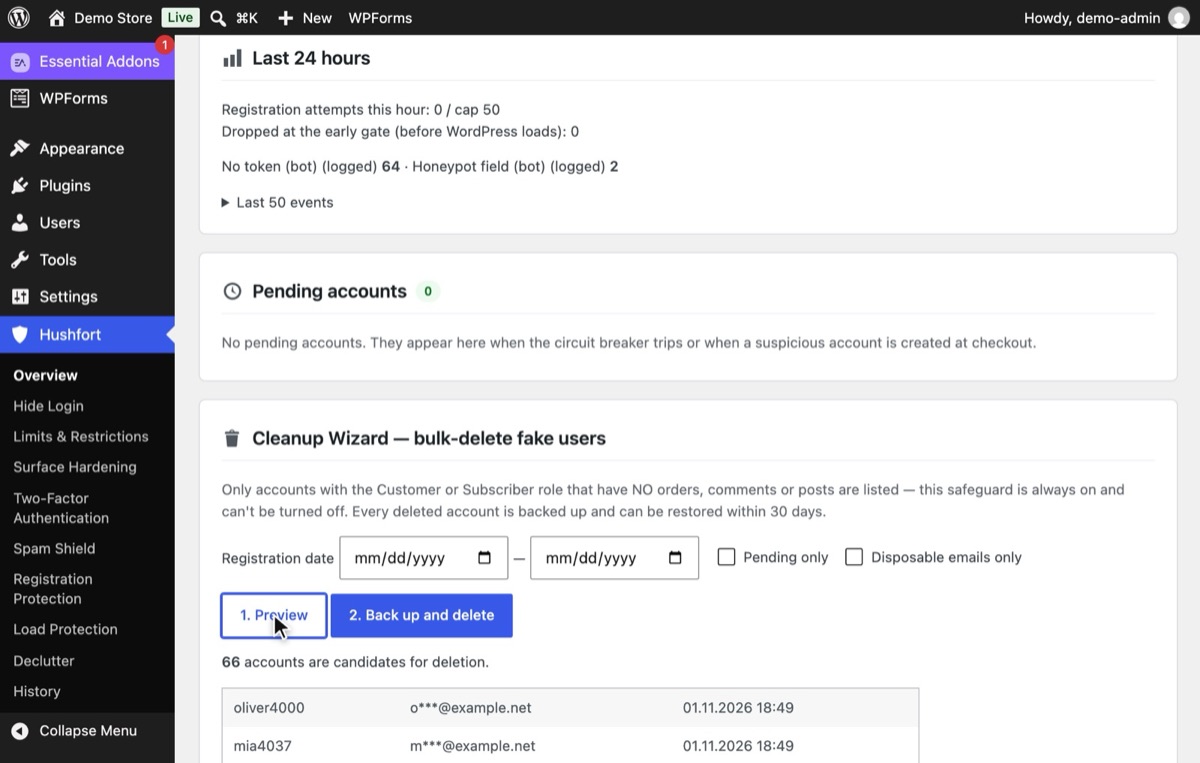
Cuando los registros superan el tope por hora, las cuentas nuevas van a Cuentas pendientes con el motivo «Ha saltado el disyuntor». Aprueba las reales y borra el resto.
5Paso 5
Limpia las cuentas que ya se han creado
Usa el Asistente de limpieza: pulsa 1. Vista previa para listar las cuentas sin pedidos, comentarios ni entradas y, después, 2. Copia de seguridad y borrado. Las cuentas borradas se pueden restaurar durante 30 días.


Por qué importa
Unas pocas cuentas falsas no hacen daño. Una avalancha, sí. Creamos esta capa después de que un sitio recibiera unas 10.000 solicitudes de registro en una sola hora y acabara con decenas de miles de cuentas falsas. En otro sitio, los correos de bienvenida enviados a cuentas falsas agotaron la cuota de correo, y los correos de pedidos reales dejaron de salir.
Los registros falsos también te cuestan de formas más discretas: una tabla de usuarios hinchada, pantallas de administración más lentas, listas de clientes e informes de correo contaminados, y una reputación del servidor de correo que cae cada vez que un correo de bienvenida rebota en una dirección que no existe.
Errores habituales
- Dejar el registro abierto sin querer. «Cualquiera puede registrarse» a veces se activa durante la instalación y se olvida.
- Un perfil predeterminado con demasiados permisos. Los usuarios nuevos deberían ser Suscriptor o Cliente, nunca Autor o superior.
- Solo límites por IP. Las avalanchas suelen venir de muchas direcciones de la misma red. Limita también por red.
- Cerrar el registro cuando llega una avalancha. Eso deja fuera a los clientes reales, que es justo lo que busca el atacante. Retener las cuentas nuevas como pendientes mantiene la puerta abierta mientras pasa la avalancha.
- Bloquear en el pago. Una tienda nunca debería perder un pedido por culpa de un filtro de spam.
- Borrar sin copia de seguridad. El borrado masivo es permanente. Revisa antes la vista previa y guarda una copia.
Sin plugin
- Desactiva el registro si no lo necesitas: Ajustes → Generales → desmarca «Cualquiera puede registrarse». En WooCommerce, en WooCommerce → Ajustes → Cuentas y privacidad, desmarca la creación de cuentas en la página Mi cuenta.
- Mantén bajo el perfil predeterminado: Ajustes → Generales → Perfil por defecto para los nuevos usuarios → Suscriptor.
- Añade un campo trampa al formulario de WordPress con dos pequeños hooks:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Esto solo cubre el formulario del núcleo de WordPress, no el de WooCommerce ni otros formularios de registro, y no tiene límites de frecuencia, ni tope, ni limpieza. Ante una avalancha en curso, estos pasos ayudan, pero no la detienen.
Si algo sale mal
- Los clientes reales no pueden registrarse. Revisa el registro en modo Supervisión y comprueba si la red de tu oficina o de un evento está alcanzando el límite por red. Súbelo o añade la IP a la lista de permitidas.
- Se han acumulado cuentas pendientes. Se limpian automáticamente a los 7 días. Aprueba las reales antes de ese plazo.
- Un cliente no ha recibido el correo de bienvenida. Si ha saltado el tope, las cuentas retenidas no reciben correos hasta que se aprueban. Es intencionado.
Con Hushfort
La Protección de registros forma parte de Hushfort Pro, el complemento de pago que se instala sobre Hushfort Security, el plugin de seguridad gratuito para WordPress.
La Protección de registros de Hushfort cubre el registro de WordPress y de WooCommerce, además de otros formularios de registro:
- Por defecto, 3 registros por hora por IP (IPv6 /64) y 10 por hora por red (/24, IPv6 /48).
- Un tope de 50 por hora para todo el sitio, con un disyuntor que permanece abierto 60 minutos. Por defecto retiene las cuentas nuevas como pendientes y sin correos; si lo prefieres, puedes elegir cerrar el registro.
- Bloqueo de correos desechables y detección de variantes de Gmail (puntos, etiquetas +, googlemail).
- Campos trampa invisibles en el registro de WordPress y de WooCommerce.
- Limitación de los correos de bienvenida, para que los registros falsos no agoten tu cuota de correo.
- Un asistente de limpieza con vista previa y una copia de seguridad restaurable durante 30 días.
- Las cuentas pendientes se eliminan automáticamente a los 7 días.
El pago nunca se bloquea. Puedes empezar en modo Supervisión para ver el efecto antes de que actúe.
Preguntas frecuentes
¿Por qué recibo tantos registros de usuarios falsos?
¿Cómo borro usuarios falsos de WordPress de forma masiva?
¿Limitar los registros bloqueará a clientes reales de WooCommerce?
¿Qué son las variantes de direcciones de Gmail?
¿Debería añadir un CAPTCHA al formulario de registro?
Guías relacionadas
¿Cómo evito el spam en los formularios de contacto de WordPress sin usar un CAPTCHA?
Frena el spam en Elementor, Contact Form 7 y WPForms sin CAPTCHA: campos honeypot, tiempo mínimo de envío y límites, con los datos en tu propio servidor.
Ver los pasos¿Cómo detecto y bloqueo los bots maliciosos y el Googlebot falso en WordPress?
Los bots que se hacen pasar por Googlebot ralentizan WordPress. Verifica los rastreadores por IP, limita las peticiones por IP y no bloquees nunca el pago.
Ver los pasos¿Cómo acabo con el spam en los comentarios de WordPress o desactivo los comentarios?
Frena el spam en los comentarios de WordPress sin CAPTCHA, o desactiva los comentarios en todo el sitio. Reglas separadas para entradas y valoraciones.
Ver los pasos