Hoe stop ik registratiespam en nepaccounts in WordPress?
Door Eureka Studio · Bijgewerkt op
Kort antwoord
Heb je geen open registratie nodig, schakel die dan uit. Heb je die wel nodig, beperk registraties dan per IP en per netwerk per uur, voeg een uurplafond voor de hele site toe dat nieuwe accounts vasthoudt voor beoordeling zodra het wordt bereikt, blokkeer wegwerp-e-mailadressen, voeg onzichtbare honeypots toe en rem welkomstmails af. Blokkeer bij WooCommerce nooit het afrekenen; hou verdachte accounts in plaats daarvan vast.
Stappen
1Stap 1
Controleer of registratie open moet zijn
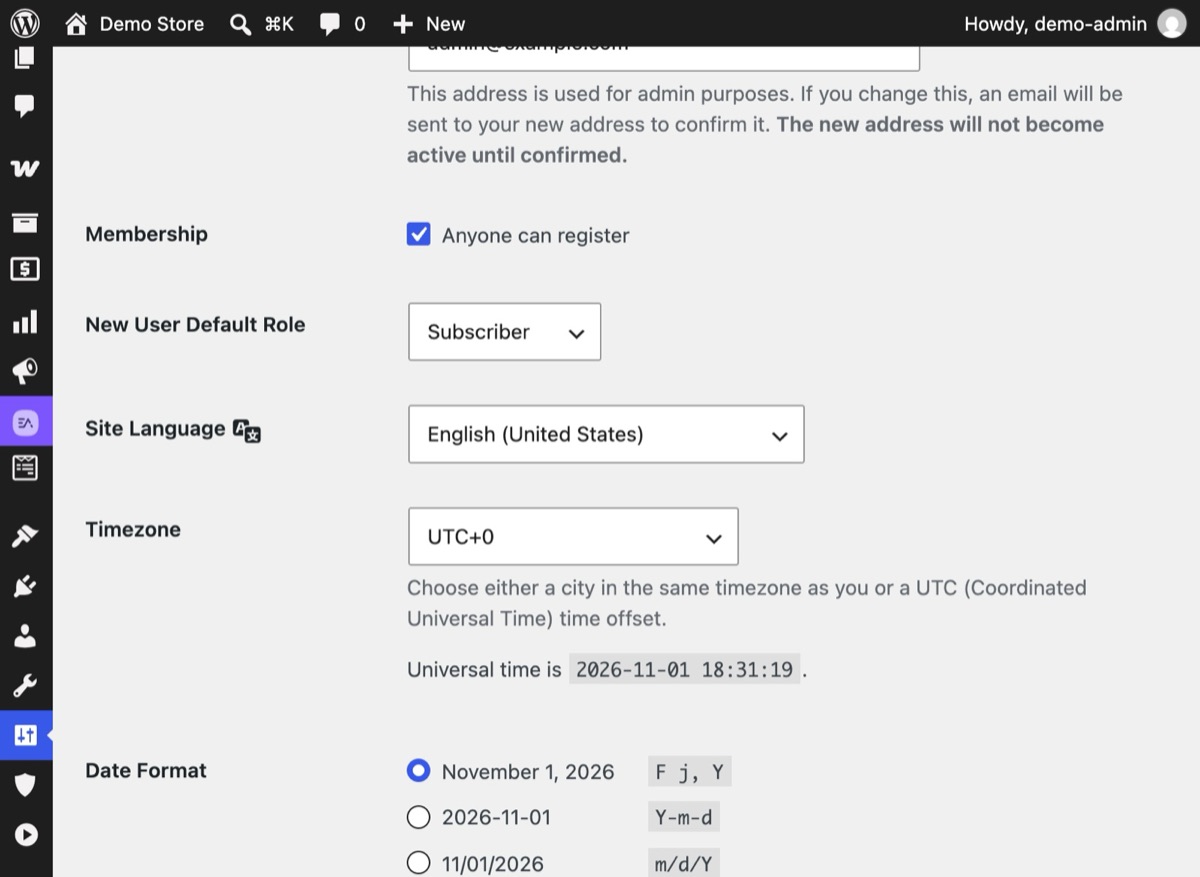
Kijk onder Instellingen → Algemeen of bij Lidmaatschap "Iedereen kan registreren" is aangevinkt. Controleer in WooCommerce of klanten accounts kunnen aanmaken op Mijn account. Heeft niemand het nodig, schakel het dan uit.
2Stap 2
Schakel Registratiebeveiliging in Monitormodus in
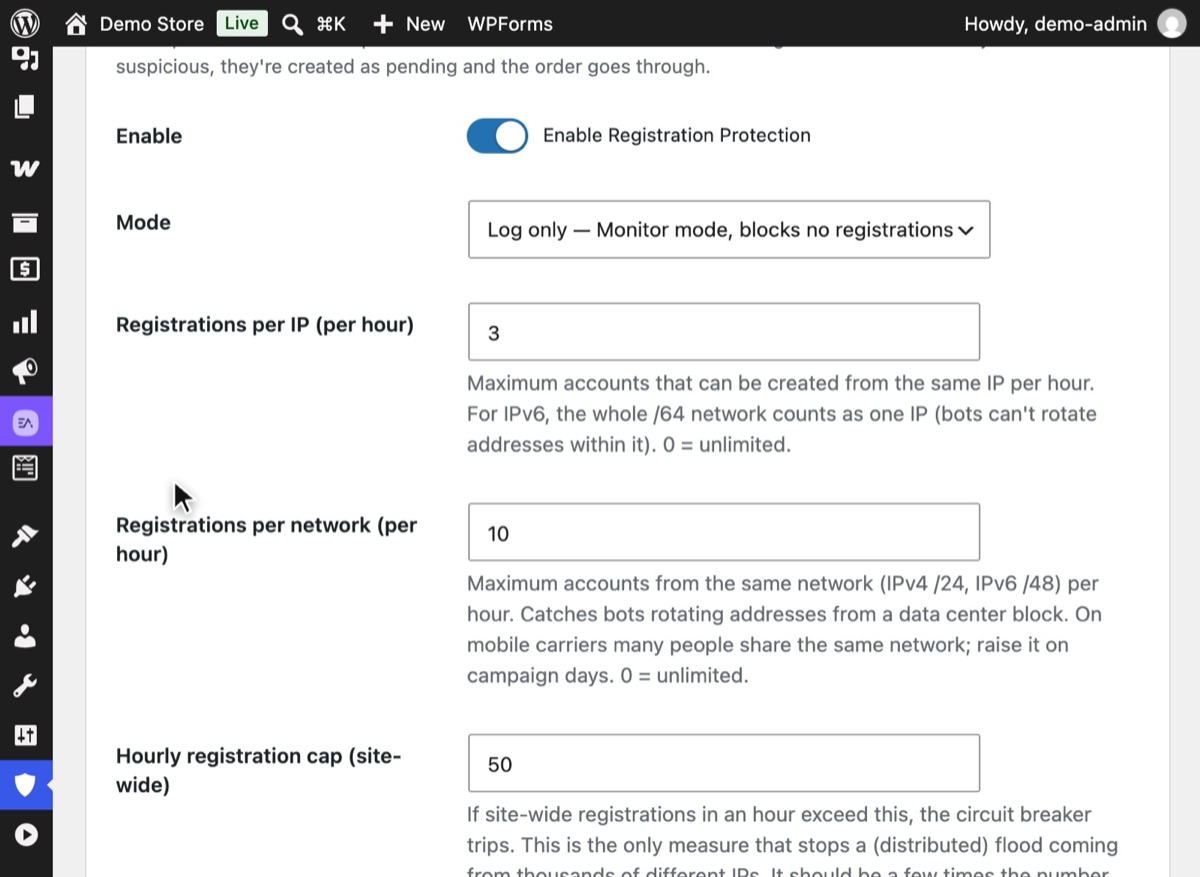
Open Registratiebeveiliging in Hushfort, schakel het in en zet Modus op "Alleen loggen: Monitormodus, blokkeert geen registraties". Laat Onzichtbare honeypots aan staan en sla op, zodat je de log kunt bekijken voordat het ingrijpt.
3Stap 3
Stel de uurlimieten en het plafond in
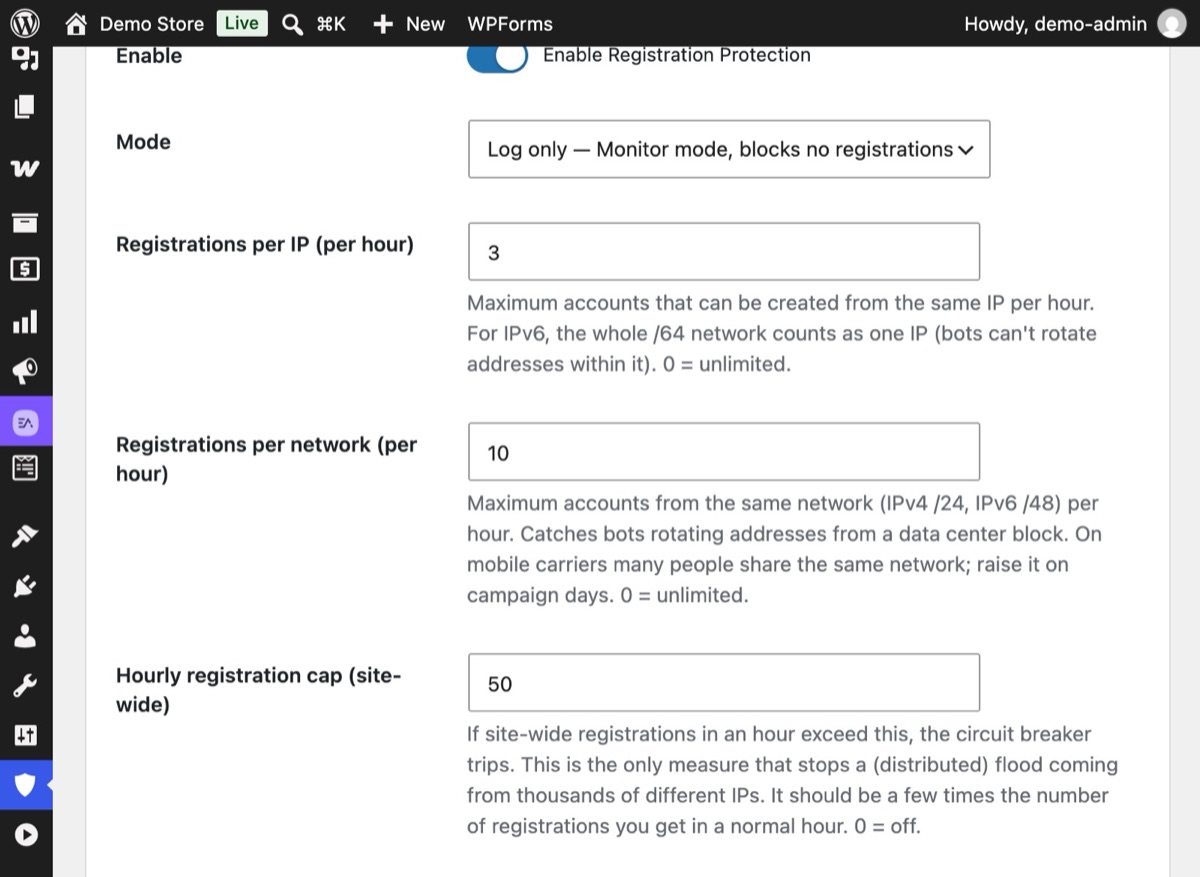
Beperk registraties per IP en per netwerk per uur en stel daarna de Registratielimiet per uur (hele site) in. Wordt die limiet bereikt, dan houdt de noodstop nieuwe accounts vast voor beoordeling.
4Stap 4
Zie hoe een golf tegen het plafond loopt
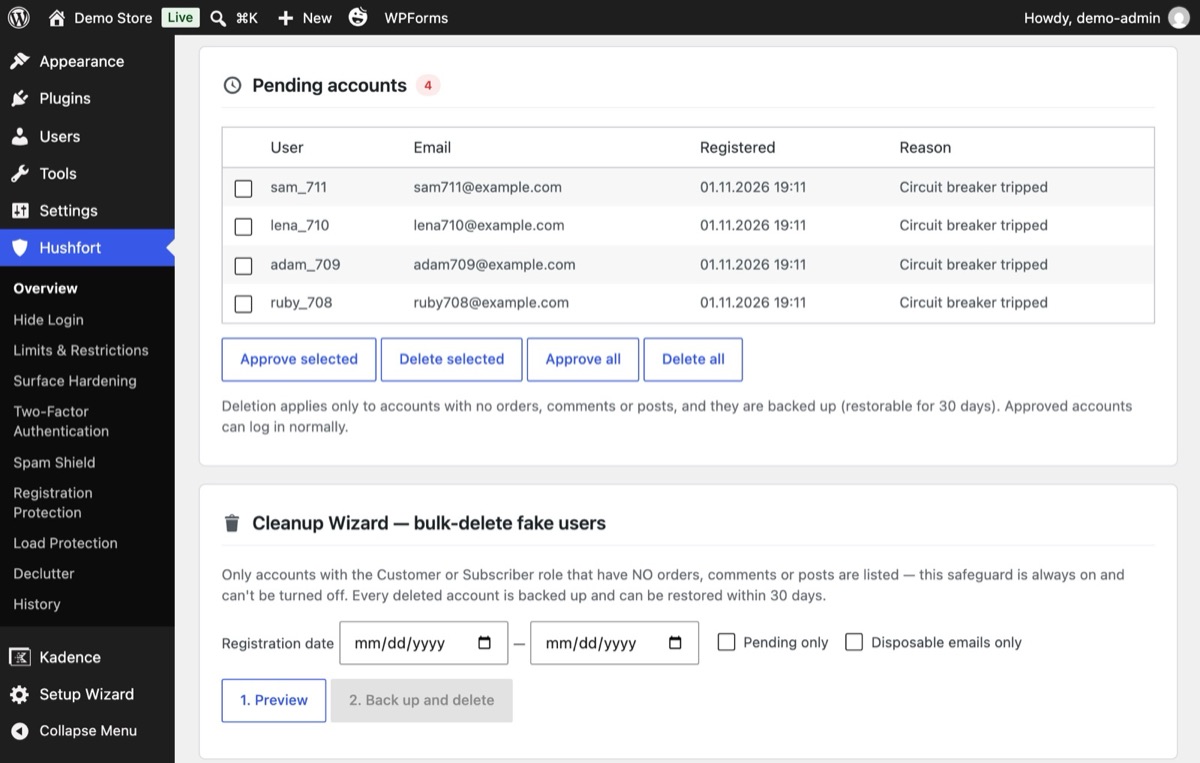
Gaan registraties over de uurlimiet heen, dan komen nieuwe accounts in Accounts in afwachting terecht met de reden "Noodstop aangeslagen". Keur de echte goed; verwijder de rest.
5Stap 5
Ruim de al aangemaakte accounts op
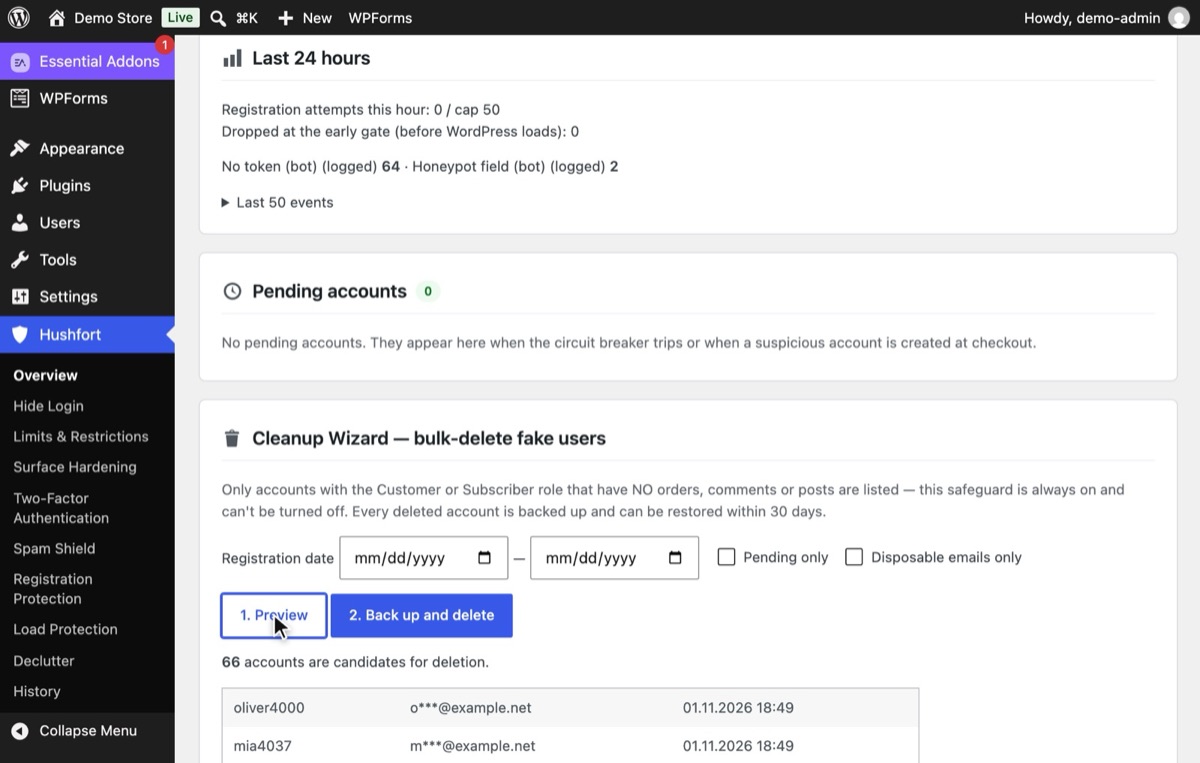
Gebruik de Opruimwizard: klik op 1. Voorbeeld om accounts zonder bestellingen, reacties of berichten te tonen, en daarna op 2. Back-up maken en verwijderen. Verwijderde accounts kun je 30 dagen lang herstellen.


Waarom het ertoe doet
Een paar nepaccounts kunnen geen kwaad. Een golf wel. We hebben deze laag gebouwd nadat een site in één uur ongeveer 10.000 registratieverzoeken kreeg en uiteindelijk tienduizenden nepaccounts had. Op een andere site verbruikten de welkomstmails aan nepaccounts het mailquotum, waardoor echte bestelmails niet meer werden verstuurd.
Nepregistraties kosten je ook op stillere manieren: een opgeblazen gebruikerstabel, tragere beheerschermen, vervuilde klantenlijsten en e-mailrapporten, en een mailserverreputatie die daalt telkens wanneer een welkomstmail terugkaatst op een adres dat niet bestaat.
Veelgemaakte fouten
- Registratie per ongeluk open laten staan. "Iedereen kan registreren" wordt soms tijdens het inrichten aangezet en daarna vergeten.
- Een standaardrol met te veel rechten. Nieuwe gebruikers horen Abonnee of Klant te zijn, nooit Auteur of hoger.
- Alleen limieten per IP. Golven komen vaak van veel adressen in hetzelfde netwerk. Beperk ook per netwerk.
- Registratie sluiten als er een golf binnenkomt. Dan sluit je echte klanten buiten, precies wat een aanvaller wil. Nieuwe accounts als 'in afwachting' vasthouden laat de deur open terwijl de golf voorbijgaat.
- Blokkeren bij het afrekenen. Een webwinkel mag nooit een bestelling verliezen aan een spamfilter.
- Verwijderen zonder back-up. Bulkverwijdering is definitief. Bekijk eerst een voorbeeld en bewaar een kopie.
Zonder plugin
- Schakel registratie uit als je die niet nodig hebt: Instellingen → Algemeen → vink "Iedereen kan registreren" uit. Vink voor WooCommerce onder WooCommerce → Instellingen → Accounts & privacy het aanmaken van accounts op de pagina Mijn account uit.
- Hou de standaardrol laag: Instellingen → Algemeen → Standaard rol voor nieuwe gebruikers → Abonnee.
- Voeg een honeypot toe aan het WordPress-formulier met twee kleine hooks:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Dit dekt alleen het standaardformulier van WordPress, niet WooCommerce of andere registratieformulieren, en het heeft geen snelheidslimieten, geen plafond en geen opruimfunctie. Bij een actieve golf helpen deze stappen, maar ze houden hem niet tegen.
Als er iets misgaat
- Echte klanten kunnen zich niet registreren. Bekijk de log in Monitormodus en kijk of je kantoor- of evenementnetwerk de limiet per netwerk raakt. Verhoog die of zet het IP op de lijst met toegestane IP's.
- Er hebben zich accounts in afwachting opgestapeld. Die worden na 7 dagen automatisch opgeruimd. Keur de echte vóór die tijd goed.
- Een klant heeft geen welkomstmail gekregen. Is het plafond bereikt, dan krijgen vastgehouden accounts geen e-mails tot ze zijn goedgekeurd. Dat is met opzet.
Met Hushfort
Registratiebeveiliging is onderdeel van Hushfort Pro, de add-on bovenop Hushfort Security, de gratis WordPress-beveiligingsplugin.
De Registratiebeveiliging van Hushfort dekt registratie in WordPress en WooCommerce, plus andere registratieformulieren:
- Standaard 3 registraties per uur per IP (IPv6 /64) en 10 per uur per netwerk (/24, IPv6 /48).
- Een plafond voor de hele site van 50 per uur, met een noodstop die 60 minuten actief blijft. Standaard houdt die nieuwe accounts vast als 'in afwachting', zonder e-mails; je kunt er ook voor kiezen registratie dan te sluiten.
- Blokkeren van wegwerp-e-mailadressen en herkenning van Gmail-varianten (punten, +tags, googlemail).
- Onzichtbare honeypots bij registratie in WordPress en WooCommerce.
- Afremmen van welkomstmails, zodat nepregistraties je mailquotum niet opmaken.
- Een opruimwizard met voorbeeld en een back-up die 30 dagen te herstellen is.
- Accounts in afwachting worden na 7 dagen automatisch verwijderd.
Het afrekenen wordt nooit geblokkeerd. Je kunt eerst in Monitormodus draaien, zodat je het effect ziet voordat het ingrijpt.
Veelgestelde vragen
Waarom krijg ik zoveel nepregistraties?
Hoe verwijder ik nepgebruikers in WordPress in bulk?
Houden registratielimieten echte WooCommerce-klanten tegen?
Wat zijn Gmail-varianten van een adres?
Moet ik een CAPTCHA aan het registratieformulier toevoegen?
Gerelateerde handleidingen
Hoe voorkom ik spam via mijn contactformulier in WordPress zonder CAPTCHA?
Voorkom spam in Elementor, Contact Form 7 en WPForms zonder puzzels: honeypots, invultijdcontroles en limieten, met bezoekersgegevens op je eigen server.
Bekijk de stappenHoe herken en blokkeer ik verkeer van nep-Googlebots in WordPress?
Nep-Googlebots vertragen WordPress. Herken echte crawlers aan hun IP, blokkeer nepbots, geef elk IP een verzoekbudget en laat het afrekenen altijd door.
Bekijk de stappenHoe schakel ik reacties uit in WordPress, of hoe stop ik reactiespam?
Schakel reacties in WordPress overal uit, of laat ze open en stop spamreacties. Aparte regels voor berichten en productreviews, geen pingbacks of CAPTCHA.
Bekijk de stappen