WordPress-beveiliging in één plugin
Je WordPress, achter stille muren.
Hushfort doet het werk van tien beveiligingsplugins in één: het verbergt de ingang, houdt spam en nepregistraties buiten en zit je bezoekers niet in de weg.
Gratis om te beginnen. Pro sluit elke deur.
- Geen CAPTCHA
- Geen telemetrie
- Geen diensten van derden
- Afrekenen nooit geblokkeerd
10 → 1
Het werk van tien plugins. Eén plugin.
- Login verbergenVerplaatst je login naar een geheim pad dat je zelf kiest.
- InloglimietenBlokkeert een IP na te veel verkeerde wachtwoorden.
- TweefactorEen tweede stap met elke authenticator-app.
- AchterdeurslotMaakt wachtwoorden raden via xmlrpc.php onmogelijk.
- GebruikersnaamschildVoorkomt dat WordPress je gebruikersnamen publiceert.
- OppervlakscanLaat zien wat je site echt blootgeeft, met bewijs.
- AntispamStopt reactiespam zonder CAPTCHA. Formulierplugins met Pro.
- NepregistratiesStopt golven van registraties. Afrekenen blijft werken.
- FloodbeveiligingRemt golven van verzoeken af en blokkeert nep-Googlebots.
- OpruimenVindt plugins die je hebt geïnstalleerd maar nooit gebruikt.
10 plugins1 plugin · Hushfort
Stil van ontwerp
Hushfort werkt op de achtergrond. Je bezoekers hoeven geen puzzels op te lossen en jij hoeft niet op instellingen te passen.
Eerst kijken, dan beschermen
Spam-, registratie- en belastingbeveiliging hebben elk een Monitormodus (belastingbeveiliging begint erin). Die legt vast wat ze zouden blokkeren, zodat je op fouten kunt controleren voordat je overschakelt naar Beschermen.
Elke blokkade wordt vastgelegd
Mislukte inlogpogingen, tegengehouden registraties, berichten in quarantaine: alles komt terecht in een filterbare geschiedenis. Er wordt niets voor je verborgen.
Eén schakelaar per laag
Elke laag is een module die je los inschakelt. Gebruik er twee of alle tien.
Werkt met paginacaching
Formuliertokens worden opgehaald door een piepklein script van ongeveer 2 KB, zodat pagina's uit de cache gewoon blijven werken.
Bekijk het voordat je het installeert
Echte schermen uit de plugin. Dit is wat je in je WordPress-beheer ziet.
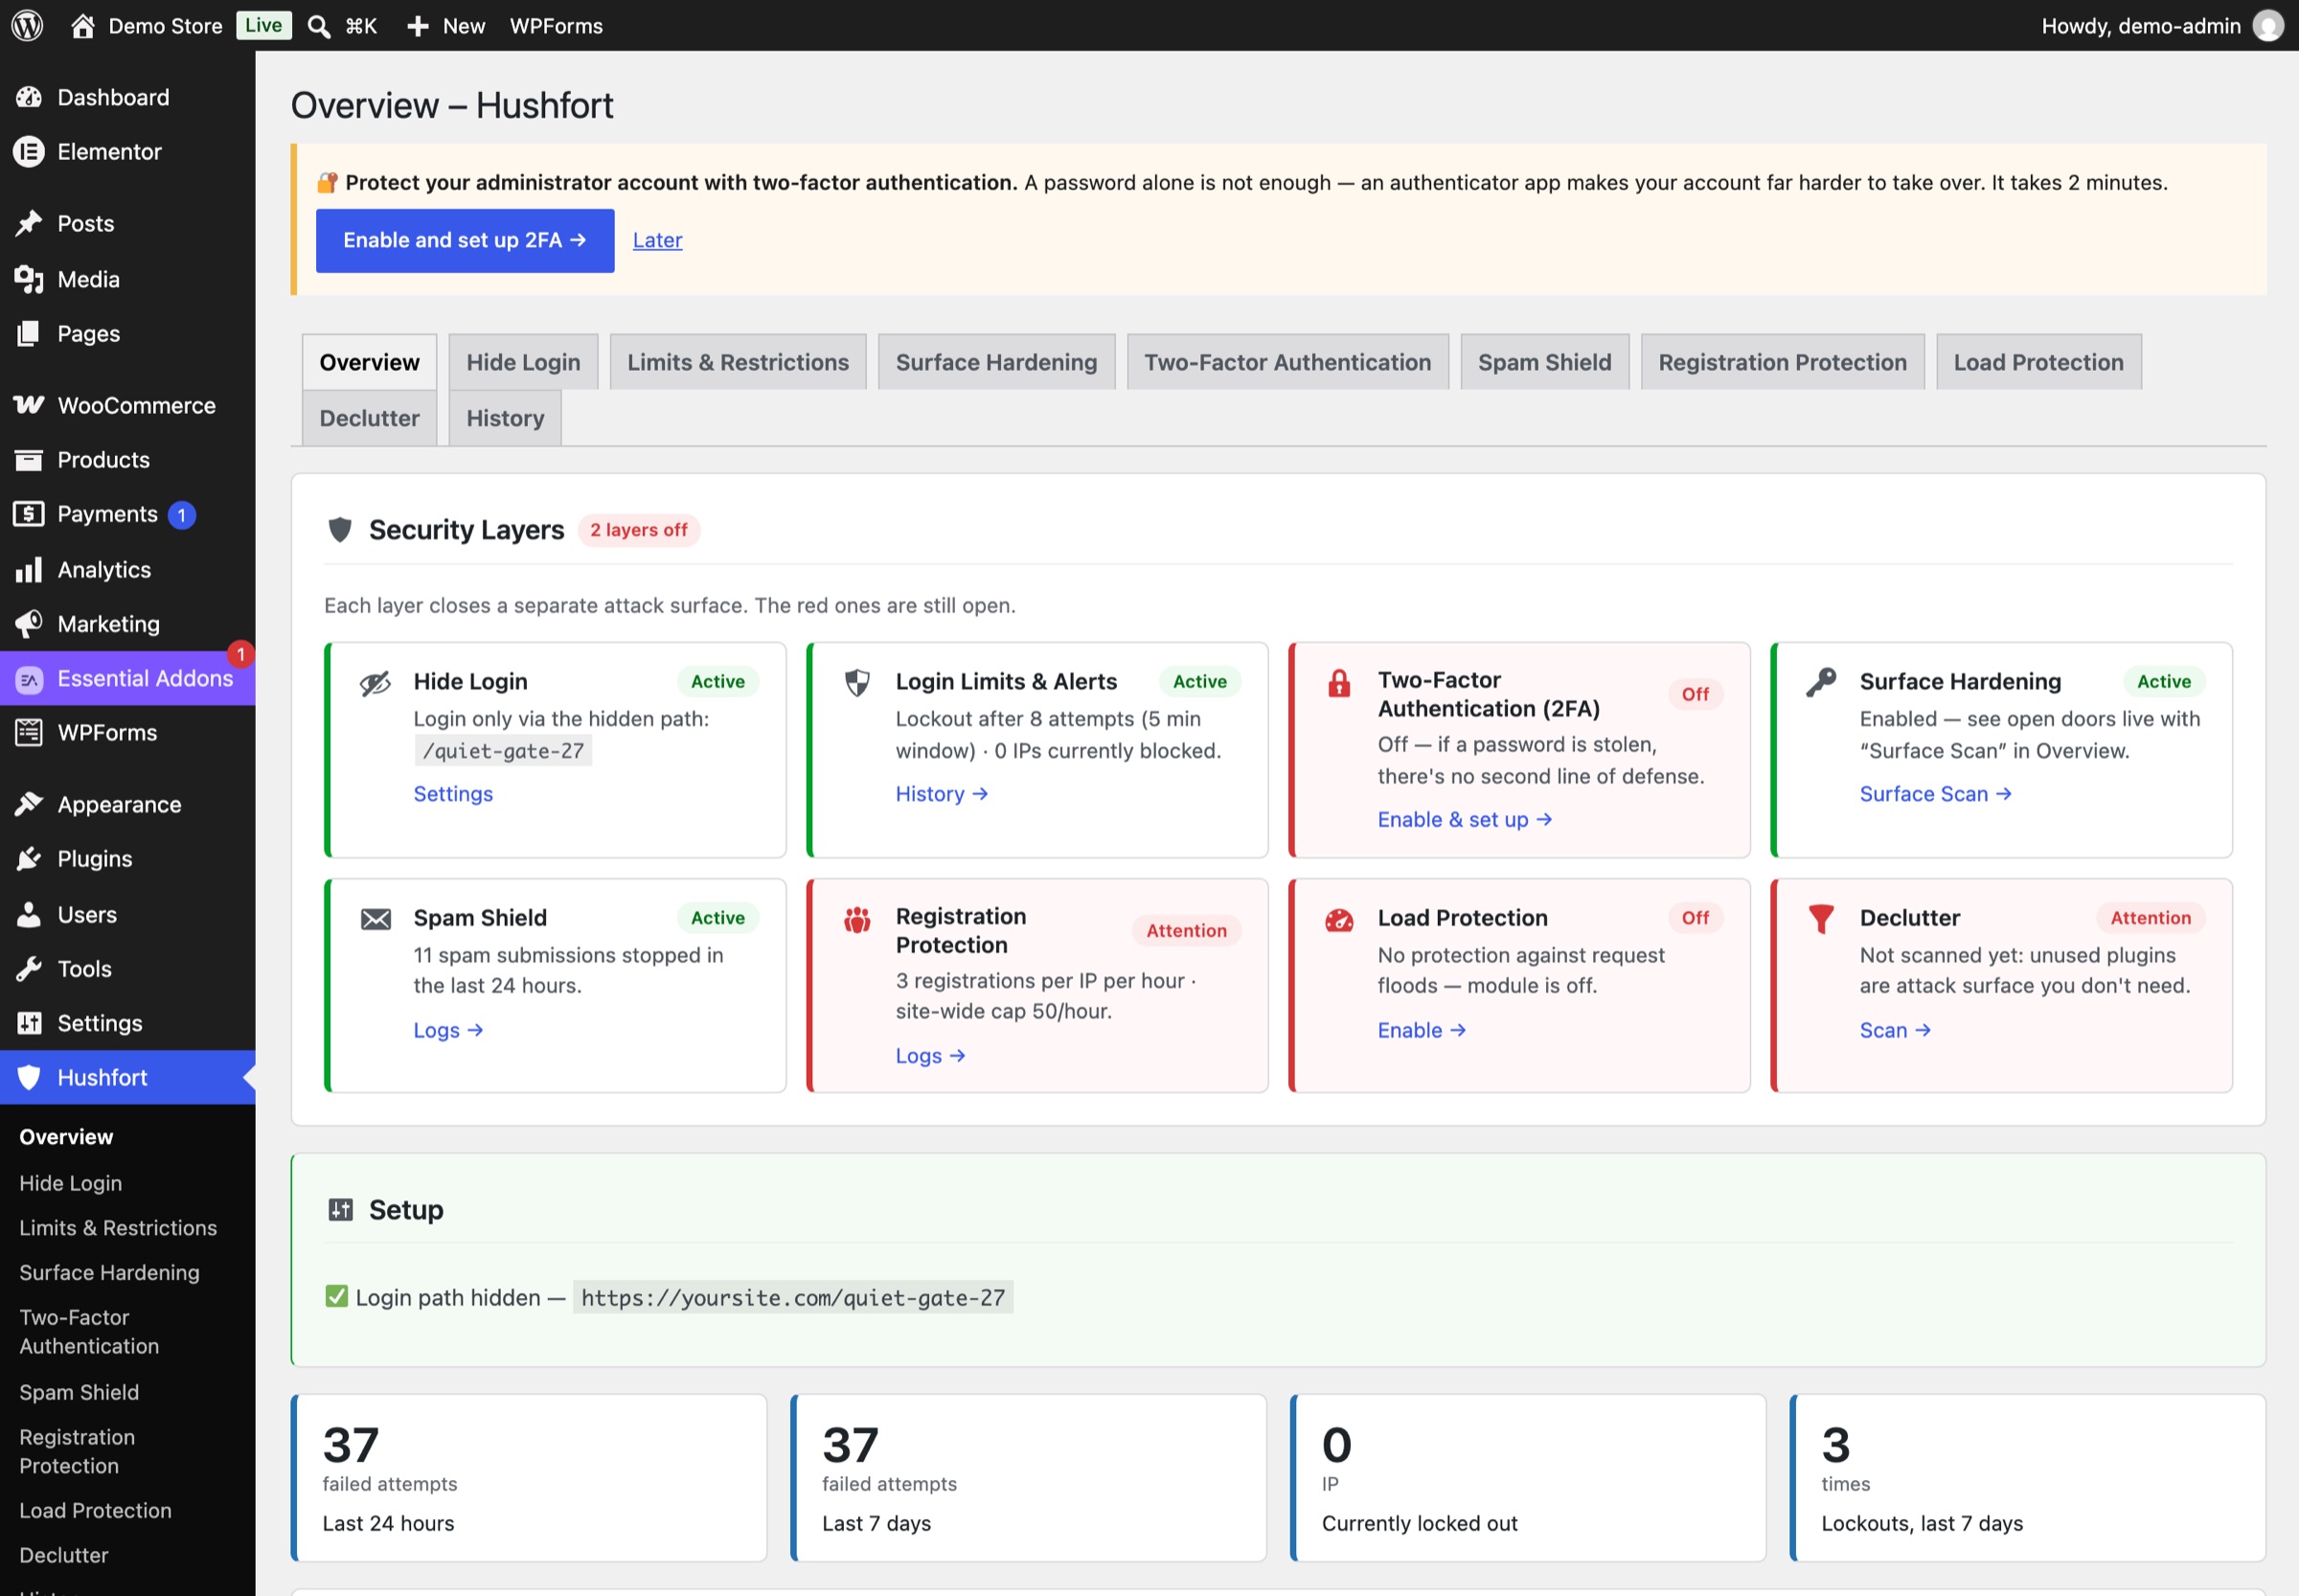
Het hele fort in één oogopslag
Elke laag heeft een statuskaart: groen als hij beschermt, rood als hij uit staat of aandacht nodig heeft. Elke kaart zegt in gewone taal wat er nog openstaat.
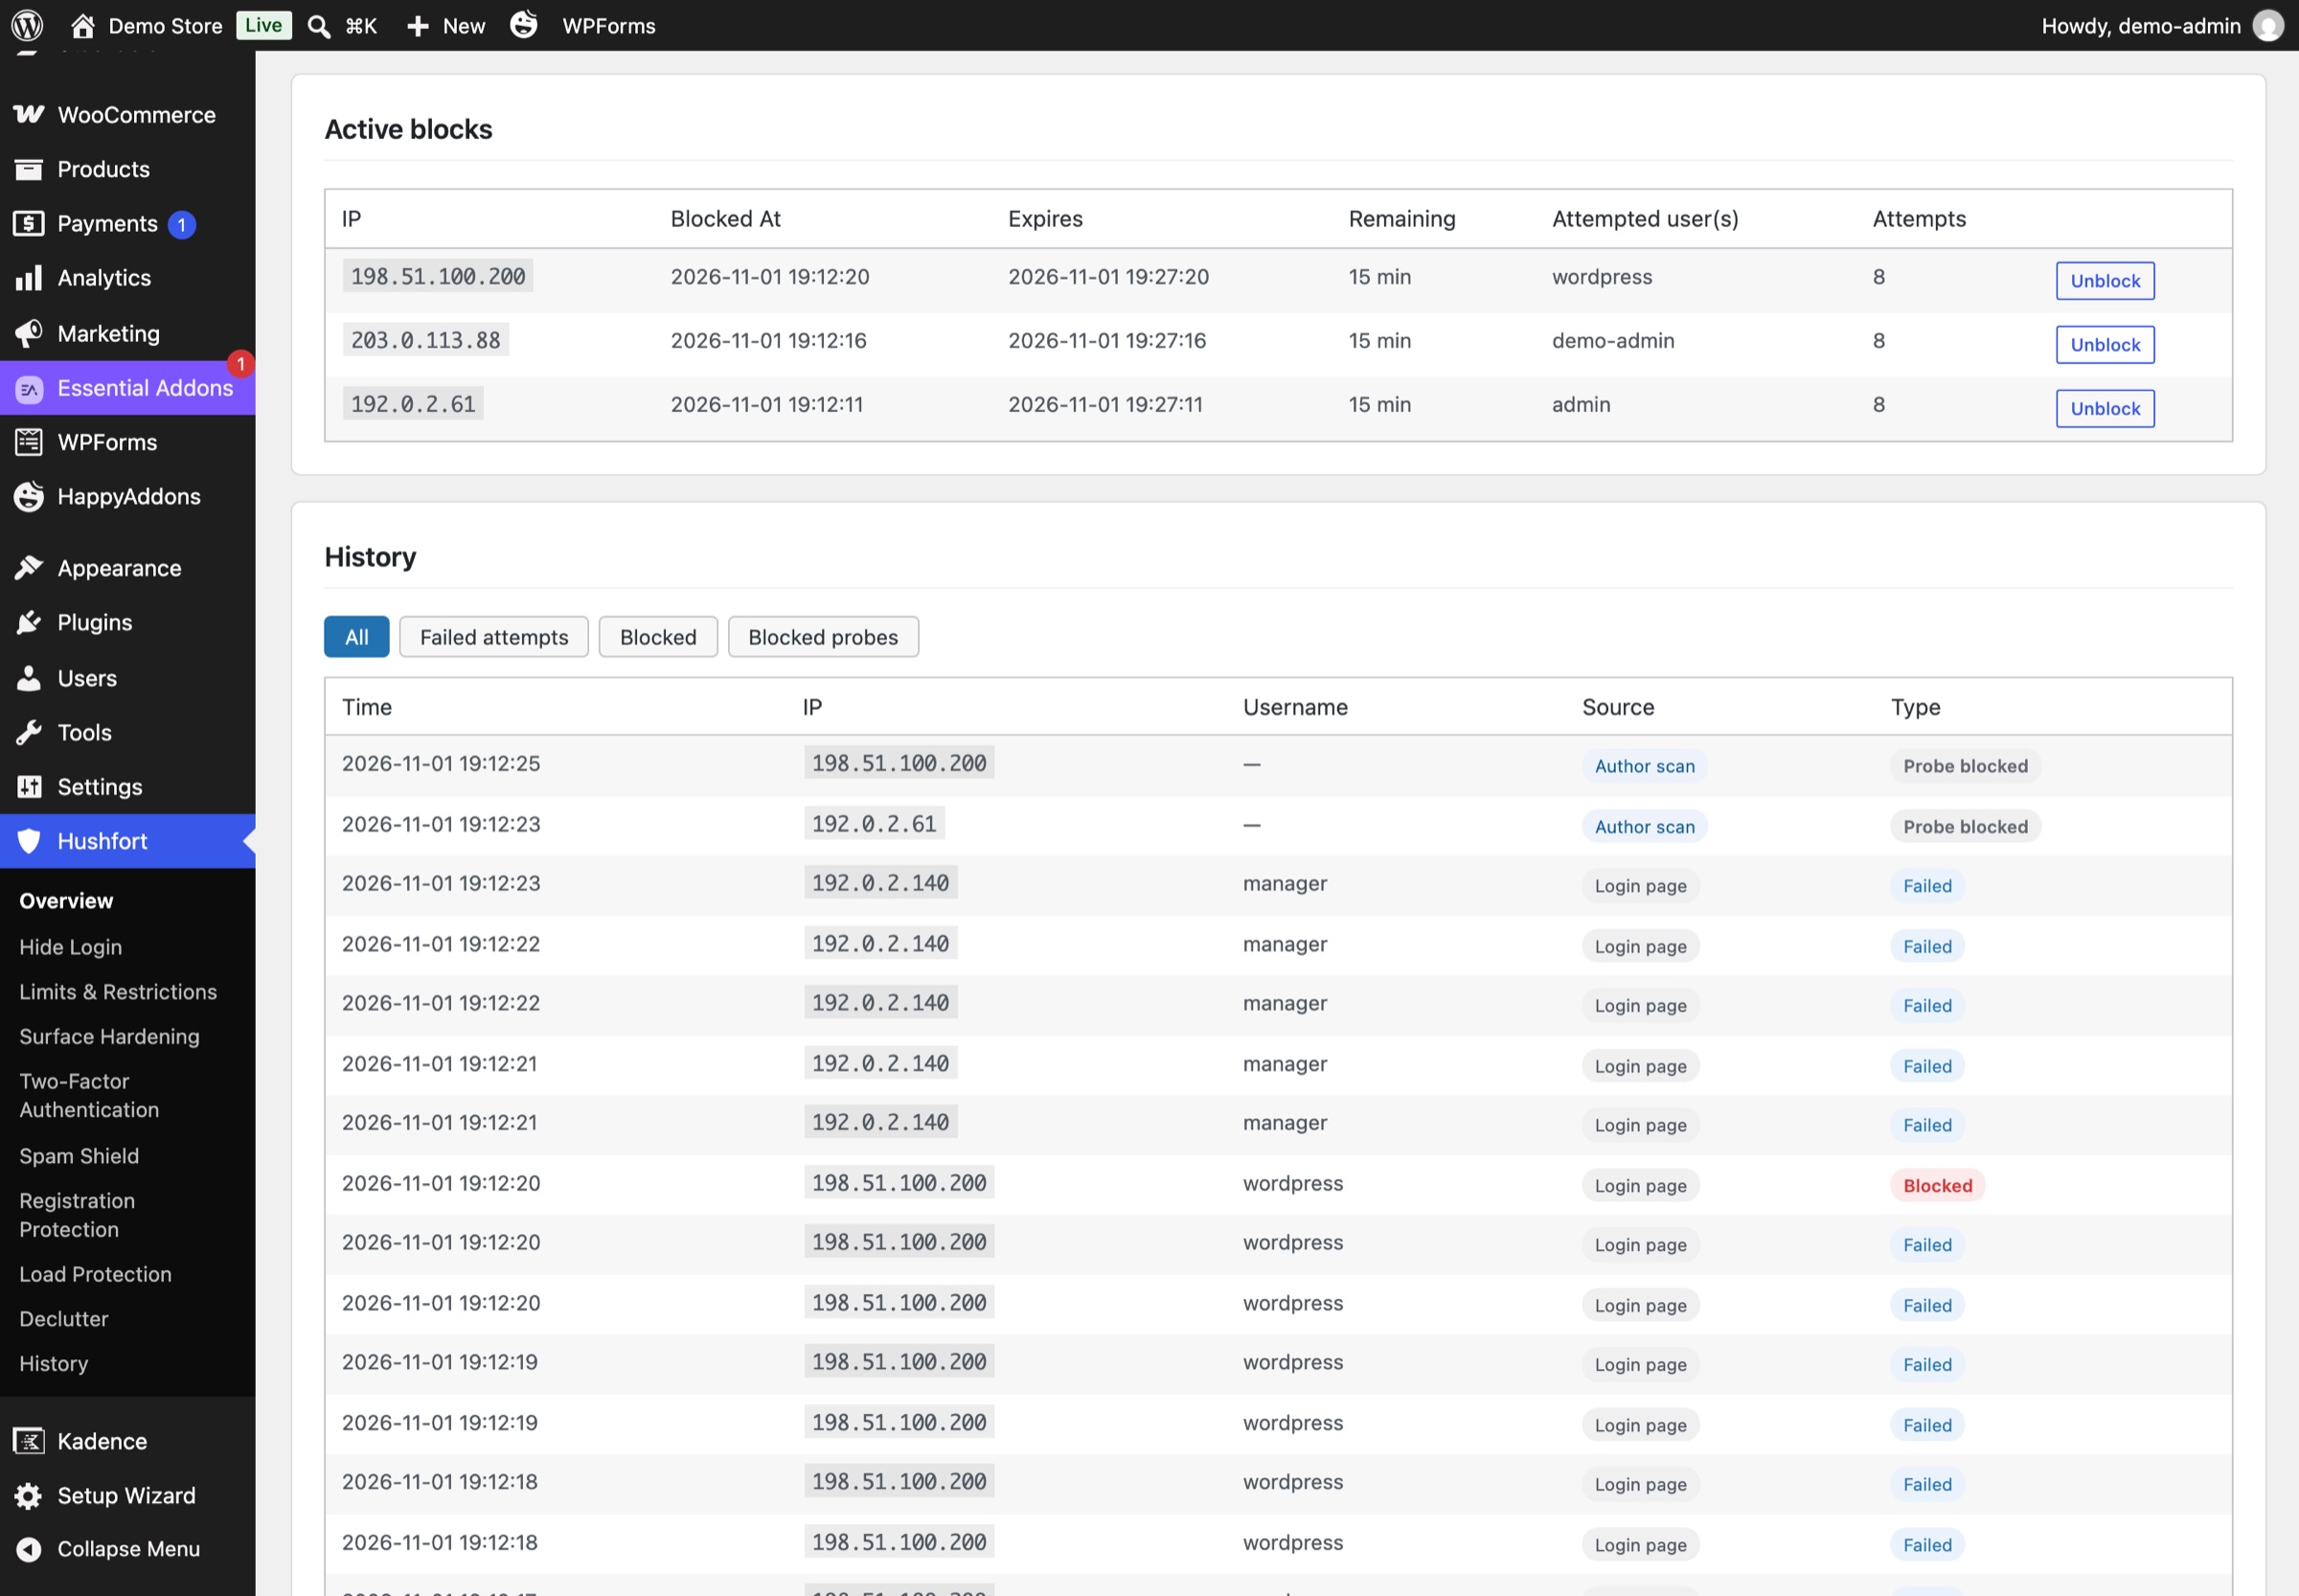
Elke blokkade, vastgelegd
Het scherm Geschiedenis toont mislukte inlogpogingen, blokkades en geblokkeerde verkenningen met tijd, IP, gebruikersnaam en bron. Actieve blokkades staan bovenaan, met een knop Deblokkeren.
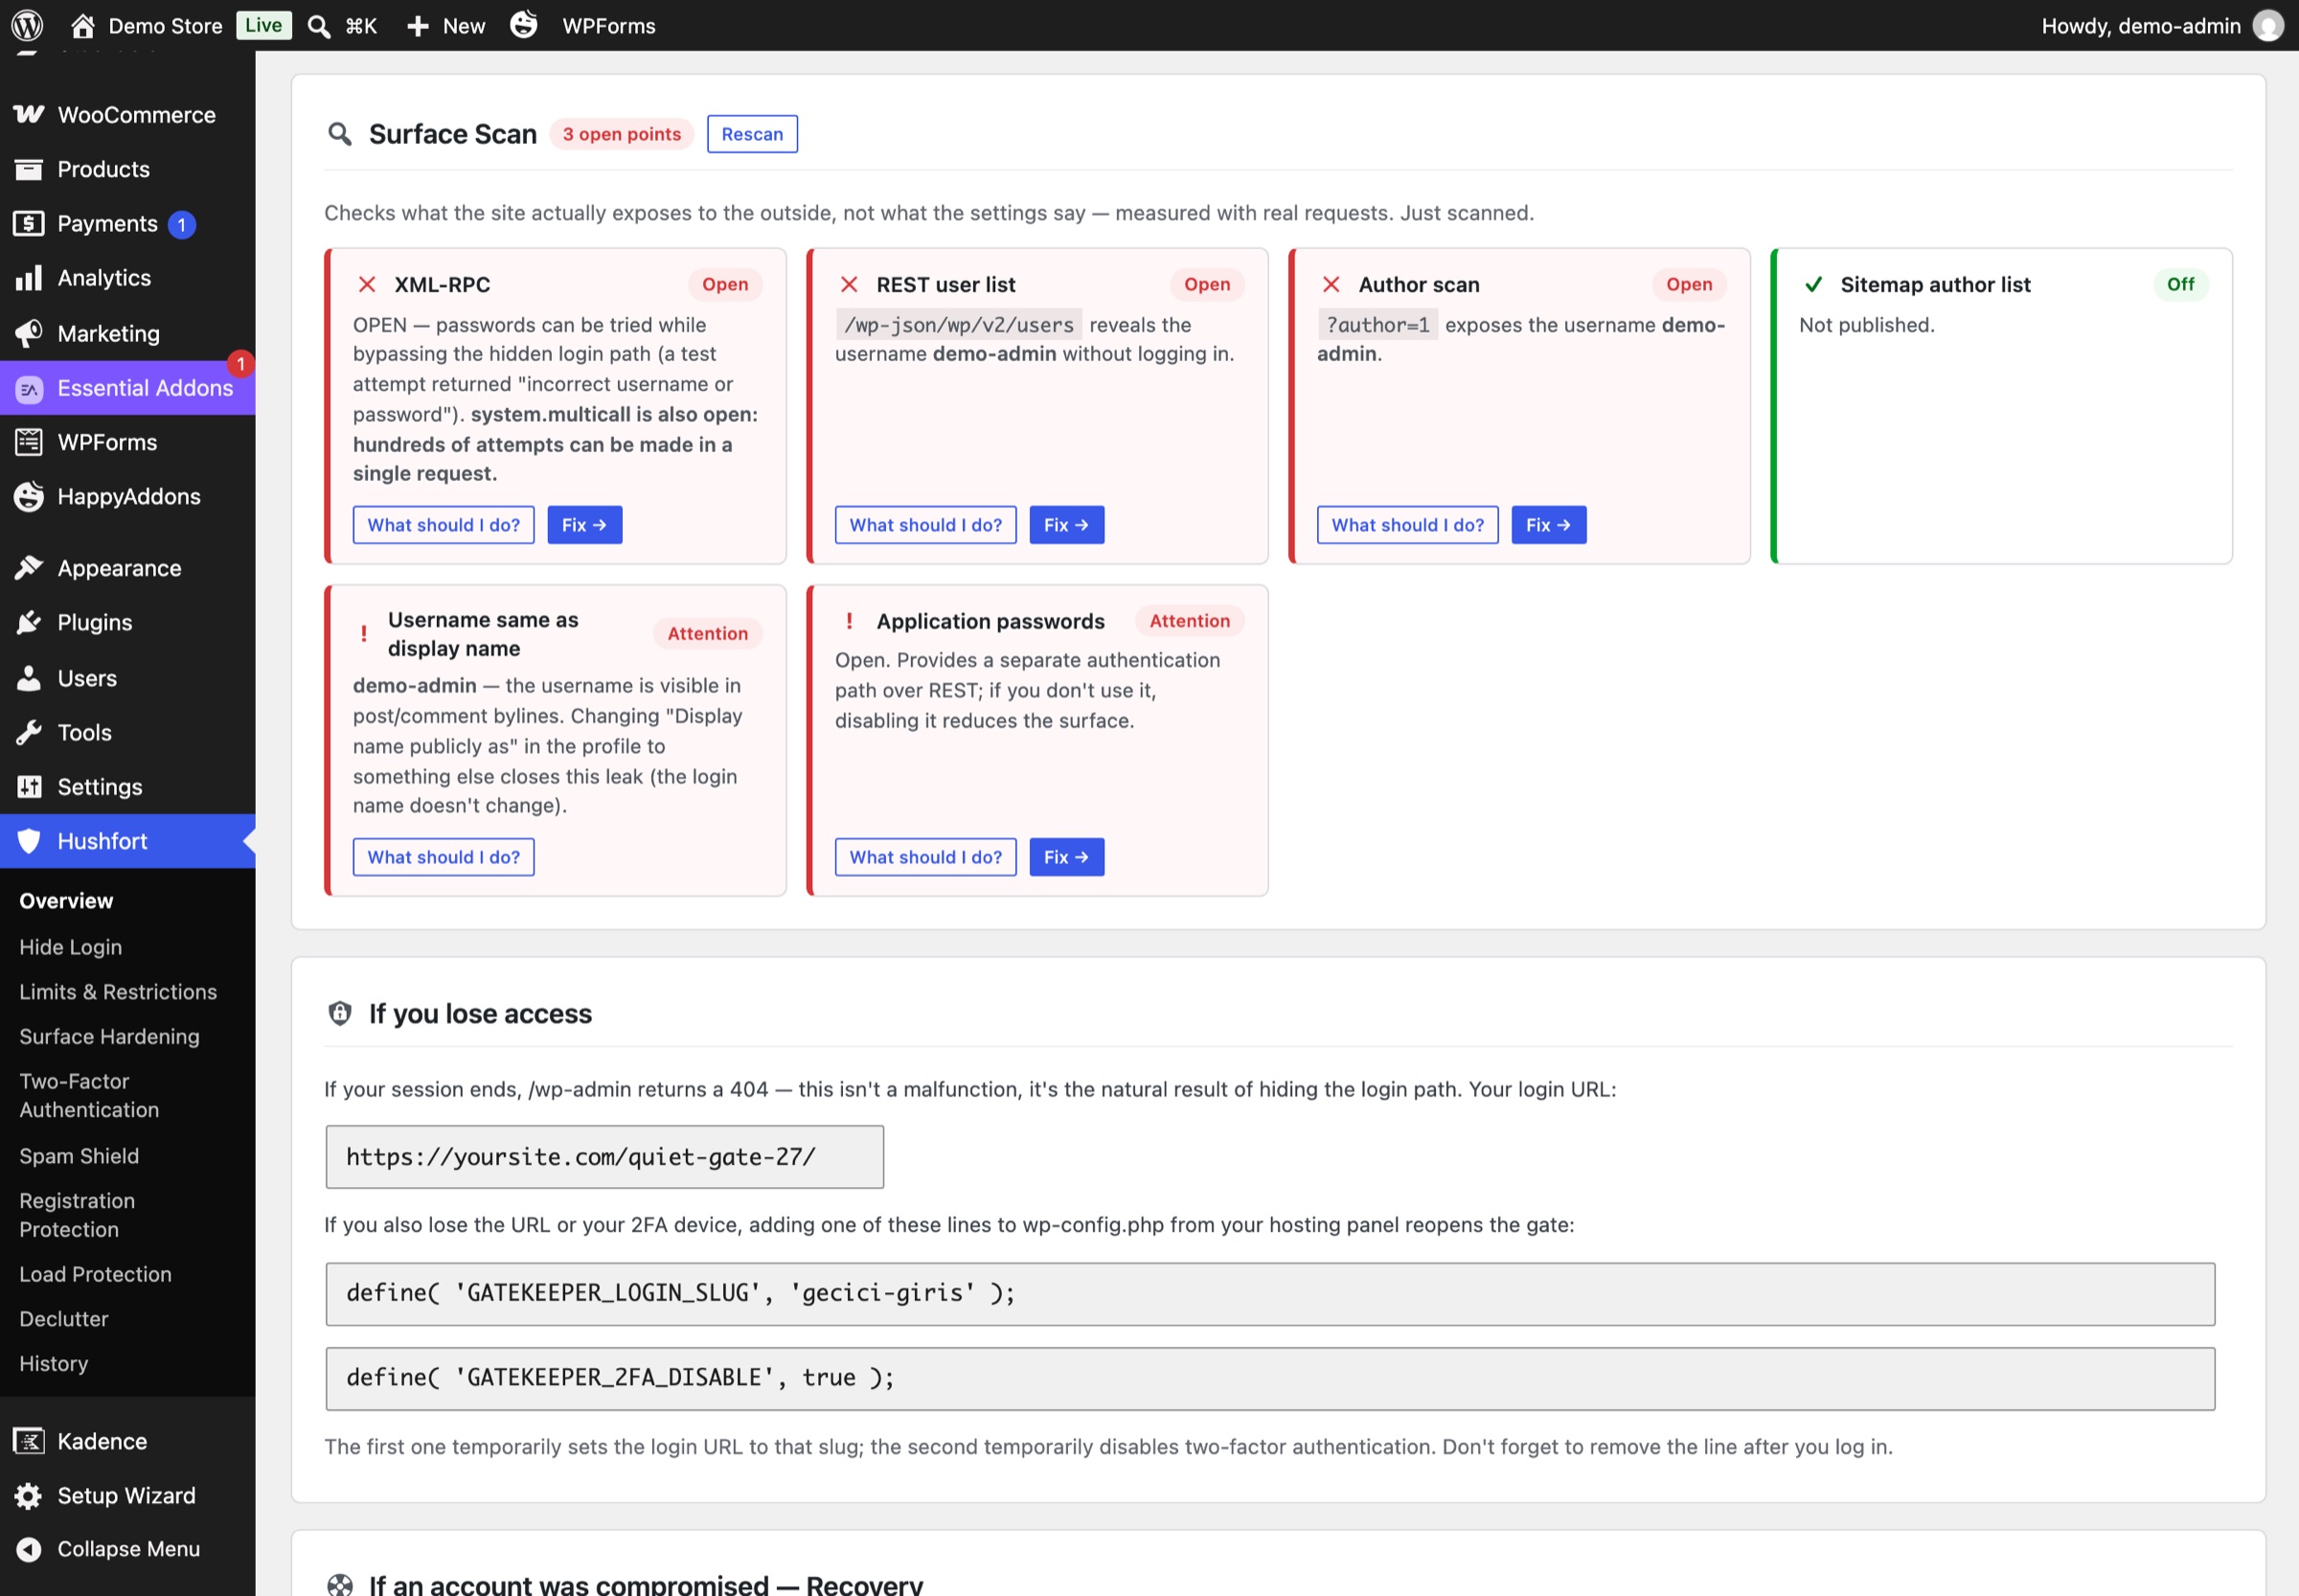
Wat je site echt blootgeeft
Oppervlakscan controleert XML-RPC, de REST-gebruikerslijst, auteursscans en de gebruikerssitemap met echte verzoeken, en noemt elke gebruikersnaam die uitlekt.
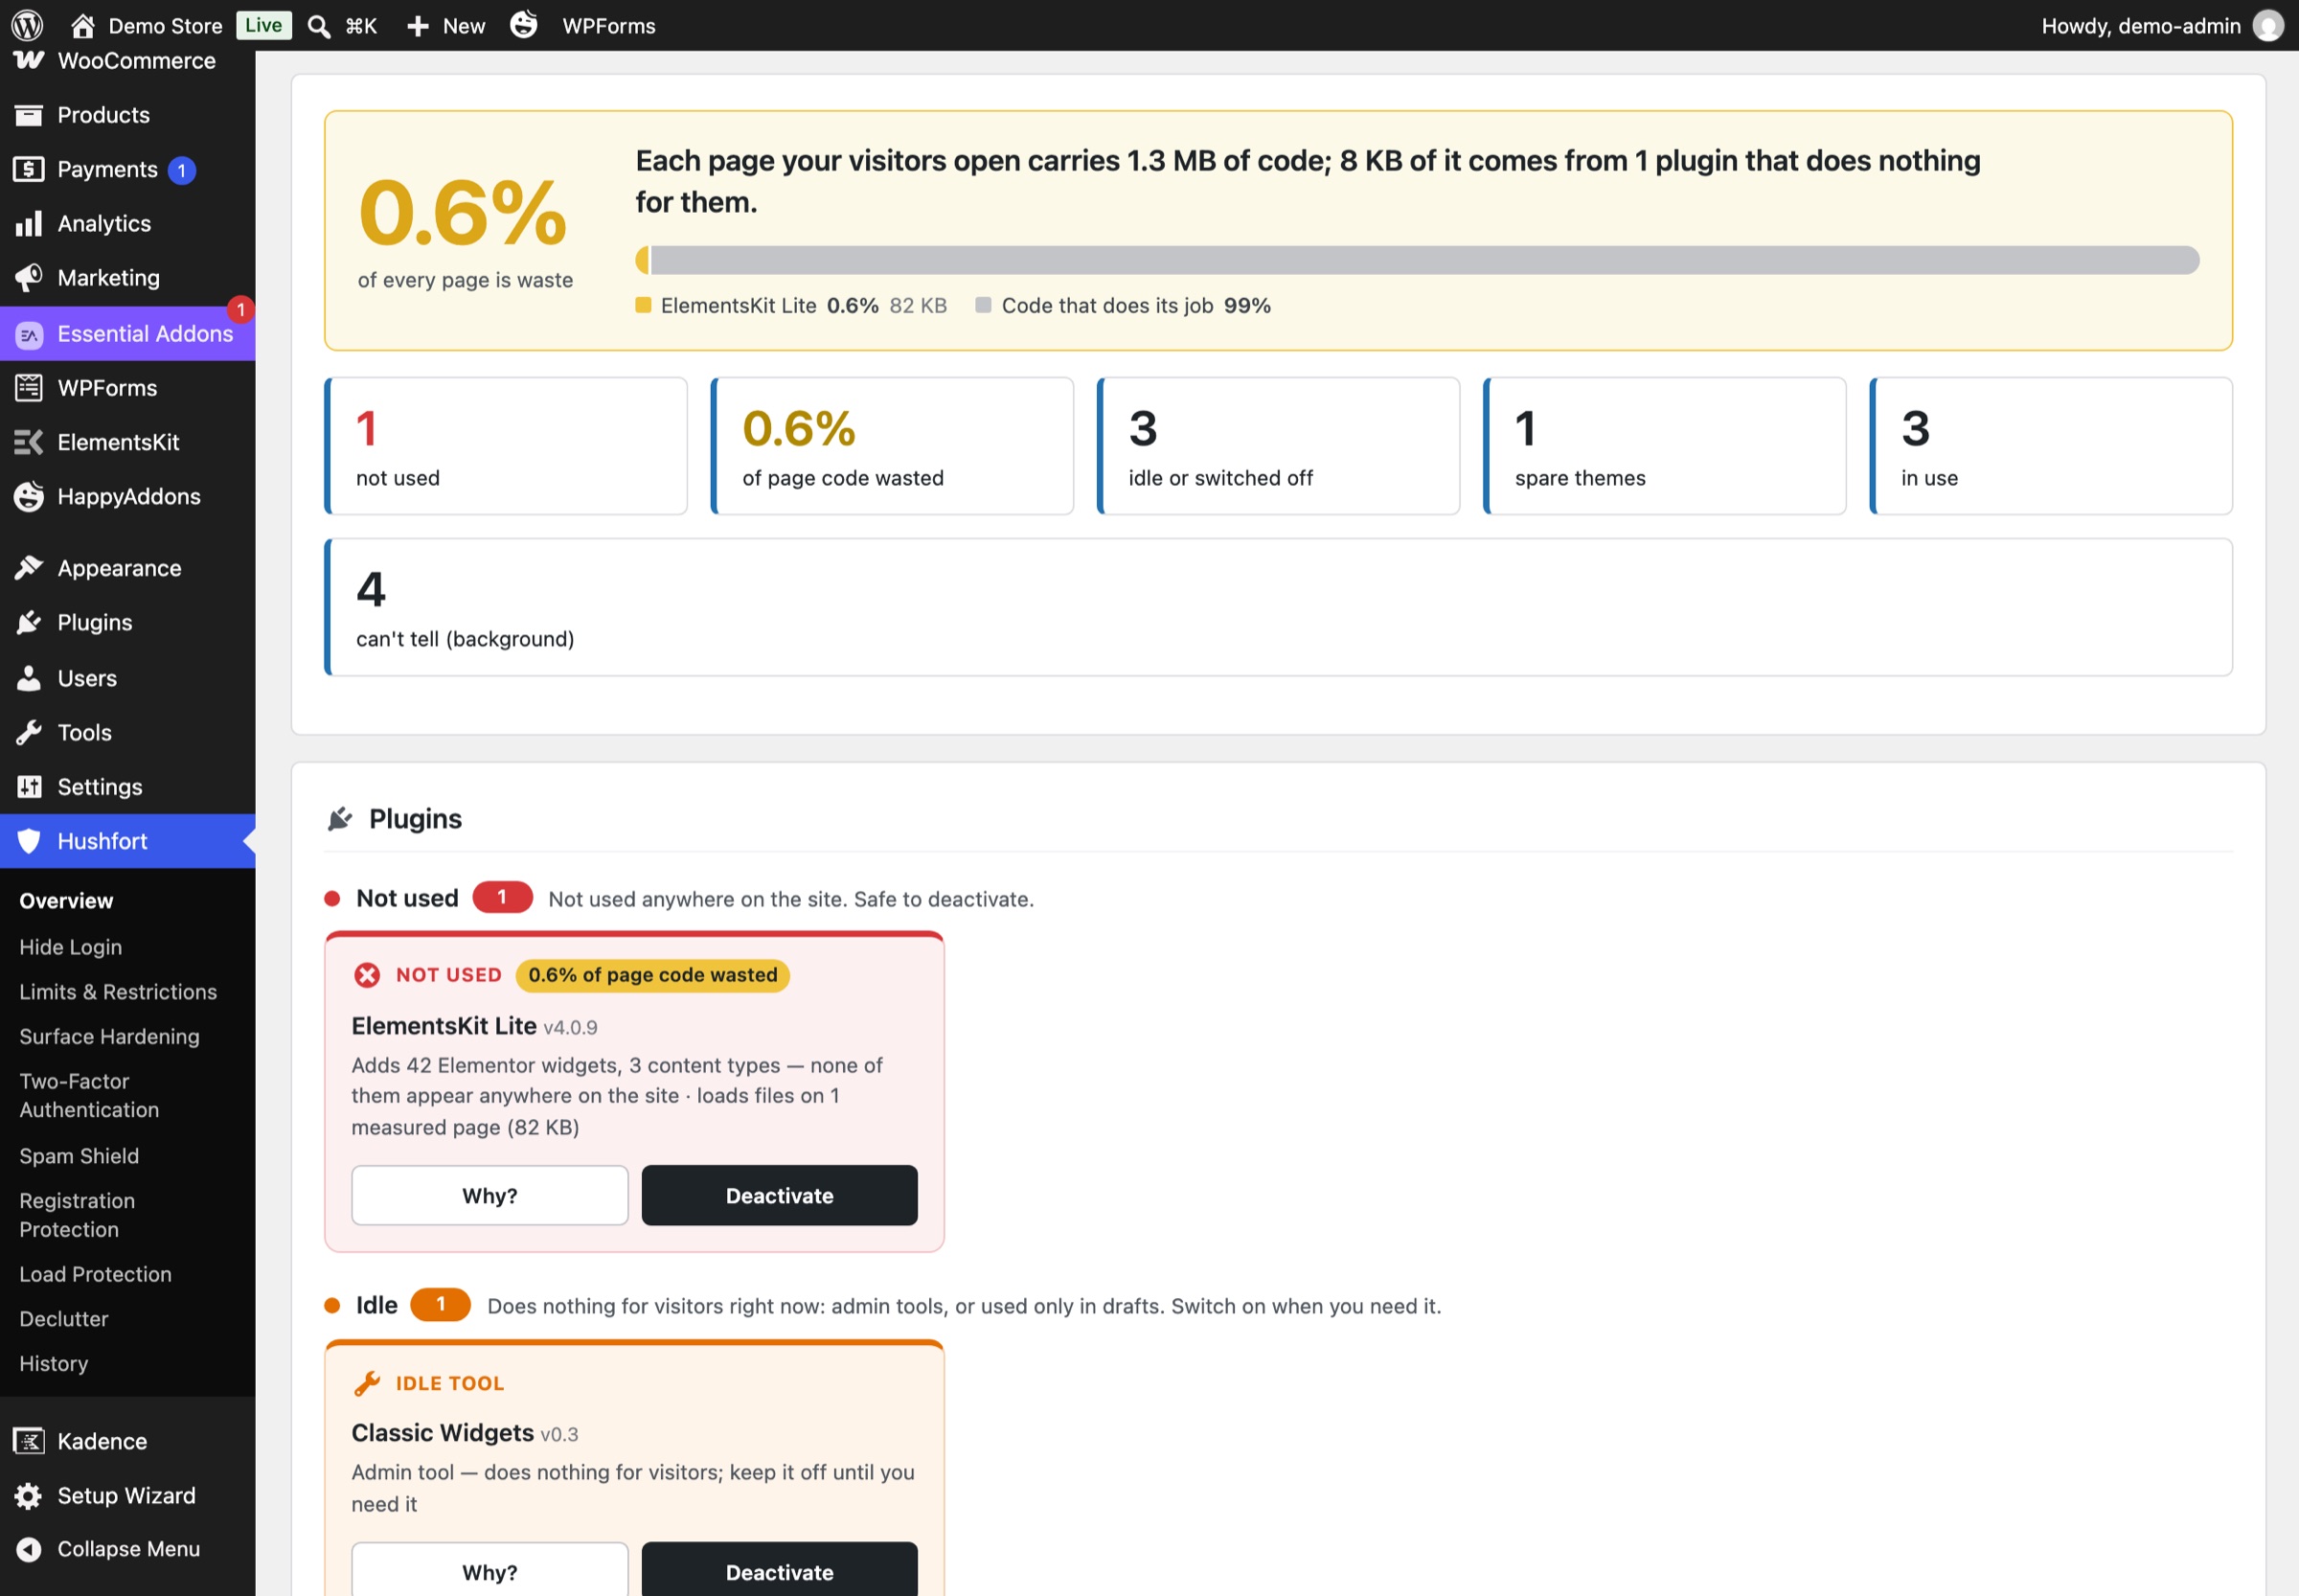
Plugins die je was vergeten
Opruimen laat zien hoeveel van elke pagina code van ongebruikte plugins is, met het bewijs per plugin.
Je weg terug naar binnen, altijd in beeld
De kaart "Als je de toegang kwijtraakt" toont je huidige inlog-URL en de noodregels, zodat je ze kunt bewaren terwijl je nog bent ingelogd.
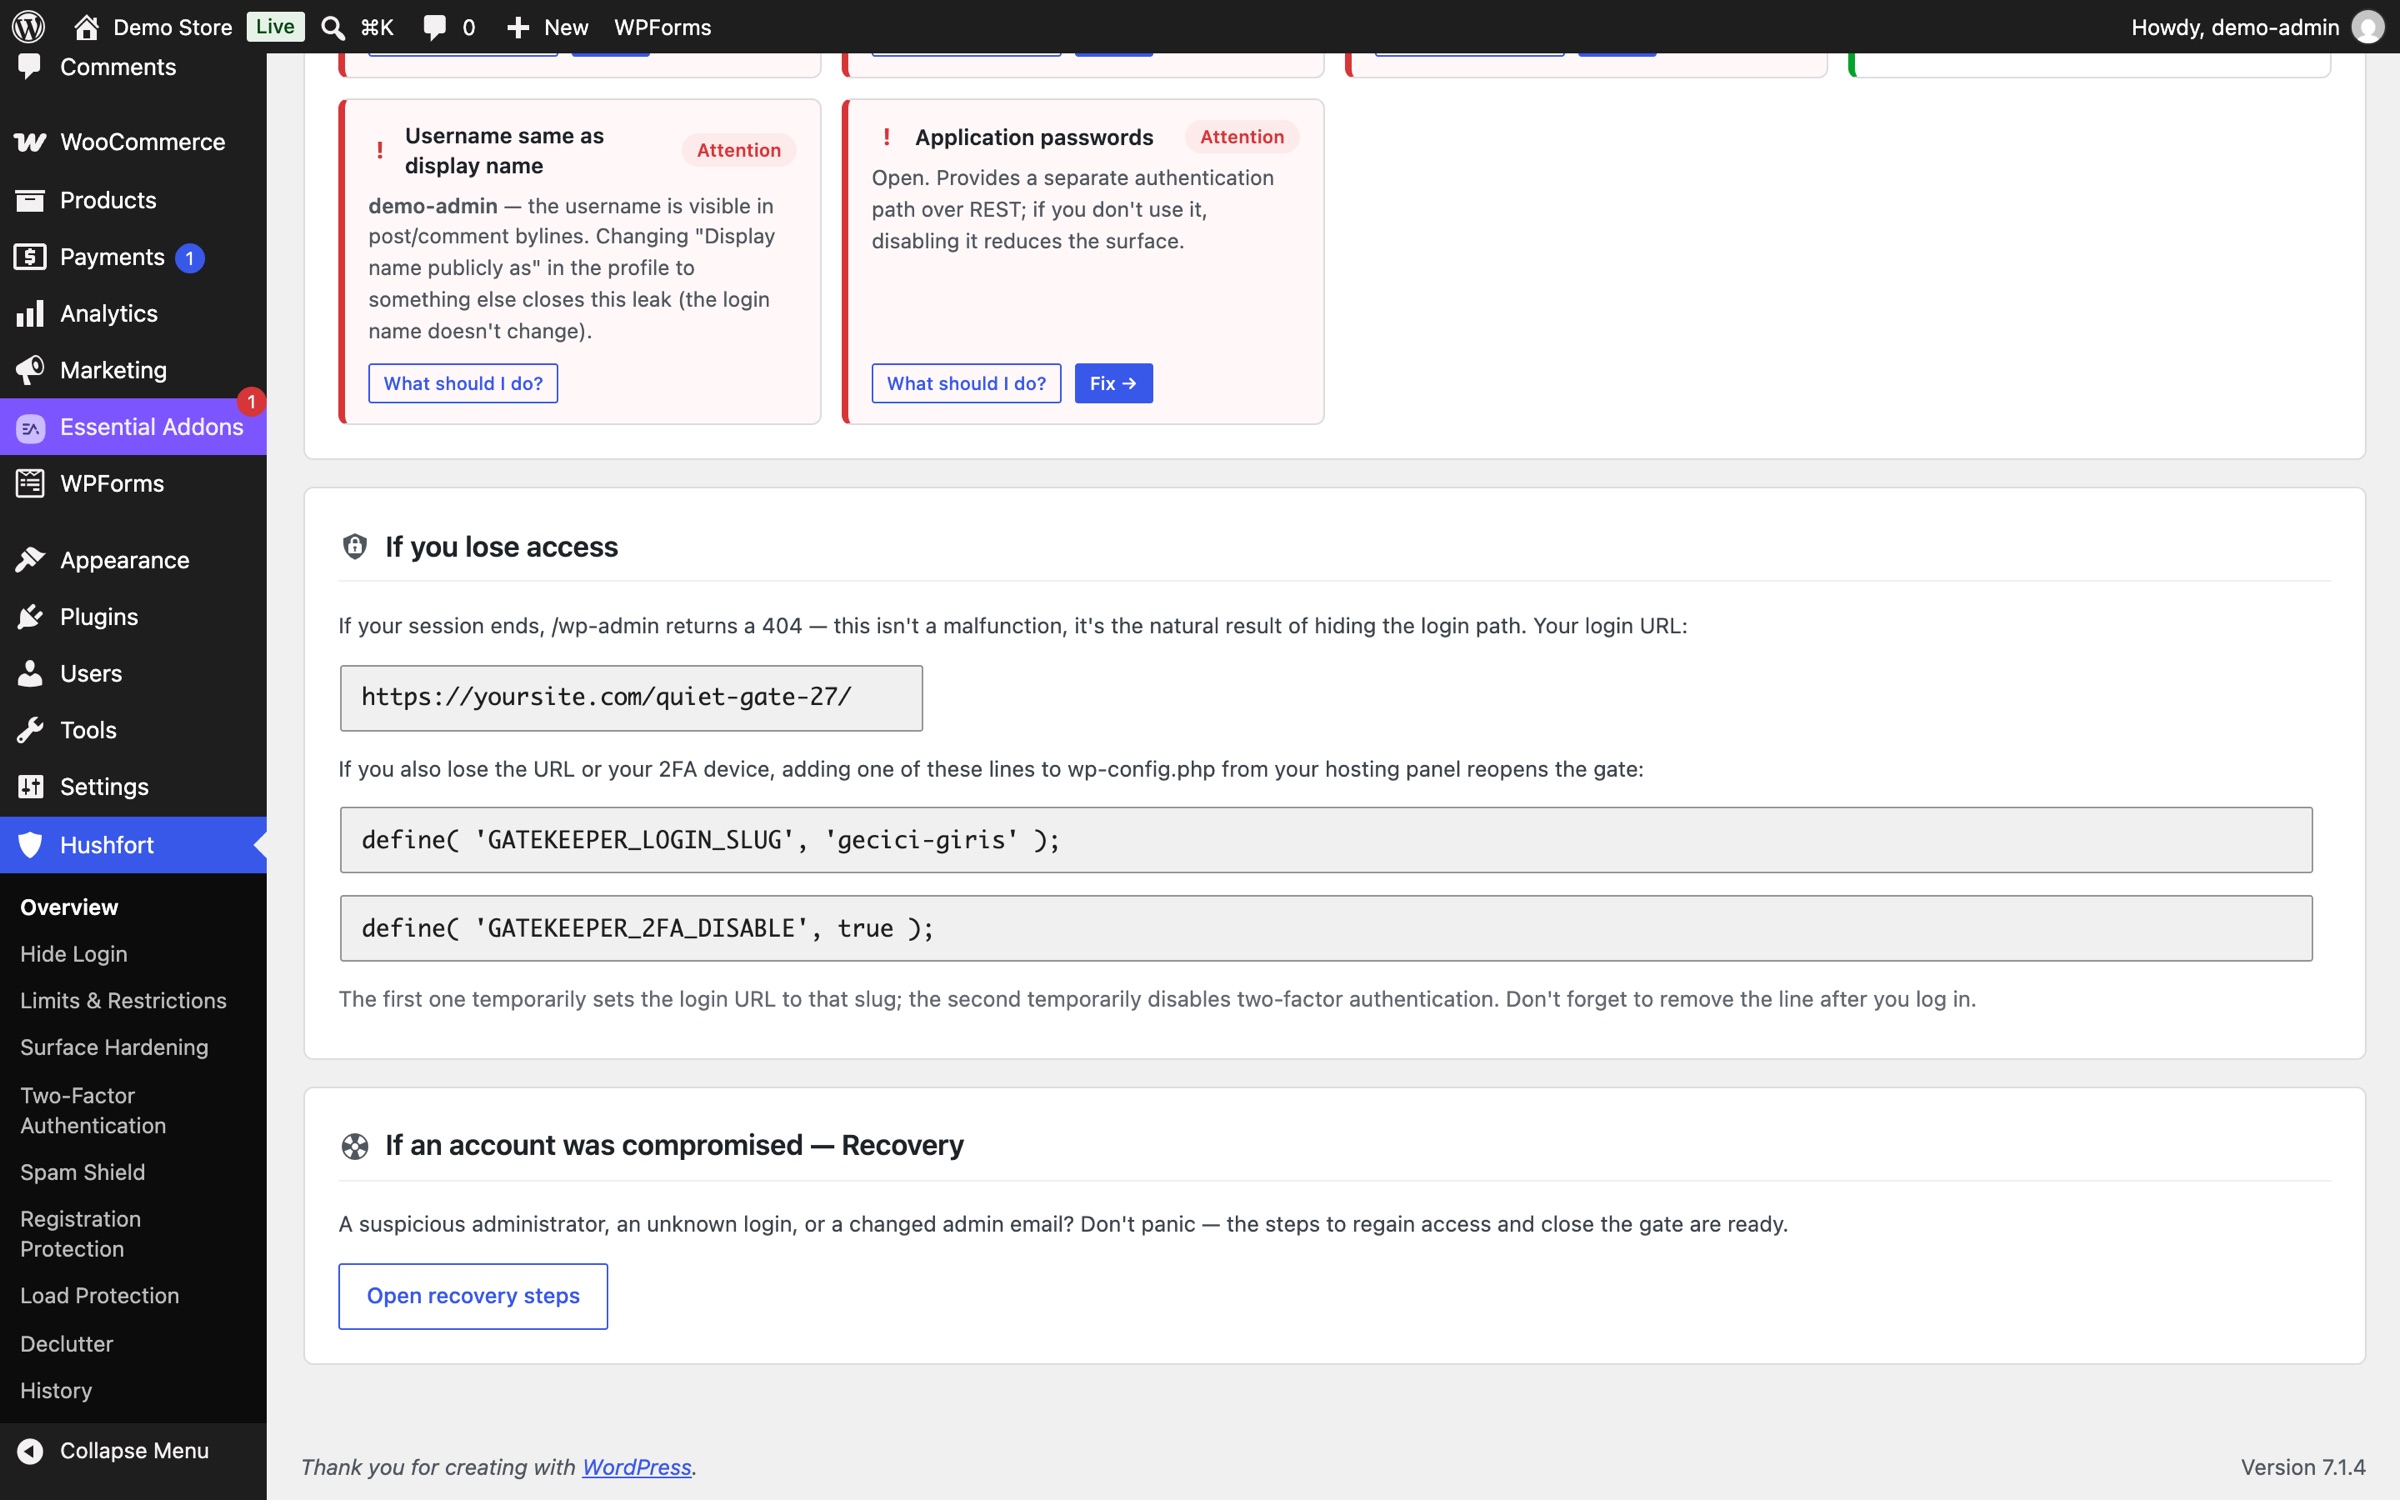
Schermafbeeldingen van een demowinkel met Hushfort 1.14.1. Test-IP-adressen, geen echte bezoekers.
De tien lagen
Gegroepeerd op waar je je zorgen over maakt. Elke laag linkt naar een heldere handleiding.
Inloggen & toegang
6Login verbergen
Je login verhuist naar een pad dat alleen jij kent. wp-login.php en wp-admin geven een 404. De REST API, cron en admin-ajax blijven werken.
Hoe het werkt : Login verbergenInloglimieten
Te veel verkeerde wachtwoorden vanaf één IP, en dat IP moet wachten. Jij kiest het aantal, het tijdvenster en de wachttijd. Mislukte 2FA-codes tellen ook mee.
Hoe het werkt : InloglimietenTweefactor
Een zescijferige code uit elke authenticator-app. De QR-code wordt op je eigen server gemaakt en de herstelcodes liggen klaar om af te drukken.
Hoe het werkt : TweefactorAchterdeurslot
xmlrpc.php is een tweede inlogdeur die een verborgen inlogpagina niet sluit. Hushfort sluit het inloggen daar af en laat pingbacks gewoon werken.
Hoe het werkt : AchterdeurslotGebruikersnaamschild
WordPress toont gebruikersnamen op vier openbare plekken. Hushfort sluit ze alle vier en laat inlogfouten steeds hetzelfde zeggen.
Hoe het werkt : GebruikersnaamschildOppervlakscan
Echte verzoeken naar je eigen site laten zien wat er openstaat en welke gebruikersnamen uitlekken. Zo zie je het resultaat, niet alleen de instelling.
Hoe het werkt : Oppervlakscan
Spam & registraties
2Antispam
Reacties en productbeoordelingen in Gratis; zes populaire formulierplugins met Pro. Onzichtbare controles, geen CAPTCHA en er gaat niets naar een externe dienst.
Hoe het werkt : AntispamNepregistraties
Limieten per uur per IP en per netwerk, plus een plafond voor de hele site. Welkomstmails worden afgeremd en afrekenen wordt nooit geblokkeerd.
Hoe het werkt : Nepregistraties
Snelheid & rust
2Floodbeveiliging
Elk IP krijgt een verzoekbudget, en zware verzoeken kosten meer. Nep-Googlebots worden geweerd, echte worden doorgelaten.
Hoe het werkt : FloodbeveiligingOpruimen
Vindt plugins die geïnstalleerd zijn maar niets doen, met bewijs. Verwijderen gaat in twee stappen en kan ongedaan worden gemaakt.
Hoe het werkt : Opruimen
Werkt met
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Waarom Hushfort anders is
Een paar beloftes die we kunnen waarmaken, helder opgeschreven.
Je gegevens blijven op je server
Geen reCAPTCHA, geen externe API's, geen telemetrie. Formulier-, reactie- en spamgegevens blijven bij jou. Pro controleert alleen zijn licentie en updates bij hushfort.com en stuurt daarbij je domein en licentiesleutel mee, verder niets.
Afrekenen gaat nooit stuk
Geen enkele laag blokkeert een WooCommerce-checkout. Betaalcallbacks komen zelfs door voor een IP dat tegen een limiet aanloopt. Verdachte accounts die tijdens de betaling worden aangemaakt, worden ter controle vastgehouden, niet geweigerd.
Moeilijk om jezelf buiten te sluiten
Login verbergen doet niets totdat je een pad kiest. Met één regel in wp-config.php stel je het pad op elk moment in, en het dashboard houdt je weg terug naar binnen steeds in beeld.
Als het misgaat, dan aan de veilige kant
Berichten die misschien van een mens komen, gaan naar quarantaine, niet naar de prullenbak. Opruimen zegt "Niet te bepalen" in plaats van te gokken. Valt een laag uit, dan blijft de site online.
Standaard privé
E-mailadressen in logs worden gehasht en gemaskeerd opgeslagen. Logs worden standaard 14 dagen bewaard en werken samen met de export- en wistools van WordPress.
Lagen die elkaar kennen
Elke module gebruikt dezelfde IP-bepaling, dezelfde lijst met toegestane IP's en hetzelfde gebeurtenissenlog. Eén keer jezelf toestaan, overal geregeld.
Wat Hushfort niet is
Eerlijke grenzen, zodat niets je later verrast.
Geen malwarescanner
Het scant geen bestanden op malware en schoont geen geïnfecteerde sites op.
Geen firewall
Het heeft geen regelsets tegen SQL-injectie of XSS, en geen landblokkering.
Geen back-uptool
Het maakt geen back-up van je site. Zorg voor een aparte back-up.
Geen DDoS-schild
Een plugin kan aanvallen op netwerkniveau niet stoppen. Daar is een CDN zoals Cloudflare het echte schild.
Hushfort gaat goed samen met een back-upplugin, een malwarescanner en een CDN. Hushfort bewaakt de deuren; zij doen de rest.
Eenvoudige prijzen
Gratis laat je elke open deur zien. Pro sluit ze allemaal.
Gratis
$0voor altijd
Zie elke open deur. Sluit de eerste twee.
- Login verbergen: verplaats je login naar een geheim pad
- Basisbescherming tegen spam: onzichtbare honeypot en controle op invultijd
- Oppervlakscan: zie alles wat je site blootgeeft
- Dashboard: een statuskaart voor elke laag
Pro
Compleet$49per jaar
of $11 per maandof $149 eenmalig, levenslang
Elke laag, elke muur. Eén licentie per site.
- Alles uit Gratis
- Inloglimieten: blokkeer bots die wachtwoorden raden, met waarschuwingen en geschiedenis
- Inloggen met tweefactorauthenticatie via elke authenticator-app
- Achterdeurslot: sluit inloggen via XML-RPC en massaal raden af
- Gebruikersnaamschild: voorkom dat WordPress gebruikersnamen publiceert
- Volledige antispam: formulierplugins, limieten, wegwerp-e-mailadressen, blokkeerlijsten, quarantaine
- Nepregistraties blokkeren, zonder dat afrekenen ooit wordt geblokkeerd
- Flood- & nepbotbeveiliging
- Opruimen: vind de plugins die je niet gebruikt
Prijzen in Amerikaanse dollars. Eventuele belastingen worden bij het afrekenen toegevoegd. 14 dagen geld-terug-garantie, zonder vragen. Afrekenen is binnenkort mogelijk.
Vragen, helder beantwoord
Is er een gratis versie?
Kan ik mezelf buitensluiten?
Stuurt Hushfort ergens gegevens naartoe?
Vervangt het mijn malwarescanner of firewall?
Maakt het mijn site trager of breekt het mijn cache?
Blokkeert het ooit een klant bij het afrekenen?
Moeten mijn bezoekers een CAPTCHA oplossen?
Is alleen de inlogpagina verbergen genoeg?
Hulp als je die nodig hebt
Heldere documentatie, een pagina voor de slechtste dag en een echt mens aan de andere kant van de e-mail.
Documentatie
Installeren, de eerste laag instellen, Pro activeren, veelvoorkomende problemen oplossen.
Lees de documentatieBuitengesloten?
Inlog-URL vergeten of je 2FA-telefoon kwijt? Elke weg terug naar binnen, rustig op een rij.
Weer naar binnenOndersteuning per e-mail
Schrijf naar [email protected]. We lezen elk bericht en antwoorden in gewone taal.
Neem contact op
Nieuwste handleidingen
Stap-voor-stap-antwoorden op de vragen die mensen stellen over WordPress-beveiliging.
Hoe beperk ik het aantal inlogpogingen in WordPress?
Stop brute-force-aanvallen: blokkeer een IP na een paar mislukte inlogpogingen. Instellingen die werken, de handmatige code en de gaten om te dichten.
Bekijk de stappenHoe controleer ik wat mijn WordPress-site naar buiten laat zien?
Test je WordPress-site zoals een bot dat doet. Vijf verzoeken tonen of de login, XML-RPC en je gebruikersnamen openliggen, en hoe je dichtzet wat je vindt.
Bekijk de stappenHoe herken en blokkeer ik verkeer van nep-Googlebots in WordPress?
Nep-Googlebots vertragen WordPress. Herken echte crawlers aan hun IP, blokkeer nepbots, geef elk IP een verzoekbudget en laat het afrekenen altijd door.
Bekijk de stappen
Sluit de poorten. Bewaar de rust.
Begin gratis. Zie elke open deur. Sluit ze als je er klaar voor bent.