Bezpieczeństwo WordPressa w jednej wtyczce
Twój WordPress za cichymi murami.
Hushfort wykonuje pracę dziesięciu wtyczek bezpieczeństwa w jednej: ukrywa wejście, zatrzymuje spam i fałszywe rejestracje, a przy tym nie przeszkadza odwiedzającym.
Na start za darmo. Pro zamyka wszystkie drzwi.
- Bez CAPTCHA
- Bez telemetrii
- Bez usług zewnętrznych
- Zamówienia nigdy nie są blokowane
10 → 1
Praca dziesięciu wtyczek. Jedna wtyczka.
- Ukrywanie logowaniaPrzenosi logowanie pod wybraną przez Ciebie tajną ścieżkę.
- Limity logowaniaBlokuje IP po zbyt wielu błędnych hasłach.
- Dwuskładnikowe logowanieDrugi krok z dowolną aplikacją uwierzytelniającą.
- Blokada tylnych drzwiZamyka zgadywanie haseł przez xmlrpc.php.
- Osłona nazw użytkownikówNie pozwala WordPressowi publikować Twoich nazw użytkowników.
- Skan powierzchni atakuPokazuje, co Twoja witryna naprawdę ujawnia — z dowodami.
- AntyspamZatrzymuje spam w komentarzach bez CAPTCHA. Wtyczki formularzy w Pro.
- Fałszywe rejestracjeZatrzymuje zalew rejestracji. Zamówienia działają dalej.
- Ochrona przed zalewemSpowalnia zalew żądań i blokuje fałszywe Googleboty.
- PorządkiZnajduje wtyczki, które zainstalowałeś, ale nigdy ich nie używasz.
10 wtyczek1 wtyczka · Hushfort
Cichy z założenia
Hushfort działa w tle. Odwiedzający nie rozwiązują łamigłówek, a Ty nie musisz pilnować ustawień.
Najpierw obserwuj, potem chroń
Ochrona przed spamem, fałszywymi rejestracjami i przeciążeniem ma tryb monitorowania (ochrona przed przeciążeniem startuje właśnie w nim). Zapisuje on, co zostałoby zablokowane, więc możesz wychwycić pomyłki, zanim przełączysz na ochronę.
Każda blokada jest zapisywana
Nieudane logowania, wstrzymane rejestracje, wiadomości w kwarantannie: wszystko trafia do historii, którą możesz filtrować. Nic nie jest przed Tobą ukryte.
Jeden przełącznik na warstwę
Każda warstwa to moduł, który włączasz osobno. Używaj dwóch albo wszystkich dziesięciu.
Działa z pamięcią podręczną stron
Tokeny formularzy pobiera maleńki skrypt (ok. 2 KB), więc strony z pamięci podręcznej działają bez zarzutu.
Zobacz, zanim zainstalujesz
Prawdziwe ekrany wtyczki. Tak to wygląda w panelu Twojego WordPressa.
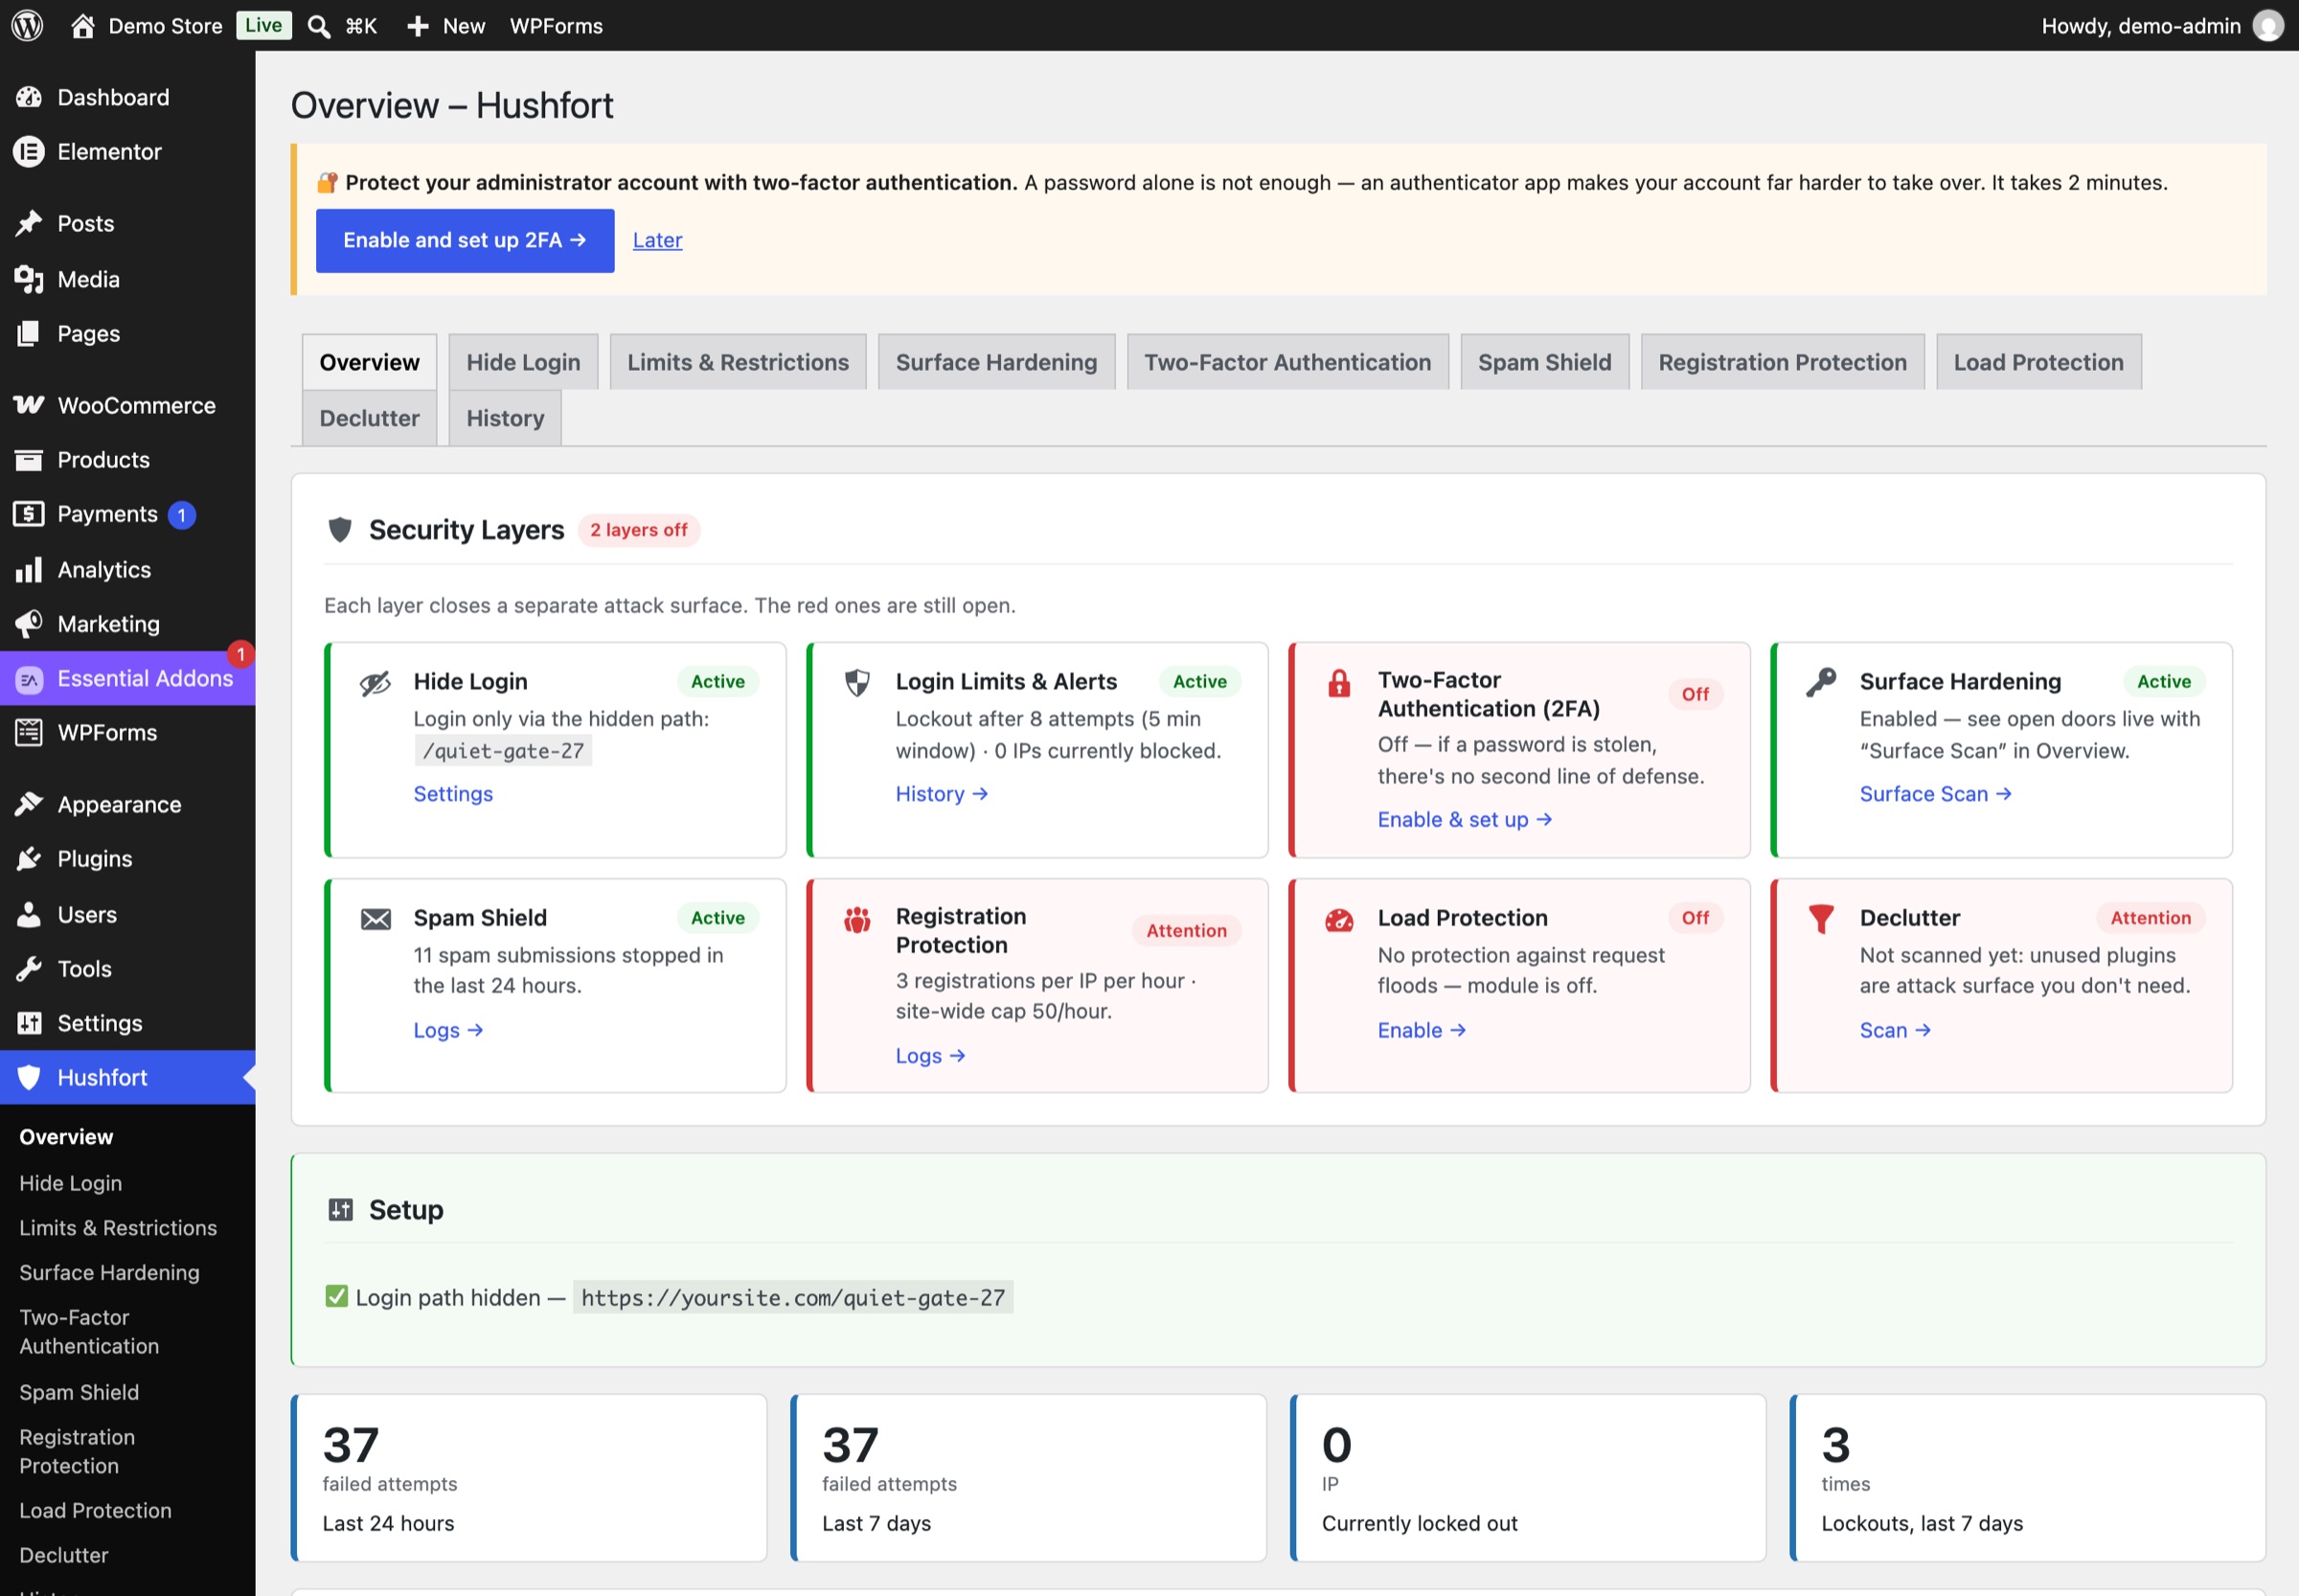
Cała twierdza na jedno spojrzenie
Każda warstwa ma kartę stanu: zieloną, gdy chroni, czerwoną, gdy jest wyłączona lub wymaga uwagi. Każda karta prostymi słowami mówi, co jeszcze jest otwarte.
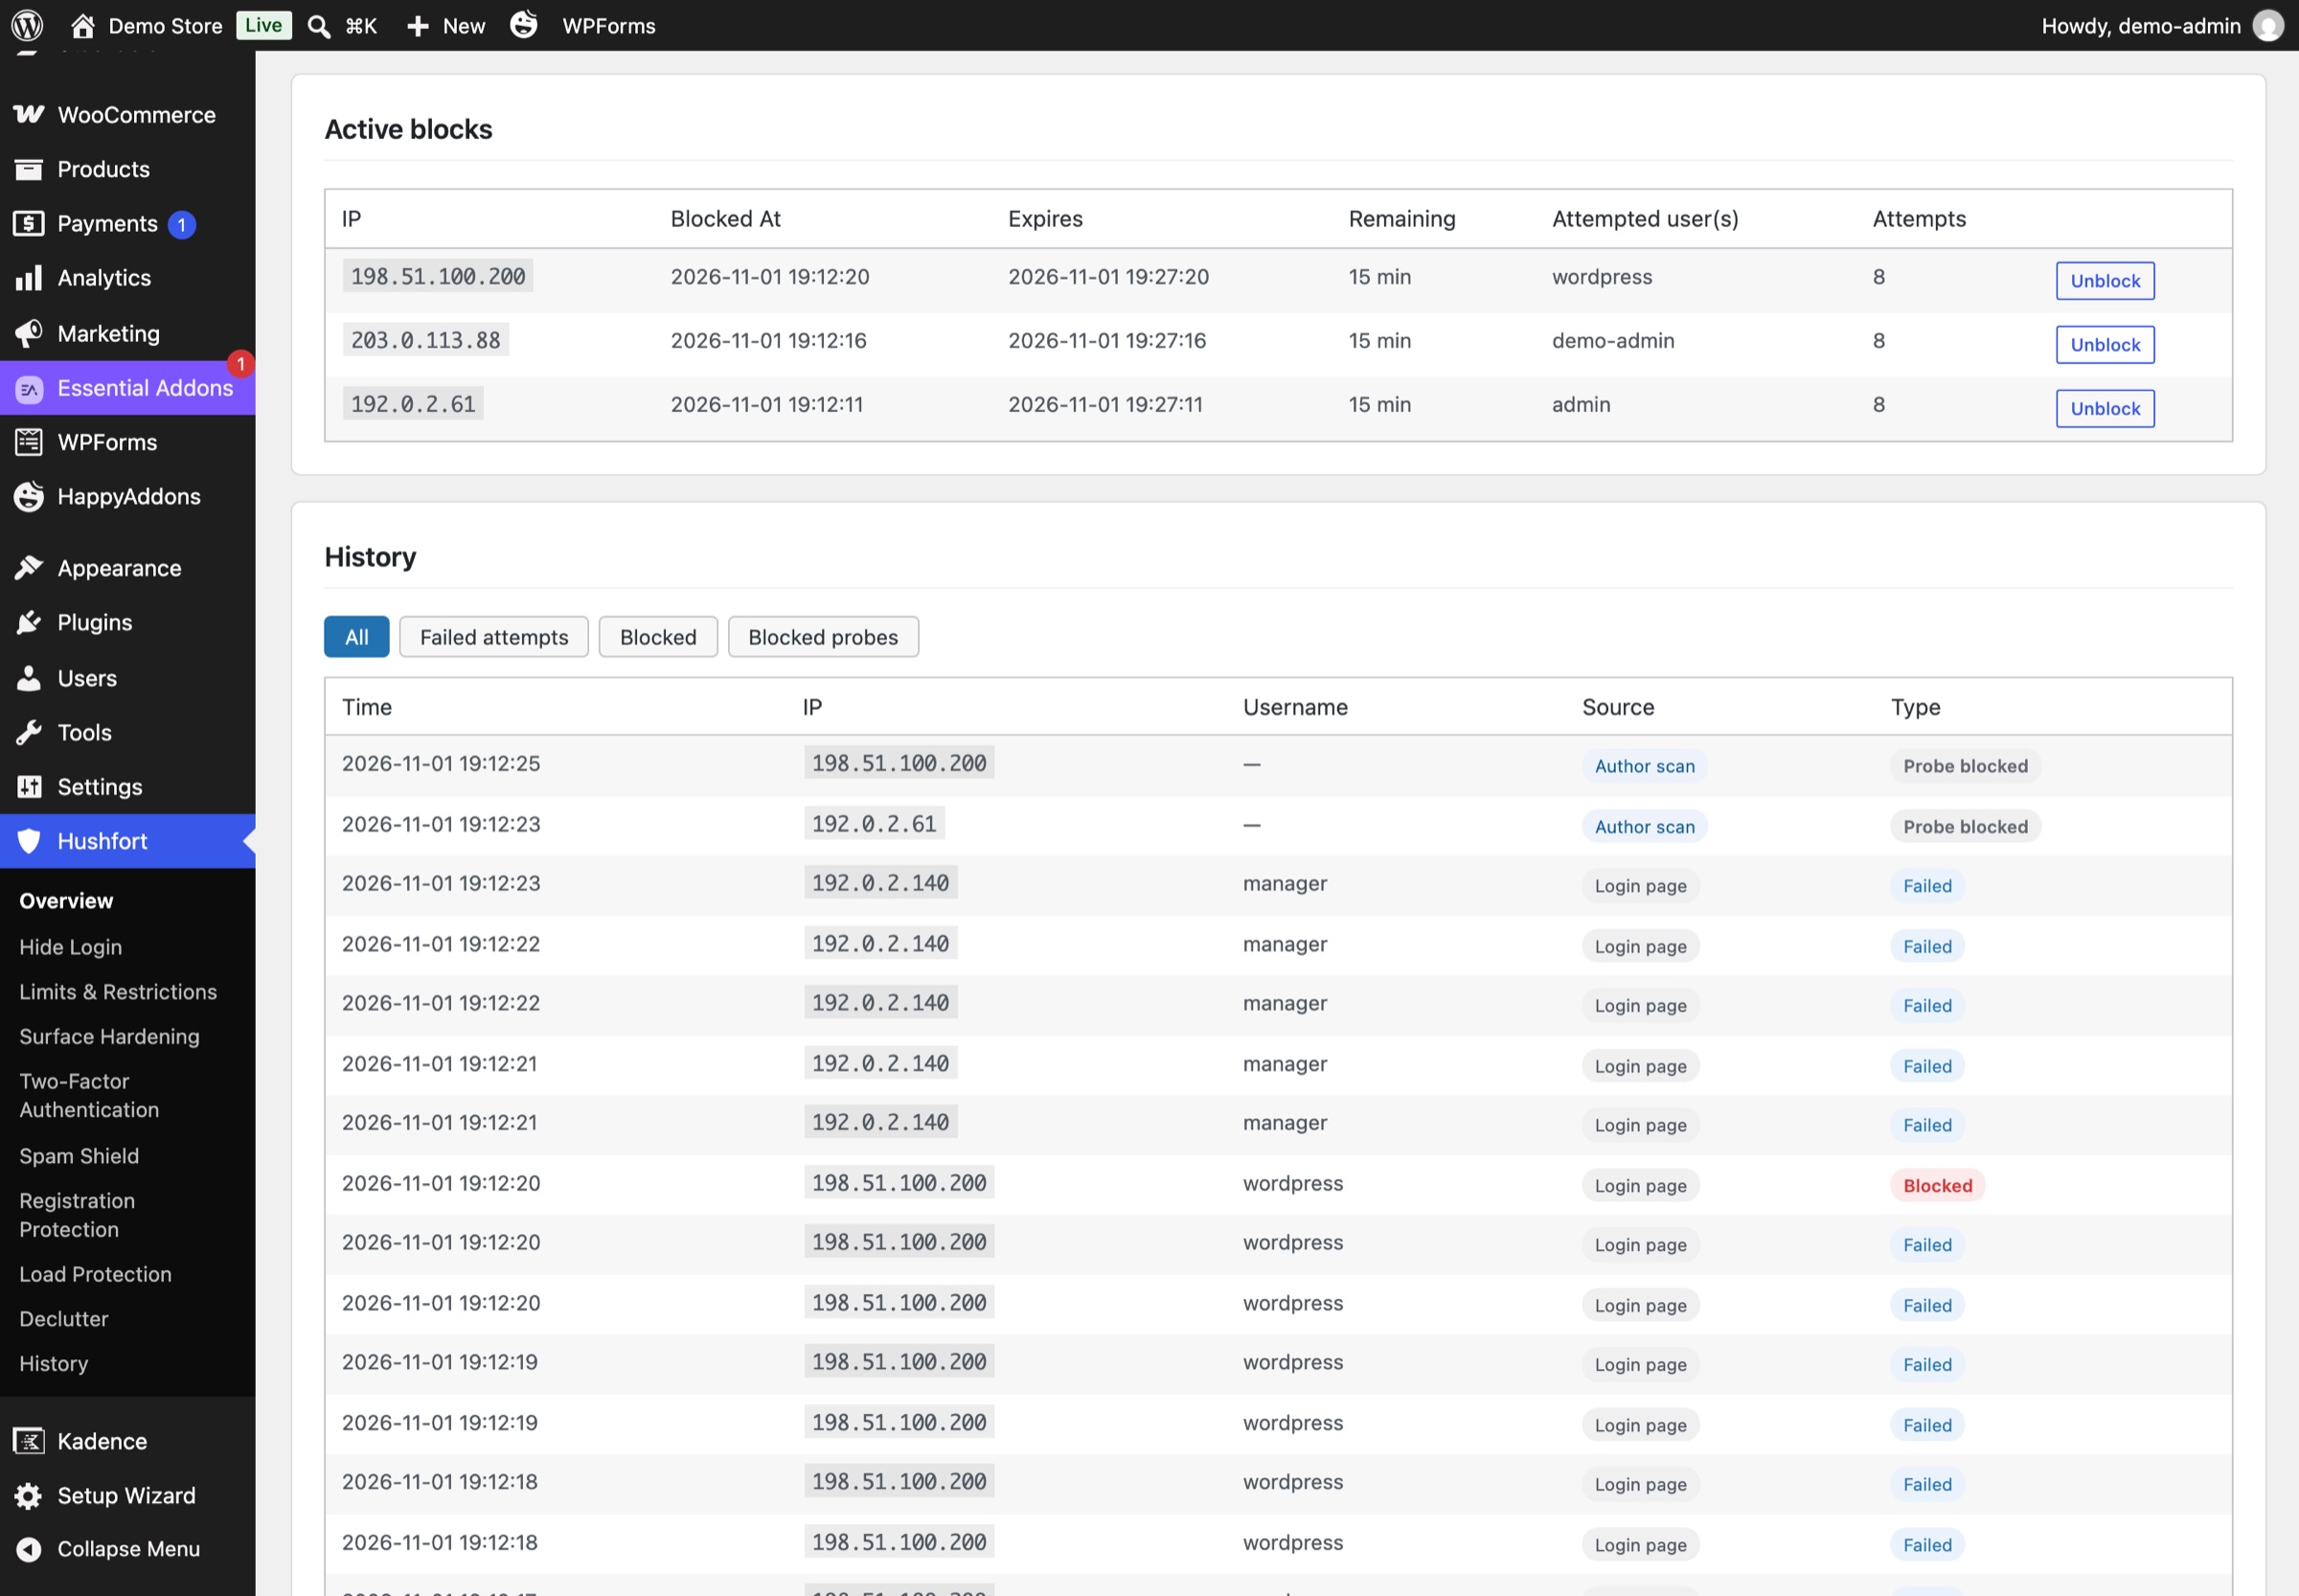
Każda blokada zapisana
Ekran Historia pokazuje nieudane logowania, blokady i zablokowane sondowania z czasem, adresem IP, nazwą użytkownika i źródłem. Aktywne blokady są na górze, z przyciskiem Odblokuj.
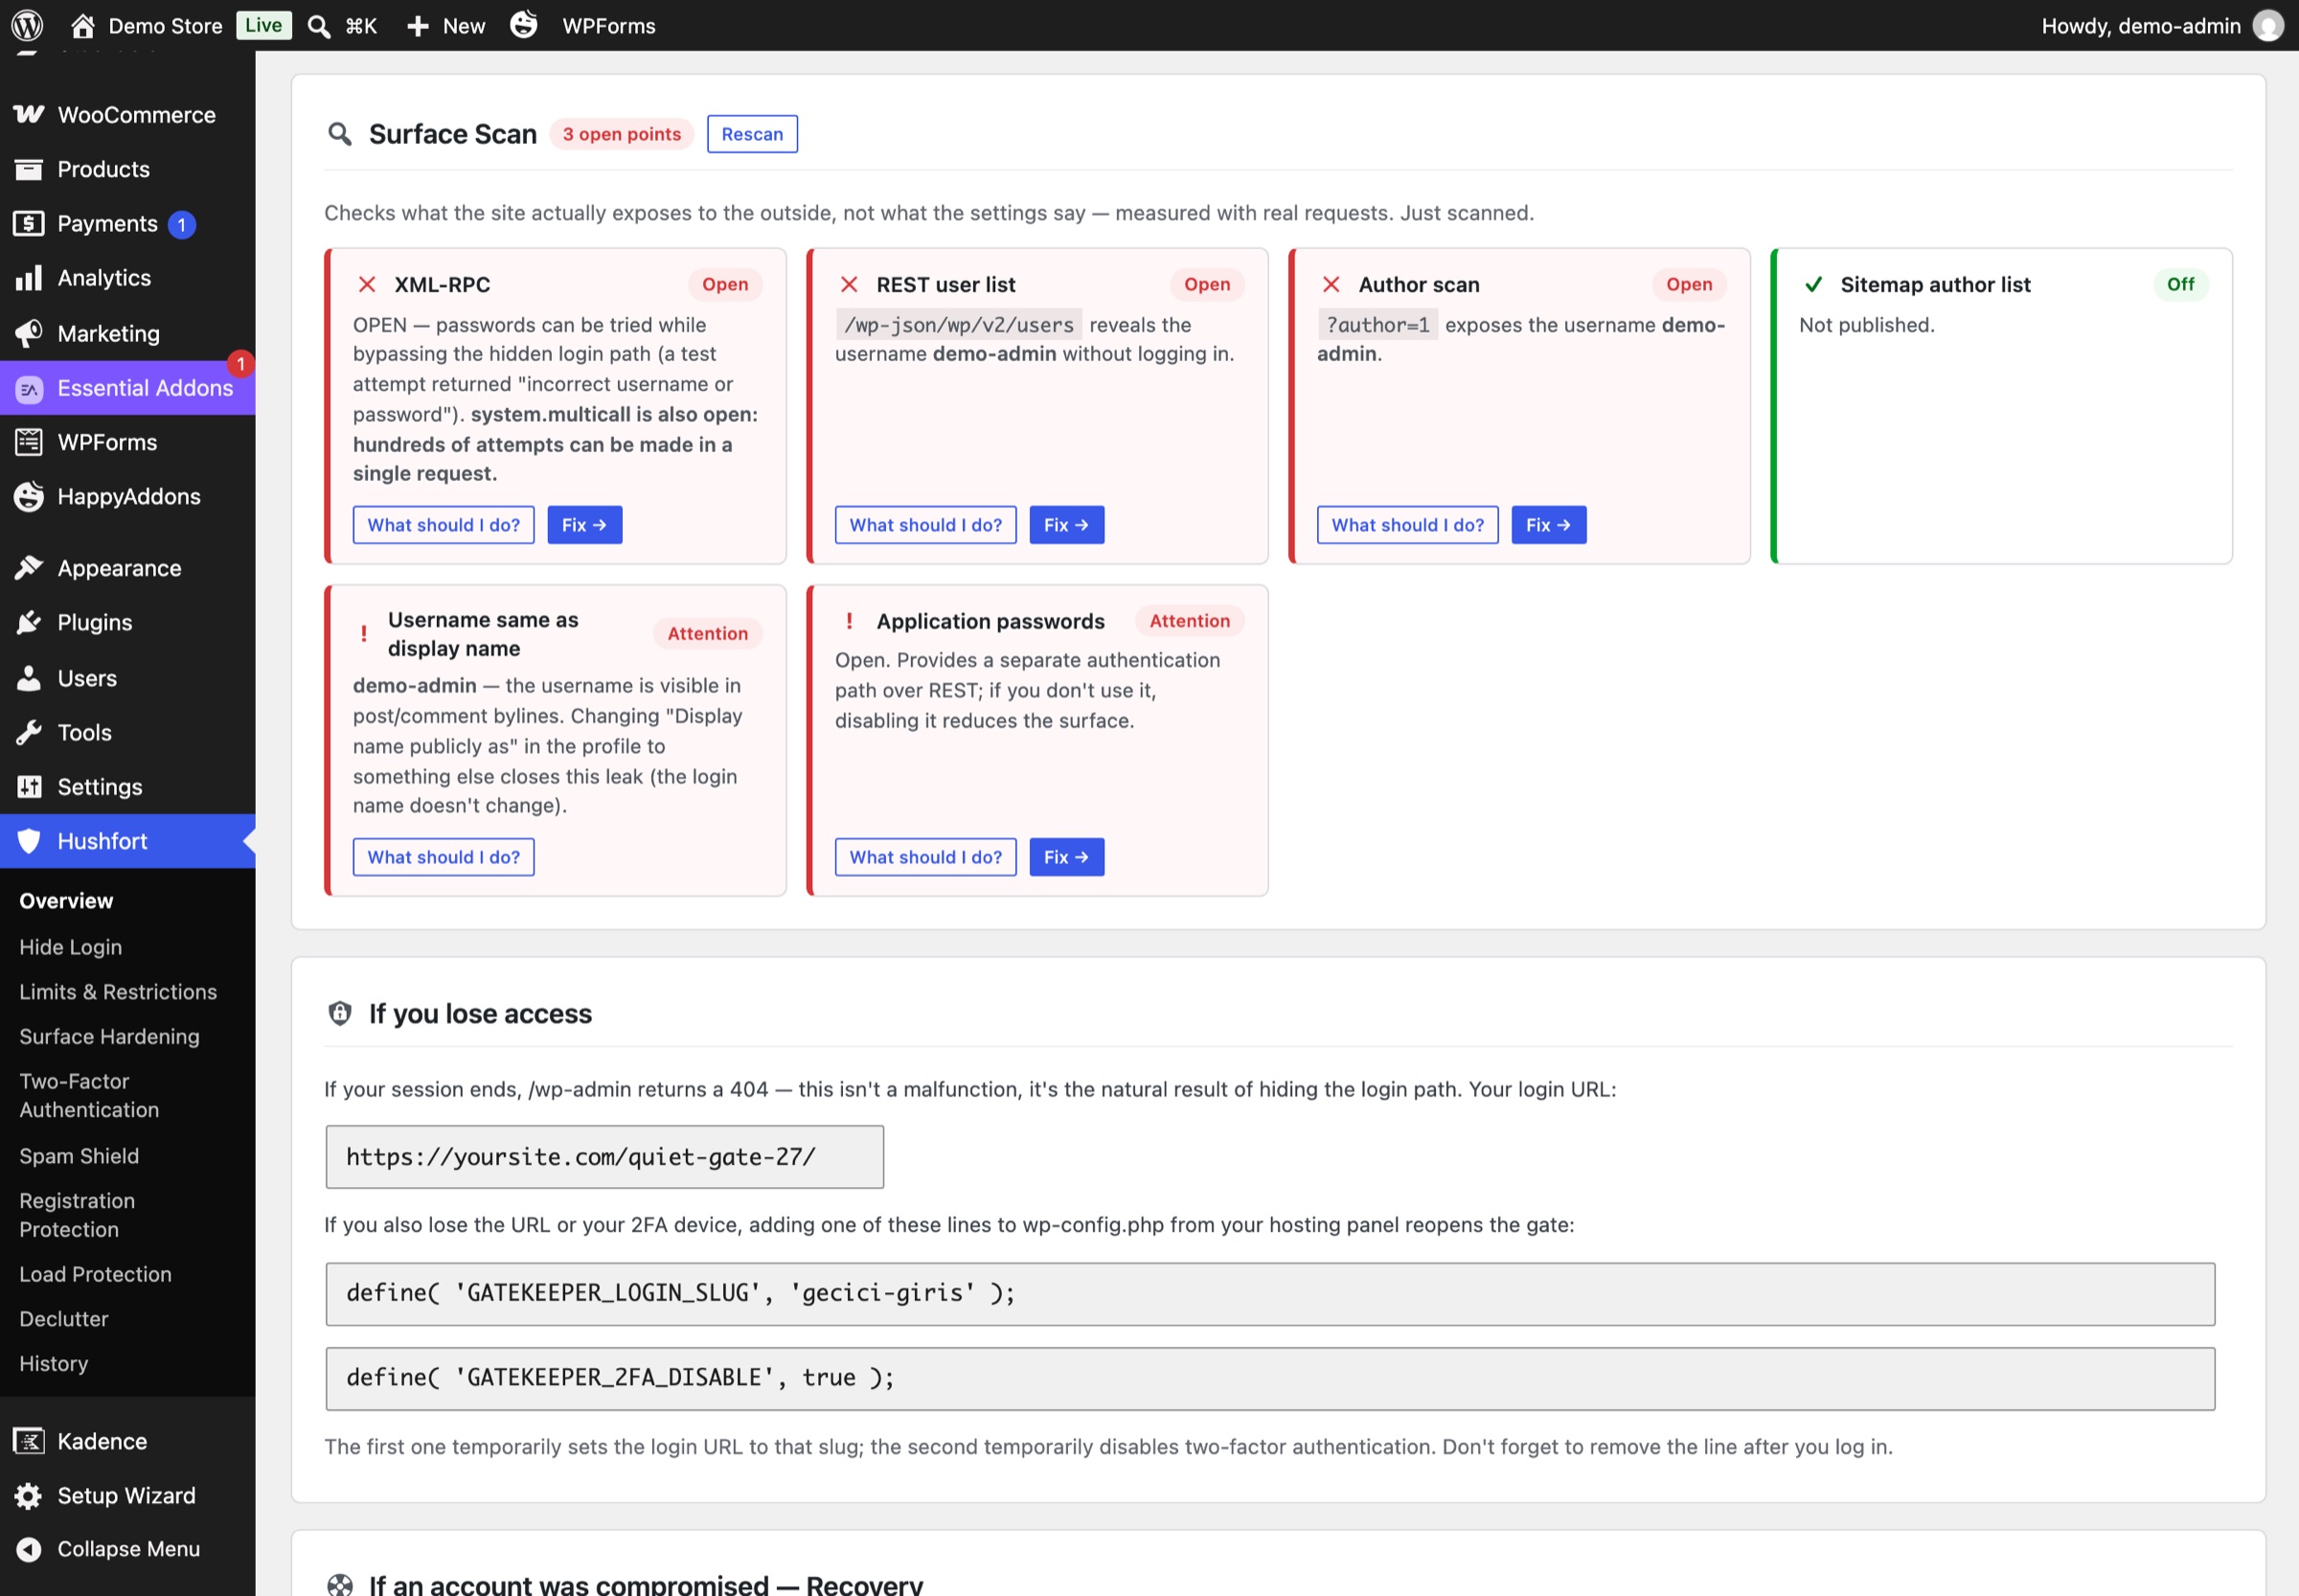
Co Twoja witryna naprawdę ujawnia
Skan powierzchni ataku sprawdza prawdziwymi żądaniami XML-RPC, listę użytkowników REST, skanowanie autorów i mapę witryny z użytkownikami, a także wskazuje każdą wyciekającą nazwę użytkownika.
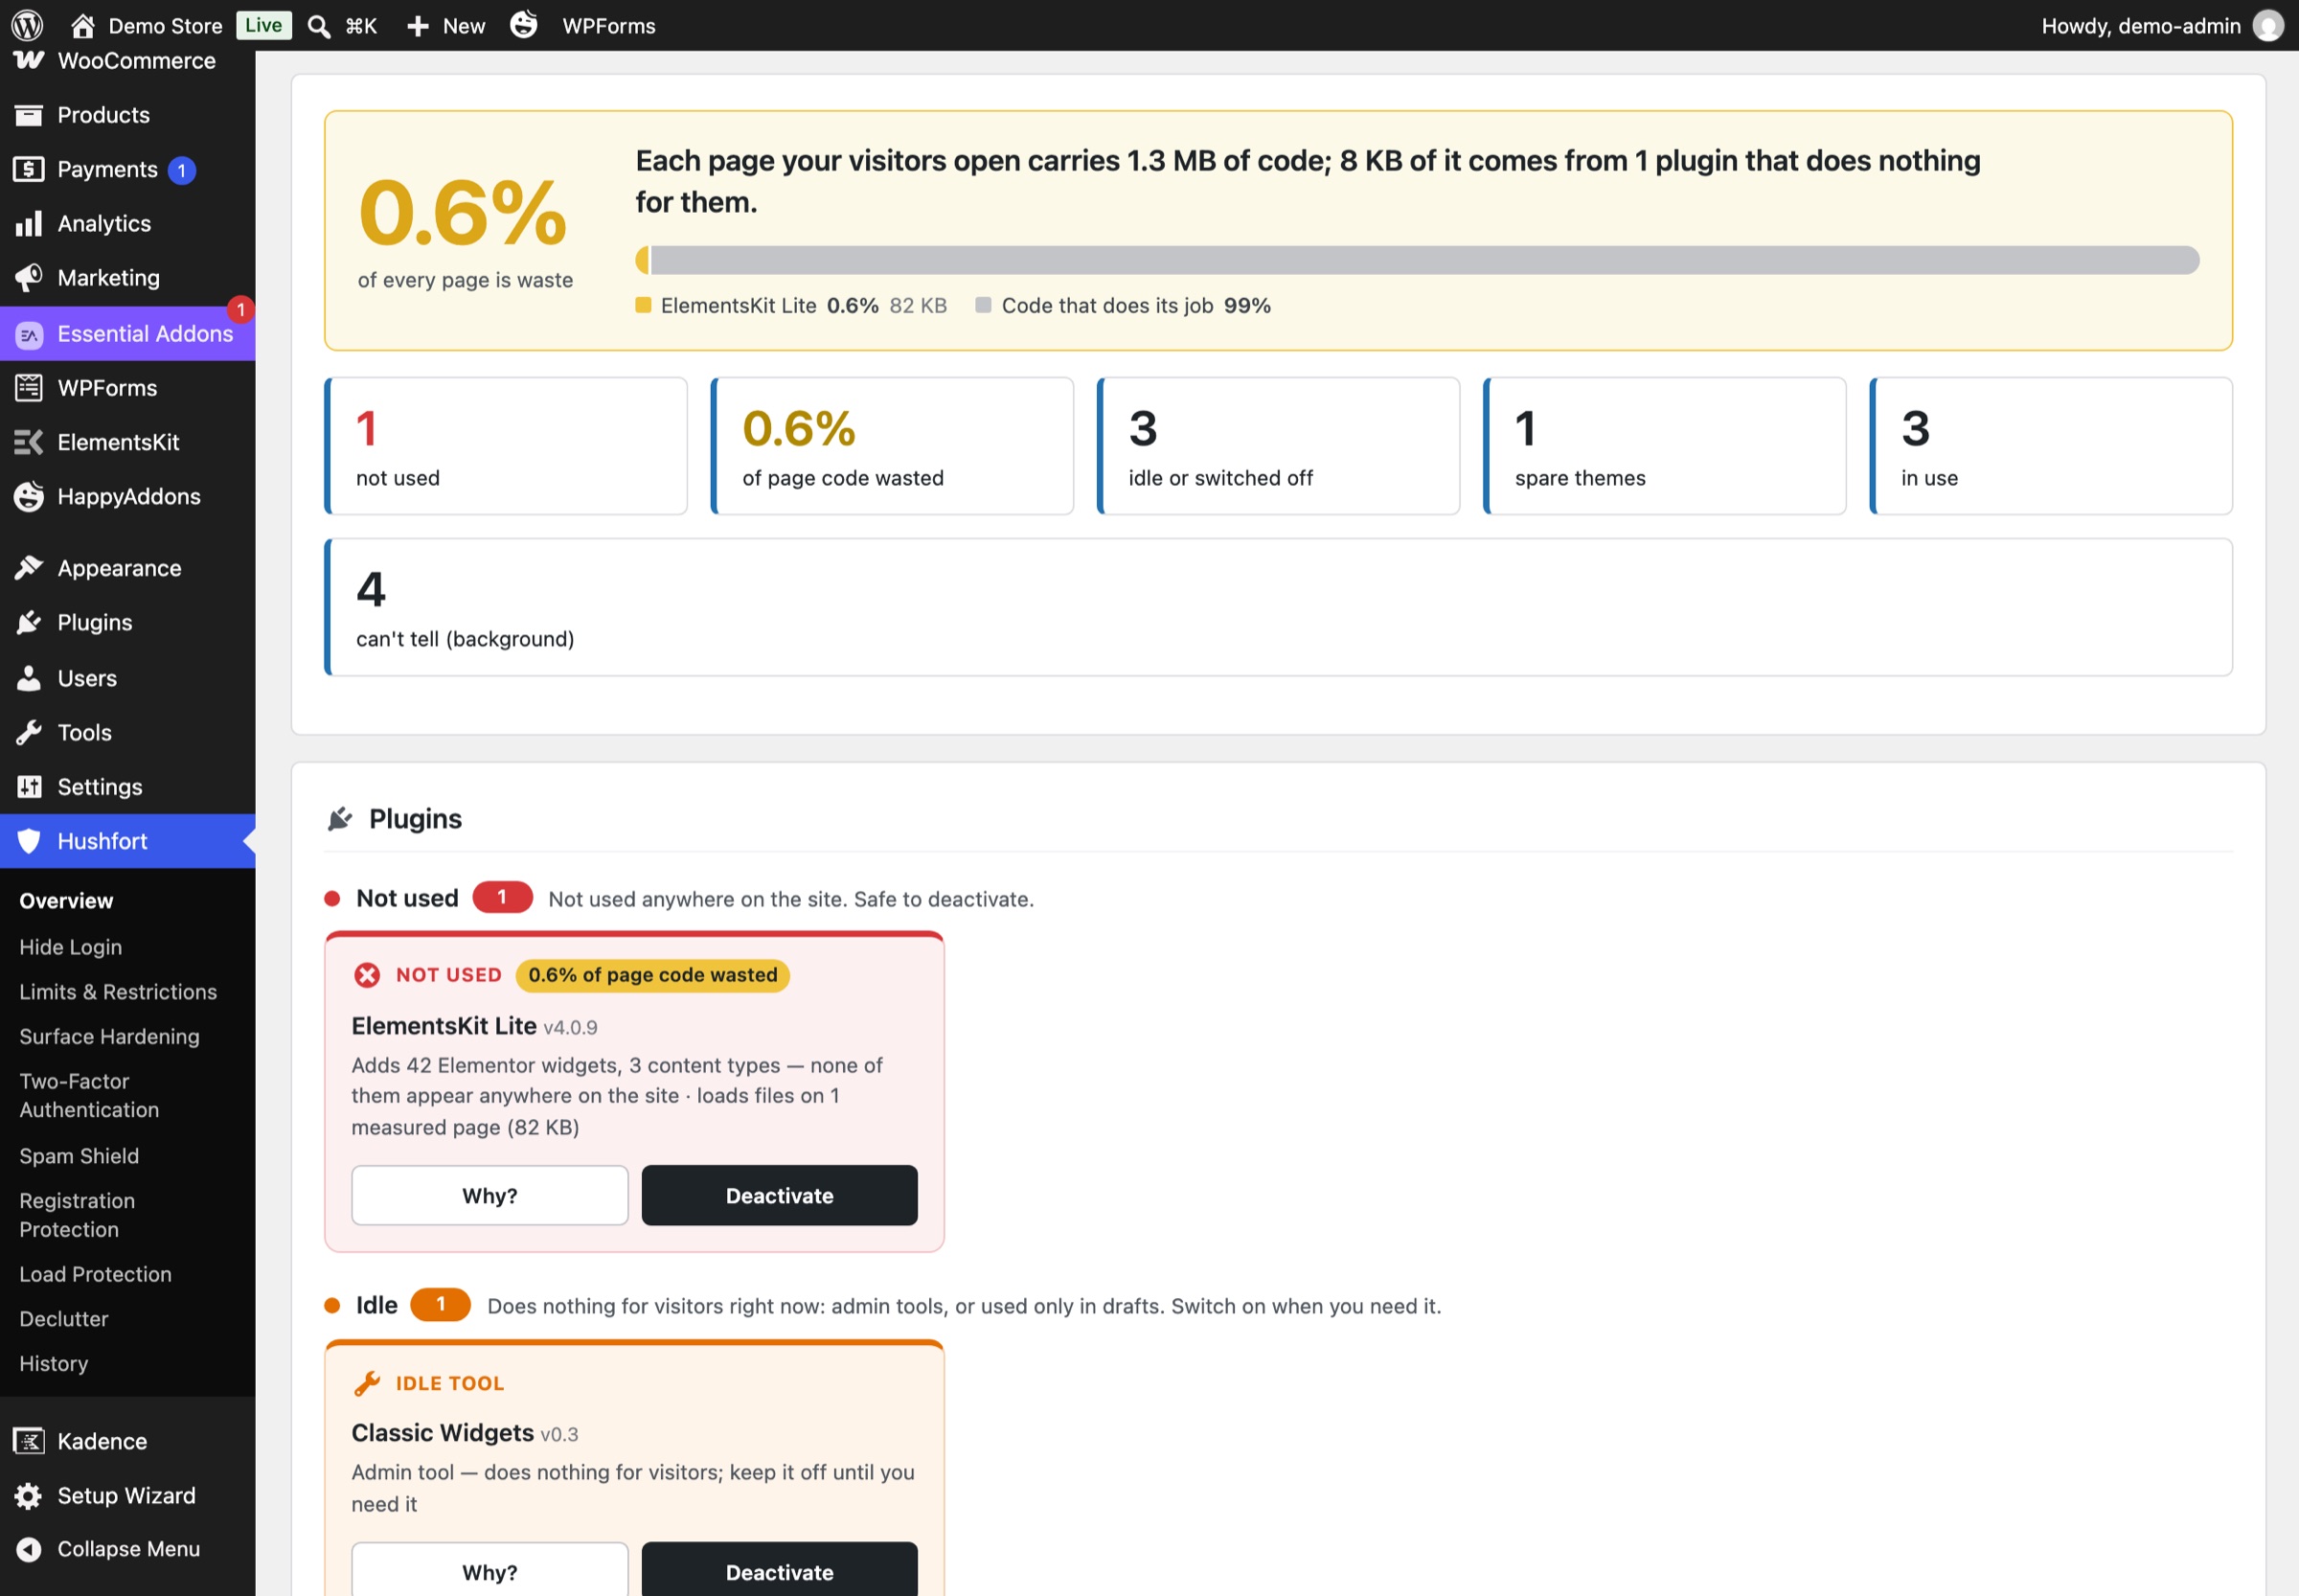
Wtyczki, o których zapomniałeś
Porządki pokazują, jaką część każdej strony stanowi kod nieużywanych wtyczek — z dowodami dla każdej z nich.
Droga powrotna zawsze na ekranie
Karta „Jeśli stracisz dostęp” pokazuje Twój bieżący adres logowania i linie awaryjne, więc możesz je zapisać, póki jesteś zalogowany.
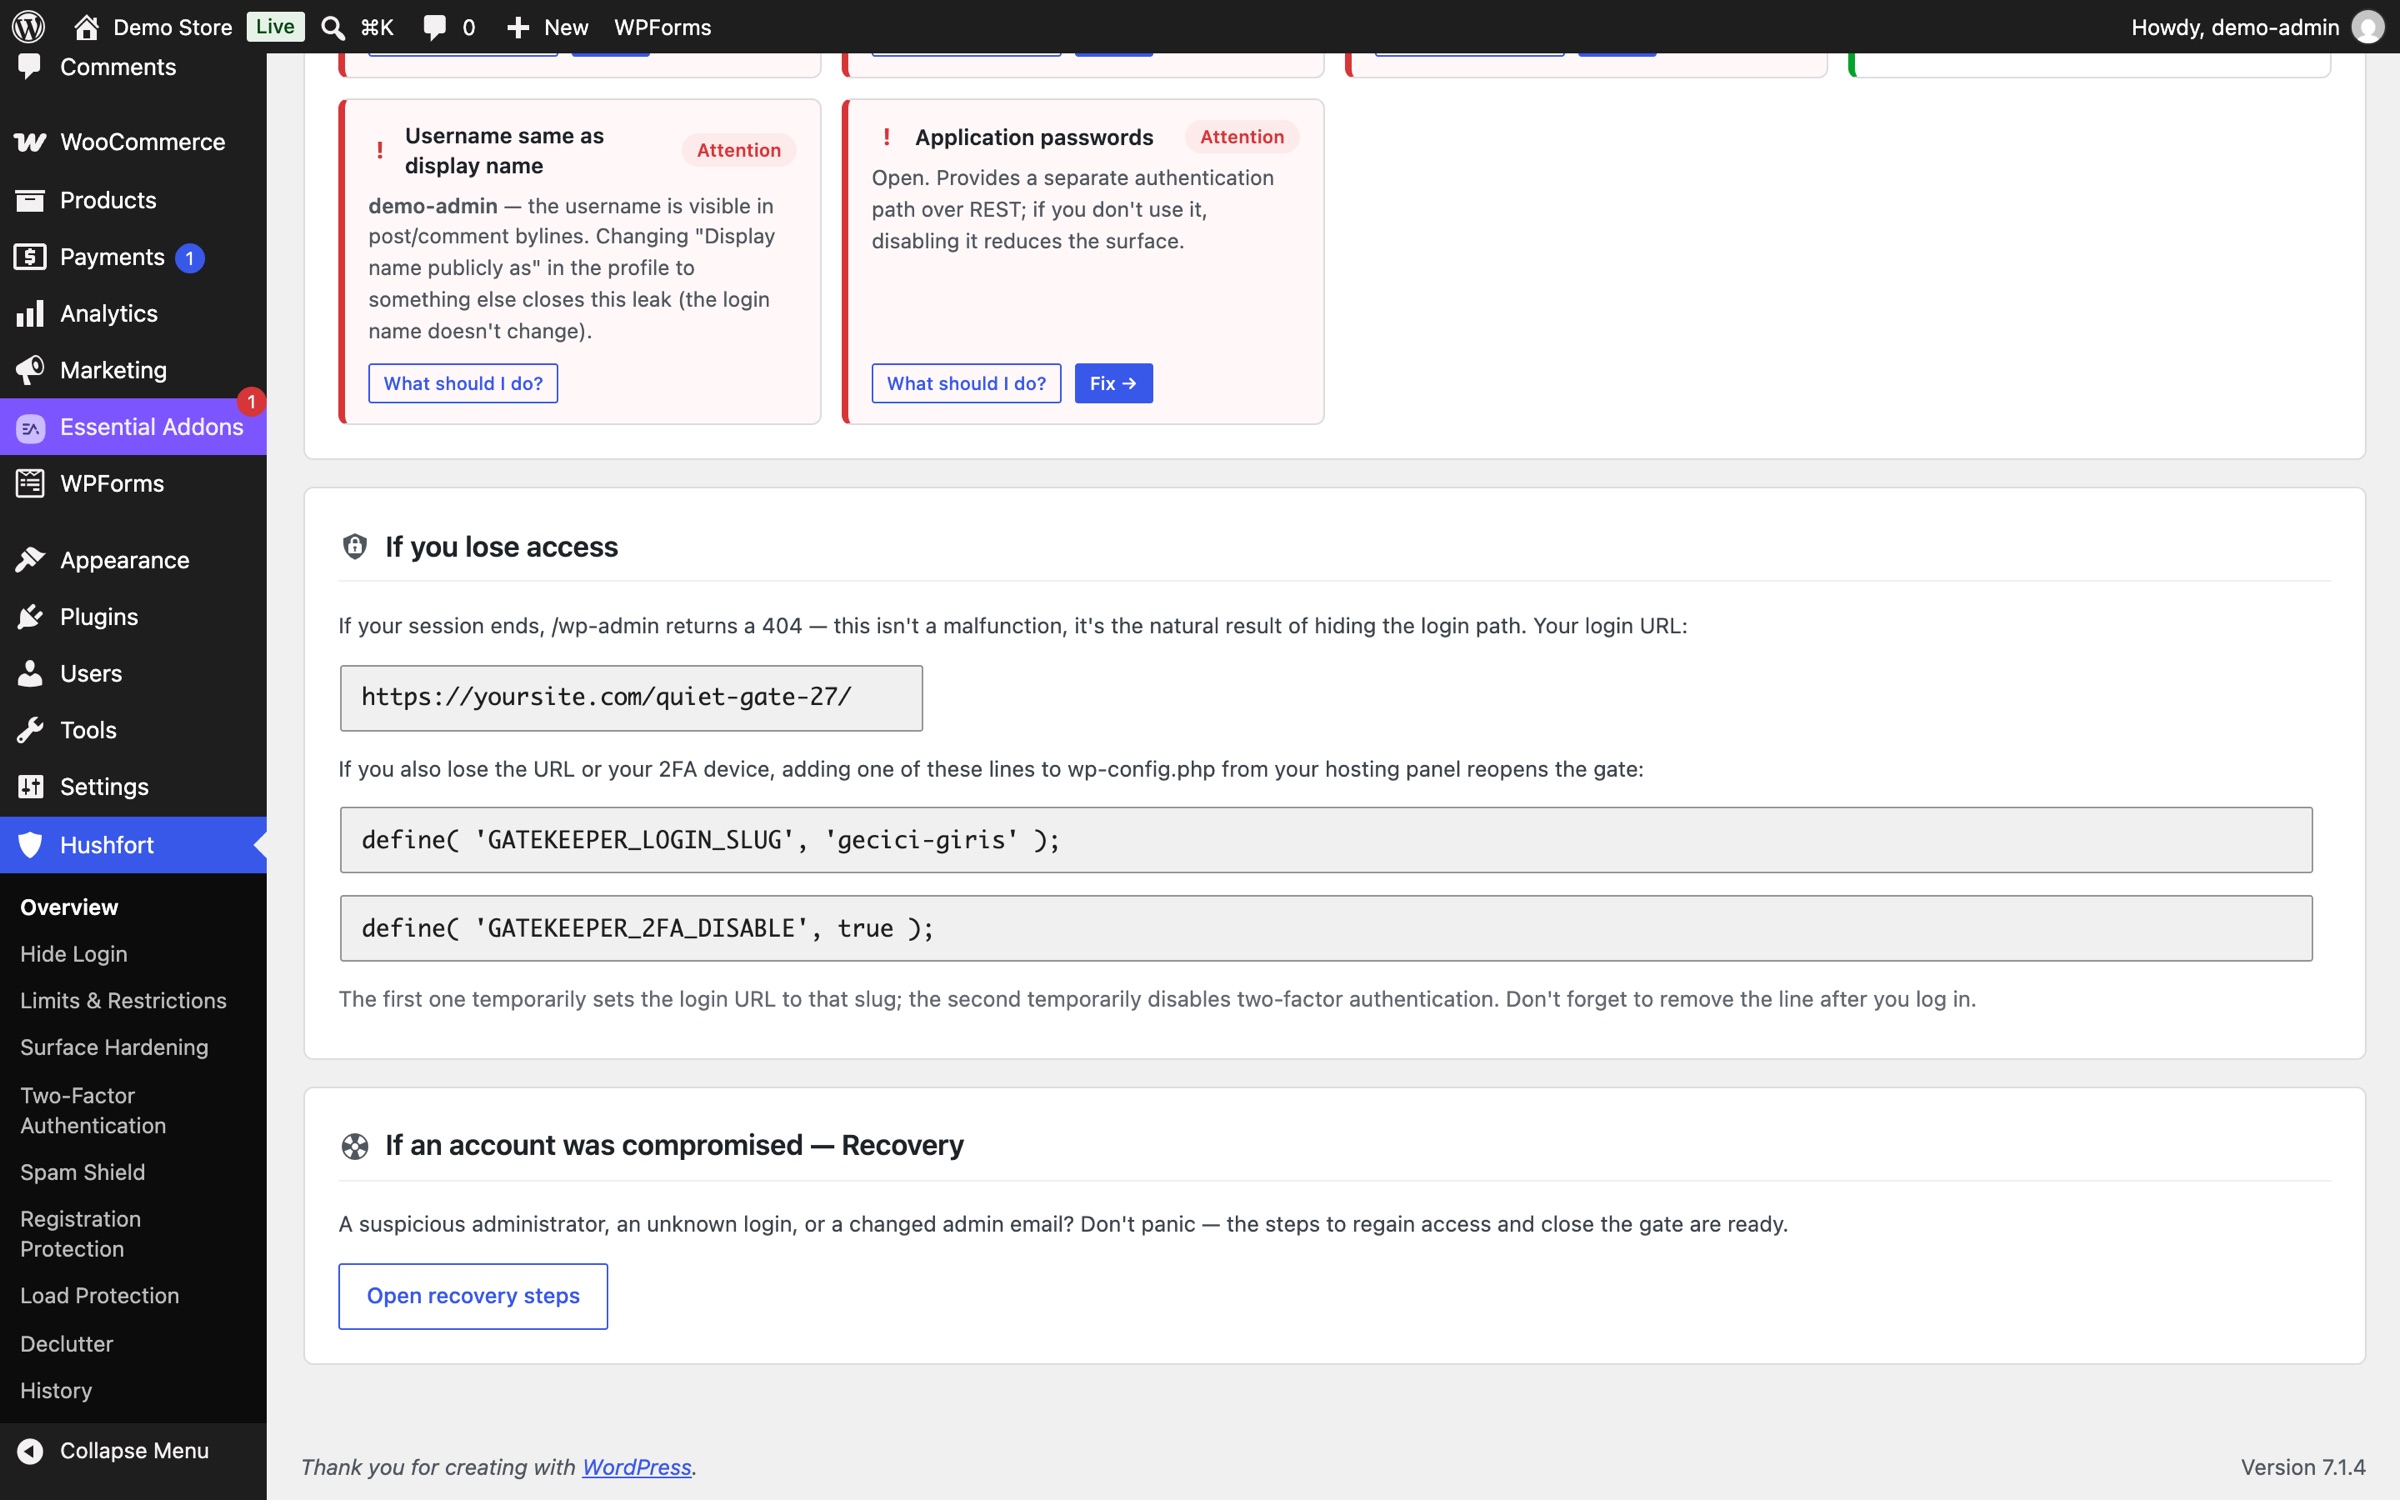
Zrzuty ekranu ze sklepu demonstracyjnego z Hushfort 1.14.1. Testowe adresy IP, żadnych prawdziwych odwiedzających.
Dziesięć warstw
Pogrupowane według tego, co Cię martwi. Każda prowadzi do prostego poradnika.
Logowanie i dostęp
6Ukrywanie logowania
Logowanie przenosi się pod ścieżkę, którą znasz tylko Ty. wp-login.php i wp-admin zwracają 404. REST API, cron i admin-ajax działają dalej.
Jak to działa : Ukrywanie logowaniaLimity logowania
Zbyt wiele błędnych haseł z jednego IP — i musi poczekać. Ty wybierasz liczbę prób, okno czasowe i czas oczekiwania. Błędne kody 2FA też się liczą.
Jak to działa : Limity logowaniaDwuskładnikowe logowanie
Sześciocyfrowy kod z dowolnej aplikacji uwierzytelniającej. Kod QR powstaje na Twoim serwerze, a kody odzyskiwania są gotowe do wydruku.
Jak to działa : Dwuskładnikowe logowanieBlokada tylnych drzwi
xmlrpc.php to drugie drzwi logowania, których ukryta strona logowania nie zamyka. Hushfort blokuje tam logowanie, a pingbacki działają dalej.
Jak to działa : Blokada tylnych drzwiOsłona nazw użytkowników
WordPress pokazuje nazwy użytkowników w czterech publicznych miejscach. Hushfort zamyka wszystkie cztery i ujednolica komunikaty błędów logowania.
Jak to działa : Osłona nazw użytkownikówSkan powierzchni ataku
Prawdziwe żądania do Twojej witryny pokazują, co jest otwarte i które nazwy użytkowników wyciekają — widzisz efekt, a nie tylko ustawienie.
Jak to działa : Skan powierzchni ataku
Spam i rejestracje
2Antyspam
Komentarze i opinie o produktach w wersji darmowej; sześć popularnych wtyczek formularzy w Pro. Niewidoczne testy, bez CAPTCHA i bez wysyłania czegokolwiek do zewnętrznych usług.
Jak to działa : AntyspamFałszywe rejestracje
Godzinne limity na IP i na sieć oraz pułap dla całej witryny. E-maile powitalne są dławione, a zamówienia nigdy nie są blokowane.
Jak to działa : Fałszywe rejestracje
Szybkość i spokój
2Ochrona przed zalewem
Każdy IP dostaje budżet żądań, a kosztowne żądania kosztują więcej. Fałszywe Googleboty są odprawiane, prawdziwe przepuszczane.
Jak to działa : Ochrona przed zalewemPorządki
Znajduje wtyczki, które są zainstalowane, ale nic nie robią — z dowodami. Usuwanie ma dwa kroki i można je cofnąć.
Jak to działa : Porządki
Współpracuje z
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Czym wyróżnia się Hushfort
Kilka obietnic, których możemy dotrzymać, napisanych wprost.
Twoje dane zostają na Twoim serwerze
Bez reCAPTCHA, bez zewnętrznych API, bez telemetrii. Dane z formularzy, komentarzy i spamu zostają u Ciebie. Pro jedynie sprawdza licencję i aktualizacje na hushfort.com, wysyłając domenę i klucz licencyjny — nic więcej.
Zamówienia nigdy się nie psują
Żadna warstwa nie blokuje zamówienia w WooCommerce. Wywołania zwrotne płatności przechodzą nawet dla IP objętego limitem. Podejrzane konta założone podczas płatności są wstrzymywane do sprawdzenia, a nie odrzucane.
Trudno samemu się zablokować
Ukrywanie logowania nic nie robi, dopóki nie wybierzesz ścieżki. Jedna linia w wp-config.php w każdej chwili ustawia ścieżkę, a kokpit zawsze pokazuje drogę powrotną.
Jeśli się myli, to w bezpieczną stronę
Wiadomości, które mogą pochodzić od człowieka, trafiają do kwarantanny, a nie do kosza. Porządki mówią „Nie wiadomo”, zamiast zgadywać. Jeśli warstwa zawiedzie, witryna dalej działa.
Prywatność domyślnie
Adresy e-mail w dziennikach są przechowywane jako skróty (hash) i zamaskowane. Dzienniki są domyślnie przechowywane przez 14 dni i współpracują z narzędziami WordPressa do eksportu i usuwania danych.
Warstwy, które się znają
Każdy moduł korzysta z tego samego odczytu IP, tej samej listy dozwolonych i tego samego dziennika zdarzeń. Dodaj się raz — działa wszędzie.
Czym Hushfort nie jest
Uczciwie o ograniczeniach, żeby nic Cię później nie zaskoczyło.
To nie skaner złośliwego oprogramowania
Nie skanuje plików w poszukiwaniu złośliwego oprogramowania i nie czyści zainfekowanych witryn.
To nie zapora (firewall)
Nie ma zestawów reguł przeciw SQL injection ani XSS ani blokowania krajów.
To nie narzędzie do kopii zapasowych
Nie tworzy kopii zapasowych witryny. Miej osobną kopię zapasową.
To nie tarcza przed DDoS
Wtyczka nie zatrzyma zalewu na poziomie sieci. Tam prawdziwą tarczą jest CDN, np. Cloudflare.
Hushfort dobrze współpracuje z wtyczką do kopii zapasowych, skanerem złośliwego oprogramowania i CDN. On pilnuje drzwi, one zajmują się resztą.
Prosty cennik
Free pokazuje wszystkie otwarte drzwi. Pro zamyka je wszystkie.
Free
$0na zawsze
Zobacz wszystkie otwarte drzwi. Zamknij pierwsze dwa.
- Ukrywanie logowania: przenieś logowanie pod tajną ścieżkę
- Podstawowa ochrona przed spamem: niewidoczne pole-pułapka i kontrola czasu wypełniania
- Skan powierzchni ataku: zobacz wszystko, co ujawnia Twoja witryna
- Kokpit: karta stanu dla każdej warstwy
Pro
Komplet$49rocznie
lub $11 miesięcznielub $149 jednorazowo, dożywotnio
Każda warstwa, każdy mur. Jedna licencja na witrynę.
- Wszystko z planu Free
- Limity logowania: blokuj boty zgadujące hasła, z alertami i historią
- Logowanie dwuskładnikowe z dowolną aplikacją uwierzytelniającą
- Blokada tylnych drzwi: zamknij logowanie przez XML-RPC i masowe zgadywanie haseł
- Osłona nazw użytkowników: WordPress przestaje publikować nazwy użytkowników
- Pełny Antyspam: wtyczki formularzy, limity, jednorazowe adresy e-mail, listy blokowanych, kwarantanna
- Blokada fałszywych rejestracji — zamówienia nigdy nie są blokowane
- Ochrona przed zalewem i fałszywymi botami
- Porządki: znajdź wtyczki, których nie używasz
Ceny w dolarach amerykańskich. Ewentualne podatki są doliczane przy zakupie. 14-dniowa gwarancja zwrotu pieniędzy bez podawania przyczyny. Zakupy ruszą wkrótce.
Pytania i proste odpowiedzi
Czy jest darmowy plan?
Czy mogę sam się zablokować?
Czy Hushfort wysyła gdzieś jakieś dane?
Czy zastępuje skaner złośliwego oprogramowania lub zaporę?
Czy spowolni witrynę albo zepsuje pamięć podręczną?
Czy kiedykolwiek zablokuje klienta przy zamówieniu?
Czy odwiedzający muszą rozwiązywać CAPTCHA?
Czy samo ukrycie strony logowania wystarczy?
Pomoc, gdy jej potrzebujesz
Prosta dokumentacja, strona na najgorszy dzień i człowiek po drugiej stronie e-maila.
Dokumentacja
Instalacja, konfiguracja pierwszej warstwy, aktywacja Pro i rozwiązania typowych problemów.
Przeczytaj dokumentacjęBrak dostępu?
Zapomniałeś adresu logowania albo zgubiłeś telefon z 2FA? Wszystkie drogi powrotu, spokojnie wypisane.
Odzyskaj dostępWsparcie e-mailowe
Napisz na [email protected]. Czytamy każdą wiadomość i odpowiadamy prostymi słowami.
Skontaktuj się z nami
Najnowsze poradniki
Odpowiedzi krok po kroku na pytania o bezpieczeństwo WordPressa.
Czy jedna wtyczka może zastąpić kilka wtyczek bezpieczeństwa WordPress?
Wiele witryn WordPress ma osobną wtyczkę bezpieczeństwa na każde zagrożenie. Sprawdź, co masz i co się dubluje, i przejdź na jedną bez luki w ochronie.
Zobacz krokiCzym jest xmlrpc.php i jak wyłączyć XML-RPC w WordPressie?
xmlrpc.php to drugie drzwi logowania, których ukryta strona logowania nie zamyka. Jak bezpiecznie wyłączyć XML-RPC, zachować pingbacki i sprawdzić efekt.
Zobacz krokiDlaczego wp-admin zwraca błąd 404 po zmianie adresu logowania i jak się zalogować?
Zapomniałeś adresu logowania albo zgubiłeś telefon z 2FA? Cztery sposoby powrotu do WordPressa: od linii w wp-config.php po usunięcie folderu wtyczki.
Zobacz kroki
Zamknij bramy. Zachowaj spokój.
Zacznij za darmo. Zobacz wszystkie otwarte drzwi. Zamknij je, kiedy będziesz gotowy.