WordPress-Sicherheit in einem Plugin
Dein WordPress hinter stillen Mauern.
Hushfort erledigt die Arbeit von zehn Sicherheits-Plugins in einem: Es versteckt den Zugang, hält Spam und Fake-Registrierungen draußen und steht deinen Besuchern nicht im Weg.
Kostenlos starten. Pro schließt jede Tür.
- Kein CAPTCHA
- Keine Telemetrie
- Keine Drittanbieterdienste
- Checkout wird nie blockiert
10 → 1
Die Arbeit von zehn Plugins. Ein Plugin.
- Login versteckenVerlegt deinen Login auf einen geheimen Pfad deiner Wahl.
- Login-LimitsSperrt eine IP nach zu vielen falschen Passwörtern.
- Zwei-FaktorEin zweiter Schritt mit jeder Authenticator-App.
- Hintertür-SperreBeendet das Passwort-Raten über xmlrpc.php.
- Benutzernamen-SchutzHindert WordPress daran, deine Benutzernamen zu veröffentlichen.
- Angriffsflächen-ScanZeigt mit Belegen, was deine Website wirklich preisgibt.
- Anti-SpamStoppt Kommentar-Spam ohne CAPTCHA. Formular-Plugins mit Pro.
- Fake-RegistrierungenStoppt Registrierungsfluten. Der Checkout funktioniert weiter.
- Flut-SchutzBremst Anfragefluten und blockiert gefälschte Googlebots.
- EntrümpelnFindet Plugins, die du installiert, aber nie genutzt hast.
10 Plugins1 Plugin · Hushfort
Leise von Grund auf
Hushfort arbeitet im Hintergrund. Deine Besucher lösen keine Rätsel, und du musst keine Einstellungen hüten.
Erst beobachten, dann schützen
Spam-, Registrierungs- und Lastschutz haben jeweils einen Beobachtungsmodus (der Lastschutz startet darin). Er protokolliert, was blockiert würde – so kannst du Fehler erkennen, bevor du auf „Schützen“ umschaltest.
Jede Sperre wird festgehalten
Fehlgeschlagene Anmeldungen, zurückgehaltene Registrierungen, Nachrichten in Quarantäne: Alles landet in einem filterbaren Verlauf. Nichts bleibt vor dir verborgen.
Ein Schalter pro Ebene
Jede Ebene ist ein Modul, das du einzeln einschaltest. Nutze zwei davon oder alle zehn.
Funktioniert mit Page-Caching
Formular-Tokens werden von einem winzigen Skript mit rund 2 KB geholt, damit gecachte Seiten weiter funktionieren.
Sieh es dir an, bevor du es installierst
Echte Ansichten aus dem Plugin. Genau das siehst du in deinem WordPress-Adminbereich.
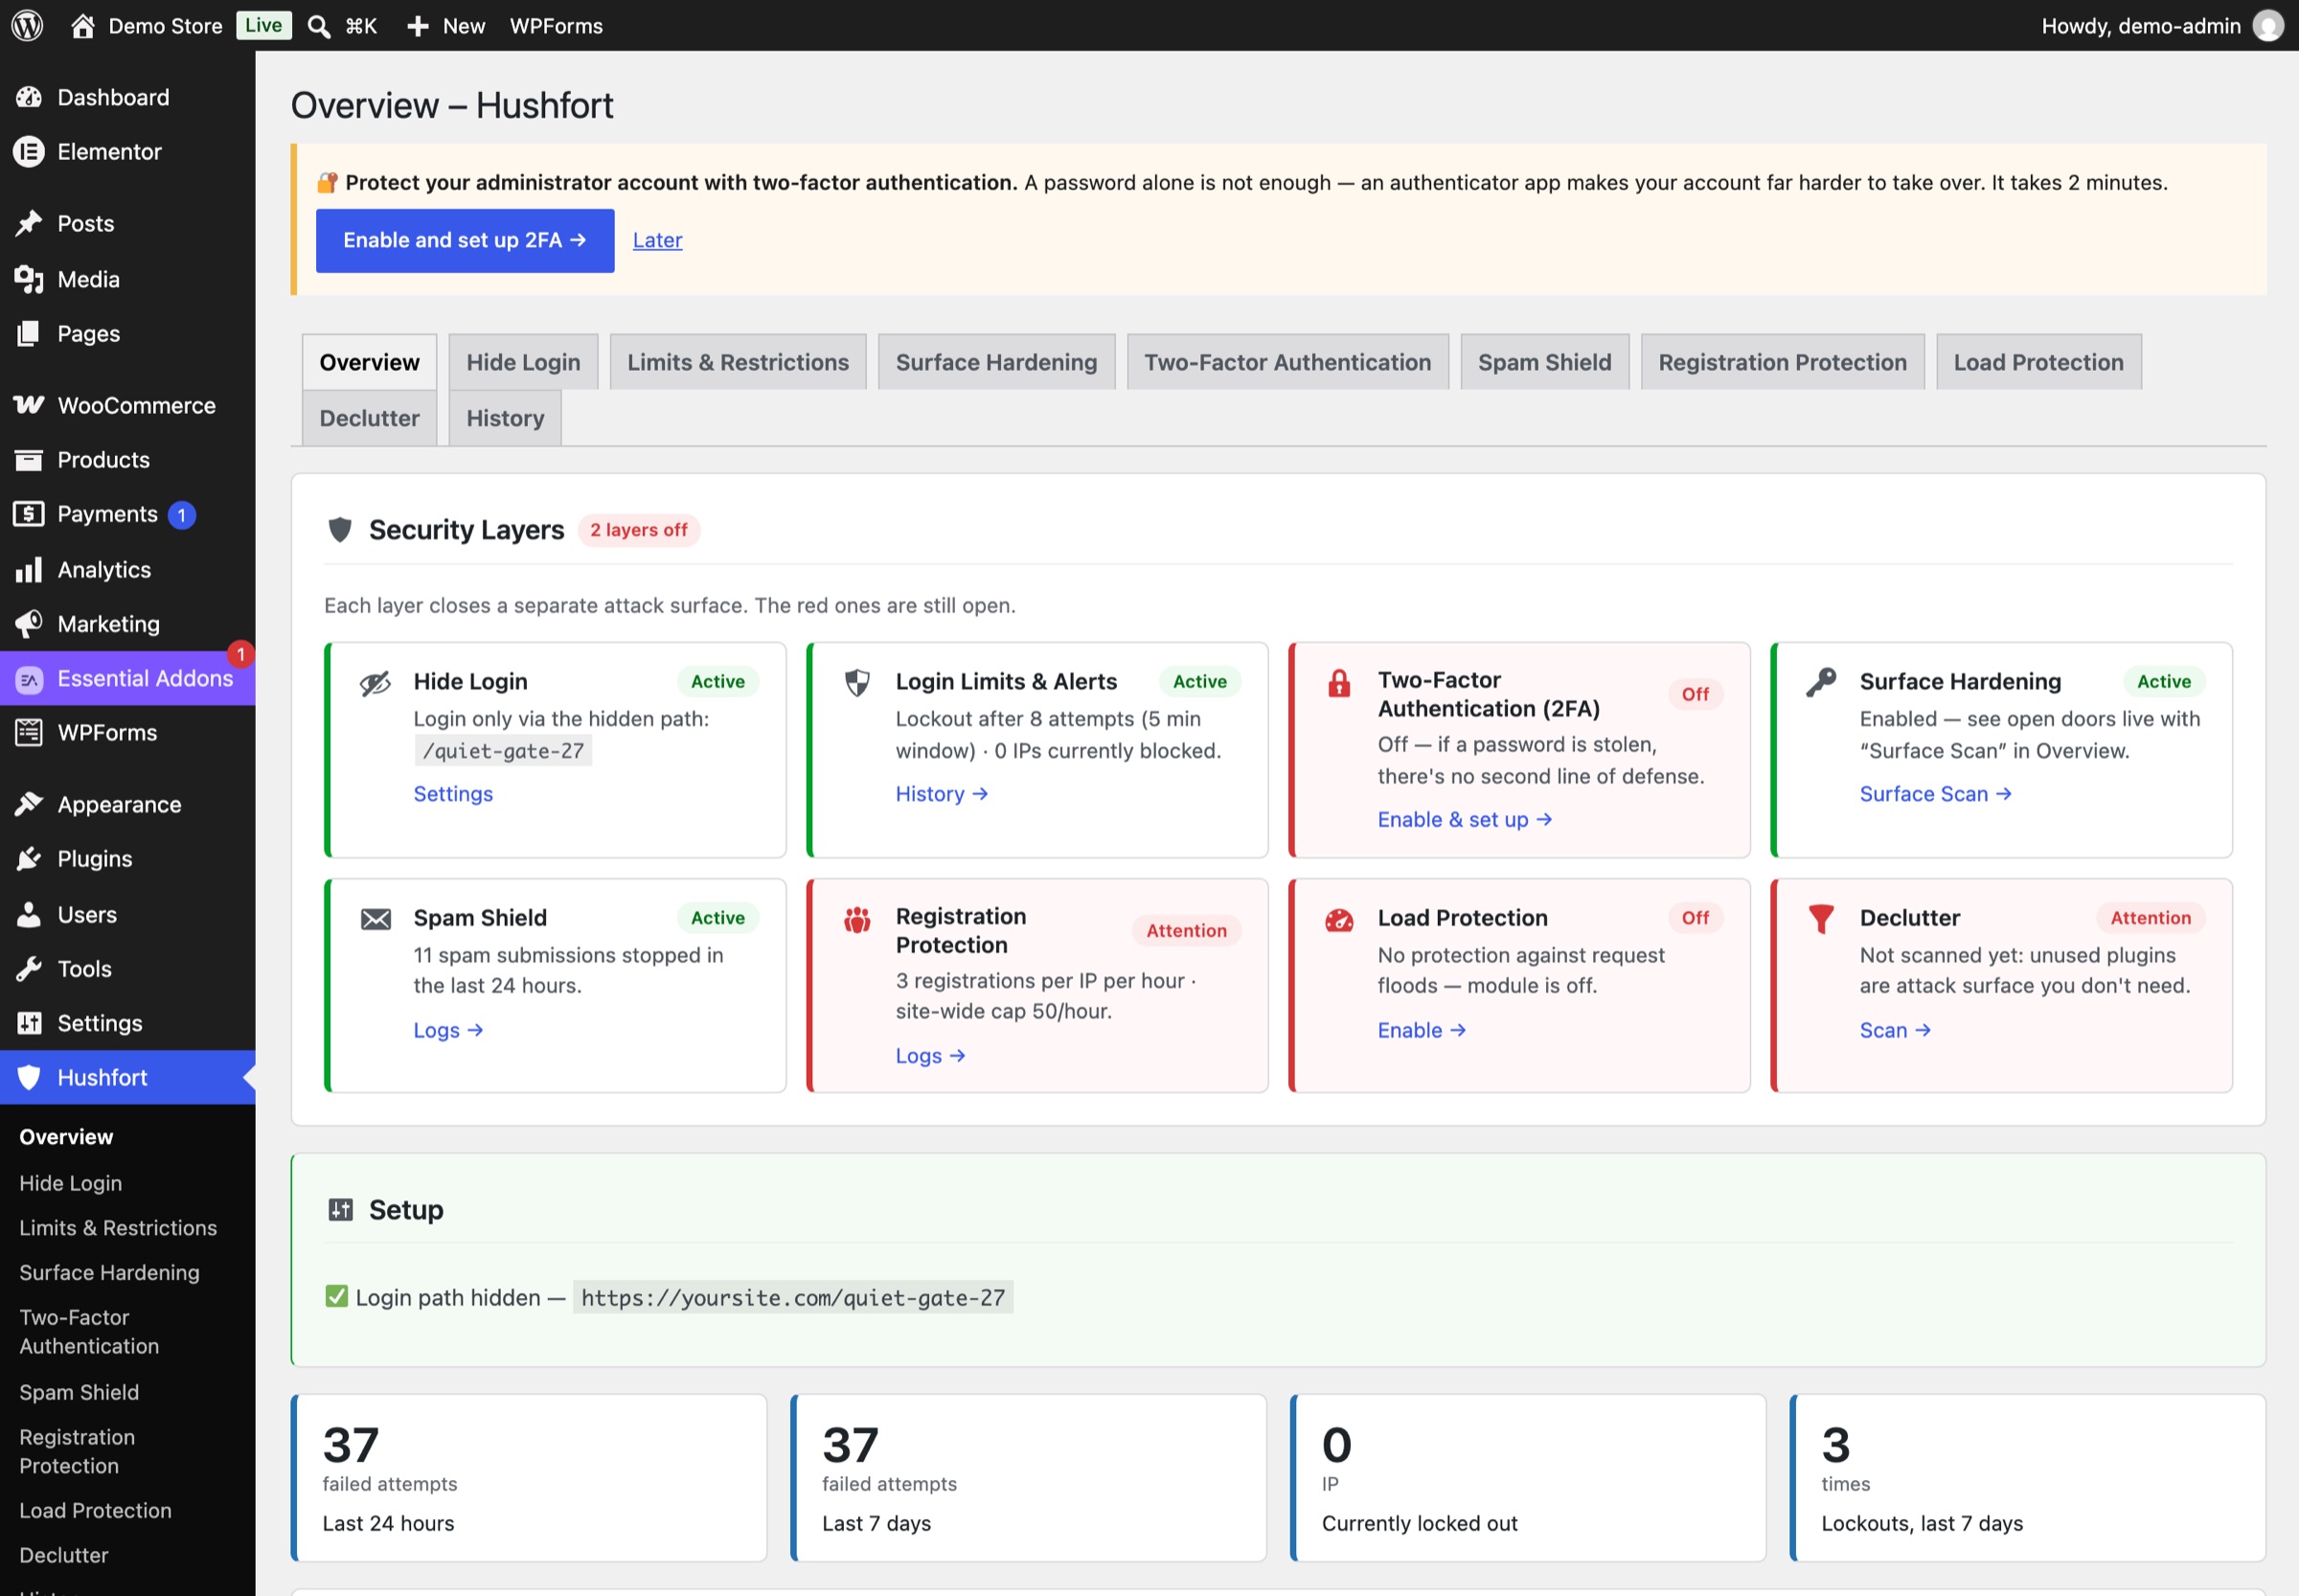
Die ganze Festung auf einen Blick
Jede Ebene hat eine Statuskarte: grün, wenn sie schützt, rot, wenn sie aus ist oder einen Blick braucht. Jede Karte sagt in klaren Worten, was noch offen ist.
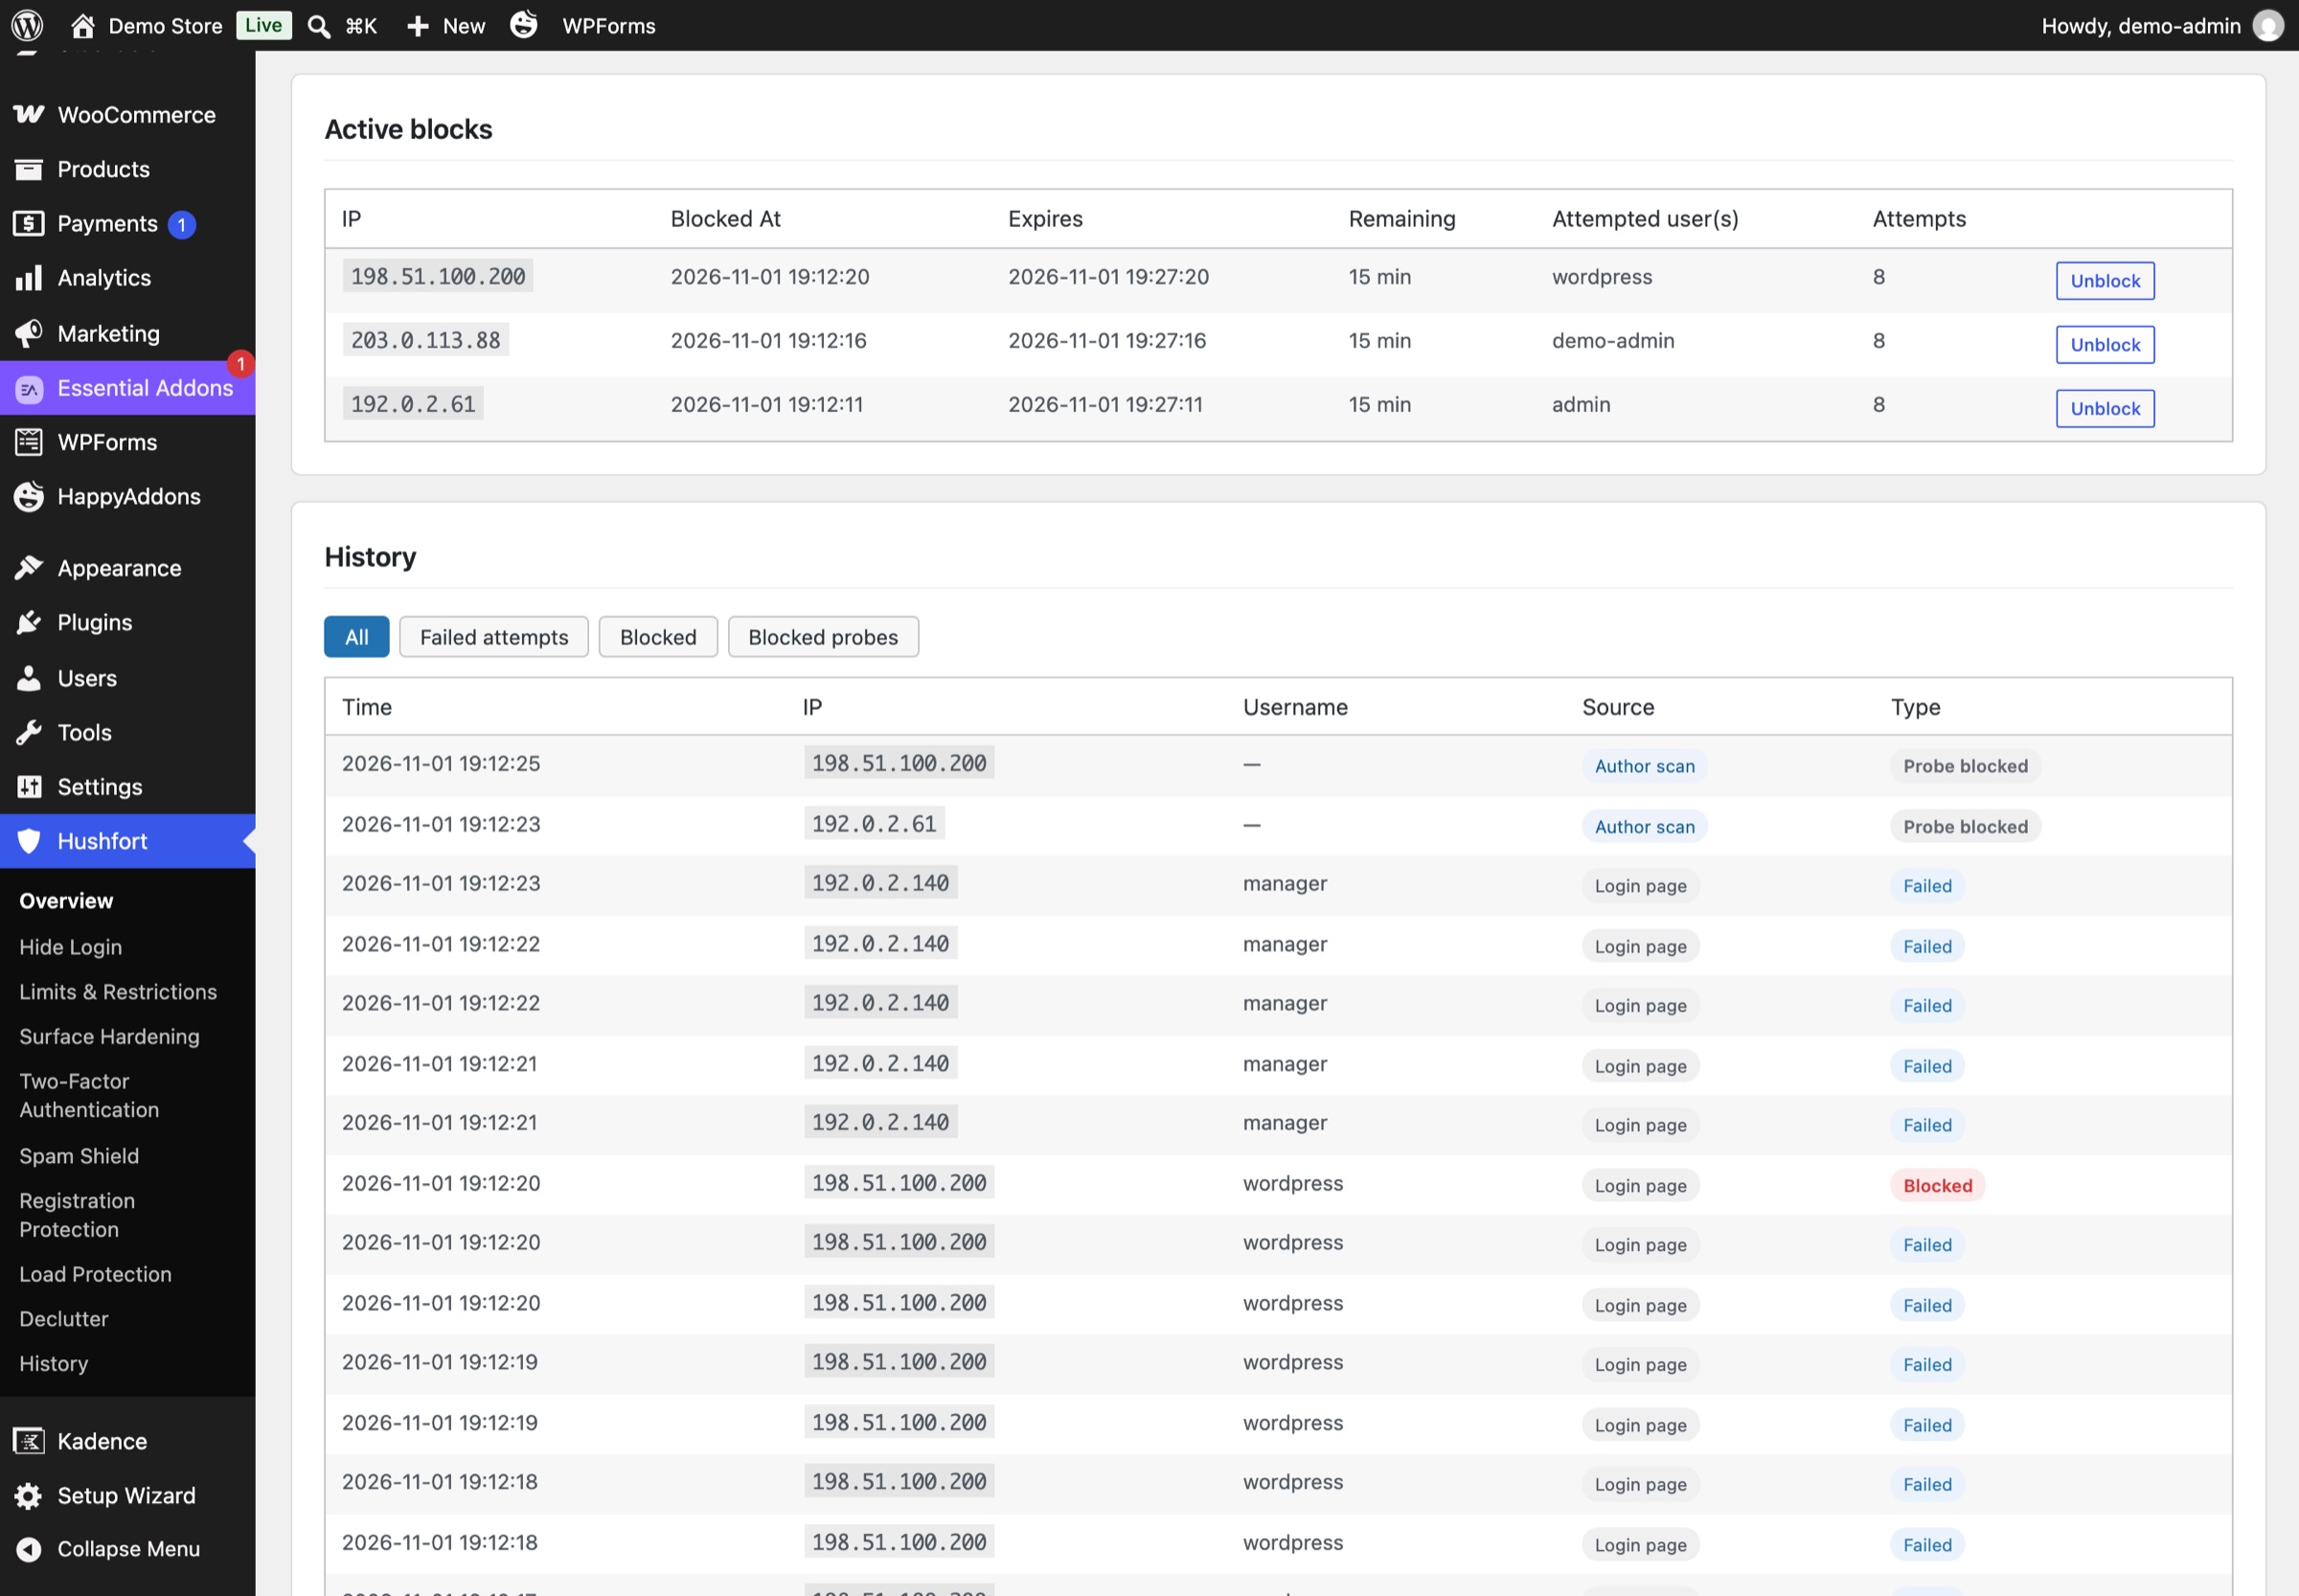
Jede Sperre, festgehalten
Die Ansicht „Verlauf“ listet fehlgeschlagene Anmeldungen, Sperren und blockierte Sondierungen mit Zeit, IP, Benutzername und Quelle. Aktive Sperren stehen oben, mit einem Button zum Freigeben.
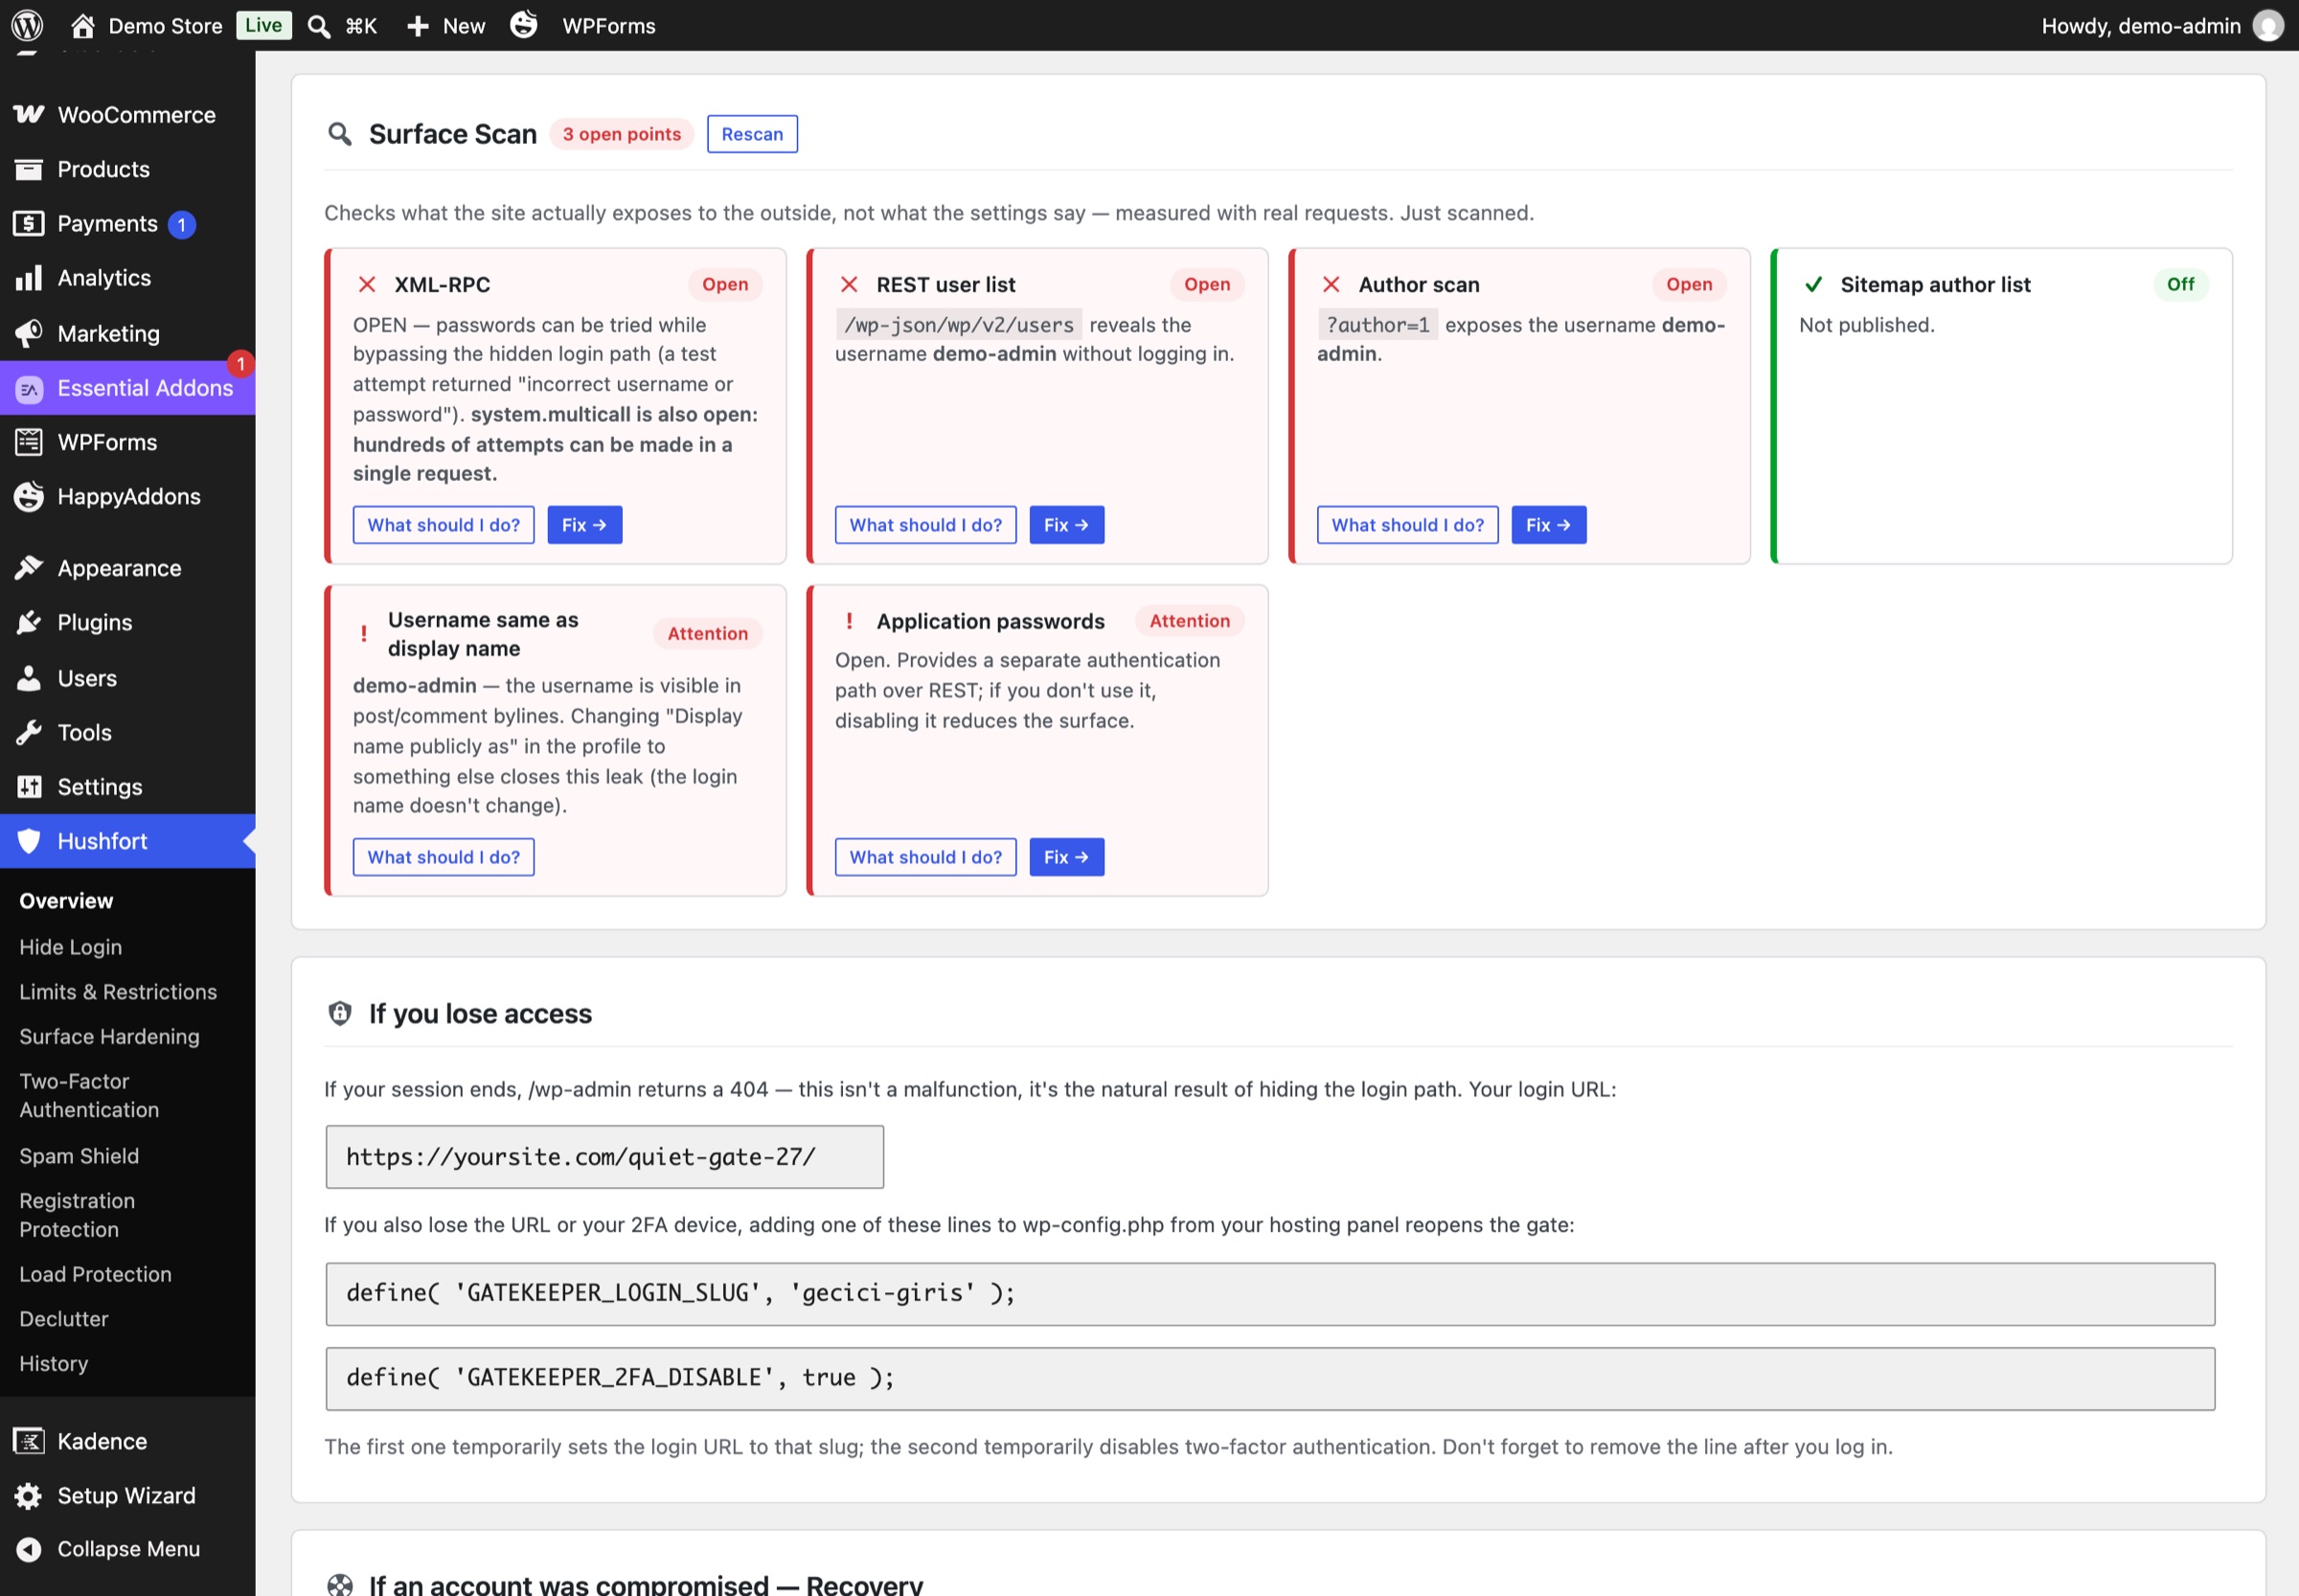
Was deine Website wirklich preisgibt
Der Angriffsflächen-Scan prüft XML-RPC, die REST-Benutzerliste, Autoren-Scans und die Benutzer-Sitemap mit echten Anfragen und nennt jeden Benutzernamen, der durchsickert.
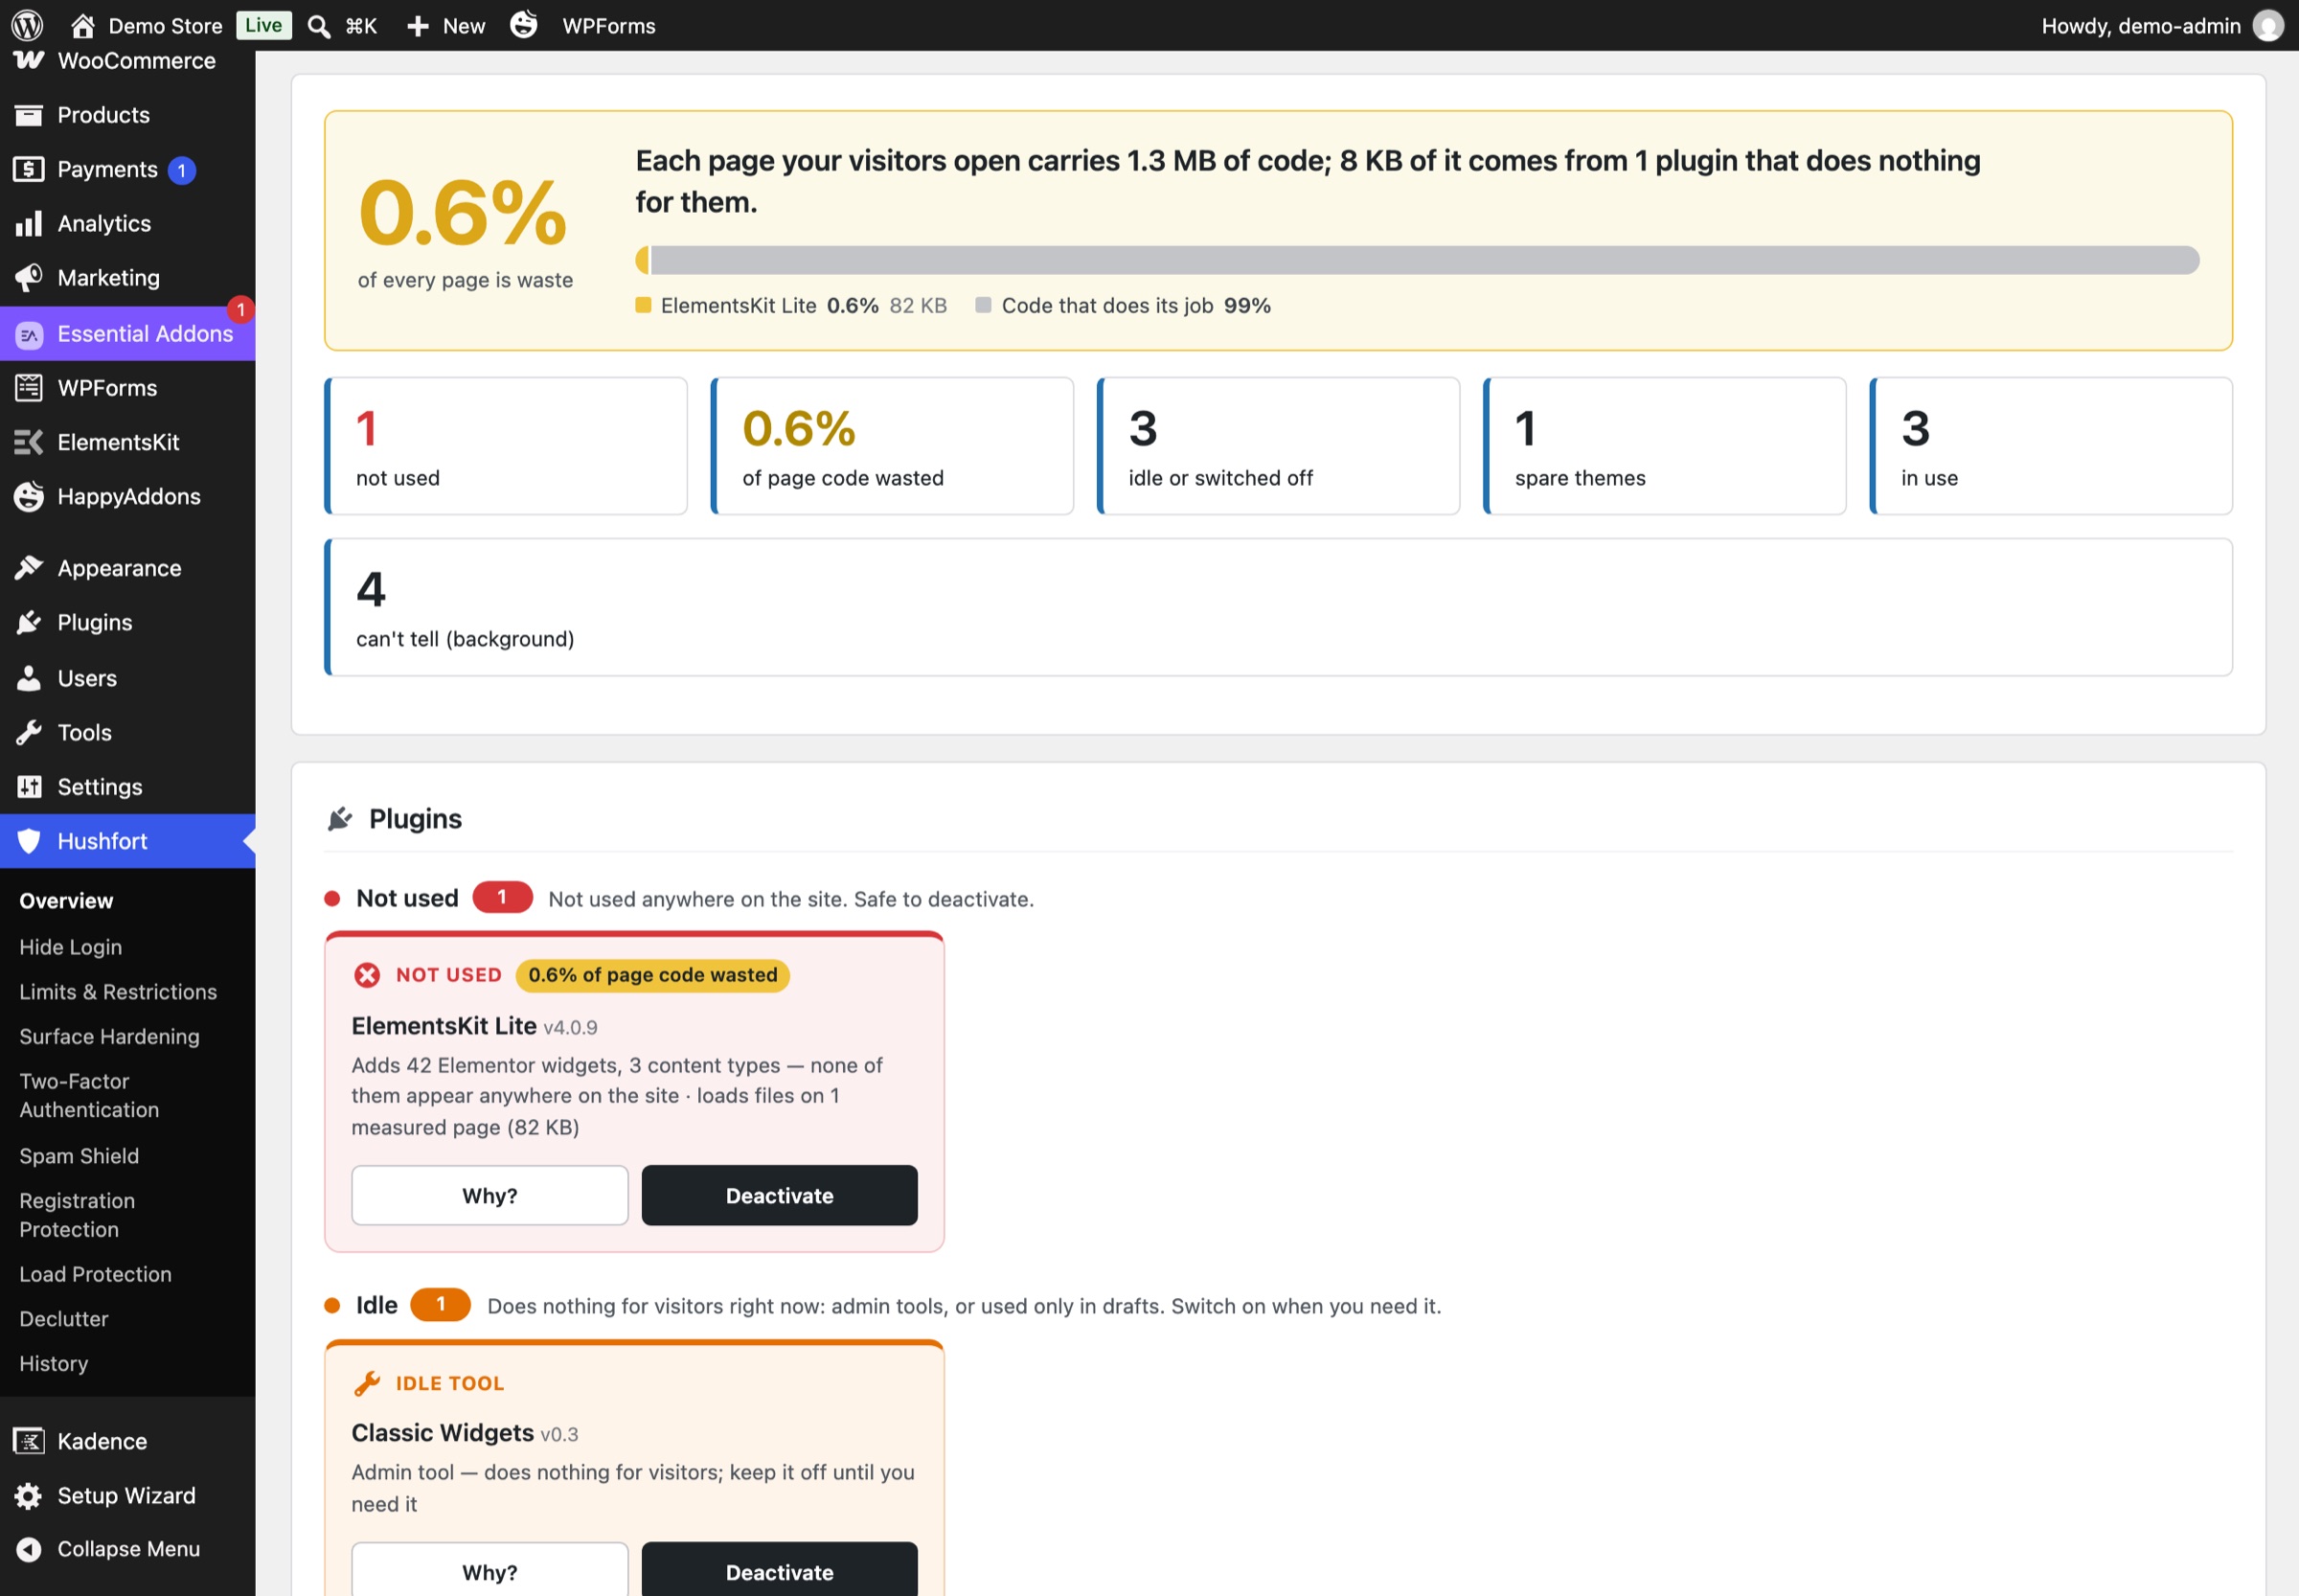
Plugins, die du vergessen hast
Entrümpeln zeigt, wie viel jeder Seite Code aus ungenutzten Plugins ist – mit Belegen für jedes einzelne.
Dein Weg zurück, immer im Blick
Die Karte „Falls du den Zugang verlierst“ zeigt deine aktuelle Login-URL und die Notfallzeilen, damit du sie speichern kannst, solange du noch angemeldet bist.
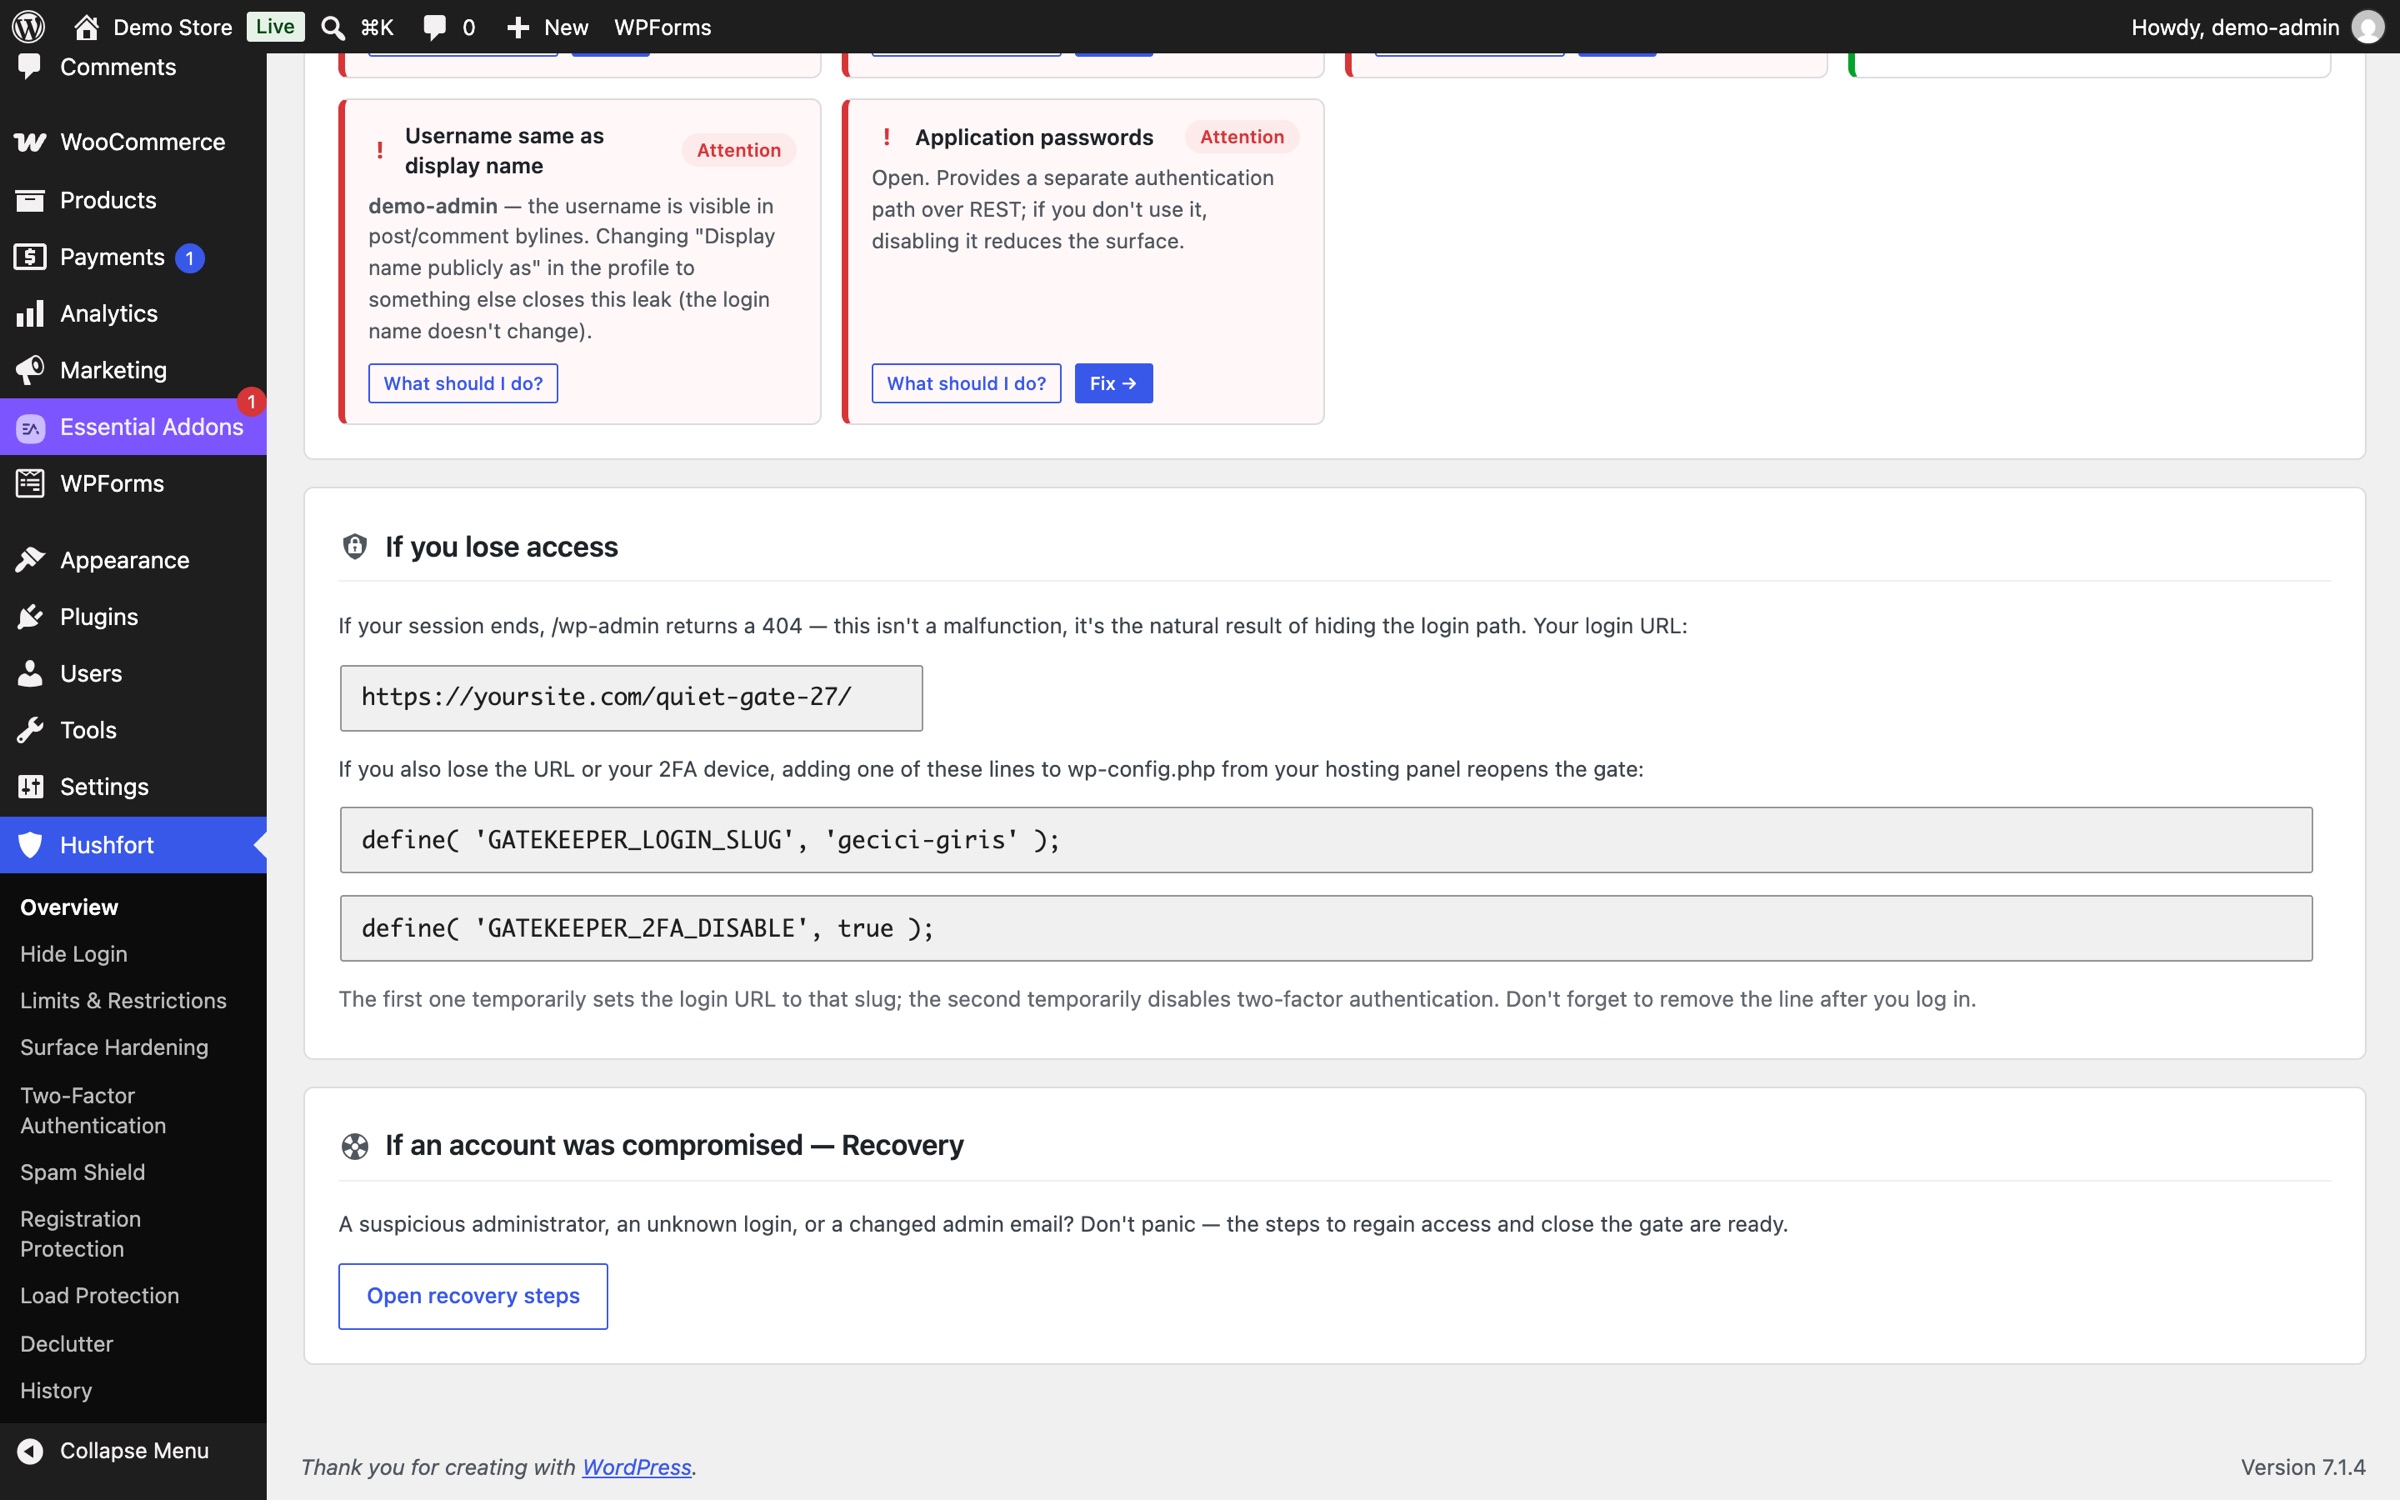
Screenshots aus einem Demo-Shop mit Hushfort 1.14.1. Test-IP-Adressen, keine echten Besucher.
Die zehn Ebenen
Gruppiert nach dem, was dir Sorgen macht. Jede verlinkt auf eine verständliche Anleitung.
Login & Zugang
6Login verstecken
Dein Login zieht auf einen Pfad um, den nur du kennst. wp-login.php und wp-admin liefern einen 404. REST-API, Cron und admin-ajax funktionieren weiter.
So funktioniert’s : Login versteckenLogin-Limits
Zu viele falsche Passwörter von einer IP – und sie muss warten. Du bestimmst Anzahl, Zeitfenster und Wartezeit. Falsche 2FA-Codes zählen mit.
So funktioniert’s : Login-LimitsZwei-Faktor
Ein sechsstelliger Code aus jeder Authenticator-App. Der QR-Code entsteht auf deinem Server, und Wiederherstellungscodes liegen druckfertig bereit.
So funktioniert’s : Zwei-FaktorHintertür-Sperre
xmlrpc.php ist eine zweite Login-Tür, die eine versteckte Login-Seite nicht schließt. Hushfort schließt dort den Login und lässt Pingbacks weiterlaufen.
So funktioniert’s : Hintertür-SperreBenutzernamen-Schutz
WordPress listet Benutzernamen an vier öffentlichen Stellen. Hushfort schließt alle vier und sorgt dafür, dass Login-Fehler immer dasselbe sagen.
So funktioniert’s : Benutzernamen-SchutzAngriffsflächen-Scan
Echte Anfragen an deine eigene Website zeigen, was offen ist und welche Benutzernamen durchsickern – du siehst das Ergebnis, nicht nur die Einstellung.
So funktioniert’s : Angriffsflächen-Scan
Spam & Registrierungen
2Anti-Spam
Kommentare und Produktbewertungen in Free, sechs beliebte Formular-Plugins mit Pro. Unsichtbare Prüfungen, kein CAPTCHA, und nichts geht an einen externen Dienst.
So funktioniert’s : Anti-SpamFake-Registrierungen
Stundenlimits pro IP und pro Netzwerk plus eine Obergrenze für die ganze Website. Willkommens-E-Mails werden gedrosselt, und der Checkout wird nie blockiert.
So funktioniert’s : Fake-Registrierungen
Tempo & Ruhe
2Flut-Schutz
Jede IP bekommt ein Anfrage-Budget, und teure Anfragen kosten mehr. Gefälschte Googlebots werden abgewiesen, echte durchgelassen.
So funktioniert’s : Flut-SchutzEntrümpeln
Findet Plugins, die installiert sind, aber nichts tun – mit Belegen. Das Entfernen erfolgt in zwei Schritten und lässt sich rückgängig machen.
So funktioniert’s : Entrümpeln
Funktioniert mit
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Was Hushfort anders macht
Ein paar Versprechen, die wir halten können – klar formuliert.
Deine Daten bleiben auf deinem Server
Kein reCAPTCHA, keine externen APIs, keine Telemetrie. Formular-, Kommentar- und Spam-Daten bleiben bei dir. Pro prüft nur seine Lizenz und Updates bei hushfort.com und sendet dabei deine Domain und deinen Lizenzschlüssel, sonst nichts.
Der Checkout geht nie kaputt
Keine Ebene blockiert einen WooCommerce-Checkout. Zahlungs-Callbacks kommen selbst bei einer gedrosselten IP durch. Verdächtige Konten, die während der Zahlung entstehen, werden zur Prüfung zurückgehalten, nicht abgewiesen.
Kaum möglich, sich selbst auszusperren
Login verstecken tut nichts, bis du einen Pfad wählst. Eine Zeile in der wp-config.php setzt den Pfad jederzeit, und das Dashboard zeigt dir deinen Weg zurück immer an.
Im Zweifel auf der sicheren Seite
Nachrichten, die vielleicht von Menschen stammen, landen in der Quarantäne, nicht im Papierkorb. Entrümpeln sagt „Nicht feststellbar“, statt zu raten. Fällt eine Ebene aus, bleibt die Website online.
Privat als Standard
E-Mail-Adressen werden in Protokollen gehasht und maskiert gespeichert. Protokolle werden standardmäßig 14 Tage aufbewahrt und funktionieren mit den Export- und Löschwerkzeugen von WordPress.
Ebenen, die einander kennen
Jedes Modul nutzt dieselbe IP-Erkennung, dieselbe Zulassungsliste und dasselbe Ereignisprotokoll. Einmal freigeben, überall zugelassen.
Was Hushfort nicht ist
Ehrliche Grenzen, damit dich später nichts überrascht.
Kein Malware-Scanner
Es durchsucht keine Dateien nach Malware und bereinigt keine infizierten Websites.
Keine Firewall
Es hat keine Regelsätze gegen SQL-Injection oder XSS und keine Länder-Sperren.
Kein Backup-Werkzeug
Es sichert deine Website nicht. Halte ein separates Backup bereit.
Kein DDoS-Schutzschild
Ein Plugin kann keine Fluten auf Netzwerkebene stoppen. Dort ist ein CDN wie Cloudflare der eigentliche Schutzschild.
Hushfort passt gut zu einem Backup-Plugin, einem Malware-Scanner und einem CDN. Es bewacht die Türen; die anderen kümmern sich um den Rest.
Einfache Preise
Free zeigt dir jede offene Tür. Pro schließt sie alle.
Free
$0für immer
Sieh jede offene Tür. Schließe die ersten beiden.
- Login verstecken: deinen Login auf einen geheimen Pfad verlegen
- Grundlegender Spam-Schutz: unsichtbarer Honeypot und Prüfung der Ausfüllzeit
- Angriffsflächen-Scan: alles sehen, was deine Website preisgibt
- Dashboard: eine Statuskarte für jede Ebene
Pro
Komplett$49pro Jahr
oder $11 pro Monatoder $149 einmalig, lebenslang
Jede Ebene, jede Mauer. Eine Lizenz pro Website.
- Alles aus Free
- Login-Limits: Bots aussperren, die Passwörter raten – mit Warnungen und Verlauf
- Zwei-Faktor-Login mit jeder Authenticator-App
- Hintertür-Sperre: XML-RPC-Login und massenhaftes Raten unterbinden
- Benutzernamen-Schutz: verhindern, dass WordPress Benutzernamen veröffentlicht
- Voller Anti-Spam: Formular-Plugins, Limits, Wegwerf-E-Mail-Adressen, Sperrlisten, Quarantäne
- Fake-Registrierungssperre – der Checkout wird nie blockiert
- Flut- & Fake-Bot-Schutz
- Entrümpeln: die Plugins finden, die du nicht nutzt
Preise in US-Dollar. Etwaige Steuern werden beim Checkout hinzugefügt. 14 Tage Geld-zurück-Garantie, ohne Wenn und Aber. Der Checkout öffnet bald.
Fragen, klar beantwortet
Gibt es einen kostenlosen Plan?
Kann ich mich selbst aussperren?
Sendet Hushfort irgendwelche Daten irgendwohin?
Ersetzt es meinen Malware-Scanner oder meine Firewall?
Macht es meine Website langsamer oder bricht es meinen Cache?
Blockiert es jemals einen Kunden beim Checkout?
Müssen meine Besucher ein CAPTCHA lösen?
Reicht es, die Login-Seite zu verstecken?
Hilfe, wenn du sie brauchst
Verständliche Dokumentation, eine Seite für den schlimmsten Tag und ein Mensch am anderen Ende der E-Mail.
Dokumentation
Installieren, die erste Ebene einrichten, Pro aktivieren, die häufigsten Probleme lösen.
Zur DokumentationAusgesperrt?
Login-URL vergessen oder 2FA-Handy verloren? Jeder Weg zurück, in aller Ruhe aufgelistet.
Wieder reinkommenSupport per E-Mail
Schreib an [email protected]. Wir lesen jede Nachricht und antworten in klaren Worten.
Kontakt aufnehmen
Neueste Anleitungen
Schritt-für-Schritt-Antworten auf die Fragen, die Menschen zur WordPress-Sicherheit stellen.
Kann ein einziges Plugin mehrere WordPress-Sicherheitsplugins ersetzen?
Für jede Sicherheitssorge ein eigenes WordPress-Plugin? So prüfst du, was du hast, erkennst Überschneidungen und wechselst ohne Lücke zu einem Plugin.
Zu den SchrittenWarum zeigt wp-admin nach Änderung der Login-URL einen 404, und wie komme ich wieder rein?
Aus WordPress ausgesperrt, weil die Login-URL vergessen oder das 2FA-Handy weg ist? Vier ruhige Wege zurück – von wp-config.php bis zum Plugin-Ordner.
Zu den SchrittenWas ist xmlrpc.php, und wie deaktiviere ich XML-RPC in WordPress?
XML-RPC in WordPress deaktivieren: xmlrpc.php ist eine zweite Login-Tür, die ein versteckter Login nicht schließt. Sicher schließen, Pingbacks behalten.
Zu den Schritten
Schließ die Tore. Bewahr die Ruhe.
Starte kostenlos. Sieh jede offene Tür. Schließe sie, wenn du bereit bist.