Keamanan WordPress, satu plugin
WordPress Anda, di balik dinding yang tenang.
Hushfort mengerjakan tugas sepuluh plugin keamanan sekaligus: menyembunyikan jalan masuk, menjauhkan spam dan pendaftaran palsu, dan tidak mengganggu pengunjung Anda.
Gratis untuk memulai. Pro menutup setiap pintu.
- Tanpa CAPTCHA
- Tanpa telemetri
- Tanpa layanan pihak ketiga
- Checkout tidak pernah diblokir
10 → 1
Kerja sepuluh plugin. Dalam satu plugin.
- Sembunyikan LoginMemindahkan login Anda ke jalur rahasia pilihan Anda.
- Batas LoginMengunci IP setelah terlalu banyak kata sandi yang salah.
- Dua FaktorLangkah kedua dengan aplikasi autentikator apa pun.
- Kunci Pintu BelakangMenutup tebakan kata sandi melalui xmlrpc.php.
- Perisai Nama PenggunaMenghentikan WordPress memublikasikan nama pengguna Anda.
- Pindai PermukaanMenunjukkan apa yang benar-benar terbuka dari situs Anda, lengkap dengan buktinya.
- Anti-SpamMenghentikan spam komentar tanpa CAPTCHA. Plugin formulir dengan Pro.
- Pendaftaran PalsuMenghentikan banjir pendaftaran. Checkout tetap berjalan.
- Penjaga BanjirMeredam banjir permintaan dan memblokir Googlebot palsu.
- RapikanMenemukan plugin yang Anda pasang tetapi tidak pernah dipakai.
10 plugin1 plugin · Hushfort
Tenang sejak dirancang
Hushfort bekerja di latar belakang. Pengunjung Anda tidak perlu memecahkan teka-teki, dan Anda tidak perlu terus mengawasi pengaturan.
Pantau dulu, baru lindungi
Perlindungan spam, pendaftaran, dan beban masing-masing punya mode Pantau (perlindungan beban dimulai dalam mode ini). Mode ini mencatat apa yang akan diblokir, sehingga Anda bisa memeriksa kekeliruan sebelum beralih ke Lindungi.
Setiap blokir tercatat
Login yang gagal, pendaftaran yang ditahan, pesan yang dikarantina: semuanya masuk ke riwayat yang bisa difilter. Tidak ada yang disembunyikan dari Anda.
Satu sakelar per lapisan
Setiap lapisan adalah modul yang Anda nyalakan secara terpisah. Pakai dua saja atau kesepuluhnya.
Bekerja dengan cache halaman
Token formulir diambil oleh skrip mungil berukuran sekitar 2 KB, sehingga halaman yang di-cache tetap berfungsi.
Lihat dulu sebelum memasangnya
Layar asli dari plugin. Inilah yang akan Anda lihat di admin WordPress Anda.
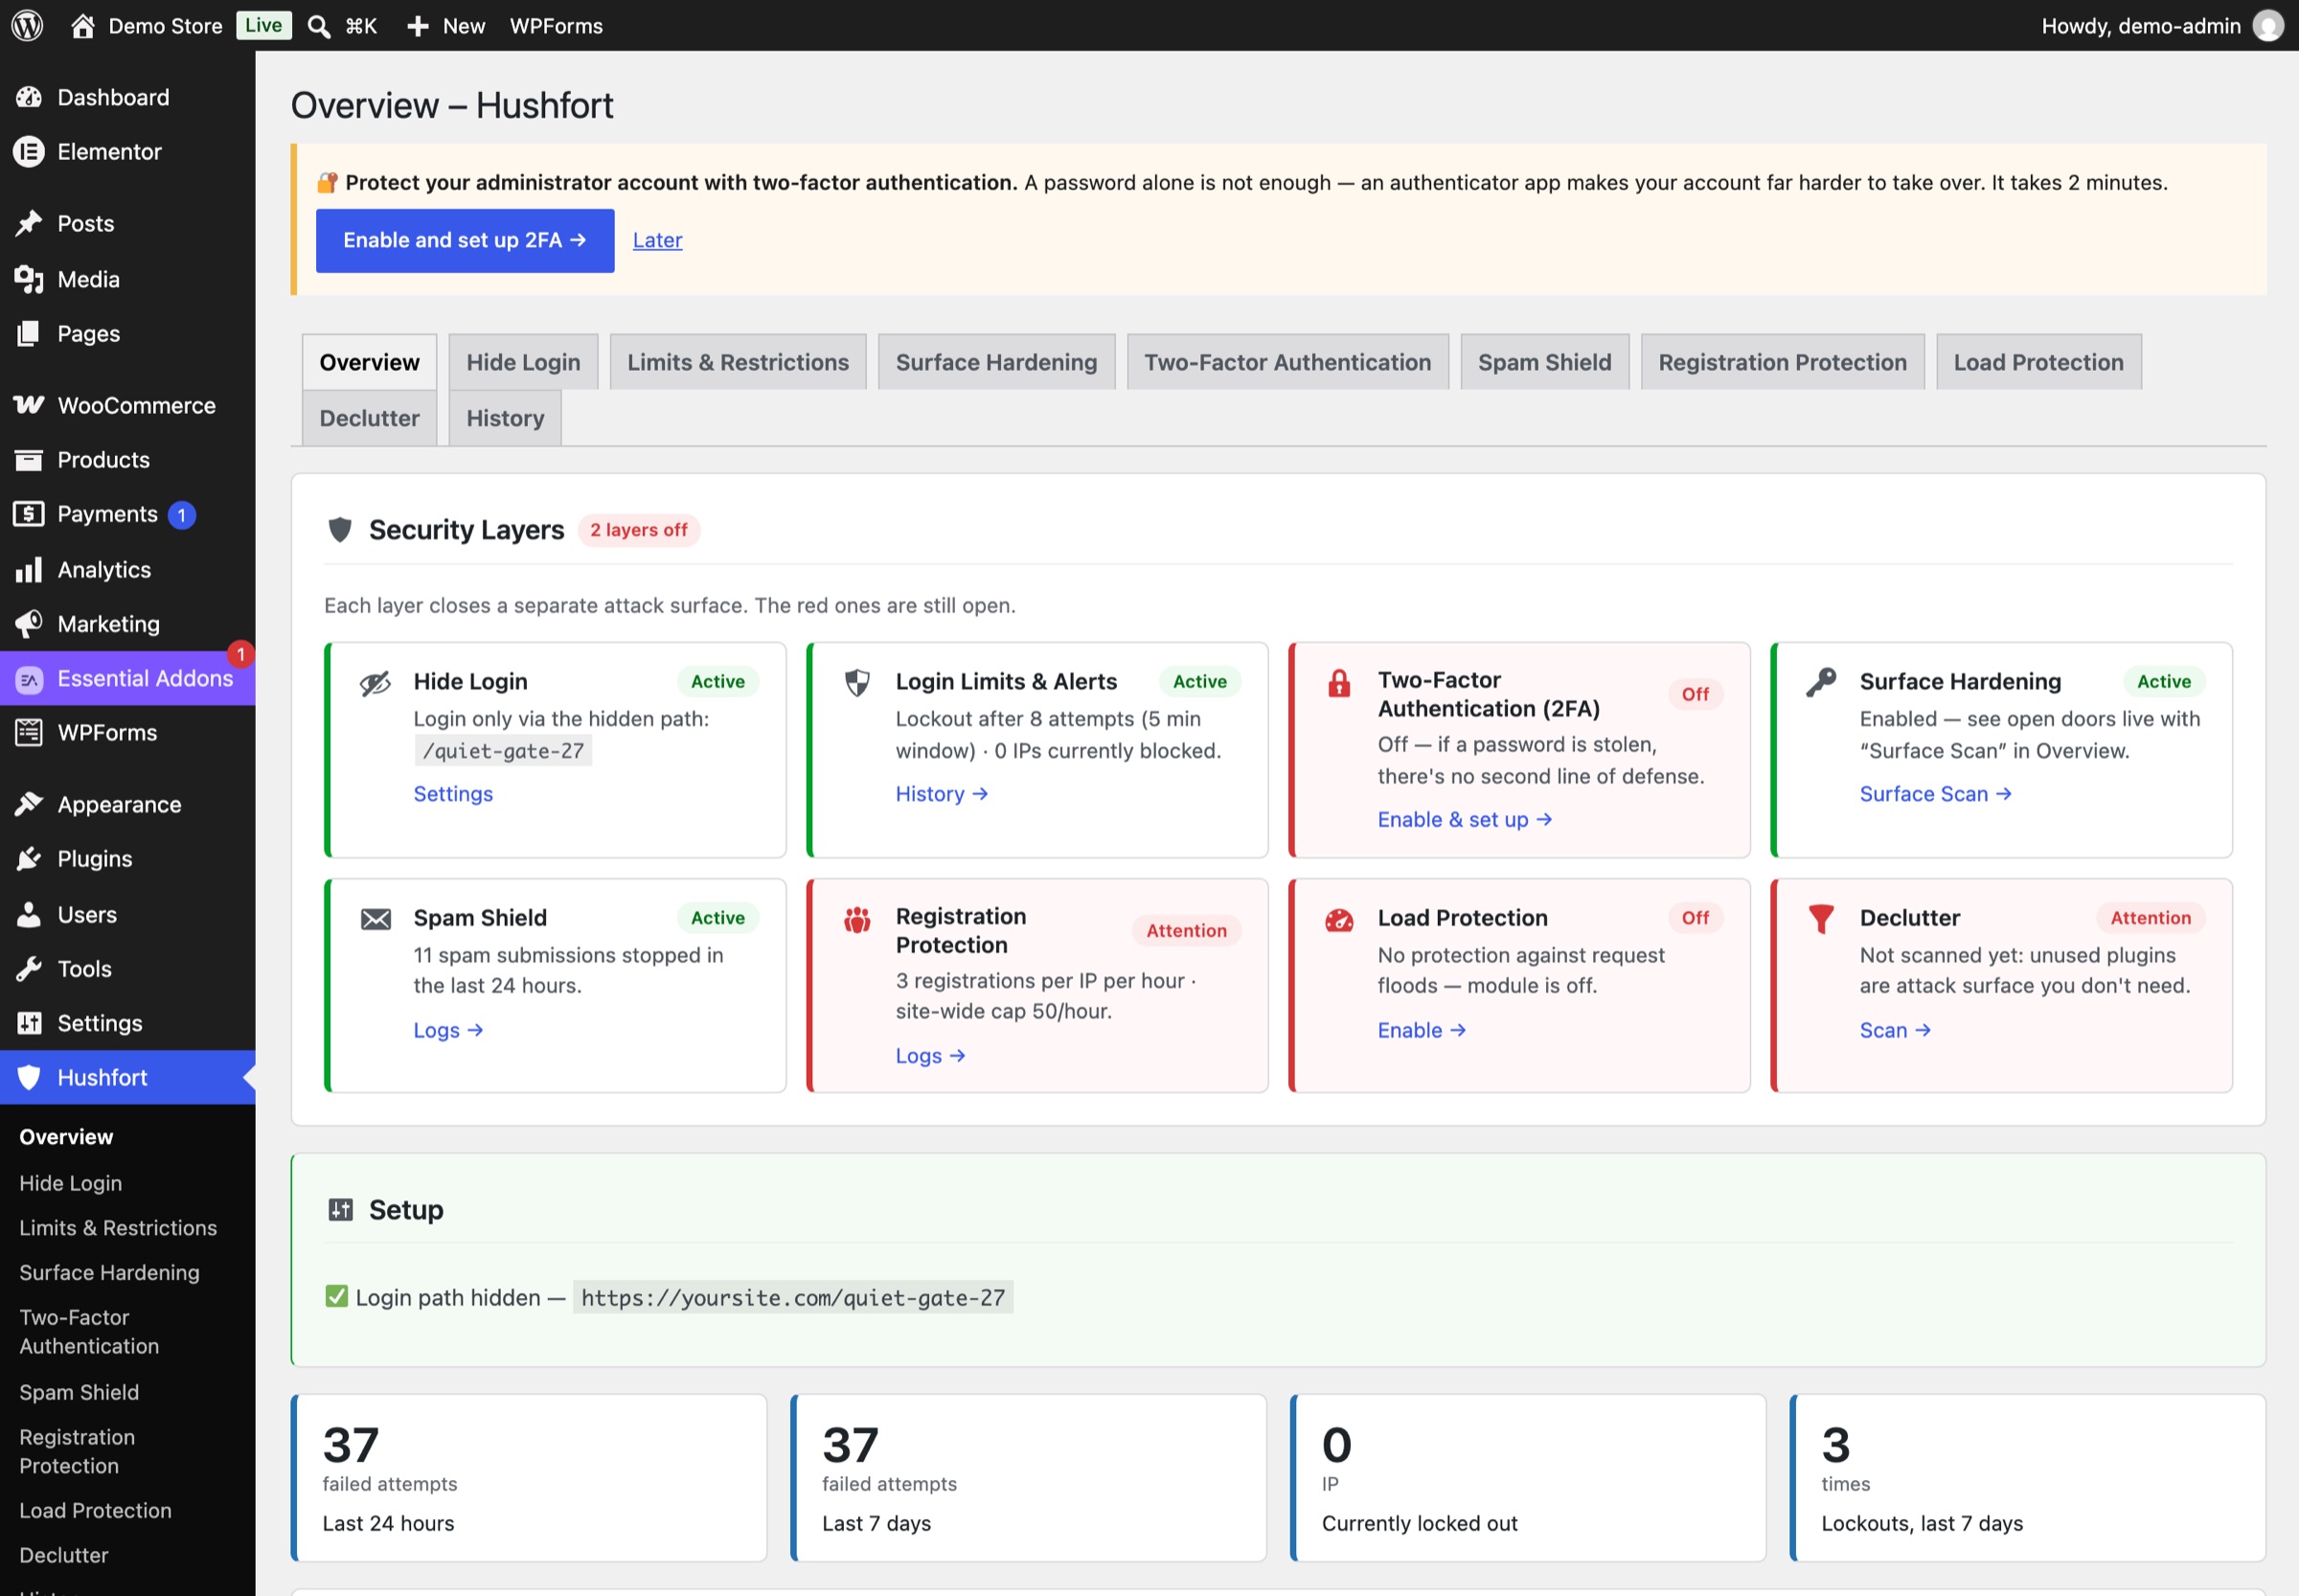
Seluruh benteng dalam sekali lihat
Setiap lapisan punya kartu status: hijau saat melindungi, merah saat nonaktif atau perlu diperiksa. Setiap kartu menjelaskan dengan bahasa sederhana apa yang masih terbuka.
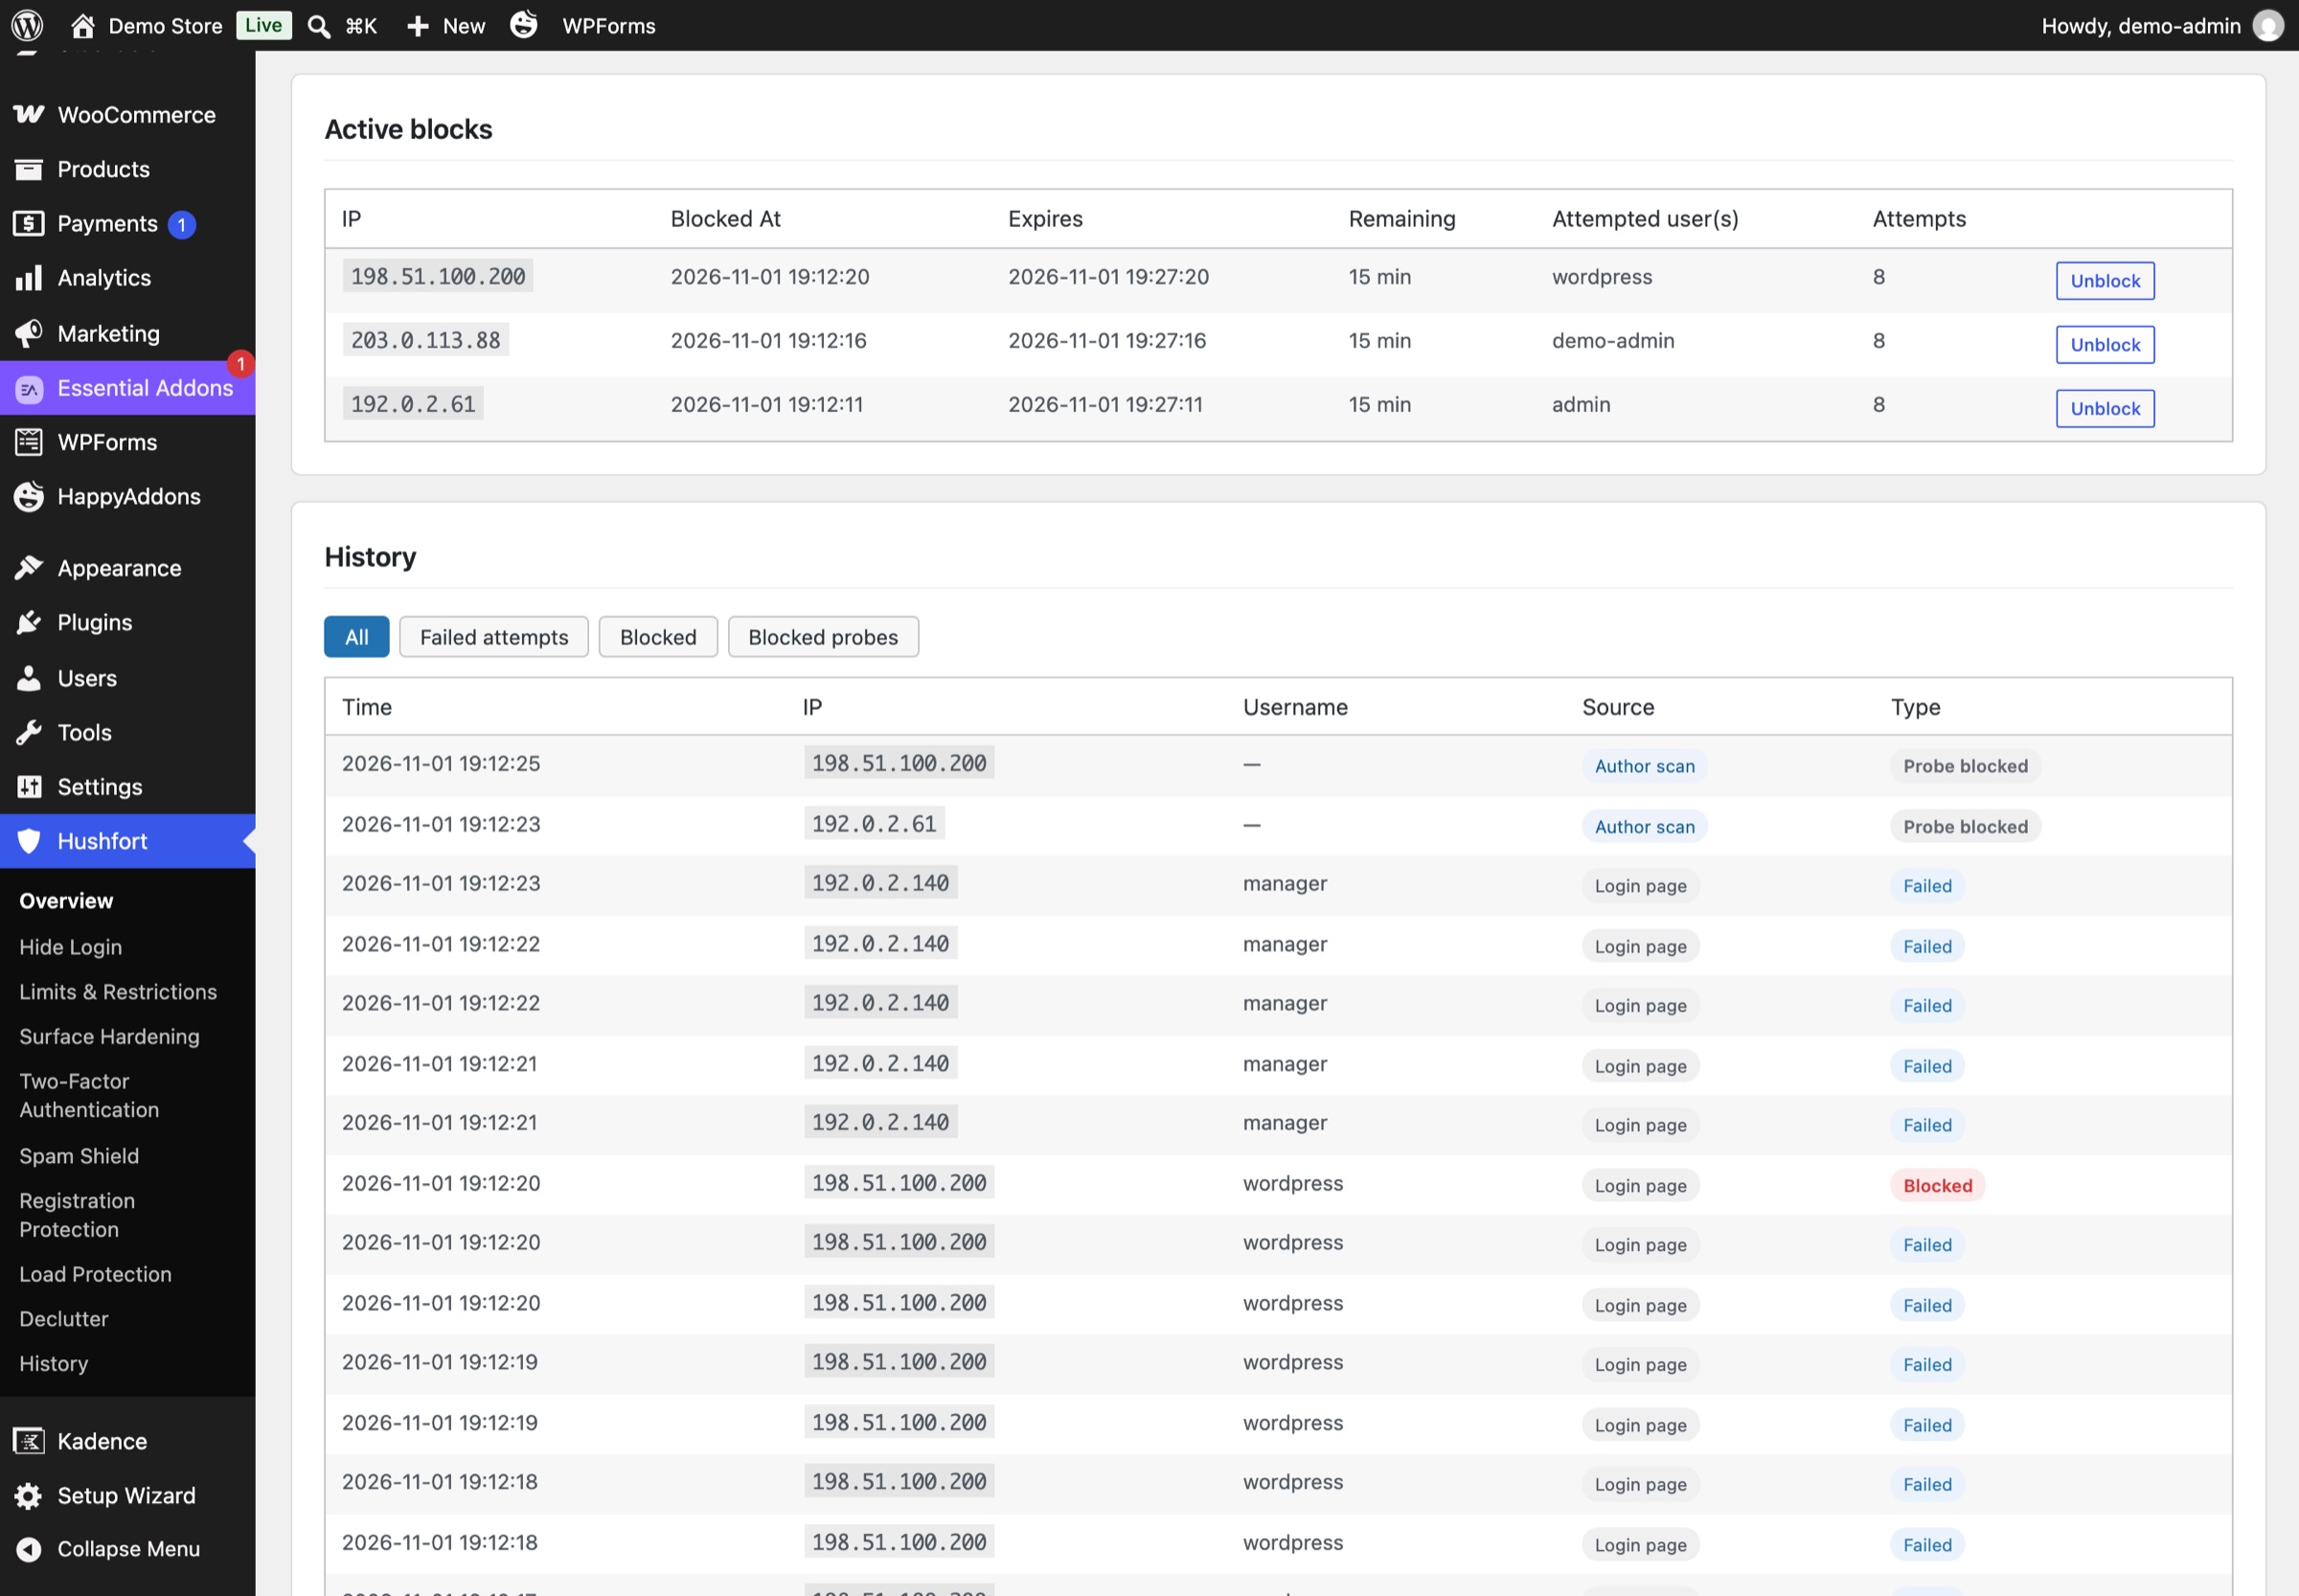
Setiap blokir, tercatat
Layar Riwayat mencantumkan login yang gagal, penguncian, dan penjajakan yang diblokir beserta waktu, IP, nama pengguna, dan sumbernya. Blokir aktif ada di bagian atas, dengan tombol Buka blokir.
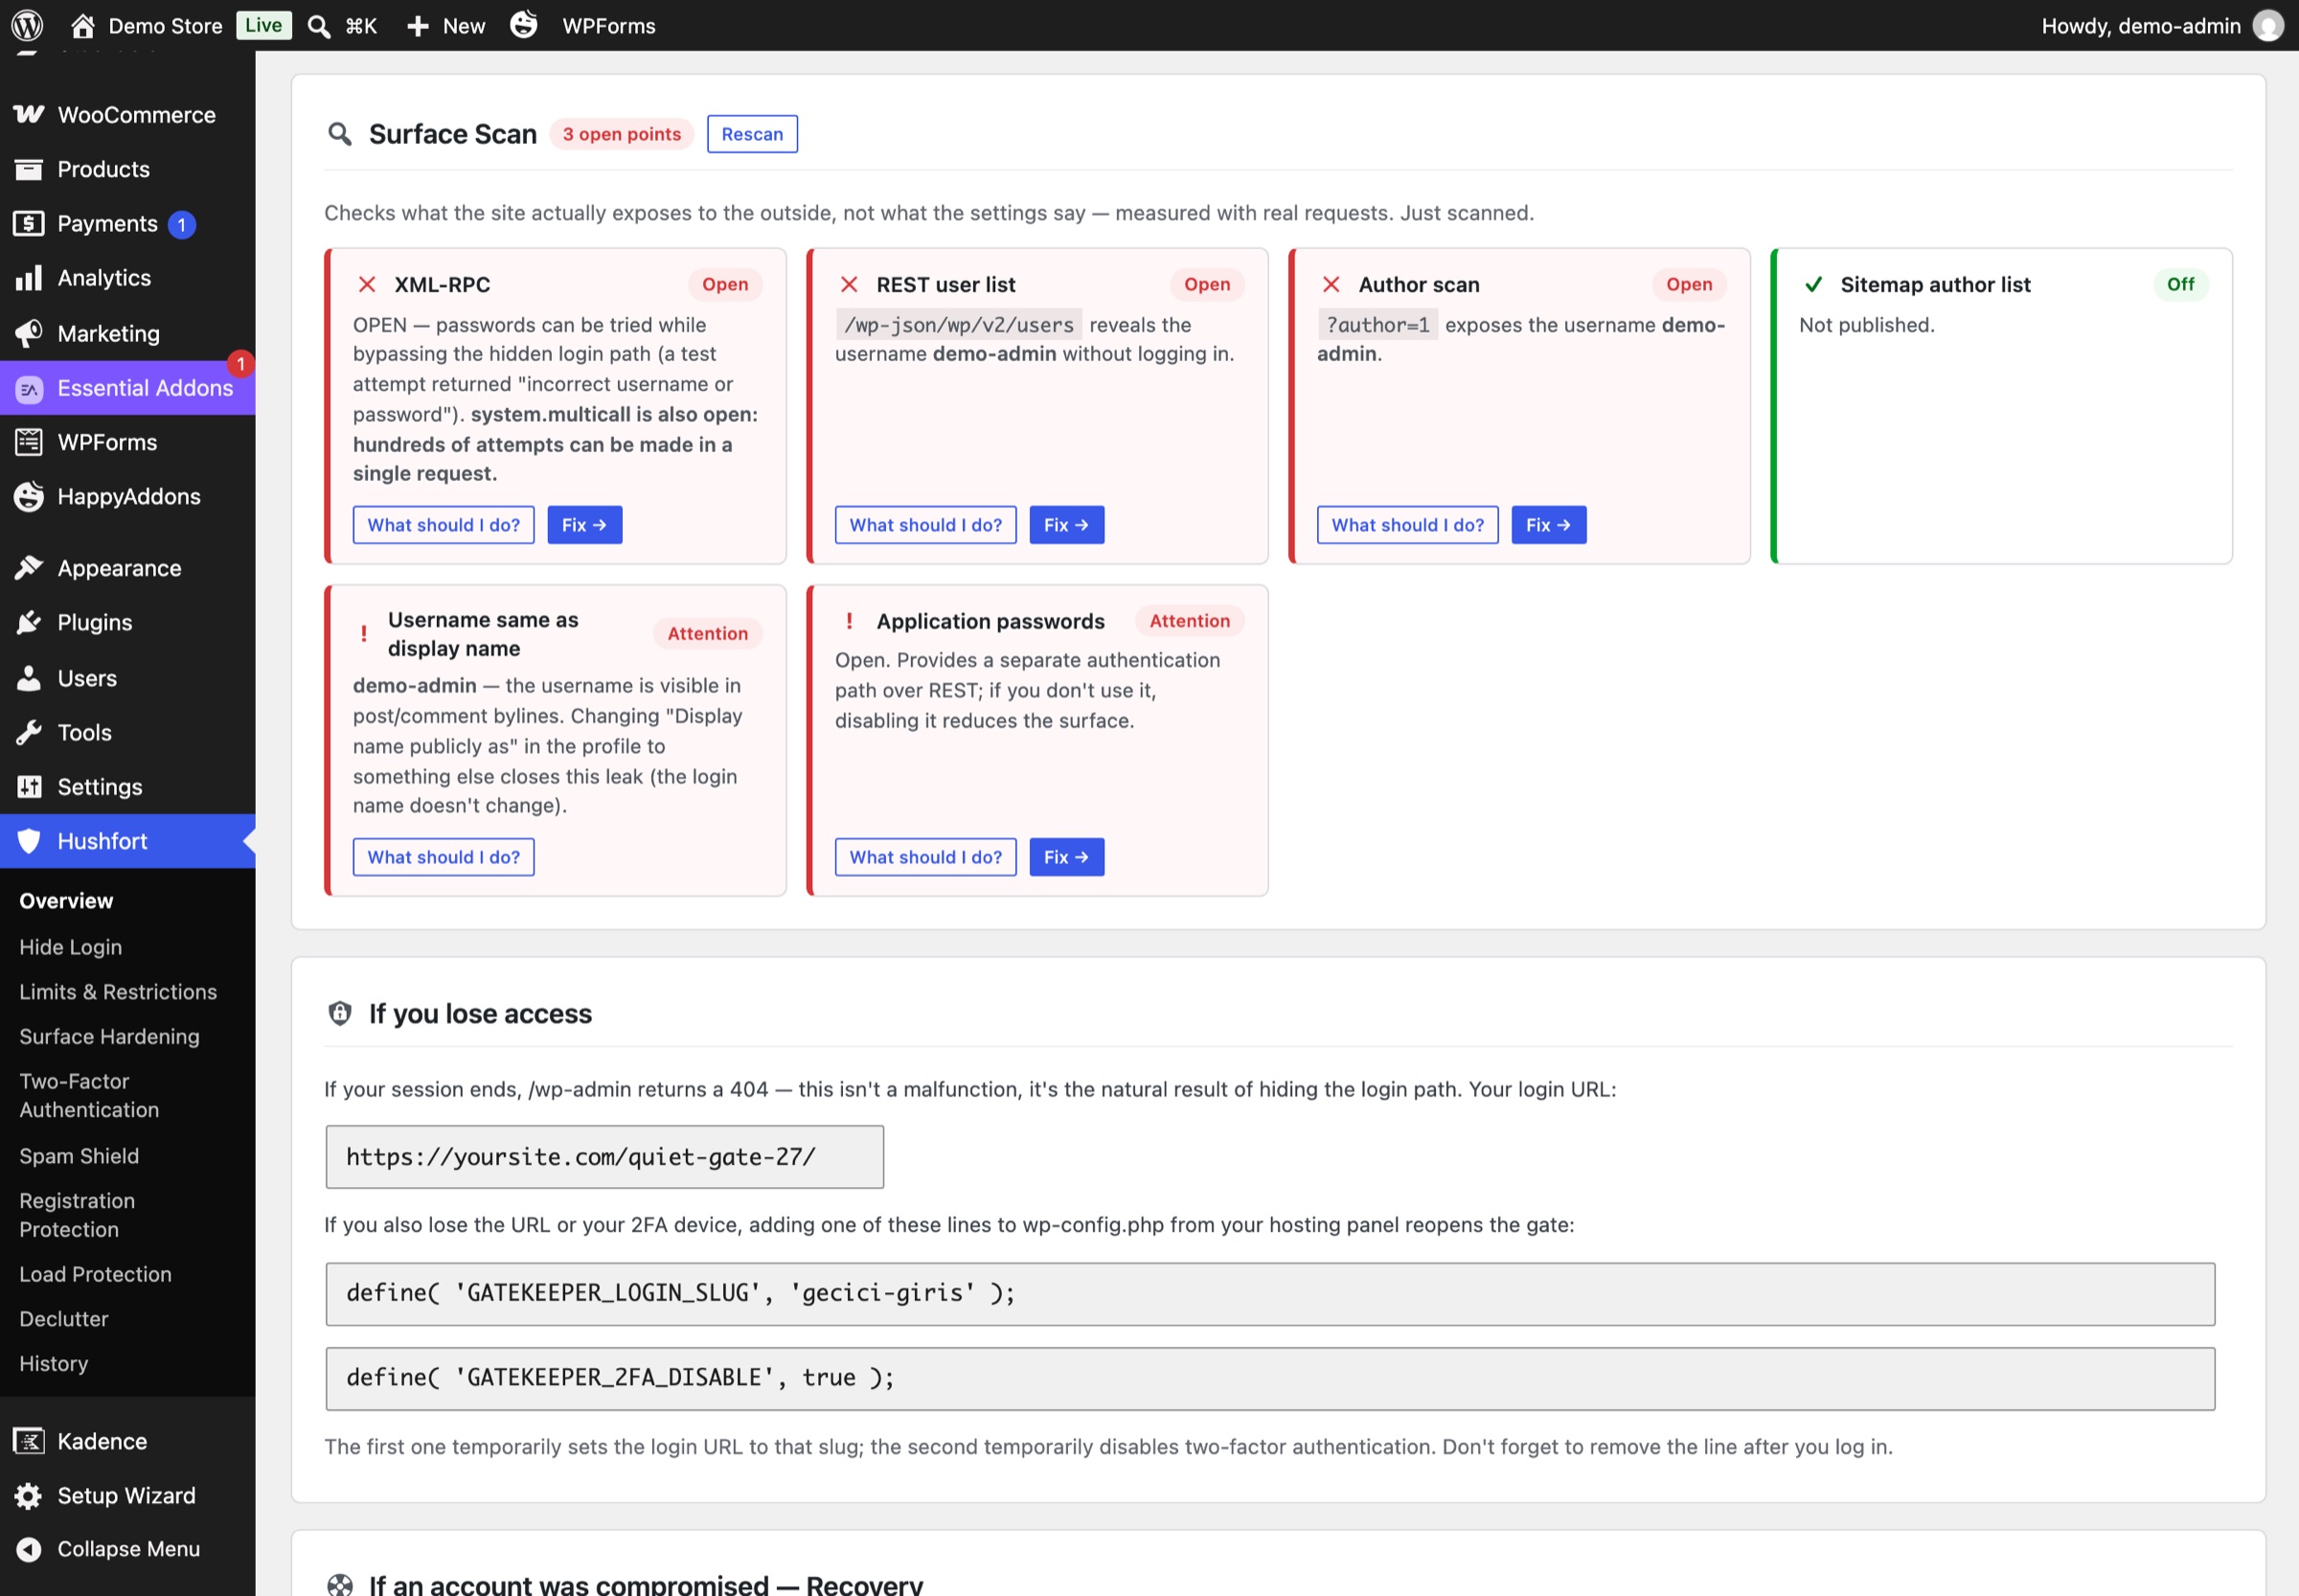
Apa yang benar-benar terbuka dari situs Anda
Pindai Permukaan memeriksa XML-RPC, daftar pengguna REST, pemindaian penulis, dan sitemap pengguna dengan permintaan sungguhan, lalu menyebutkan setiap nama pengguna yang bocor.
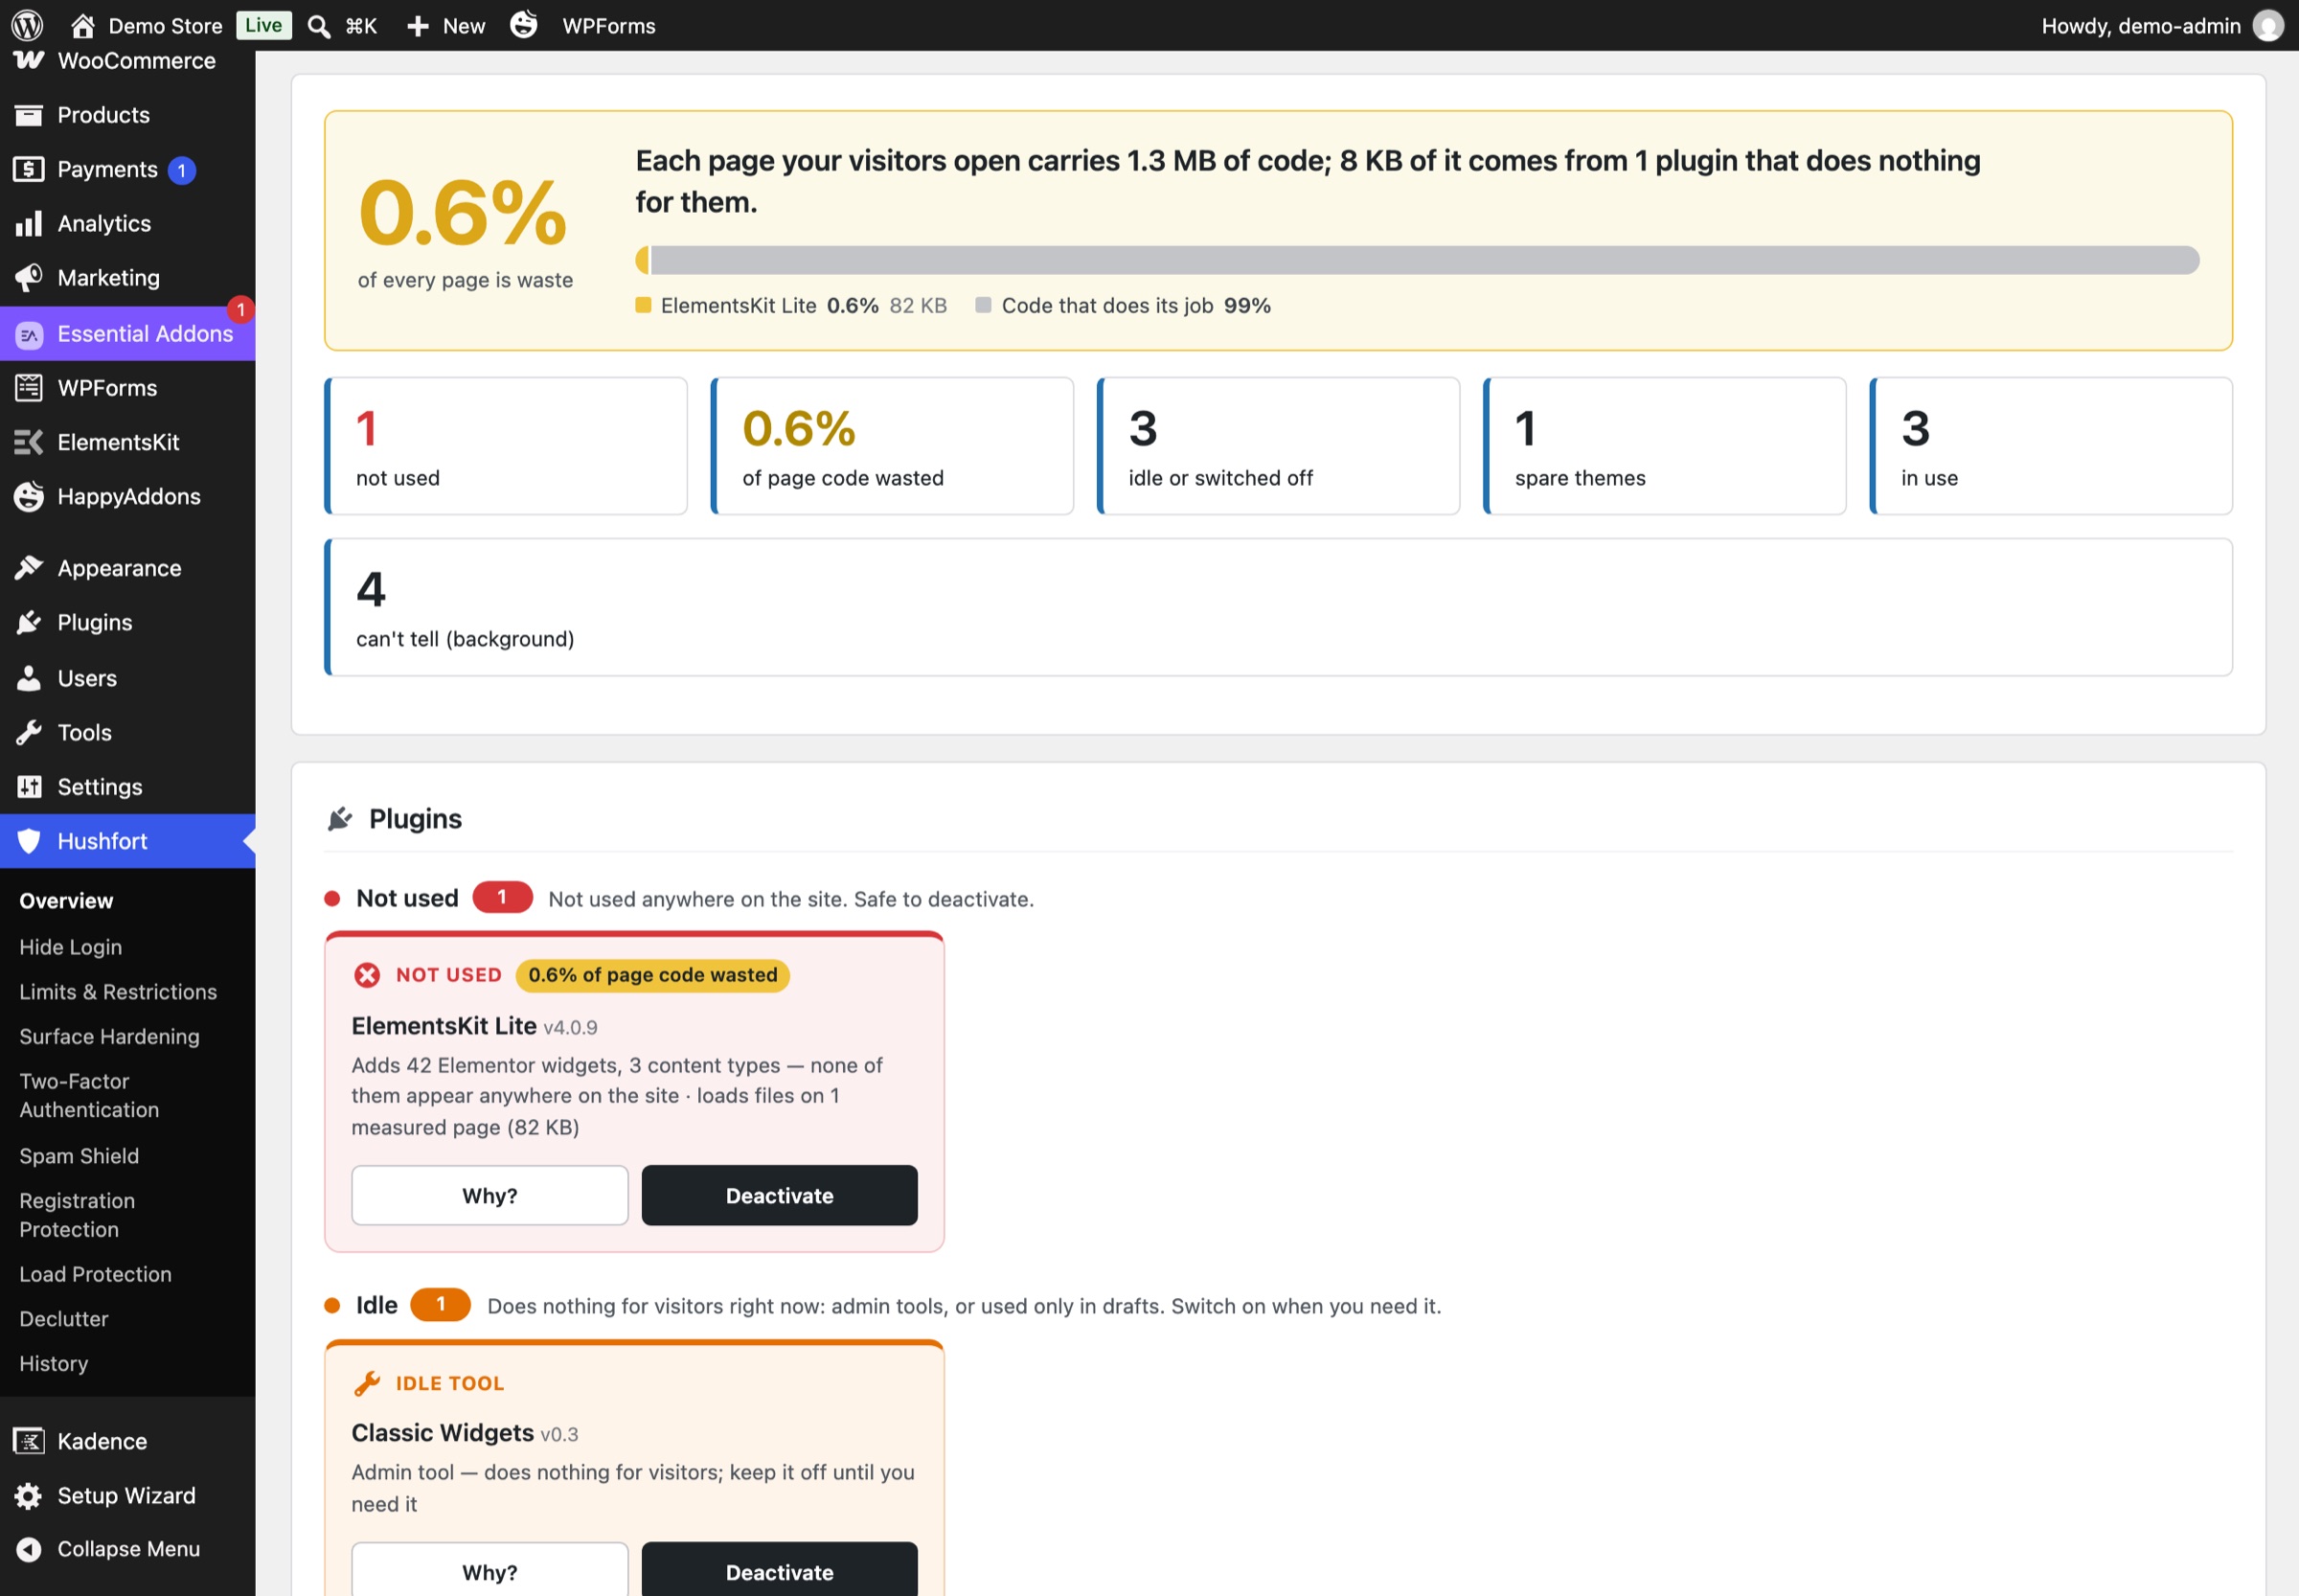
Plugin yang terlupakan
Rapikan menunjukkan seberapa banyak isi setiap halaman yang merupakan kode dari plugin tak terpakai, lengkap dengan bukti untuk masing-masing.
Jalan kembali Anda, selalu tampil di layar
Kartu "Jika Anda kehilangan akses" menampilkan URL login Anda saat ini dan baris darurat, sehingga Anda bisa menyimpannya selagi masih login.
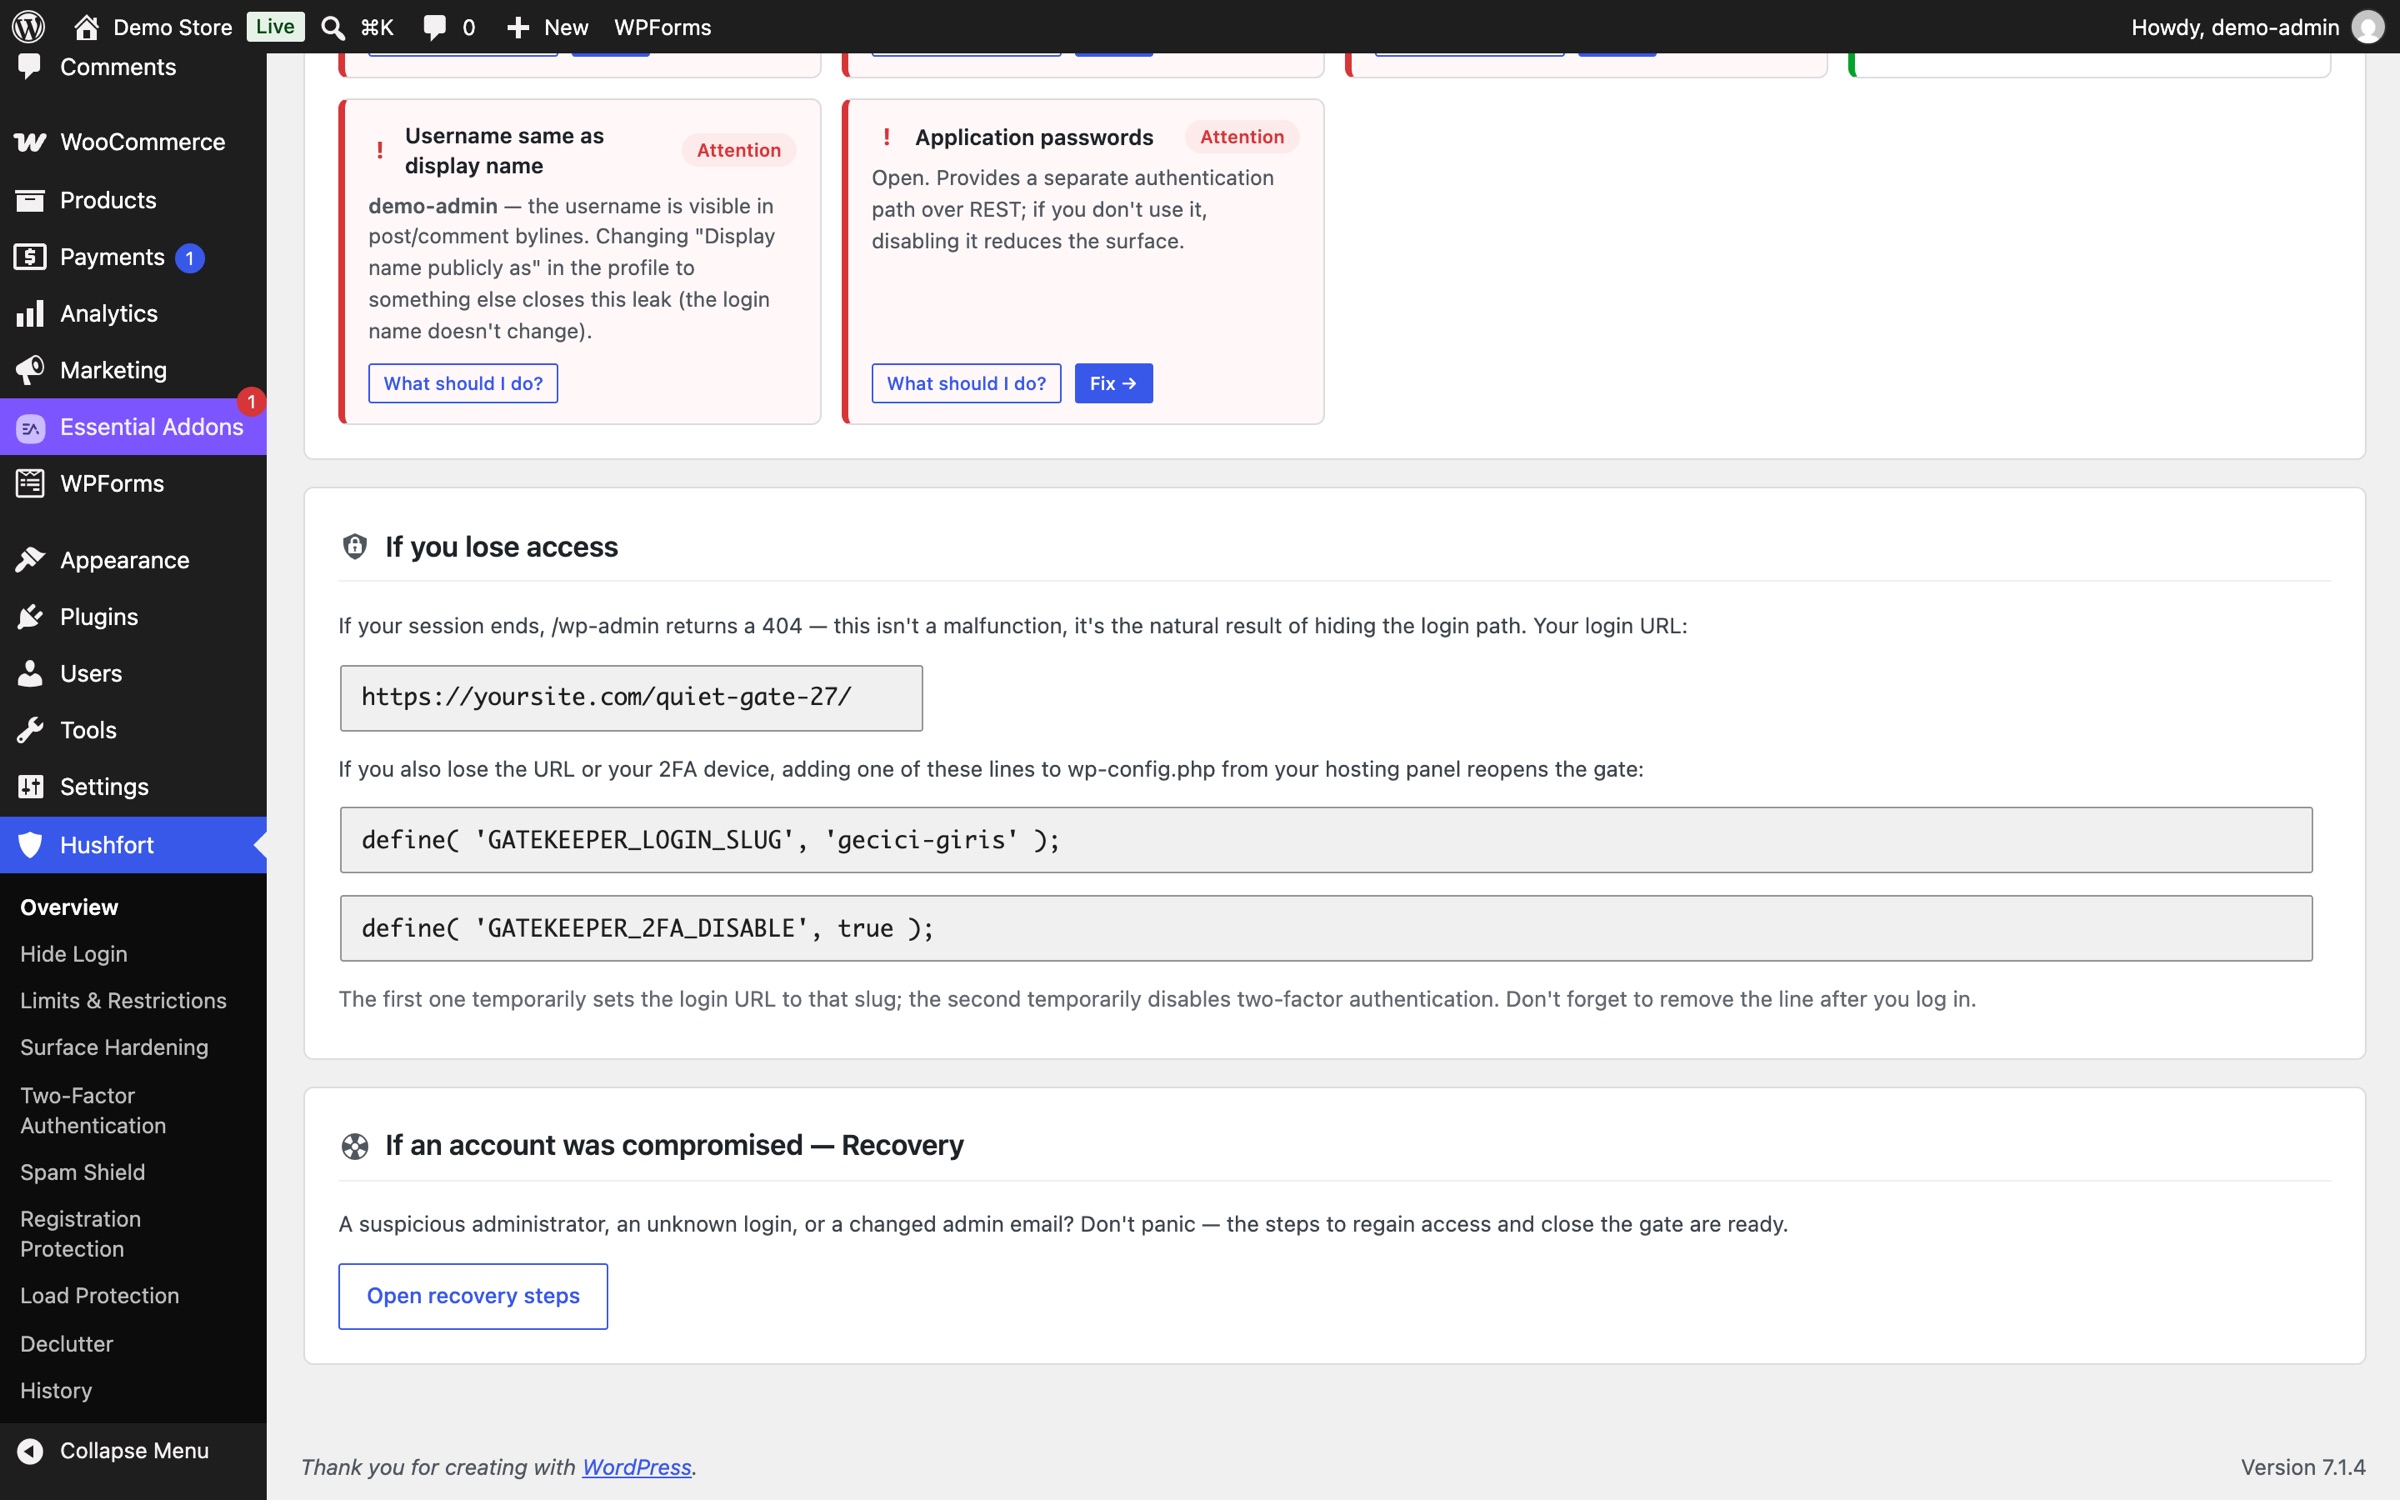
Tangkapan layar dari toko demo yang menjalankan Hushfort 1.14.1. Alamat IP uji, tanpa pengunjung sungguhan.
Sepuluh lapisan
Dikelompokkan menurut hal yang Anda khawatirkan. Masing-masing tertaut ke panduan yang mudah diikuti.
Login & akses
6Sembunyikan Login
Login Anda pindah ke jalur yang hanya Anda ketahui. wp-login.php dan wp-admin menampilkan 404. REST API, cron, dan admin-ajax tetap berfungsi.
Cara kerjanya : Sembunyikan LoginBatas Login
Terlalu banyak kata sandi salah dari satu IP, maka IP itu harus menunggu. Anda yang menentukan jumlah, rentang waktu, dan lama tunggunya. Kode 2FA yang gagal juga dihitung.
Cara kerjanya : Batas LoginDua Faktor
Kode enam digit dari aplikasi autentikator apa pun. Kode QR dibuat di server Anda, dan kode pemulihan siap dicetak.
Cara kerjanya : Dua FaktorKunci Pintu Belakang
xmlrpc.php adalah pintu login kedua yang tidak ikut tertutup oleh halaman login tersembunyi. Hushfort menutup login di sana dan menjaga pingback tetap berfungsi.
Cara kerjanya : Kunci Pintu BelakangPerisai Nama Pengguna
WordPress mencantumkan nama pengguna di empat tempat publik. Hushfort menutup keempatnya dan membuat pesan kesalahan login selalu sama.
Cara kerjanya : Perisai Nama PenggunaPindai Permukaan
Permintaan sungguhan ke situs Anda sendiri menunjukkan apa yang terbuka dan nama pengguna mana yang bocor, jadi Anda melihat hasilnya, bukan sekadar pengaturannya.
Cara kerjanya : Pindai Permukaan
Spam & pendaftaran
2Anti-Spam
Komentar dan ulasan produk di versi Gratis; enam plugin formulir populer dengan Pro. Pemeriksaan tak terlihat, tanpa CAPTCHA, dan tidak ada yang dikirim ke layanan luar.
Cara kerjanya : Anti-SpamPendaftaran Palsu
Batas per jam per IP dan per jaringan, ditambah batas atas untuk seluruh situs. Email sambutan dibatasi lajunya, dan checkout tidak pernah diblokir.
Cara kerjanya : Pendaftaran Palsu
Kecepatan & ketenangan
2Penjaga Banjir
Setiap IP mendapat jatah permintaan, dan permintaan yang berat memakan lebih banyak. Googlebot palsu ditolak, yang asli dibiarkan lewat.
Cara kerjanya : Penjaga BanjirRapikan
Menemukan plugin yang terpasang tetapi tidak melakukan apa-apa, lengkap dengan buktinya. Penghapusan dilakukan dalam dua langkah dan bisa dibatalkan.
Cara kerjanya : Rapikan
Kompatibel dengan
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Mengapa Hushfort berbeda
Beberapa janji yang bisa kami tepati, ditulis apa adanya.
Data Anda tetap di server Anda
Tanpa reCAPTCHA, tanpa API eksternal, tanpa telemetri. Data formulir, komentar, dan spam tetap pada Anda. Pro hanya memeriksa lisensi dan pembaruan ke hushfort.com, dengan mengirim domain dan kunci lisensi Anda, tidak lebih.
Checkout tidak pernah rusak
Tidak ada lapisan yang memblokir checkout WooCommerce. Callback pembayaran tetap lolos, bahkan dari IP yang sedang dibatasi. Akun mencurigakan yang dibuat saat pembayaran ditahan untuk ditinjau, bukan ditolak.
Sulit mengunci diri sendiri di luar
Sembunyikan Login tidak melakukan apa pun sampai Anda memilih jalur. Satu baris di wp-config.php bisa menetapkan jalur kapan saja, dan dasbor selalu menampilkan jalan kembali Anda.
Kalau keliru, kelirunya ke arah aman
Pesan yang mungkin dari manusia masuk ke karantina, bukan ke tempat sampah. Rapikan menyatakan "Tidak bisa dipastikan" alih-alih menebak. Jika sebuah lapisan gagal, situs tetap berjalan.
Privat secara bawaan
Email di log disimpan dalam bentuk hash dan disamarkan. Log disimpan selama 14 hari secara bawaan dan bekerja dengan alat ekspor dan hapus data milik WordPress.
Lapisan yang saling mengenal
Setiap modul memakai pembacaan IP yang sama, daftar izin yang sama, dan log peristiwa yang sama. Izinkan diri Anda sekali, berlaku di mana-mana.
Apa yang bukan Hushfort
Batasan yang jujur, agar tidak ada yang mengejutkan Anda nanti.
Bukan pemindai malware
Hushfort tidak memindai file untuk mencari malware dan tidak membersihkan situs yang terinfeksi.
Bukan firewall
Hushfort tidak punya kumpulan aturan SQL injection atau XSS, dan tidak memblokir negara.
Bukan alat cadangan
Hushfort tidak mencadangkan situs Anda. Tetap simpan cadangan terpisah.
Bukan perisai DDoS
Plugin tidak bisa menghentikan banjir di tingkat jaringan. Di sana, CDN seperti Cloudflare-lah perisai yang sesungguhnya.
Hushfort cocok dipadukan dengan plugin cadangan, pemindai malware, dan CDN. Hushfort menjaga pintu-pintunya; alat-alat itu menangani sisanya.
Harga yang sederhana
Versi Gratis menunjukkan setiap pintu yang terbuka. Pro menutup semuanya.
Gratis
$0selamanya
Lihat setiap pintu yang terbuka. Tutup dua yang pertama.
- Sembunyikan Login: pindahkan login Anda ke jalur rahasia
- Perlindungan spam dasar: honeypot tak terlihat dan pemeriksaan waktu pengisian
- Pindai Permukaan: lihat semua yang terbuka dari situs Anda
- Dasbor: kartu status untuk setiap lapisan
Pro
Lengkap$49per tahun
atau $11 per bulanatau $149 sekali bayar, seumur hidup
Setiap lapisan, setiap dinding. Satu lisensi per situs.
- Semua yang ada di versi Gratis
- Batas Login: kunci bot yang menebak kata sandi, lengkap dengan peringatan dan riwayat
- Login dua faktor dengan aplikasi autentikator apa pun
- Kunci Pintu Belakang: tutup login XML-RPC dan tebakan massal
- Perisai Nama Pengguna: hentikan WordPress memublikasikan nama pengguna
- Anti-Spam lengkap: plugin formulir, batas, email sekali pakai, daftar blokir, karantina
- Blokir Pendaftaran Palsu, tanpa pernah memblokir checkout
- Penjaga Banjir & Bot Palsu
- Rapikan: temukan plugin yang tidak Anda pakai
Harga dalam dolar AS. Pajak, jika ada, ditambahkan saat checkout. Garansi uang kembali 14 hari, tanpa pertanyaan. Checkout segera dibuka.
Pertanyaan, dijawab apa adanya
Apakah ada paket gratis?
Bisakah saya terkunci di luar?
Apakah Hushfort mengirim data ke mana pun?
Apakah Hushfort menggantikan pemindai malware atau firewall saya?
Apakah Hushfort akan memperlambat situs atau merusak cache saya?
Apakah Hushfort bisa memblokir pelanggan saat checkout?
Apakah pengunjung saya harus memecahkan CAPTCHA?
Apakah menyembunyikan halaman login saja sudah cukup?
Bantuan saat Anda membutuhkannya
Dokumentasi yang jelas, halaman untuk hari terburuk, dan manusia sungguhan yang membalas email Anda.
Dokumentasi
Pasang, siapkan lapisan pertama, aktifkan Pro, atasi masalah umum.
Baca dokumentasiTerkunci di luar?
Lupa URL login atau kehilangan ponsel 2FA? Semua cara untuk masuk kembali, dijelaskan dengan tenang.
Masuk kembaliDukungan email
Tulis ke [email protected]. Kami membaca setiap pesan dan menjawab dengan bahasa yang mudah dipahami.
Hubungi kami
Panduan terbaru
Jawaban langkah demi langkah untuk pertanyaan yang sering diajukan tentang keamanan WordPress.
Apa itu xmlrpc.php, dan bagaimana cara menonaktifkan XML-RPC di WordPress?
xmlrpc.php adalah pintu login kedua yang tetap terbuka saat halaman login disembunyikan. Cara menonaktifkan XML-RPC dengan aman dan mengujinya.
Lihat langkah-langkahnyaBagaimana cara cek keamanan WordPress dan melihat apa saja yang terbuka di situs saya?
Cek keamanan situs WordPress seperti bot melakukannya. Lima permintaan menunjukkan apakah login, XML-RPC, dan nama pengguna terbuka, serta cara menutupnya.
Lihat langkah-langkahnyaBagaimana cara membatasi percobaan login di WordPress untuk mencegah brute force?
Hentikan serangan brute force di WordPress dengan mengunci IP setelah beberapa kali login gagal. Pengaturan, kode manual, dan celah yang wajib ditutup.
Lihat langkah-langkahnya
Tutup gerbangnya. Tetap tenang.
Mulai gratis. Lihat setiap pintu yang terbuka. Tutup saat Anda siap.