Bagaimana cara mencegah spam registrasi (pendaftaran pengguna palsu) di WordPress?
Oleh Eureka Studio · Diperbarui
Jawaban singkat
Jika Anda tidak membutuhkan pendaftaran terbuka di WordPress, matikan saja. Jika membutuhkannya, batasi pendaftaran per IP dan per jaringan setiap jam, tambahkan batas per jam untuk seluruh situs yang menahan akun baru untuk ditinjau saat batas itu terlampaui, blokir email sekali pakai, pasang honeypot tak terlihat, dan batasi email sambutan. Di WooCommerce, jangan pernah memblokir checkout; tahan akun yang mencurigakan saja.
Langkah-langkah
1Langkah 1
Periksa apakah pendaftaran memang perlu terbuka
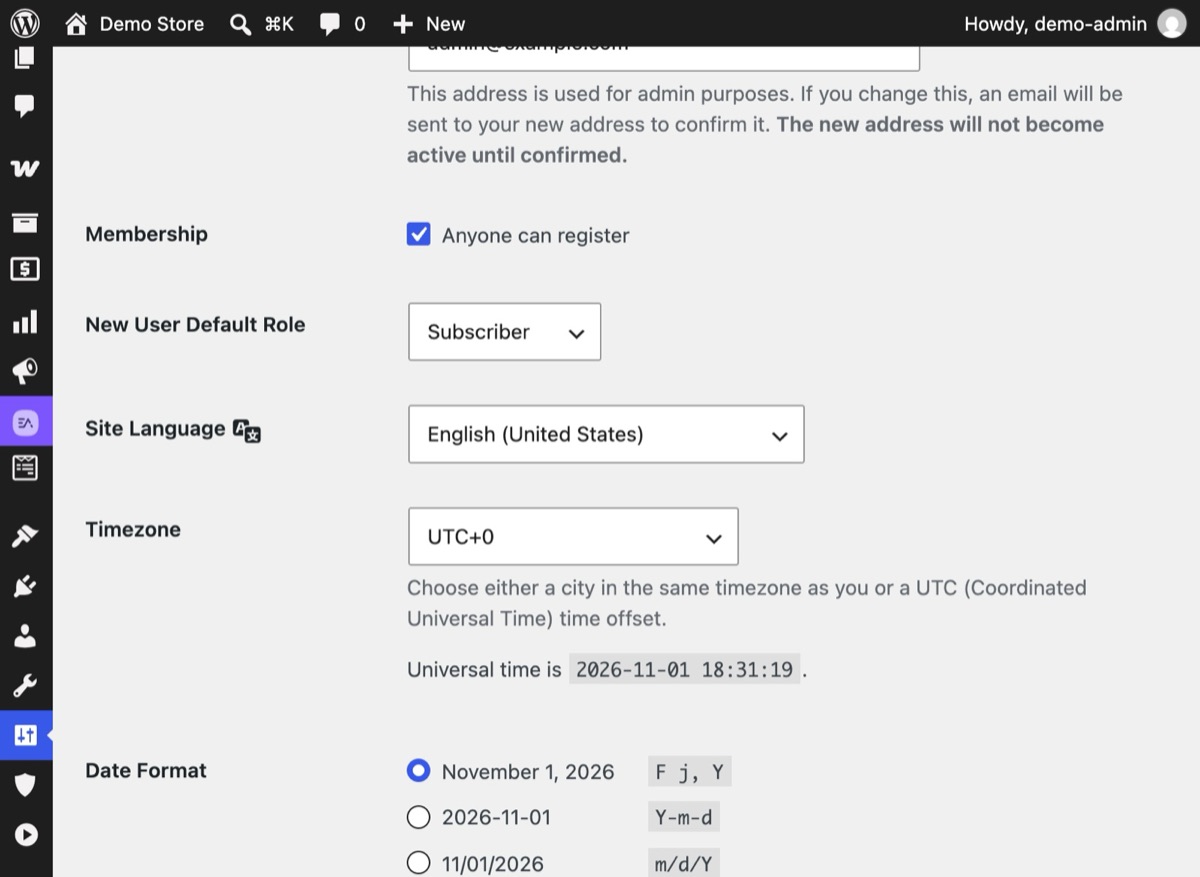
Di Pengaturan → Umum, lihat apakah Keanggotaan "Setiap orang dapat mendaftar" dicentang. Di WooCommerce, periksa apakah pelanggan bisa membuat akun di halaman Akun Saya. Jika tidak ada yang membutuhkannya, matikan.
2Langkah 2
Aktifkan Perlindungan Pendaftaran dalam mode Pantau
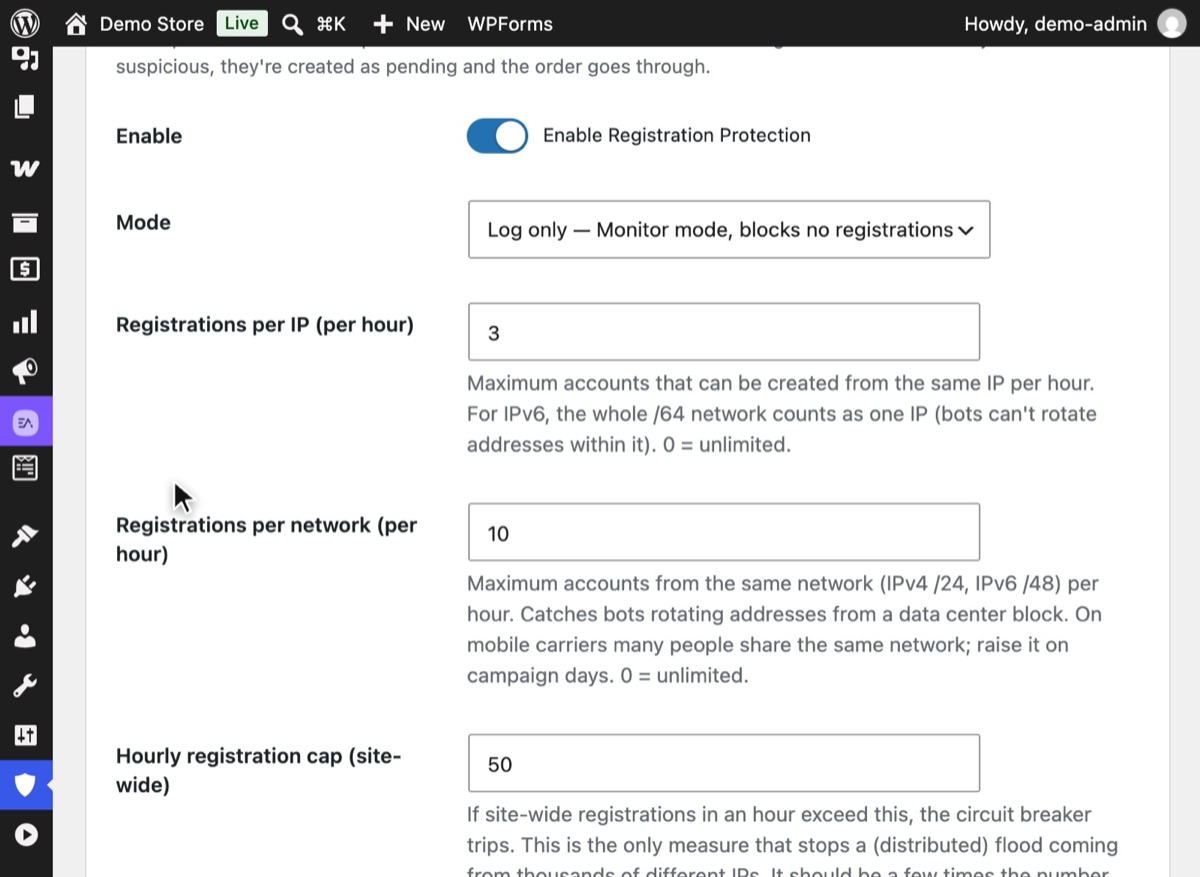
Di Hushfort, buka Perlindungan Pendaftaran, aktifkan, lalu atur Mode ke "Hanya catat — mode Pantau, tidak memblokir pendaftaran". Biarkan Honeypot tak terlihat tetap aktif lalu simpan, agar Anda bisa memeriksa log sebelum modul ini bertindak.
3Langkah 3
Atur batas per jam dan batas seluruh situs
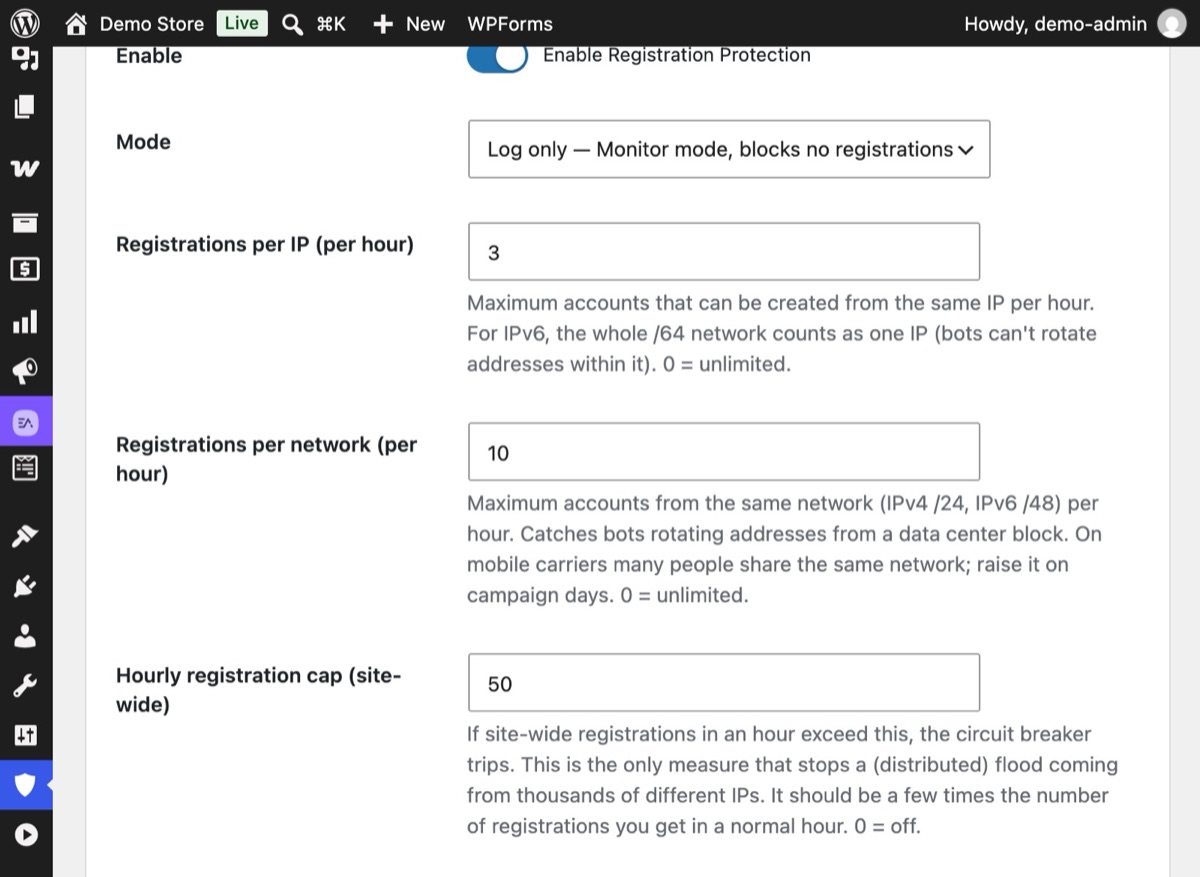
Batasi pendaftaran per IP dan per jaringan setiap jam, lalu atur Batas pendaftaran per jam (seluruh situs). Saat batas itu terlampaui, pemutus sirkuit menahan akun baru untuk ditinjau.
4Langkah 4
Lihat banjir pendaftaran tertahan di batas
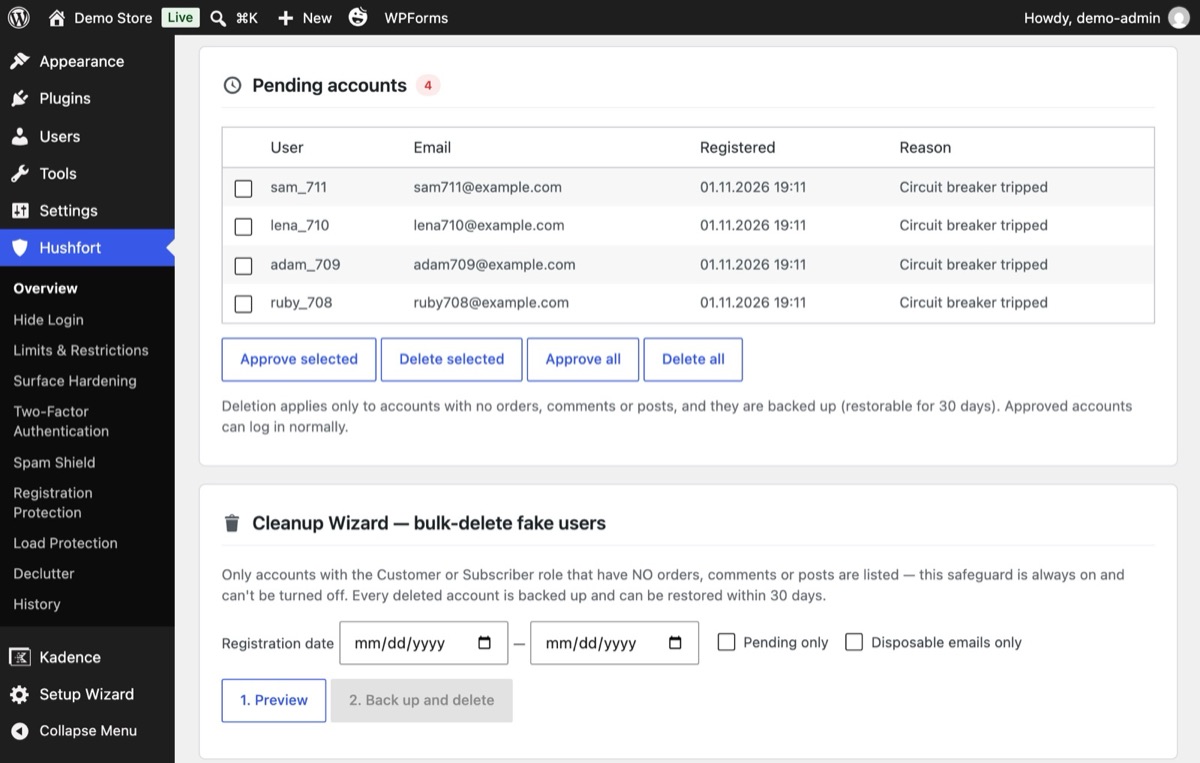
Saat pendaftaran melewati batas per jam, akun baru masuk ke Akun tertunda dengan alasan "Pemutus sirkuit aktif". Setujui yang asli; hapus sisanya.
5Langkah 5
Bersihkan akun yang terlanjur dibuat
Gunakan Wizard Pembersihan: tekan 1. Pratinjau untuk mencantumkan akun tanpa pesanan, komentar, atau pos, lalu 2. Cadangkan dan hapus. Akun yang dihapus dapat dipulihkan selama 30 hari.
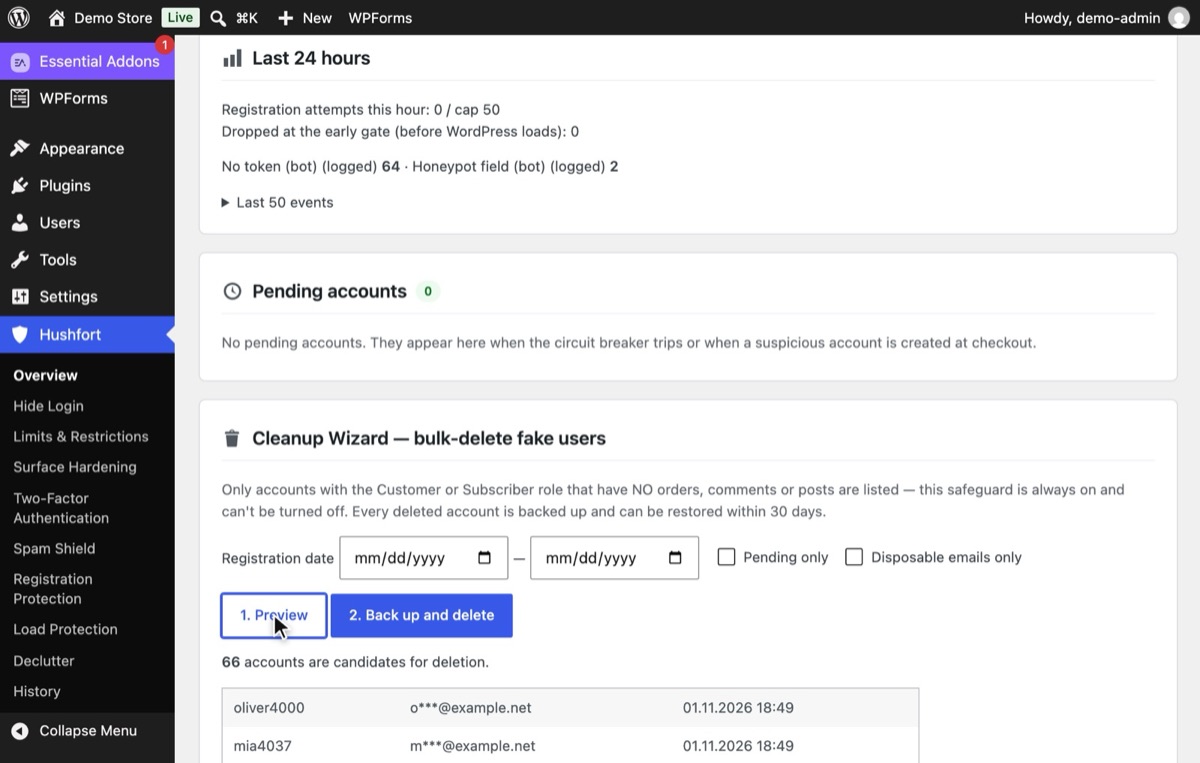


Cara mencegah spam registrasi di WordPress: matikan pendaftaran jika tidak dibutuhkan. Jika dibutuhkan, batasi pendaftaran per IP setiap jam, pasang batas seluruh situs yang menahan akun baru untuk ditinjau, blokir email sekali pakai, dan tambahkan honeypot tak terlihat. Di WooCommerce, jangan pernah memblokir checkout. Perlindungan Pendaftaran ada di Hushfort Pro, add- on berbayar untuk Hushfort Security, plugin keamanan WordPress gratis.
Mengapa ini penting
Beberapa akun palsu tidak berbahaya. Banjir akun palsu lain cerita. Kami membangun lapisan ini setelah satu situs menerima sekitar 10.000 permintaan pendaftaran dalam satu jam dan akhirnya dipenuhi puluhan ribu akun palsu. Di situs lain, email sambutan yang dikirim ke akun palsu menghabiskan kuota email, sehingga email pesanan yang asli berhenti terkirim.
Pendaftaran palsu juga merugikan dengan cara yang lebih diam-diam: tabel pengguna yang membengkak, layar admin yang makin lambat, daftar pelanggan dan laporan email yang tercemar, serta reputasi server email yang turun setiap kali email sambutan terpental dari alamat yang tidak ada.
Kesalahan umum
- Membiarkan pendaftaran terbuka tanpa sengaja. "Setiap orang dapat mendaftar" kadang diaktifkan saat penyiapan lalu terlupakan.
- Peran bawaan yang terlalu kuat. Pengguna baru seharusnya Pelanggan (Subscriber) atau Customer, jangan pernah Penulis atau di atasnya.
- Hanya membatasi per IP. Banjir pendaftaran sering datang dari banyak alamat dalam jaringan yang sama. Batasi per jaringan juga.
- Menutup pendaftaran saat banjir datang. Itu justru mengunci pelanggan asli di luar, persis seperti yang diinginkan penyerang. Menahan akun baru sebagai tertunda membuat pintu tetap terbuka selama banjir berlalu.
- Memblokir di checkout. Toko tidak boleh kehilangan pesanan gara-gara filter spam.
- Menghapus tanpa cadangan. Penghapusan massal bersifat permanen. Lihat pratinjaunya dulu dan simpan salinannya.
Tanpa plugin
- Matikan pendaftaran jika Anda tidak membutuhkannya: Pengaturan → Umum → hapus centang "Setiap orang dapat mendaftar". Untuk WooCommerce, di WooCommerce → Pengaturan → Akun & Privasi, hapus centang pembuatan akun di halaman Akun Saya.
- Jaga peran bawaan tetap rendah: Pengaturan → Umum → Peran Pengguna Baru Standar → Pelanggan.
- Tambahkan honeypot ke formulir WordPress dengan dua hook kecil:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Cara ini hanya mencakup formulir bawaan WordPress, bukan WooCommerce atau formulir pendaftaran lain, dan tidak punya batas laju, batas seluruh situs, maupun pembersihan. Saat banjir pendaftaran sedang berlangsung, langkah-langkah ini membantu tetapi tidak akan menghentikannya.
Jika terjadi masalah
- Pelanggan asli tidak bisa mendaftar. Periksa log dalam mode Pantau, dan lihat apakah jaringan kantor atau acara Anda mencapai batas per jaringan. Naikkan batasnya atau masukkan IP tersebut ke daftar izin.
- Akun tertunda menumpuk. Akun itu dibersihkan otomatis setelah 7 hari. Setujui yang asli sebelum itu.
- Pelanggan tidak menerima email sambutan. Jika batas seluruh situs terlampaui, akun yang ditahan tidak menerima email sampai disetujui. Itu memang disengaja.
Dengan Hushfort
Perlindungan Pendaftaran adalah bagian dari Hushfort Pro, add-on yang dipasang di atas plugin gratis.
Perlindungan Pendaftaran dari Hushfort mencakup pendaftaran WordPress dan WooCommerce, ditambah formulir pendaftaran lain:
- Secara bawaan, 3 pendaftaran per jam per IP (IPv6 /64) dan 10 per jam per jaringan (/24, IPv6 /48).
- Batas seluruh situs 50 per jam dengan pemutus sirkuit yang tetap aktif selama 60 menit. Secara bawaan, pemutus ini menahan akun baru sebagai tertunda tanpa email; Anda bisa memilih untuk menutup pendaftaran sebagai gantinya.
- Pemblokiran email sekali pakai dan deteksi variasi Gmail (titik, +tag, googlemail).
- Honeypot tak terlihat di pendaftaran WordPress dan WooCommerce.
- Pembatasan email sambutan, agar pendaftaran palsu tidak menghabiskan kuota email Anda.
- Wizard pembersihan dengan pratinjau dan cadangan yang dapat dipulihkan selama 30 hari.
- Akun tertunda dihapus otomatis setelah 7 hari.
Checkout tidak pernah diblokir. Anda bisa menjalankannya dalam mode Pantau terlebih dahulu, sehingga Anda melihat dampaknya sebelum modul ini bertindak.
Pertanyaan umum
Mengapa saya menerima begitu banyak pendaftaran pengguna palsu?
Bagaimana cara menghapus pengguna WordPress palsu secara massal?
Apakah membatasi pendaftaran akan memblokir pelanggan WooCommerce yang asli?
Apa itu alamat variasi Gmail?
Haruskah saya menambahkan CAPTCHA ke formulir pendaftaran?
Panduan terkait
Bagaimana cara mengatasi spam form kontak WordPress tanpa CAPTCHA?
Atasi spam form kontak di Elementor, Contact Form 7, dan WPForms tanpa teka-teki: honeypot, cek waktu pengisian, dan batas, data tetap di server Anda.
Lihat langkah-langkahnyaBagaimana cara memblokir Googlebot palsu dan bot nakal di WordPress?
Bot yang menyamar sebagai Googlebot bikin WordPress lambat. Cek crawler asli lewat IP, blokir yang palsu, beri jatah per IP, dan jangan blokir checkout.
Lihat langkah-langkahnyaBagaimana cara mengatasi spam komentar di WordPress, atau menonaktifkan komentar sepenuhnya?
Nonaktifkan komentar di seluruh situs WordPress, atau biarkan terbuka dan atasi spam-nya. Aturan terpisah untuk pos dan ulasan produk, tanpa CAPTCHA.
Lihat langkah-langkahnya