Como bloquear cadastros falsos e spam de registro no WordPress?
Por Eureka Studio · Atualizado em
Resposta rápida
Se você não precisa de cadastro aberto, desative-o. Se precisa, limite os cadastros por IP e por rede a cada hora, adicione um teto por hora para o site todo que retenha as novas contas para análise quando for atingido, bloqueie e-mails descartáveis, adicione honeypots invisíveis e dose os e-mails de boas-vindas. No WooCommerce, nunca bloqueie o checkout; em vez disso, retenha as contas suspeitas.
Passo a passo
1Passo 1
Veja se o cadastro precisa estar aberto
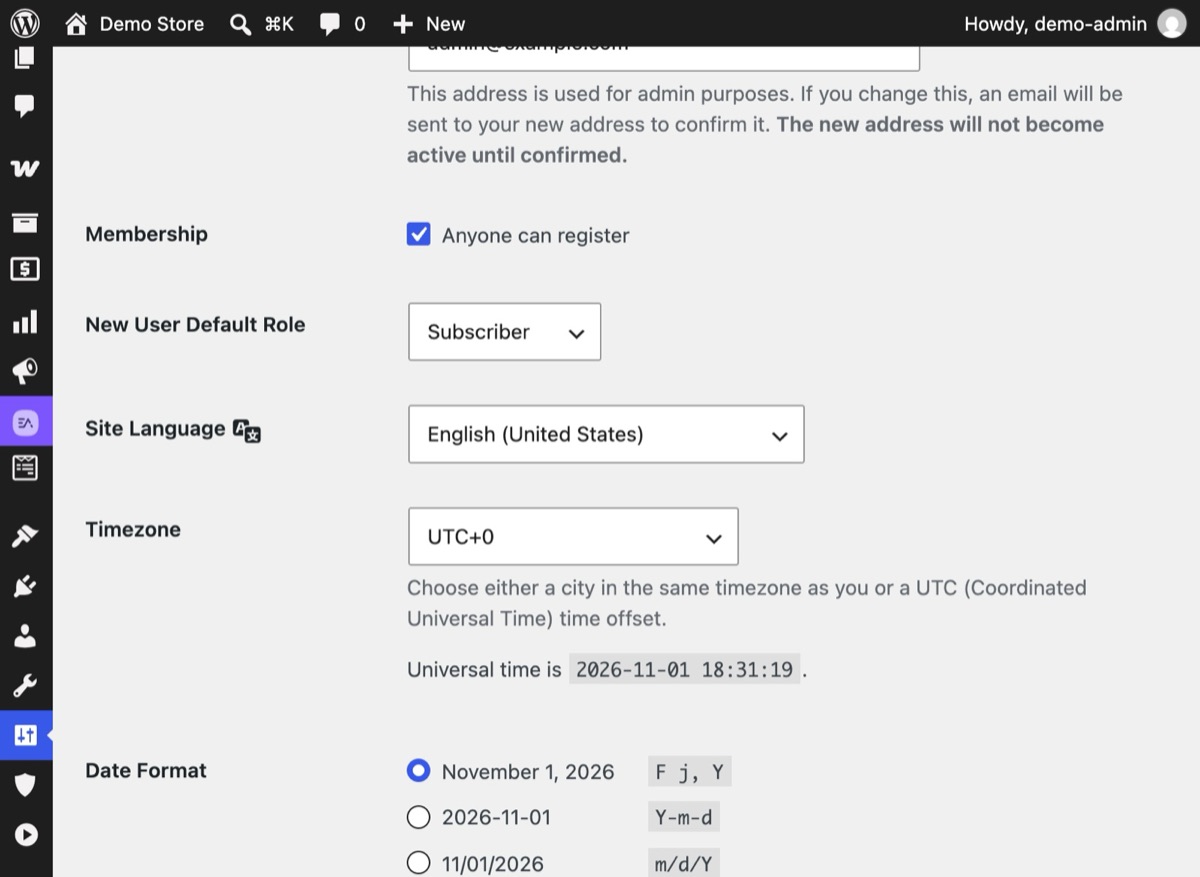
Em Configurações → Geral, veja se a opção Membros "Qualquer pessoa pode se registrar" está marcada. No WooCommerce, verifique se os clientes podem criar contas em Minha conta. Se ninguém precisa disso, desative.
2Passo 2
Ative a Proteção de Cadastro no modo Monitorar
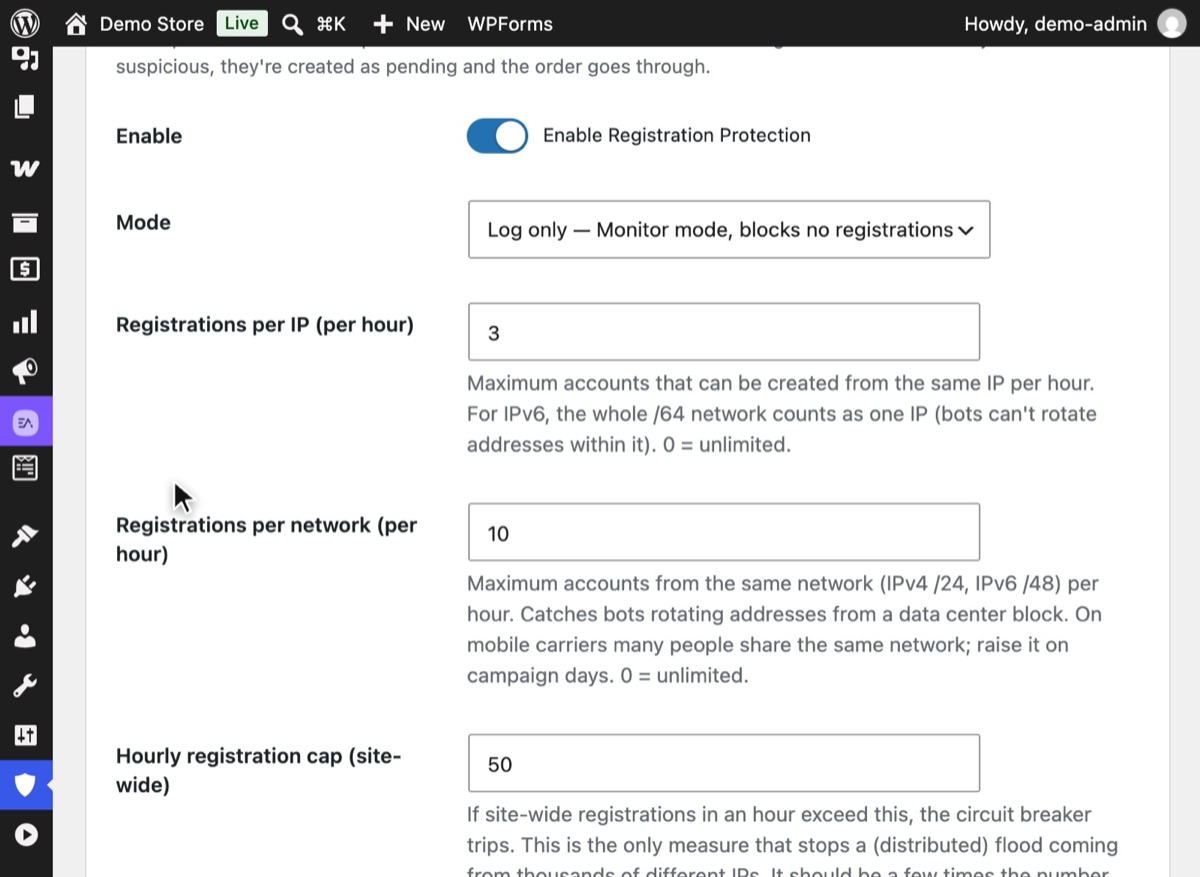
No Hushfort, abra a Proteção de Cadastro, ative-a e defina o Modo como "Só registrar — modo Monitorar, não bloqueia nenhum cadastro". Mantenha os Honeypots invisíveis ligados e salve, para poder conferir o registro antes que ela aja.
3Passo 3
Defina os limites por hora e o teto
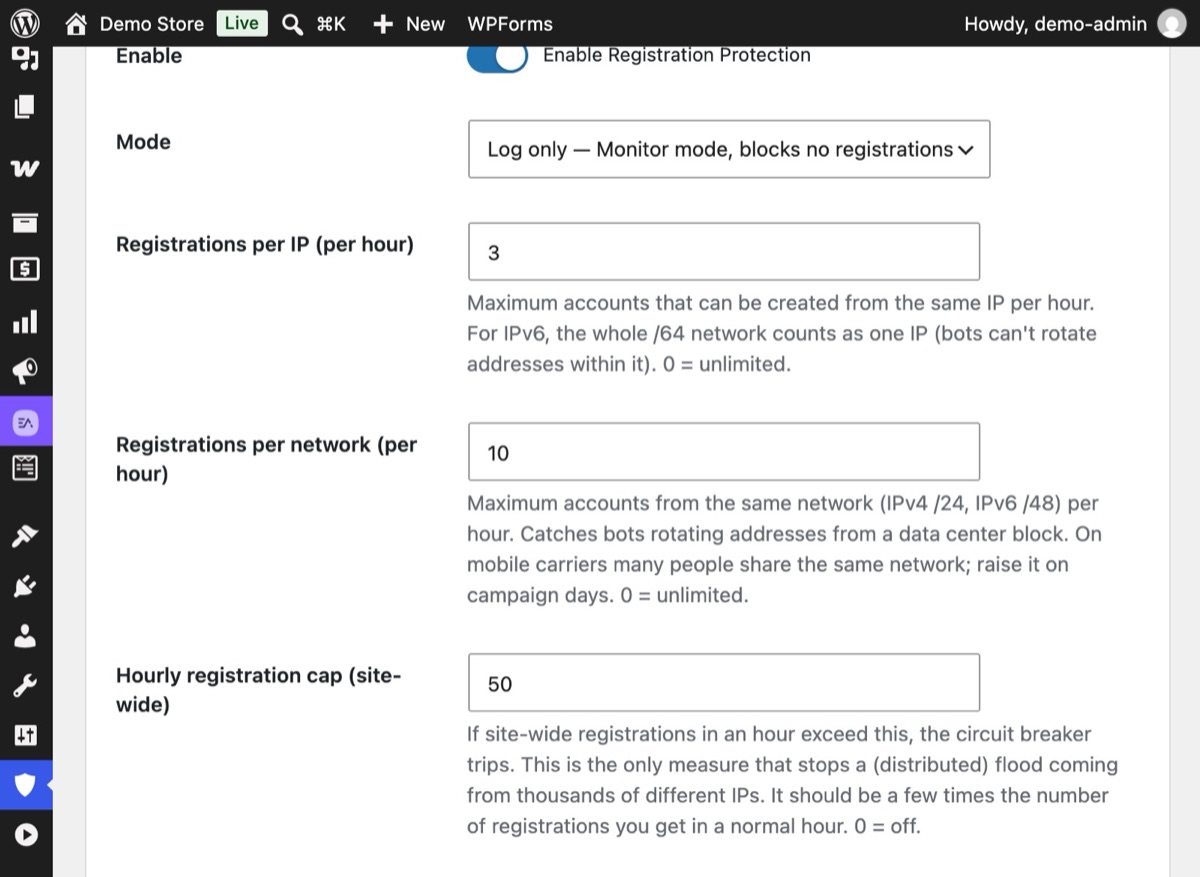
Limite os cadastros por IP e por rede a cada hora e depois defina o Teto de cadastros por hora (no site todo). Quando o teto é atingido, o disjuntor retém as novas contas para análise.
4Passo 4
Veja uma enxurrada esbarrar no teto
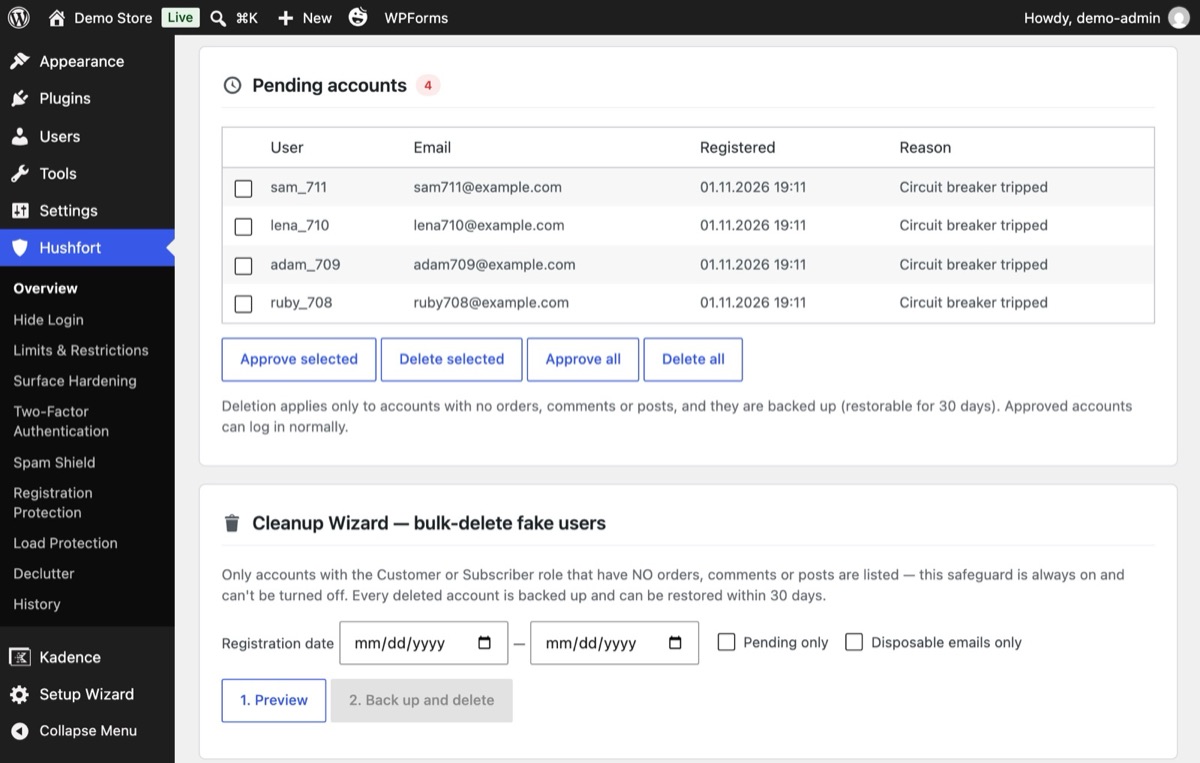
Quando os cadastros passam do teto por hora, as novas contas vão para Contas pendentes com o motivo "Disjuntor desarmado". Aprove as reais; exclua o resto.
5Passo 5
Limpe as contas que já foram criadas
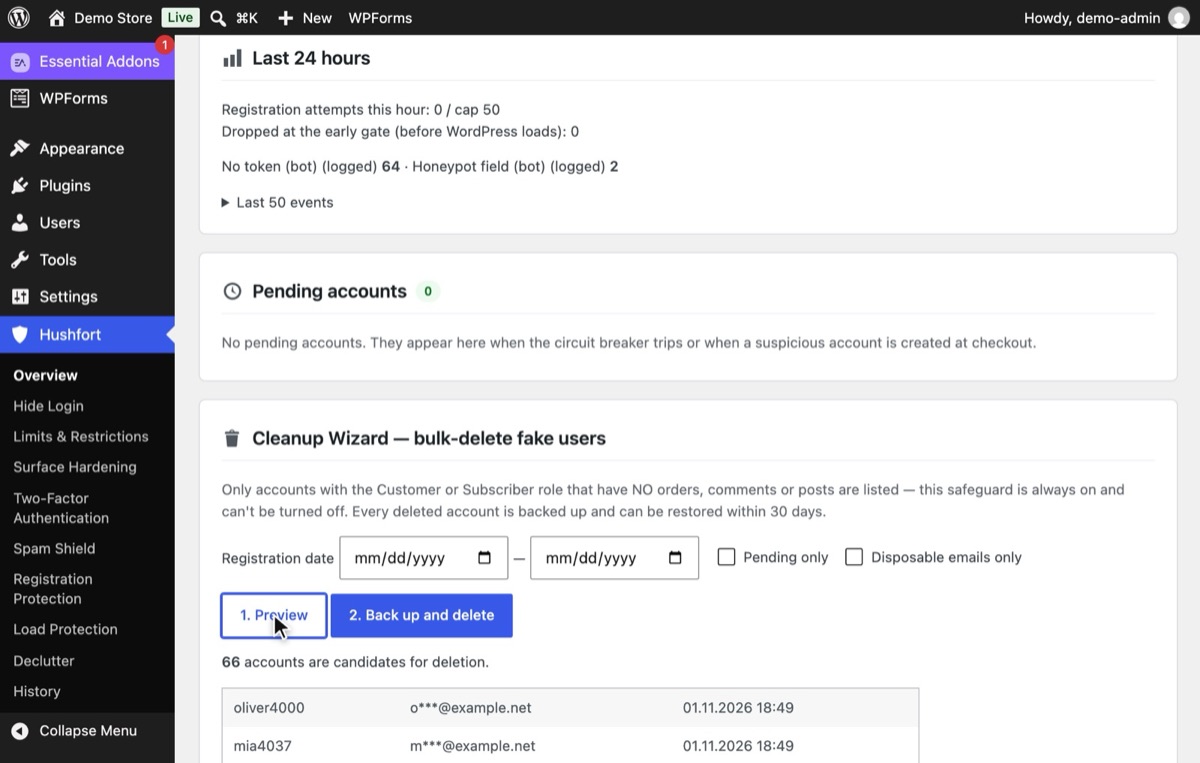
Use o Assistente de Limpeza: clique em 1. Prévia para listar as contas sem pedidos, comentários nem posts e depois em 2. Fazer backup e excluir. As contas excluídas podem ser restauradas por 30 dias.


Por que isso importa
Algumas contas falsas são inofensivas. Uma enxurrada, não. Criamos esta camada depois que um site recebeu cerca de 10.000 pedidos de cadastro em uma única hora e acabou com dezenas de milhares de contas falsas. Em outro site, os e-mails de boas-vindas enviados a contas falsas esgotaram a cota de envio, e os e-mails reais de pedidos pararam de sair.
Os cadastros falsos também custam caro de formas mais silenciosas: uma tabela de usuários inchada, telas do painel mais lentas, listas de clientes e relatórios de e-mail poluídos e uma reputação do servidor de e-mail que cai cada vez que um e-mail de boas-vindas volta de um endereço que não existe.
Erros comuns
- Deixar o cadastro aberto sem querer. "Qualquer pessoa pode se registrar" às vezes é ligado durante a configuração e esquecido.
- Uma função padrão poderosa demais. Novos usuários devem ser Assinante ou Cliente, nunca Autor ou acima.
- Limites apenas por IP. As enxurradas muitas vezes vêm de vários endereços da mesma rede. Limite também por rede.
- Fechar o cadastro quando chega uma enxurrada. Isso tranca do lado de fora os clientes reais, que é exatamente o que o invasor quer. Reter as novas contas como pendentes mantém a porta aberta enquanto a enxurrada passa.
- Bloquear no checkout. Uma loja nunca deve perder um pedido por causa de um filtro de spam.
- Excluir sem backup. A exclusão em massa é permanente. Veja a prévia antes e guarde uma cópia.
Sem plugin
- Desative o cadastro se não precisa dele: Configurações → Geral → desmarque "Qualquer pessoa pode se registrar". No WooCommerce, em WooCommerce → Configurações → Contas e privacidade, desmarque a criação de contas na página Minha conta.
- Mantenha a função padrão baixa: Configurações → Geral → Função padrão para novo usuário → Assinante.
- Adicione um honeypot ao formulário do WordPress com dois pequenos hooks:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Isso cobre apenas o formulário padrão do WordPress, não o do WooCommerce nem outros formulários de cadastro, e não tem limites de frequência, nem teto, nem limpeza. Diante de uma enxurrada em andamento, esses passos ajudam, mas não vão barrá-la.
Se algo der errado
- Clientes reais não conseguem se cadastrar. Confira o registro no modo Monitorar e veja se a rede do seu escritório ou de um evento está atingindo o limite por rede. Aumente-o ou coloque o IP na lista de permissões.
- As contas pendentes se acumularam. Elas são limpas automaticamente depois de 7 dias. Aprove as reais antes disso.
- Um cliente não recebeu o e-mail de boas-vindas. Se o teto foi atingido, as contas retidas não recebem e-mails até serem aprovadas. Isso é proposital.
Com o Hushfort
A Proteção de Cadastro faz parte do Hushfort Pro, o complemento que funciona sobre o Hushfort Security, o plugin de segurança gratuito para WordPress.
A Proteção de Cadastro do Hushfort cobre o cadastro do WordPress e do WooCommerce, além de outros formulários de cadastro:
- 3 cadastros por hora por IP (IPv6 /64) e 10 por hora por rede (/24, IPv6 /48) por padrão.
- Um teto de 50 por hora para o site todo, com um disjuntor que fica aberto por 60 minutos. Por padrão, ele retém as novas contas como pendentes, sem e-mails; você pode optar por fechar o cadastro em vez disso.
- Bloqueio de e-mails descartáveis e detecção de variações do Gmail (pontos, +tags, googlemail).
- Honeypots invisíveis no cadastro do WordPress e do WooCommerce.
- Dosagem dos e-mails de boas-vindas, para que cadastros falsos não queimem sua cota de envio.
- Um assistente de limpeza com prévia e um backup restaurável por 30 dias.
- As contas pendentes são removidas automaticamente após 7 dias.
O checkout nunca é bloqueado. Você pode rodá-la primeiro no modo Monitorar, para ver o efeito antes que ela aja.
Perguntas frequentes
Por que estou recebendo tantos cadastros de usuários falsos?
Como excluir usuários falsos do WordPress em massa?
Limitar os cadastros vai bloquear clientes reais do WooCommerce?
O que são variações de endereços do Gmail?
Devo colocar um CAPTCHA no formulário de cadastro?
Tutoriais relacionados
Como bloquear spam no formulário de contato do WordPress sem CAPTCHA?
Pare o spam no Elementor, Contact Form 7 e WPForms sem quebra-cabeças: honeypot, tempo de preenchimento e limites, com os dados no seu servidor.
Ver o passo a passoComo identificar e bloquear o tráfego de Googlebot falso no WordPress?
Bots que fingem ser o Googlebot deixam o WordPress lento. Confira o IP dos robôs de busca, bloqueie os falsos e limite requisições sem travar o checkout.
Ver o passo a passoComo desativar os comentários no WordPress ou acabar com o spam nos comentários?
Desative os comentários no WordPress ou mantenha-os e acabe com o spam: regras separadas para posts e avaliações de produtos, sem pingbacks e sem CAPTCHA.
Ver o passo a passo