Como identificar e bloquear o tráfego de Googlebot falso no WordPress?
Por Eureka Studio · Atualizado em
Resposta rápida
Um Googlebot de verdade vem das faixas de IP publicadas pelo Google; qualquer coisa que use o nome a partir de outro lugar é falsa e pode ser bloqueada. Para os outros bots maliciosos, dê a cada IP um orçamento de requisições por minuto em que requisições caras, como buscas e 404, custam mais, responda aos IPs acima do orçamento com um 429 curto e sempre deixe o checkout passar.
Passo a passo
1Passo 1
Identifique os impostores no seu tráfego
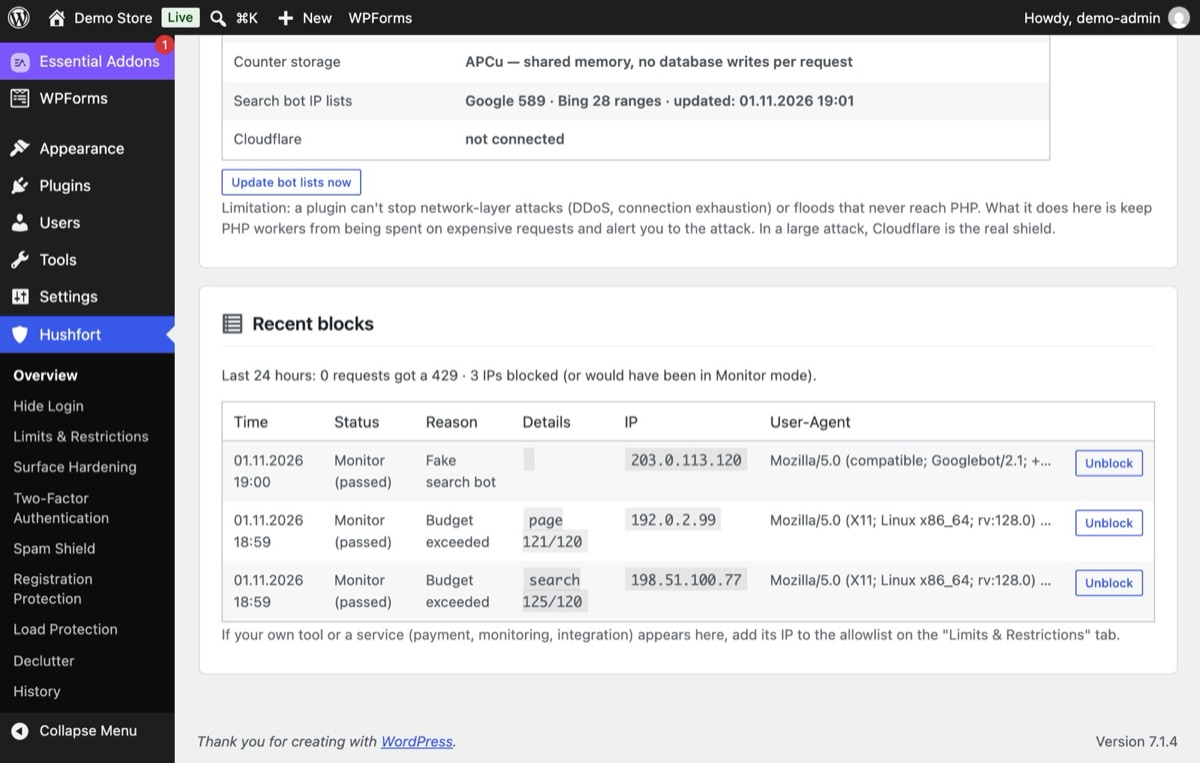
Muitos bots se apresentam como Googlebot porque os sites raramente o bloqueiam. Copiar o nome é fácil; o endereço IP, não. Com as listas oficiais do Google e do Bing carregadas, o Hushfort marca como falso robô de busca um "Googlebot" vindo de qualquer outro endereço.
2Passo 2
Ative a Proteção de Carga no modo Monitorar
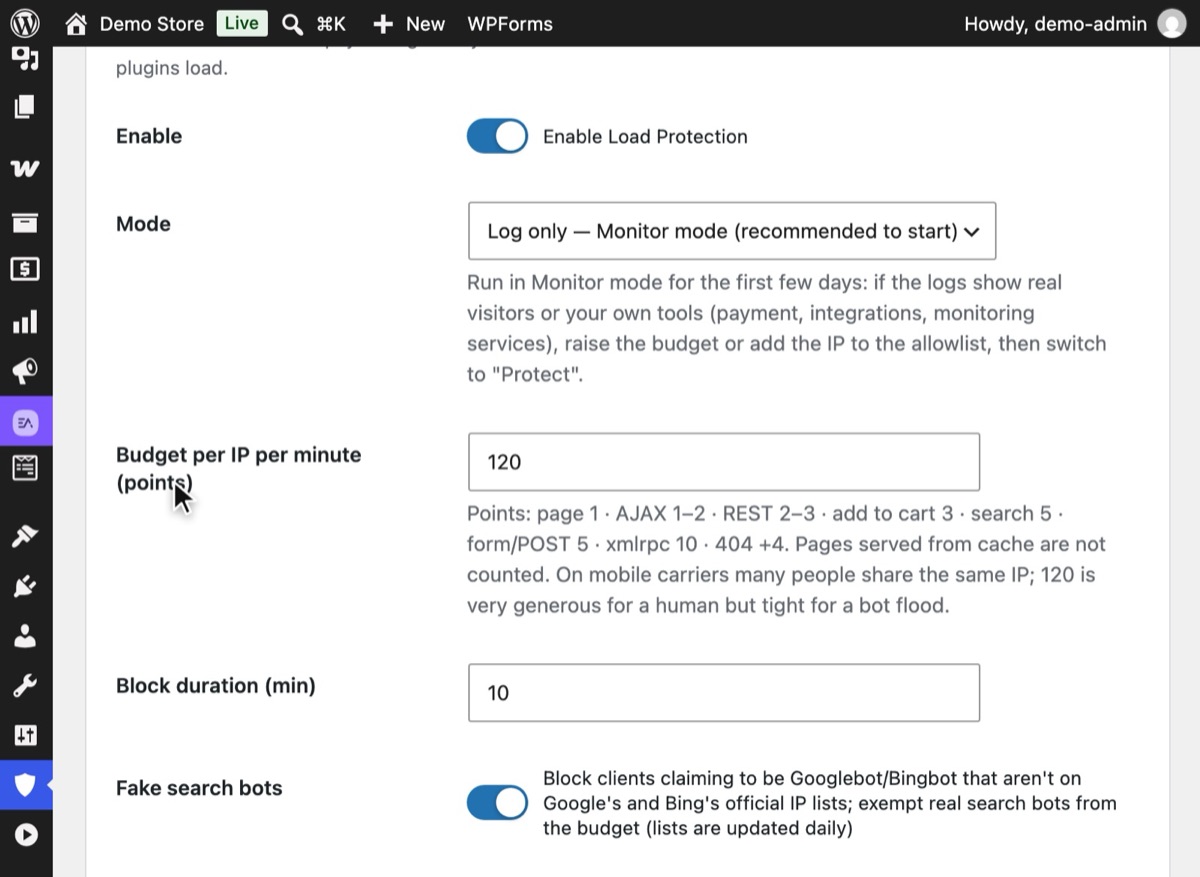
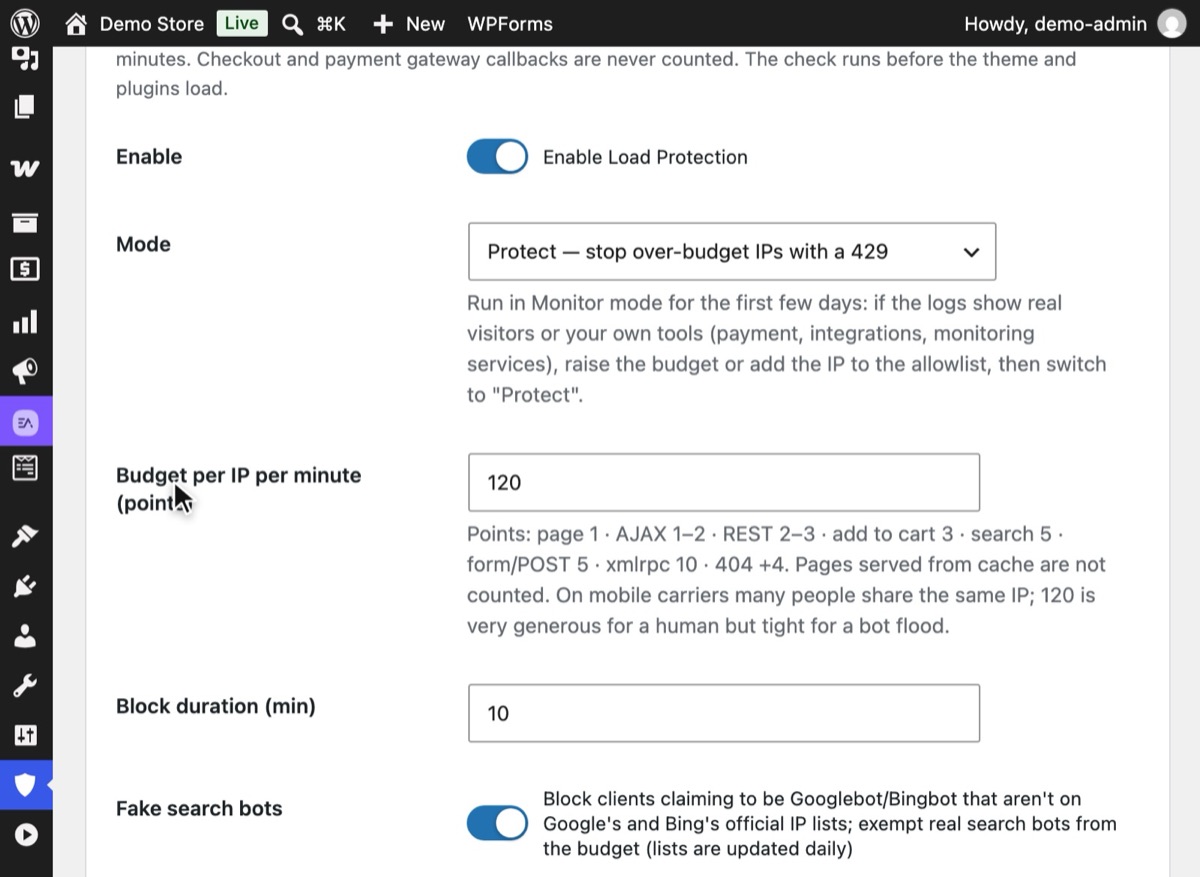
No Hushfort, abra a Proteção de Carga e ative-a. O Modo começa em "Só registrar — modo Monitorar (recomendado para começar)": ele registra quais IPs atingiriam o limite, sem bloquear ninguém. Mantenha a opção Falsos robôs de busca ligada.
3Passo 3
Defina um orçamento que cobre o preço justo de cada requisição
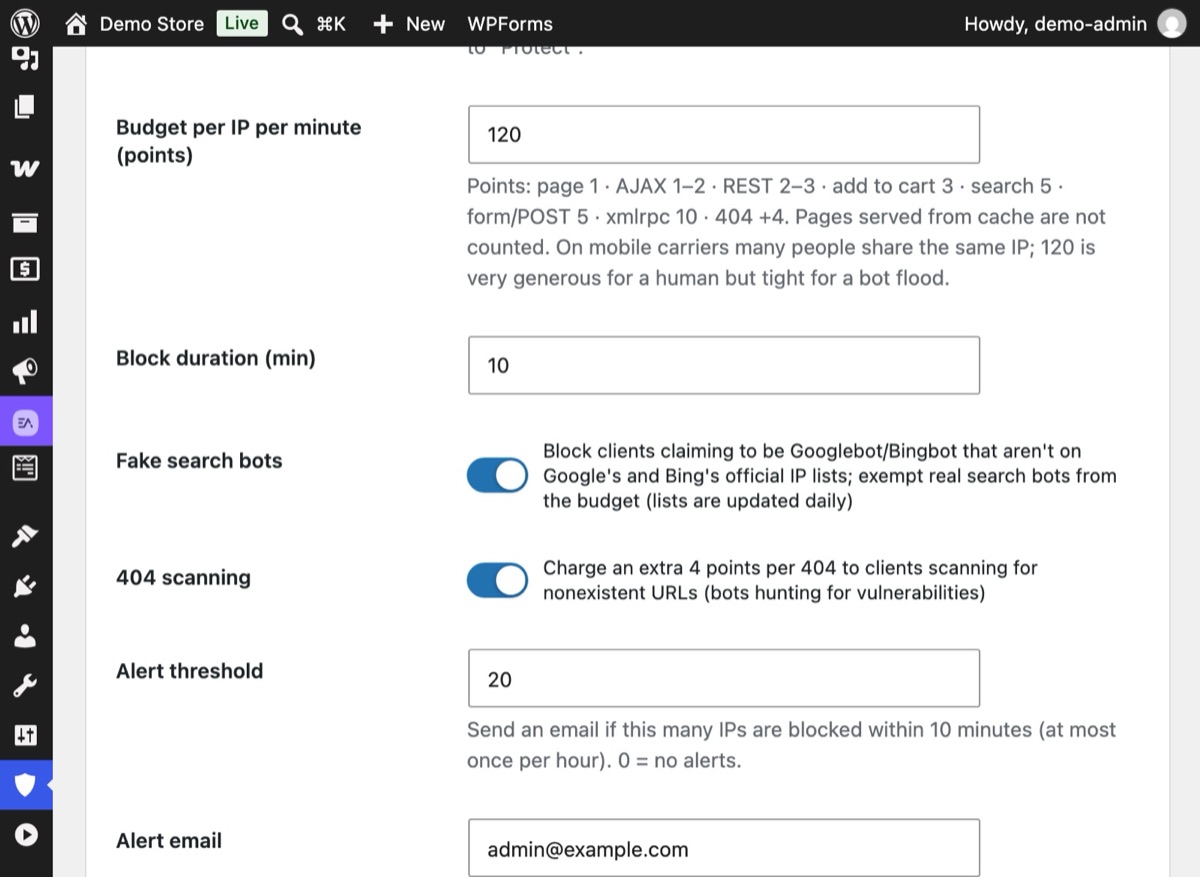
Cada IP recebe um Orçamento por IP por minuto (120 pontos por padrão). Uma visualização de página custa 1, uma busca 5, uma chamada XML-RPC 10, e um 404 acrescenta 4. Checkout e retornos de pagamento são gratuitos.
4Passo 4
IPs acima do orçamento ganham uma pausa curta
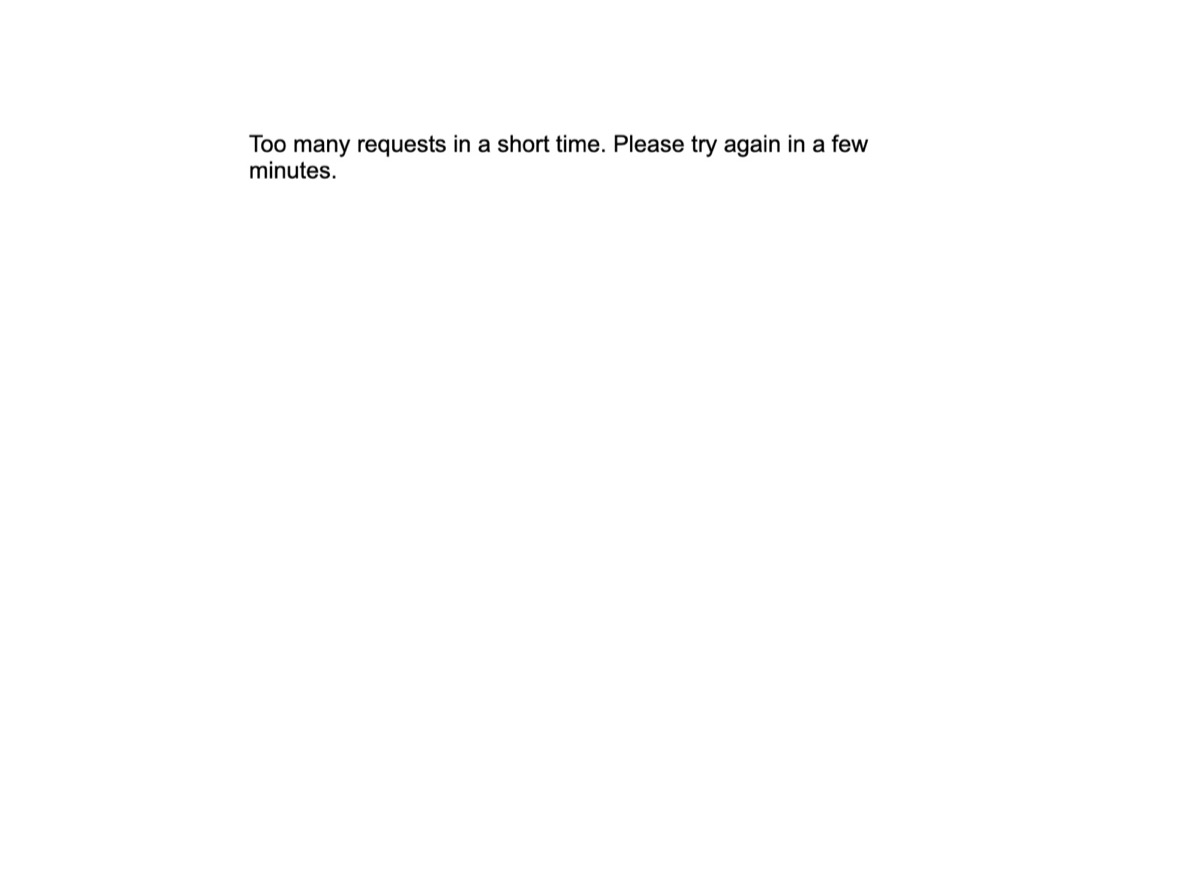
No modo Proteger, um IP que gasta todo o orçamento recebe uma página 429 "Requisições demais" pela Duração do bloqueio, 10 minutos por padrão. Robôs de busca verificados ficam isentos, e o checkout continua funcionando.
5Passo 5
Confira o registro e mude para Proteger
Depois de alguns dias no modo Monitorar, revise os Bloqueios recentes. Se nenhum visitante real aparecer, defina o Modo como "Proteger — barrar com um 429 os IPs acima do orçamento" e salve.


Por que isso importa
Nem todo dia lento é sucesso de audiência. Alguns bots rastreiam um site com muito mais força do que qualquer pessoa: martelam a caixa de busca com palavras aleatórias, sondam centenas de arquivos inexistentes ou fingem ser o Googlebot para que ninguém ouse bloqueá-los. Cada uma dessas requisições pula o cache de página e faz o WordPress e o banco de dados trabalharem de verdade.
Em hospedagem compartilhada, isso significa páginas lentas, limites de CPU e, às vezes, uma conta suspensa. Em uma loja, significa clientes reais esperando enquanto um bot faz buscas.
O segredo é separar as requisições caras das baratas. Contar "requisições por minuto" trata uma visualização de página em cache e uma busca fora do cache como iguais. Cobrar pelo custo permite ser generoso com os visitantes reais e rígido com os padrões que só os bots produzem.
Erros comuns
- Bloquear pelo user agent. Qualquer um pode dizer que é o Googlebot, e bloquear o nome bloqueia também o verdadeiro. Verifique pelo IP.
- Um limite para tudo. Uma regra fixa de requisições por minuto ou deixa passar enxurradas de buscas ou pega clientes que navegam rápido. Cobre as requisições pelo custo.
- Bloquear o checkout. Um limite de frequência que pode barrar um retorno de pagamento ou um checkout custa dinheiro de verdade. Mantenha esses caminhos livres.
- Banimentos longos. Banir por um dia um IP compartilhado pode bloquear um escritório inteiro ou uma rede móvel. Pausas curtas bastam para quebrar o ritmo de um bot.
- Esperar que um plugin barre enxurradas na camada de rede. Um tráfego grande o bastante para lotar a conexão do servidor nunca chega ao WordPress. Isso é trabalho para a sua CDN.
Sem plugin
Verifique o Googlebot na mão. Para um IP suspeito do seu log de acesso:
host 66.249.66.1
# 1.66.249.66.in-addr.arpa domain name pointer crawl-66-249-66-1.googlebot.com.
host crawl-66-249-66-1.googlebot.com
# crawl-66-249-66-1.googlebot.com has address 66.249.66.1
As duas direções precisam bater e terminar em googlebot.com ou google.com. O Google também
publica as faixas de IP dos seus robôs em um arquivo JSON que você pode usar para comparar.
Limite a frequência no servidor. No Nginx, você pode limitar as requisições por IP:
# in the http block
limit_req_zone $binary_remote_addr zone=perip:10m rate=60r/m;

# in the server block
location / {
    limit_req zone=perip burst=20 nodelay;
    limit_req_status 429;
    try_files $uri $uri/ /index.php?$args;
}
As regras de servidor são rápidas, mas não conhecem o WordPress. Elas não distinguem o checkout de uma busca, exigem acesso root que a maioria dos planos de hospedagem não oferece, e manter a lista de IPs do Google na mão é trabalhoso. Um firewall de CDN é outra boa opção, se a sua permitir escrever regras.
Se algo der errado
- Um visitante real recebeu um 429. Procure o IP no registro. Se for um escritório ou uma ferramenta que você usa, adicione-o à lista de permissões. Considere aumentar o orçamento por minuto.
- O Search Console relata erros de rastreamento. Os robôs reais do Google ficam isentos, então verifique se os erros não vêm de uma regra do servidor ou da CDN fora do Hushfort.
- O site continua sobrecarregado. A enxurrada pode ser grande demais para qualquer plugin. Ligue o modo de ataque da sua CDN. O modo de emergência do Hushfort pode ligar o modo "Under Attack" da Cloudflare para você, usando a sua própria chave de API, e desligá-lo depois.
Com o Hushfort
A Proteção de Carga faz parte do Hushfort Pro, o complemento que funciona sobre o Hushfort Security, o plugin de segurança gratuito para WordPress.
A camada Proteção de Carga do Hushfort dá a cada IP um orçamento de 120 pontos por minuto por padrão. Visualizações de página custam 1, admin-ajax GET 1 e POST 2, REST GET 2 e POST 3, adicionar ao carrinho 3, busca 5, outros POSTs 5, XML-RPC 10, e um 404 acrescenta 4. Checkout, retornos de pagamento, WP-Cron e telas do wp-admin são gratuitos.
- IPs acima do orçamento recebem um 429 curto e uma pausa de 10 minutos.
- Googlebots e Bingbots falsos, que usam o nome a partir de um IP fora da lista oficial, são bloqueados. Os robôs de busca verificados ficam isentos. A única conexão externa é para baixar as listas públicas de IPs dos robôs do Google e do Bing.
- O modo de emergência pode ligar o modo "Under Attack" da Cloudflare com a sua própria chave de API.
- Ele começa no modo Monitorar.
Nos nossos próprios testes, um IP acima do orçamento ainda concluiu o checkout enquanto as outras requisições dele recebiam um 429.
Perguntas frequentes
Como sei se uma visita do Googlebot é real?
Bloquear Googlebots falsos prejudica meu SEO?
O que significa o status 429?
Um plugin consegue barrar um ataque DDoS?
Por que buscas e 404 custam mais?
Tutoriais relacionados
Como bloquear cadastros falsos e spam de registro no WordPress?
Bloqueie cadastros falsos e spam de registro no WordPress e no WooCommerce com limites por hora, um teto para o site e honeypots, sem travar o checkout.
Ver o passo a passoComo encontrar plugins sem uso no WordPress?
Encontre plugins do WordPress instalados que não fazem nada, veja quanto código eles carregam em cada página e remova-os em duas etapas reversíveis.
Ver o passo a passoO que é o xmlrpc.php e como desativá-lo no WordPress?
O xmlrpc.php é uma segunda porta de login que ocultar a página de login não fecha. Veja como desativá-lo com segurança, manter pingbacks e testar.
Ver o passo a passo