Comment repérer et bloquer les faux Googlebot et les bots malveillants sur WordPress ?
Par Eureka Studio · Mis à jour le
En bref
Un vrai Googlebot provient des plages d’IP publiées par Google ; tout ce qui utilise ce nom depuis une autre adresse est un faux et peut être bloqué. Pour les autres robots malveillants, attribuez à chaque IP un budget de requêtes par minute dans lequel les requêtes coûteuses, comme les recherches et les erreurs 404, coûtent plus cher, répondez aux IP hors budget par une brève erreur 429, et laissez toujours passer la validation de commande.
Étapes
1Étape 1
Repérez les imposteurs dans votre trafic
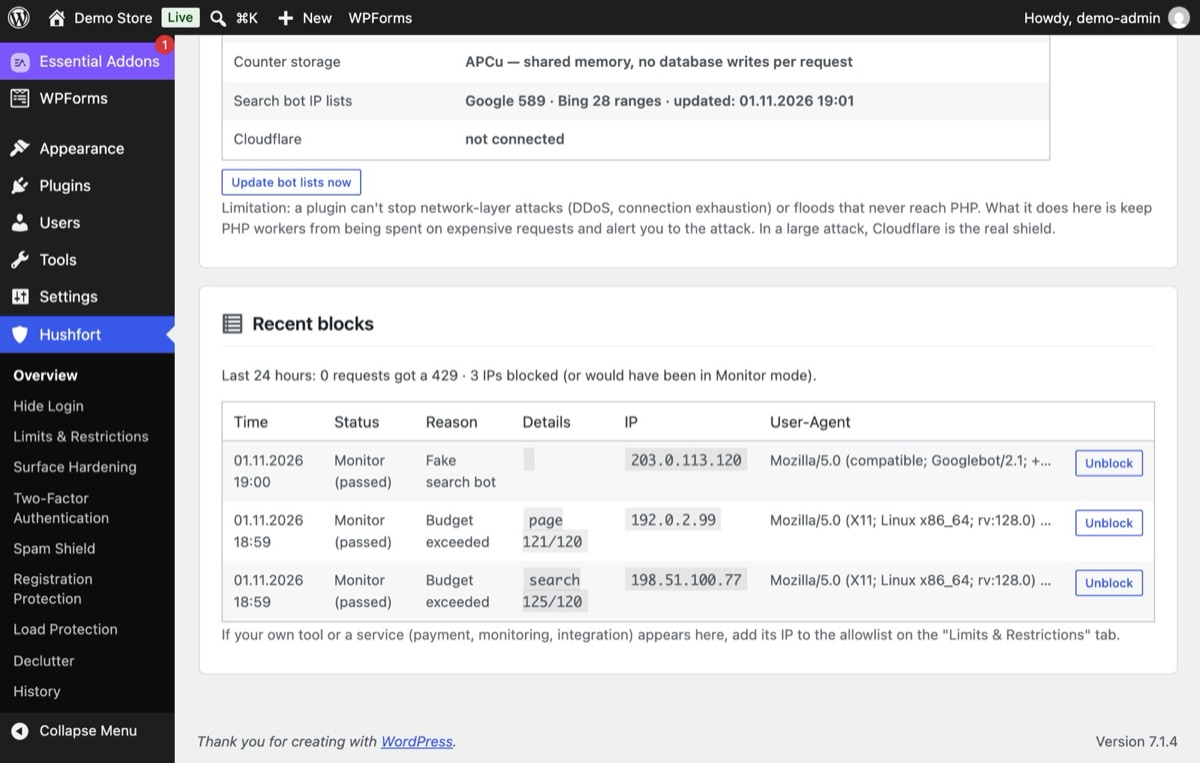
Beaucoup de robots se font appeler Googlebot parce que les sites le bloquent rarement. Le nom se copie librement ; l’adresse IP, non. Une fois les listes officielles de Google et Bing chargées, Hushfort marque tout « Googlebot » venant d’une autre adresse comme un faux robot d’indexation.
2Étape 2
Activez la Protection anti-surcharge en mode Surveillance
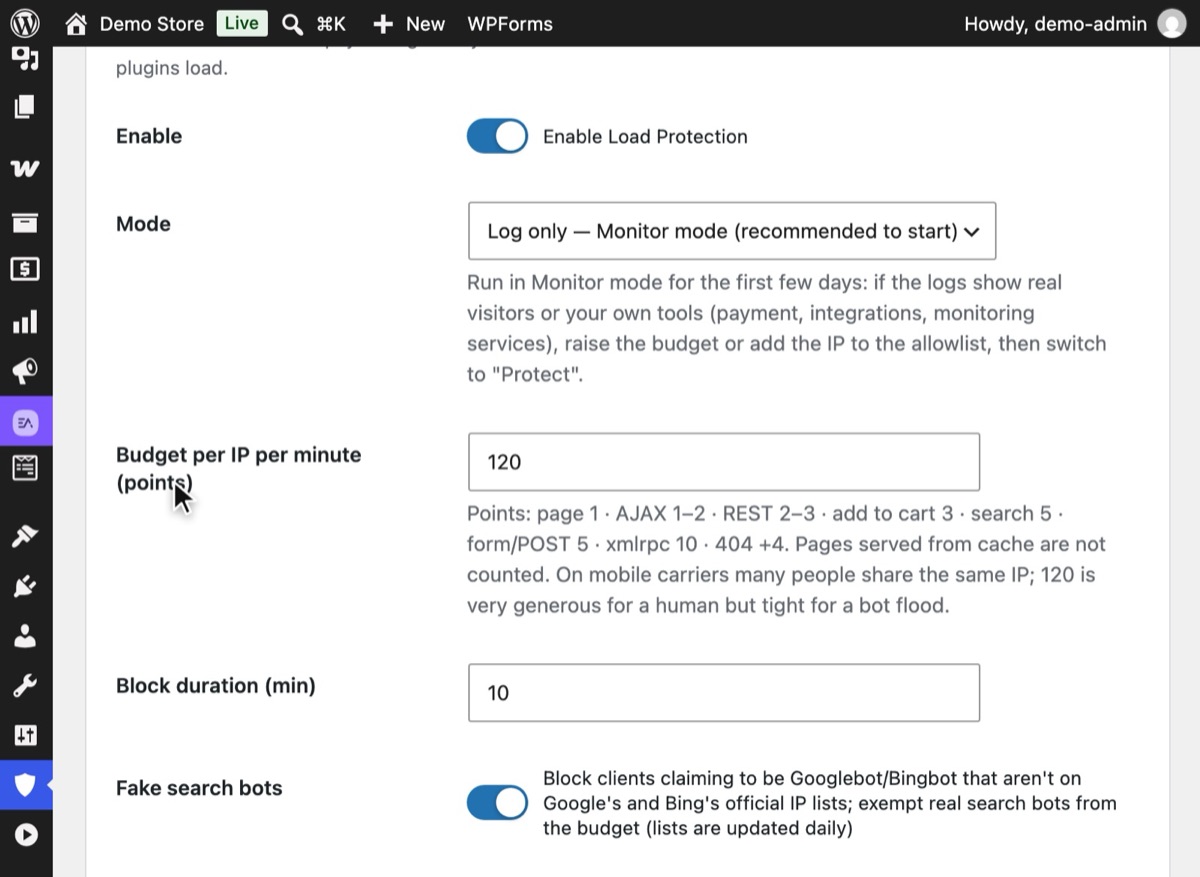
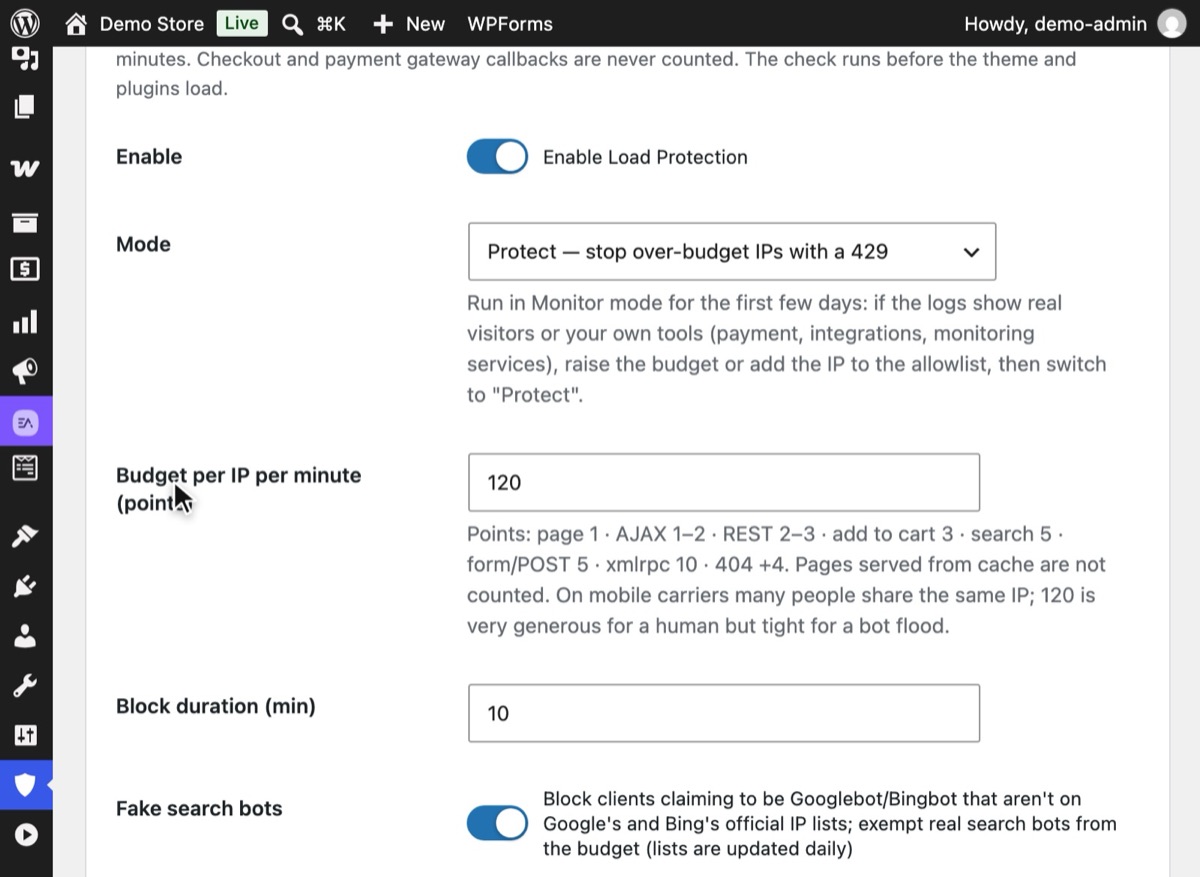
Dans Hushfort, ouvrez Protection anti-surcharge et activez-la. Le Mode démarre sur « Journaliser uniquement — mode Surveillance (recommandé pour commencer) » : il journalise les IP qui atteindraient la limite, sans bloquer personne. Laissez Faux robots d’indexation activé.
3Étape 3
Fixez un budget qui tarifie équitablement les requêtes
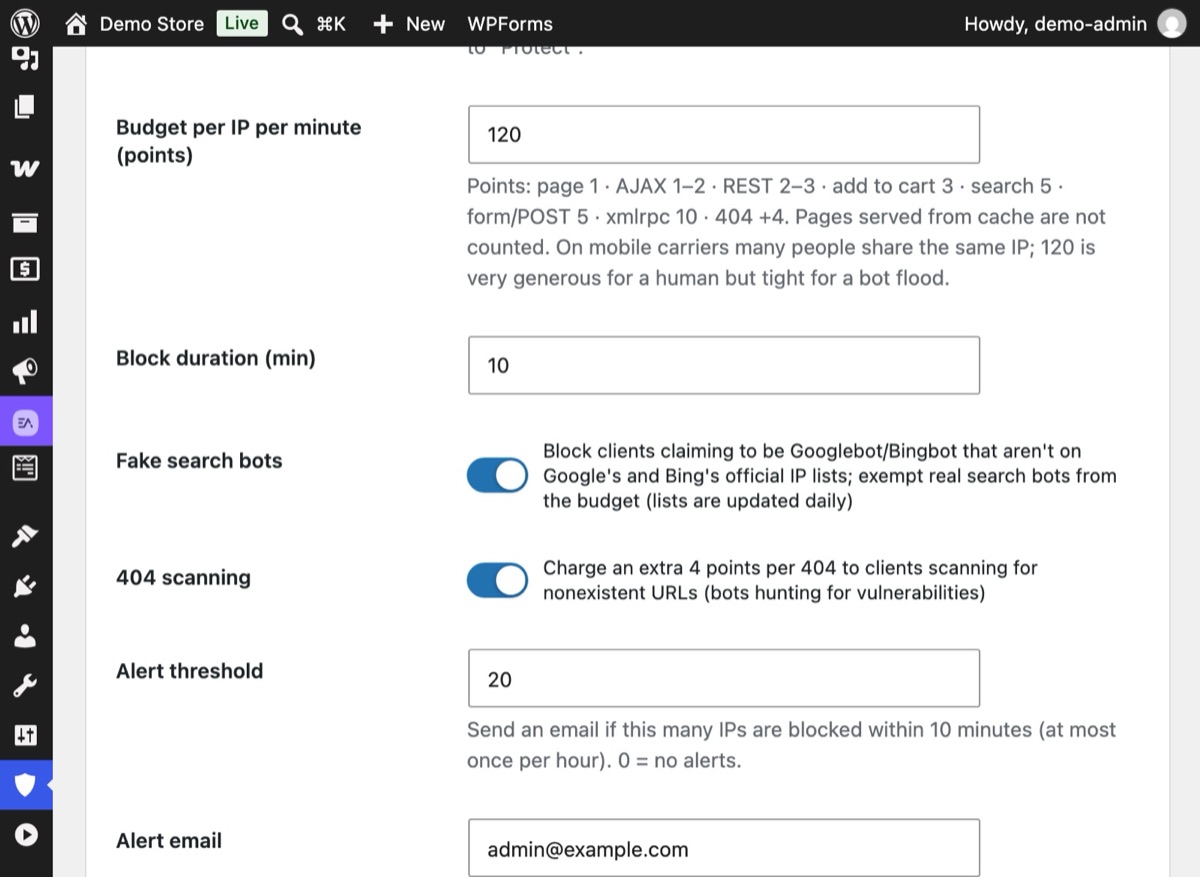
Chaque IP dispose d’un Budget par IP et par minute (120 points par défaut). Une page vue coûte 1, une recherche 5, un appel XML-RPC 10, et une erreur 404 ajoute 4. La validation de commande et les retours de paiement sont gratuits.
4Étape 4
Les IP hors budget font une courte pause
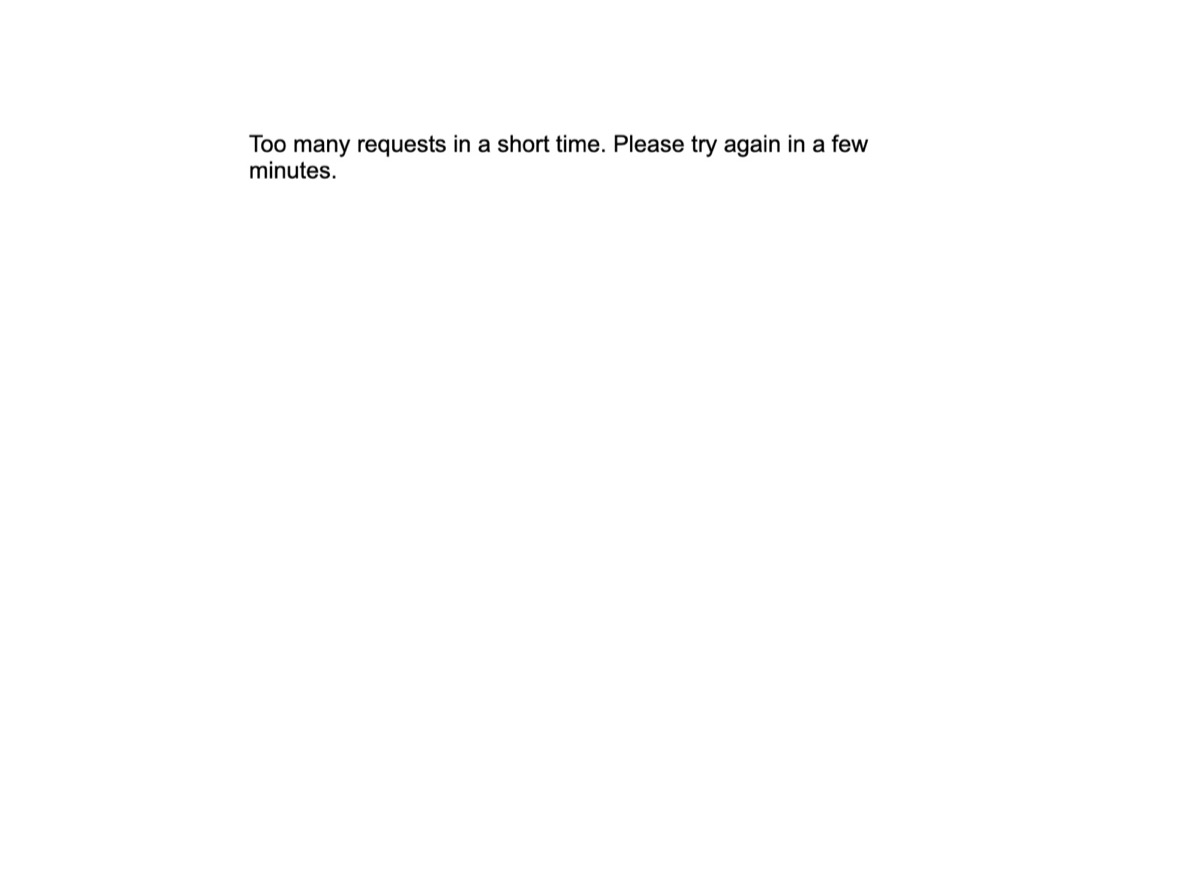
En mode Protéger, une IP qui épuise son budget reçoit une page 429 « Trop de requêtes » pendant la Durée de blocage, 10 minutes par défaut. Les robots d’indexation vérifiés sont exemptés, et la validation de commande continue de fonctionner.
5Étape 5
Consultez le journal, puis passez en mode Protéger
Après quelques jours en mode Surveillance, examinez les Blocages récents. Si aucun vrai visiteur n’y figure, réglez Mode sur « Protéger — stopper les IP hors budget avec une erreur 429 » et enregistrez.


Pourquoi c’est important
Toutes les journées lentes ne sont pas des succès d’audience. Certains robots parcourent un site bien plus intensément que n’importe quel humain : ils martèlent le champ de recherche avec des mots aléatoires, sondent des centaines de fichiers inexistants, ou se font passer pour Googlebot pour que personne n’ose les bloquer. Chacune de ces requêtes contourne le cache de page et fait travailler pour de bon WordPress et la base de données.
Sur un hébergement mutualisé, cela se traduit par des pages lentes, des limites de CPU atteintes et parfois un compte suspendu. Sur une boutique, ce sont de vrais clients qui attendent pendant qu’un robot lance des recherches.
L’astuce consiste à distinguer les requêtes coûteuses des requêtes bon marché. Compter les « requêtes par minute » met sur le même plan une page vue en cache et une recherche non mise en cache. Les tarifer selon leur coût vous permet d’être généreux avec les vrais visiteurs et strict avec les comportements que seuls les robots produisent.
Erreurs courantes
- Bloquer selon le user agent. N’importe qui peut prétendre être Googlebot, et bloquer le nom bloque aussi le vrai. Vérifiez par IP.
- Une seule limite pour tout. Une règle uniforme de requêtes par minute laisse passer les rafales de recherches ou pénalise les clients qui naviguent vite. Tarifez les requêtes selon leur coût.
- Bloquer la validation de commande. Une limite de débit capable d’arrêter un retour de paiement ou une commande vous coûte de l’argent. Gardez-les gratuits.
- Des bannissements longs. Un bannissement d’une journée sur une IP partagée peut bloquer tout un bureau ou un réseau mobile. De courtes pauses suffisent à casser le rythme d’un robot.
- Attendre d’une extension qu’elle stoppe les attaques réseau. Un trafic assez massif pour saturer la connexion du serveur n’atteint jamais WordPress. C’est le travail de votre CDN.
Sans extension
Vérifiez Googlebot à la main. Pour une IP suspecte relevée dans votre journal d’accès :
host 66.249.66.1
# 1.66.249.66.in-addr.arpa domain name pointer crawl-66-249-66-1.googlebot.com.
host crawl-66-249-66-1.googlebot.com
# crawl-66-249-66-1.googlebot.com has address 66.249.66.1
Les deux sens doivent concorder et se terminer par googlebot.com ou google.com. Google publie aussi
les plages d’IP de ses robots d’indexation dans un fichier JSON avec lequel vous pouvez comparer.
Limitez le débit au niveau du serveur. Sur Nginx, vous pouvez plafonner les requêtes par IP :
# in the http block
limit_req_zone $binary_remote_addr zone=perip:10m rate=60r/m;

# in the server block
location / {
    limit_req zone=perip burst=20 nodelay;
    limit_req_status 429;
    try_files $uri $uri/ /index.php?$args;
}
Les règles serveur sont rapides, mais elles ne connaissent pas WordPress. Elles ne savent pas distinguer une commande d’une recherche, elles nécessitent un accès root que la plupart des offres d’hébergement ne fournissent pas, et maintenir à la main la liste des IP de Google est fastidieux. Un pare-feu de CDN est une autre bonne option si le vôtre vous permet d’écrire des règles.
En cas de problème
- Un vrai visiteur a reçu une erreur 429. Recherchez l’IP dans le journal. S’il s’agit d’un bureau ou d’un outil que vous utilisez, ajoutez-la à la liste d’autorisation. Envisagez d’augmenter le budget par minute.
- La Search Console signale des erreurs d’exploration. Les vrais robots de Google sont exemptés : vérifiez que les erreurs ne proviennent pas d’une règle serveur ou CDN extérieure à Hushfort.
- Le site est toujours submergé. L’afflux est peut-être trop massif pour n’importe quelle extension. Activez le mode attaque de votre CDN. Le mode d’urgence de Hushfort peut activer pour vous le mode « Under Attack » de Cloudflare, avec votre propre clé d’API, puis le désactiver ensuite.
Avec Hushfort
La Protection anti-surcharge fait partie de Hushfort Pro, le module complémentaire qui s’installe par-dessus Hushfort Security, l’extension de sécurité WordPress gratuite.
La couche Protection anti-surcharge de Hushfort attribue à chaque IP un budget de 120 points par minute par défaut. Une page vue coûte 1, admin-ajax GET 1 et POST 2, REST GET 2 et POST 3, l’ajout au panier 3, une recherche 5, les autres POST 5, XML-RPC 10, et une erreur 404 ajoute 4. La validation de commande, les retours de paiement, WP-Cron et les écrans de wp-admin sont gratuits.
- Les IP hors budget reçoivent une brève erreur 429 et une pause de 10 minutes.
- Les faux Googlebots et Bingbots, qui revendiquent ce nom depuis une IP absente de la liste officielle, sont bloqués. Les robots d’indexation vérifiés sont exemptés. La seule requête sortante concerne les listes publiques d’IP des robots d’indexation de Google et de Bing.
- Le mode d’urgence peut activer le mode « Under Attack » de Cloudflare avec votre propre clé d’API.
- Elle démarre en mode Surveillance.
Lors de nos propres tests, une IP hors budget a quand même pu finaliser sa commande pendant que ses autres requêtes recevaient une erreur 429.
Questions fréquentes
Comment savoir si une visite de Googlebot est authentique ?
Bloquer les faux Googlebots va-t-il nuire à mon référencement ?
Que signifie le code 429 ?
Une extension peut-elle stopper une attaque DDoS ?
Pourquoi les recherches et les erreurs 404 coûtent-elles plus cher ?
Guides associés
Comment bloquer les inscriptions spam et les faux comptes sur WordPress ?
Bloquez les inscriptions spam et les faux comptes sur WordPress et WooCommerce : limites horaires, plafond global, champs pièges, sans bloquer la commande.
Voir les étapesComment trouver et supprimer les extensions inutilisées dans WordPress ?
Repérez les extensions WordPress qui ne servent à rien, voyez le code qu’elles chargent sur chaque page et supprimez-les en deux étapes réversibles.
Voir les étapesQu’est-ce que xmlrpc.php, et comment désactiver XML-RPC sur WordPress ?
Désactivez XML-RPC sur WordPress : xmlrpc.php est une seconde porte de connexion que masquer la connexion ne ferme pas. Gardez les pingbacks, puis testez.
Voir les étapes