WordPress'te spam üye kayıtlarını nasıl engellerim?
Yazan: Eureka Studio · Güncellendi
Kısa yanıt
Açık kayda ihtiyacın yoksa kapat. Varsa saatlik olarak IP ve ağ başına kayıtları sınırla, aşıldığında yeni hesapları incelemeye alan site geneli bir saatlik tavan ekle, tek kullanımlık e-postaları engelle, görünmez bot tuzakları ekle ve hoş geldin e-postalarını kıs. WooCommerce'te ödemeyi asla engelleme; bunun yerine şüpheli hesapları beklet.
Adımlar
1Adım 1
Kaydın açık olması gerekip gerekmediğini kontrol et
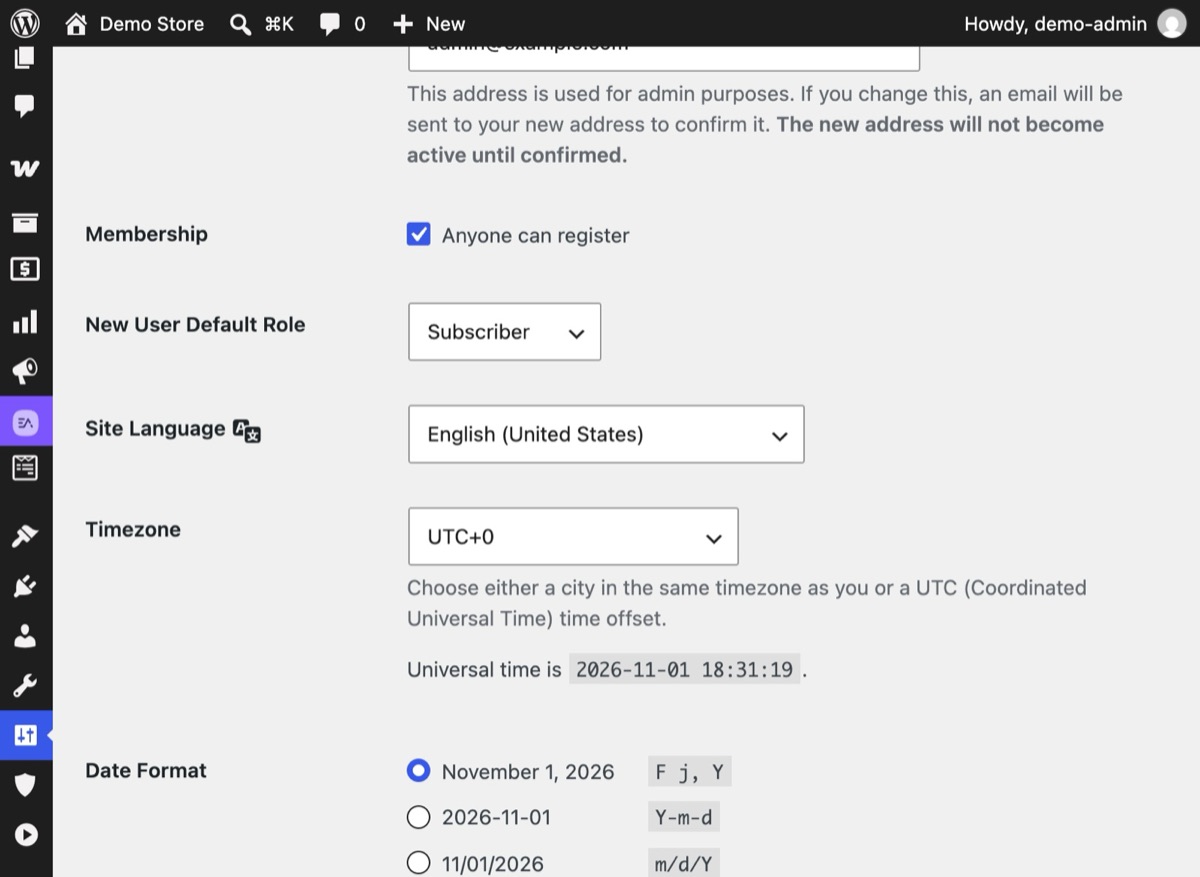
Ayarlar → Genel altında Üyelik için "İsteyen herkes hesap açabilir" kutusunun işaretli olup olmadığına bak. WooCommerce'te müşterilerin Hesabım sayfasında hesap oluşturup oluşturamadığını kontrol et. Kimsenin ihtiyacı yoksa kapat.
2Adım 2
Kayıt Koruması'nı deneme modunda aç
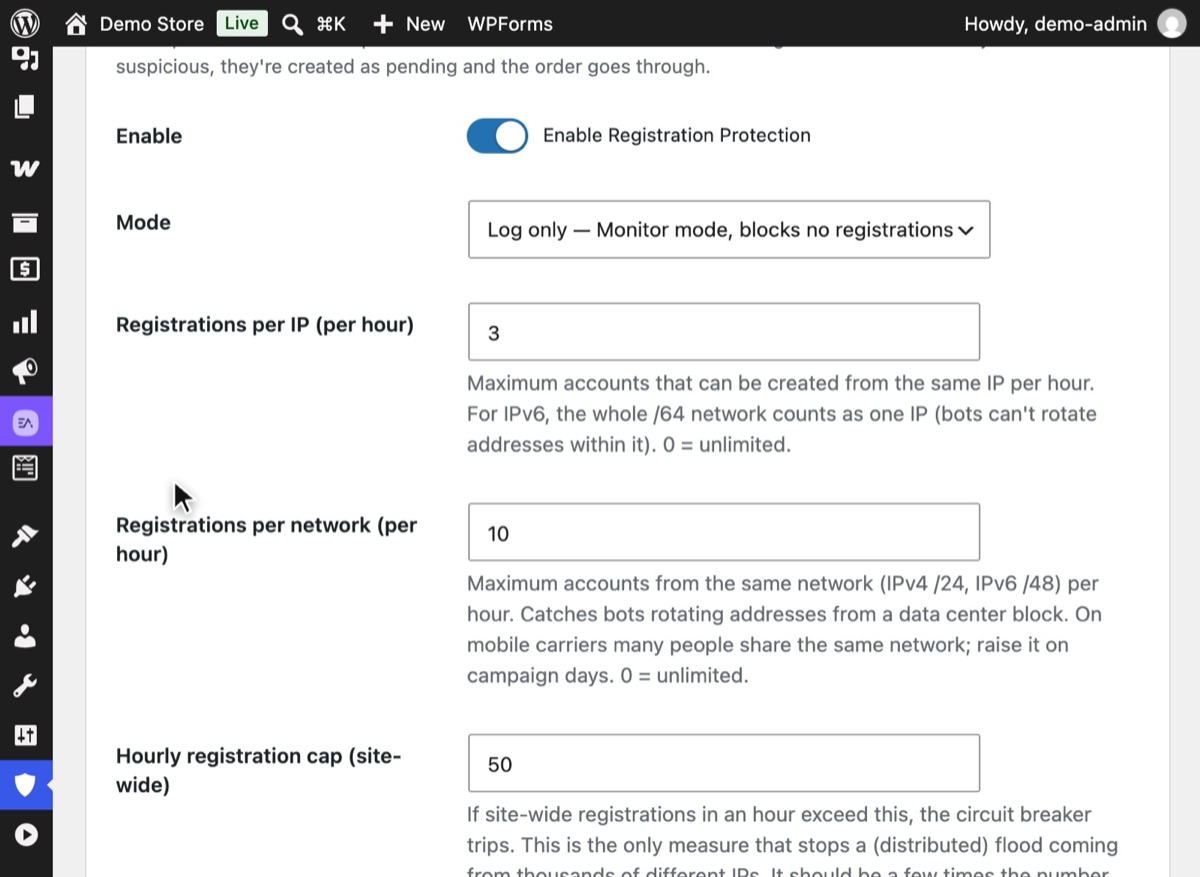
Hushfort'ta Kayıt Koruması'nı aç, anahtarı aç ve Çalışma şekli ayarını "Yalnız kaydet — deneme modu, hiçbir kaydı engellemez" yap. Görünmez bot tuzakları açık kalsın ve kaydet; böylece harekete geçmeden önce kayda bakabilirsin.
3Adım 3
Saatlik sınırları ve tavanı belirle
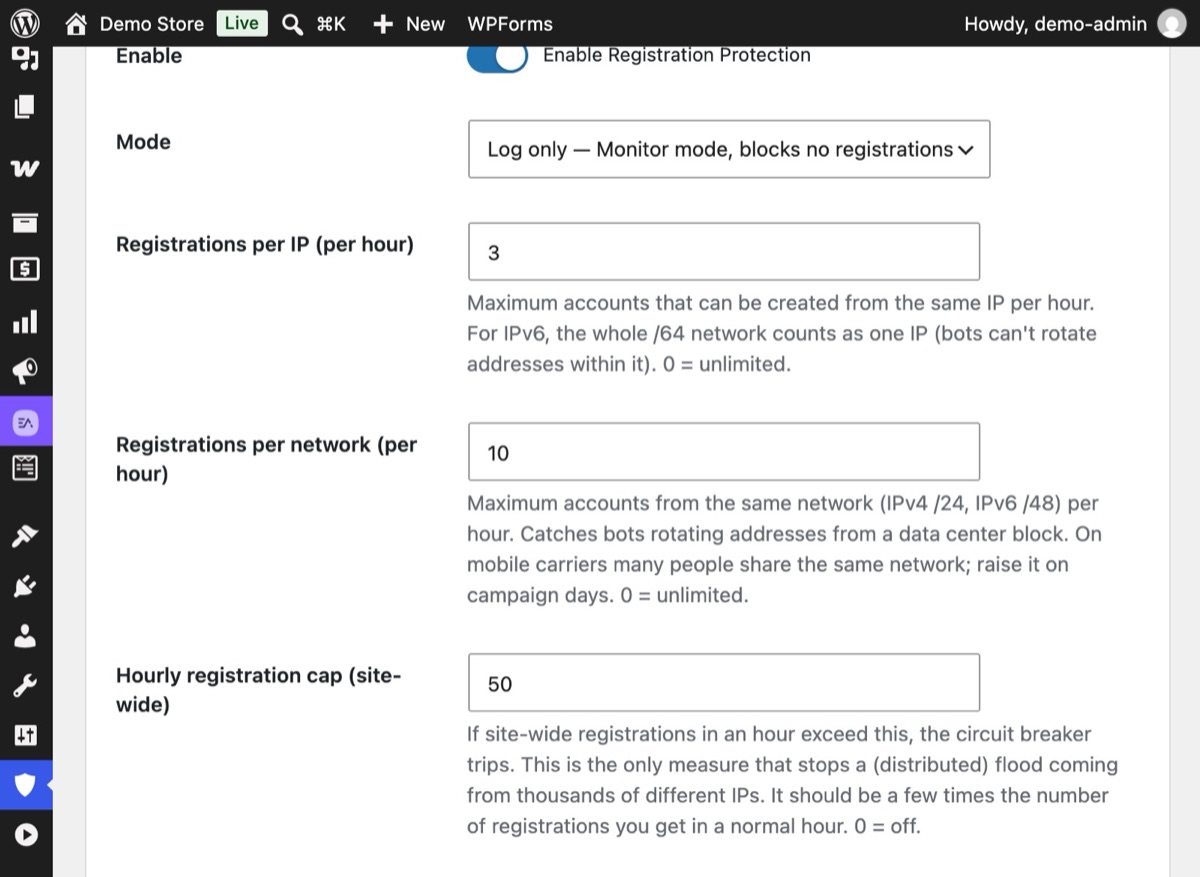
Saatlik olarak IP ve ağ başına kayıtları sınırla, sonra site geneli Saatlik kayıt tavanı'nı belirle. Tavan aşıldığında devre kesici yeni hesapları incelemeye alır.
4Adım 4
Bir selin tavana çarpışını izle
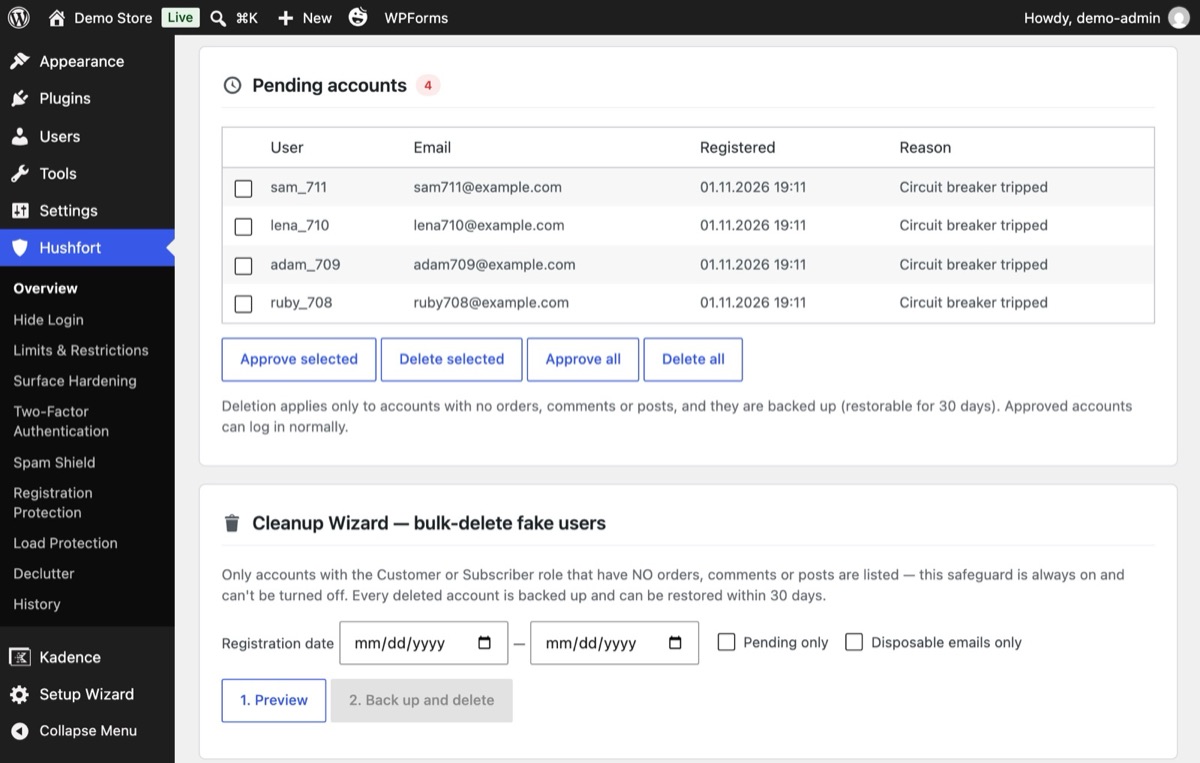
Kayıtlar saatlik tavanı geçtiğinde yeni hesaplar "Devre kesici açık" sebebiyle Beklemedeki hesaplar listesine düşer. Gerçek olanları onayla, gerisini sil.
5Adım 5
Zaten oluşturulmuş hesapları temizle
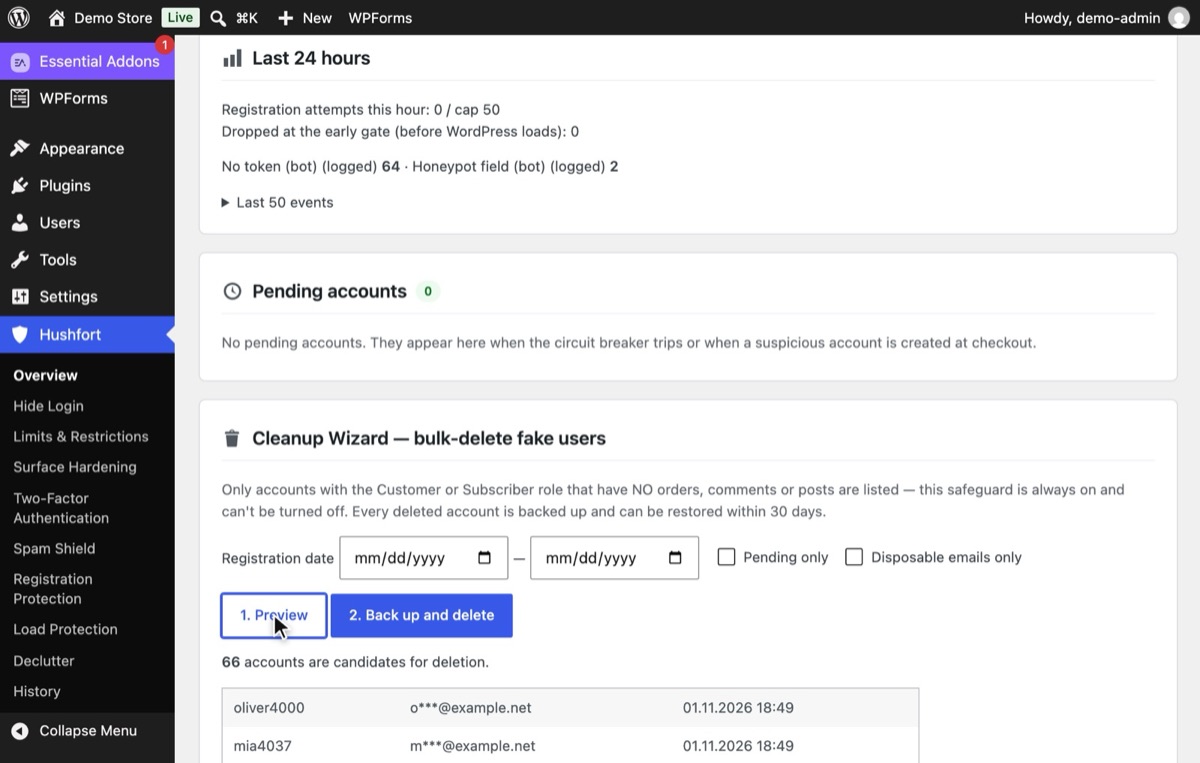
Temizlik Sihirbazı'nı kullan: siparişi, yorumu ya da yazısı olmayan hesapları listelemek için 1. Önizle'ye, ardından 2. Yedekle ve sil'e bas. Silinen hesaplar 30 gün boyunca geri yüklenebilir.


Neden önemli
Birkaç sahte hesap zararsızdır. Bir sel değildir. Bu katmanı, bir site tek bir saatte yaklaşık 10.000 kayıt isteği alıp on binlerce sahte hesapla kaldıktan sonra geliştirdik. Başka bir sitede de sahte hesaplara gönderilen hoş geldin e-postaları posta kotasını bitirdi ve gerçek sipariş e-postaları gitmez oldu.
Sahte kayıtlar daha sessiz şekillerde de bedel ödetir: şişmiş bir kullanıcı tablosu, yavaşlayan yönetim ekranları, kirlenen müşteri listeleri ve e-posta raporları; var olmayan bir adrese giden her hoş geldin e-postası geri döndüğünde düşen bir posta sunucusu itibarı.
Sık yapılan hatalar
- Kaydı yanlışlıkla açık bırakmak. "İsteyen herkes hesap açabilir" bazen kurulum sırasında açılıp unutulur.
- Fazla yetkili bir varsayılan rol. Yeni kullanıcılar Abone ya da Müşteri olmalı; asla Yazar ya da üstü değil.
- Yalnızca IP başına sınırlar. Seller çoğu zaman aynı ağdaki birçok adresten gelir. Ağ başına da sınırla.
- Bir sel geldiğinde kaydı kapatmak. Bu gerçek müşterileri dışarıda bırakır; bir saldırganın istediği de tam olarak budur. Yeni hesapları beklemede tutmak, sel geçerken kapıyı açık tutar.
- Ödemede engellemek. Bir mağaza bir spam filtresi yüzünden asla sipariş kaybetmemeli.
- Yedeksiz silmek. Toplu silme kalıcıdır. Önce önizle ve bir kopya tut.
Eklentisiz
- İhtiyacın yoksa kaydı kapat: Ayarlar → Genel → "İsteyen herkes hesap açabilir" kutusunun işaretini kaldır. WooCommerce için WooCommerce → Ayarlar → Hesaplar ve Gizlilik altında Hesabım sayfasında hesap oluşturma seçeneğinin işaretini kaldır.
- Varsayılan rolü düşük tut: Ayarlar → Genel → Varsayılan yeni kullanıcı rolü → Abone.
- İki küçük kancayla WordPress formuna bir gizli tuzak alan ekle:
<?php
add_action( 'register_form', function () {
    echo '<p style="position:absolute;left:-9999px" aria-hidden="true">'
       . '<input type="text" name="hp_company" tabindex="-1" autocomplete="off"></p>';
} );
add_filter( 'registration_errors', function ( $errors ) {
    if ( ! empty( $_POST['hp_company'] ) ) {
        $errors->add( 'spam', 'Registration failed.' );
    }
    return $errors;
} );
Bu yalnızca çekirdek WordPress formunu kapsar; WooCommerce'i ya da diğer kayıt formlarını değil. Hız sınırı, tavan ya da temizlik de yoktur. Süren bir selde bu adımlar yardımcı olur ama onu durdurmaz.
Bir şeyler ters giderse
- Gerçek müşteriler kayıt olamıyor. Deneme modunda kayda bak ve ofis ya da etkinlik ağının ağ başına sınıra takılıp takılmadığını kontrol et. Sınırı yükselt ya da IP'yi izin listesine ekle.
- Beklemedeki hesaplar birikti. 7 gün sonra otomatik olarak temizlenirler. Gerçek olanları ondan önce onayla.
- Bir müşteri hoş geldin e-postası almadı. Tavan aşıldıysa bekletilen hesaplar onaylanana kadar hiç e-posta almaz. Bu bilerek böyle.
Hushfort ile
Kayıt Koruması, ücretsiz WordPress güvenlik eklentisi Hushfort Security'nin üzerine kurulan ücretli eklenti Hushfort Pro'nun parçasıdır.
Hushfort'un Kayıt Koruması WordPress ve WooCommerce kaydını, ayrıca diğer kayıt formlarını kapsar:
- Varsayılan olarak IP başına saatte 3 kayıt (IPv6 /64) ve ağ başına saatte 10 kayıt (/24, IPv6 /48).
- 60 dakika açık kalan bir devre kesiciyle saatte 50 kayıtlık site geneli bir tavan. Varsayılan olarak yeni hesapları e-posta göndermeden beklemede tutar; istersen bunun yerine kaydı kapatmayı seçebilirsin.
- Tek kullanımlık e-posta engelleme ve Gmail varyasyonu tespiti (noktalar, +etiketler, googlemail).
- WordPress ve WooCommerce kaydında görünmez bot tuzakları.
- Hoş geldin e-postalarını kısma; sahte kayıtlar posta kotanı tüketmez.
- Önizlemeli ve 30 gün geri yüklenebilir yedekli bir temizlik sihirbazı.
- Beklemedeki hesaplar 7 gün sonra otomatik olarak kaldırılır.
Ödeme asla engellenmez. Önce deneme modunda çalıştırabilirsin; böylece harekete geçmeden önce etkisini görürsün.
Sık sorulan sorular
Neden bu kadar çok sahte üye kaydı alıyorum?
Sahte WordPress kullanıcılarını toplu olarak nasıl silerim?
Kayıtları sınırlamak gerçek WooCommerce müşterilerini engeller mi?
Gmail varyasyonu adresler nedir?
Kayıt formuna CAPTCHA eklemeli miyim?
İlgili rehberler
WordPress'te iletişim formu spam'ini CAPTCHA kullanmadan nasıl engellerim?
Elementor, Contact Form 7 ve WPForms'ta form spam'ini CAPTCHA'sız engelle: gizli tuzak alan, doldurma süresi ve sınırlar. Veriler sunucunda kalır.
Adımları okuWordPress'te sahte Googlebot trafiğini nasıl tespit eder ve engellerim?
Googlebot gibi davranan sahte botlar WordPress'i yavaşlatır. Gerçek tarayıcıyı IP ile doğrula, sahteyi engelle, IP başına bütçe koy, ödemeyi açık tut.
Adımları okuWordPress'te yorumları nasıl kapatırım ya da yorum spam'ini nasıl durdururum?
WordPress'te yorumları her yerde kapat ya da açık tutup spam'i durdur. Yazılara ve ürün değerlendirmelerine ayrı kural, pingback'ler kapalı, CAPTCHA yok.
Adımları oku