WordPress güvenliği, tek eklentide
WordPress'in, sessiz surların ardında.
Hushfort on güvenlik eklentisinin işini tek başına yapar: içeri giden yolu gizler, spam ve sahte kayıtları dışarıda tutar, ziyaretçilerinin önüne de hiç çıkmaz.
Ücretsiz başla. Pro her kapıyı kapatır.
- CAPTCHA yok
- Telemetri yok
- Üçüncü taraf servis yok
- Ödeme asla engellenmez
10 → 1
On eklentilik iş. Tek eklenti.
- Giriş GizleGiriş sayfanı seçtiğin gizli bir yola taşır.
- Deneme SınırıÇok fazla yanlış paroladan sonra IP'yi kilitler.
- İki Adımlı DoğrulamaHerhangi bir authenticator uygulamasıyla ikinci adım.
- Arka Kapı Kilidixmlrpc.php üzerinden parola tahminini keser.
- Kullanıcı Adı KalkanıWordPress'in kullanıcı adlarını yayınlamasını durdurur.
- Yüzey TaramasıSitenin gerçekte neyi açık ettiğini kanıtıyla gösterir.
- Spam KalkanıYorum spam'ini CAPTCHA'sız durdurur. Form eklentileri Pro'da.
- Sahte KayıtlarKayıt sellerini durdurur. Ödeme çalışmaya devam eder.
- Sel Korumasıİstek sellerini yavaşlatır, sahte Googlebot'ları engeller.
- SadeleştirKurup hiç kullanmadığın eklentileri bulur.
10 eklenti1 eklenti · Hushfort
Sessizlik tasarımında var
Hushfort arka planda çalışır. Ziyaretçilerin bulmaca çözmez, sen de ayarların başında nöbet tutmazsın.
Önce izle, sonra koru
Spam, kayıt ve yük korumasının her birinde deneme modu var (yük koruması bu modda başlar). Bu modda neyi engelleyeceklerini yalnızca kaydederler; böylece Koru'ya geçmeden önce hata olup olmadığına bakabilirsin.
Her engel kayda geçer
Başarısız girişler, bekletilen kayıtlar, karantinaya alınan mesajlar: hepsi filtrelenebilir bir geçmişe düşer. Senden hiçbir şey saklanmaz.
Her katmana bir anahtar
Her katman ayrı açıp kapattığın bir modüldür. İkisini kullan ya da onunu birden.
Sayfa önbelleğiyle uyumlu
Form belirteçleri yaklaşık 2 KB'lık minik bir betikle alınır; önbelleğe alınmış sayfalar çalışmaya devam eder.
Kurmadan önce gör
Eklentiden gerçek ekranlar. WordPress yönetim panelinde göreceğin tam olarak bu.
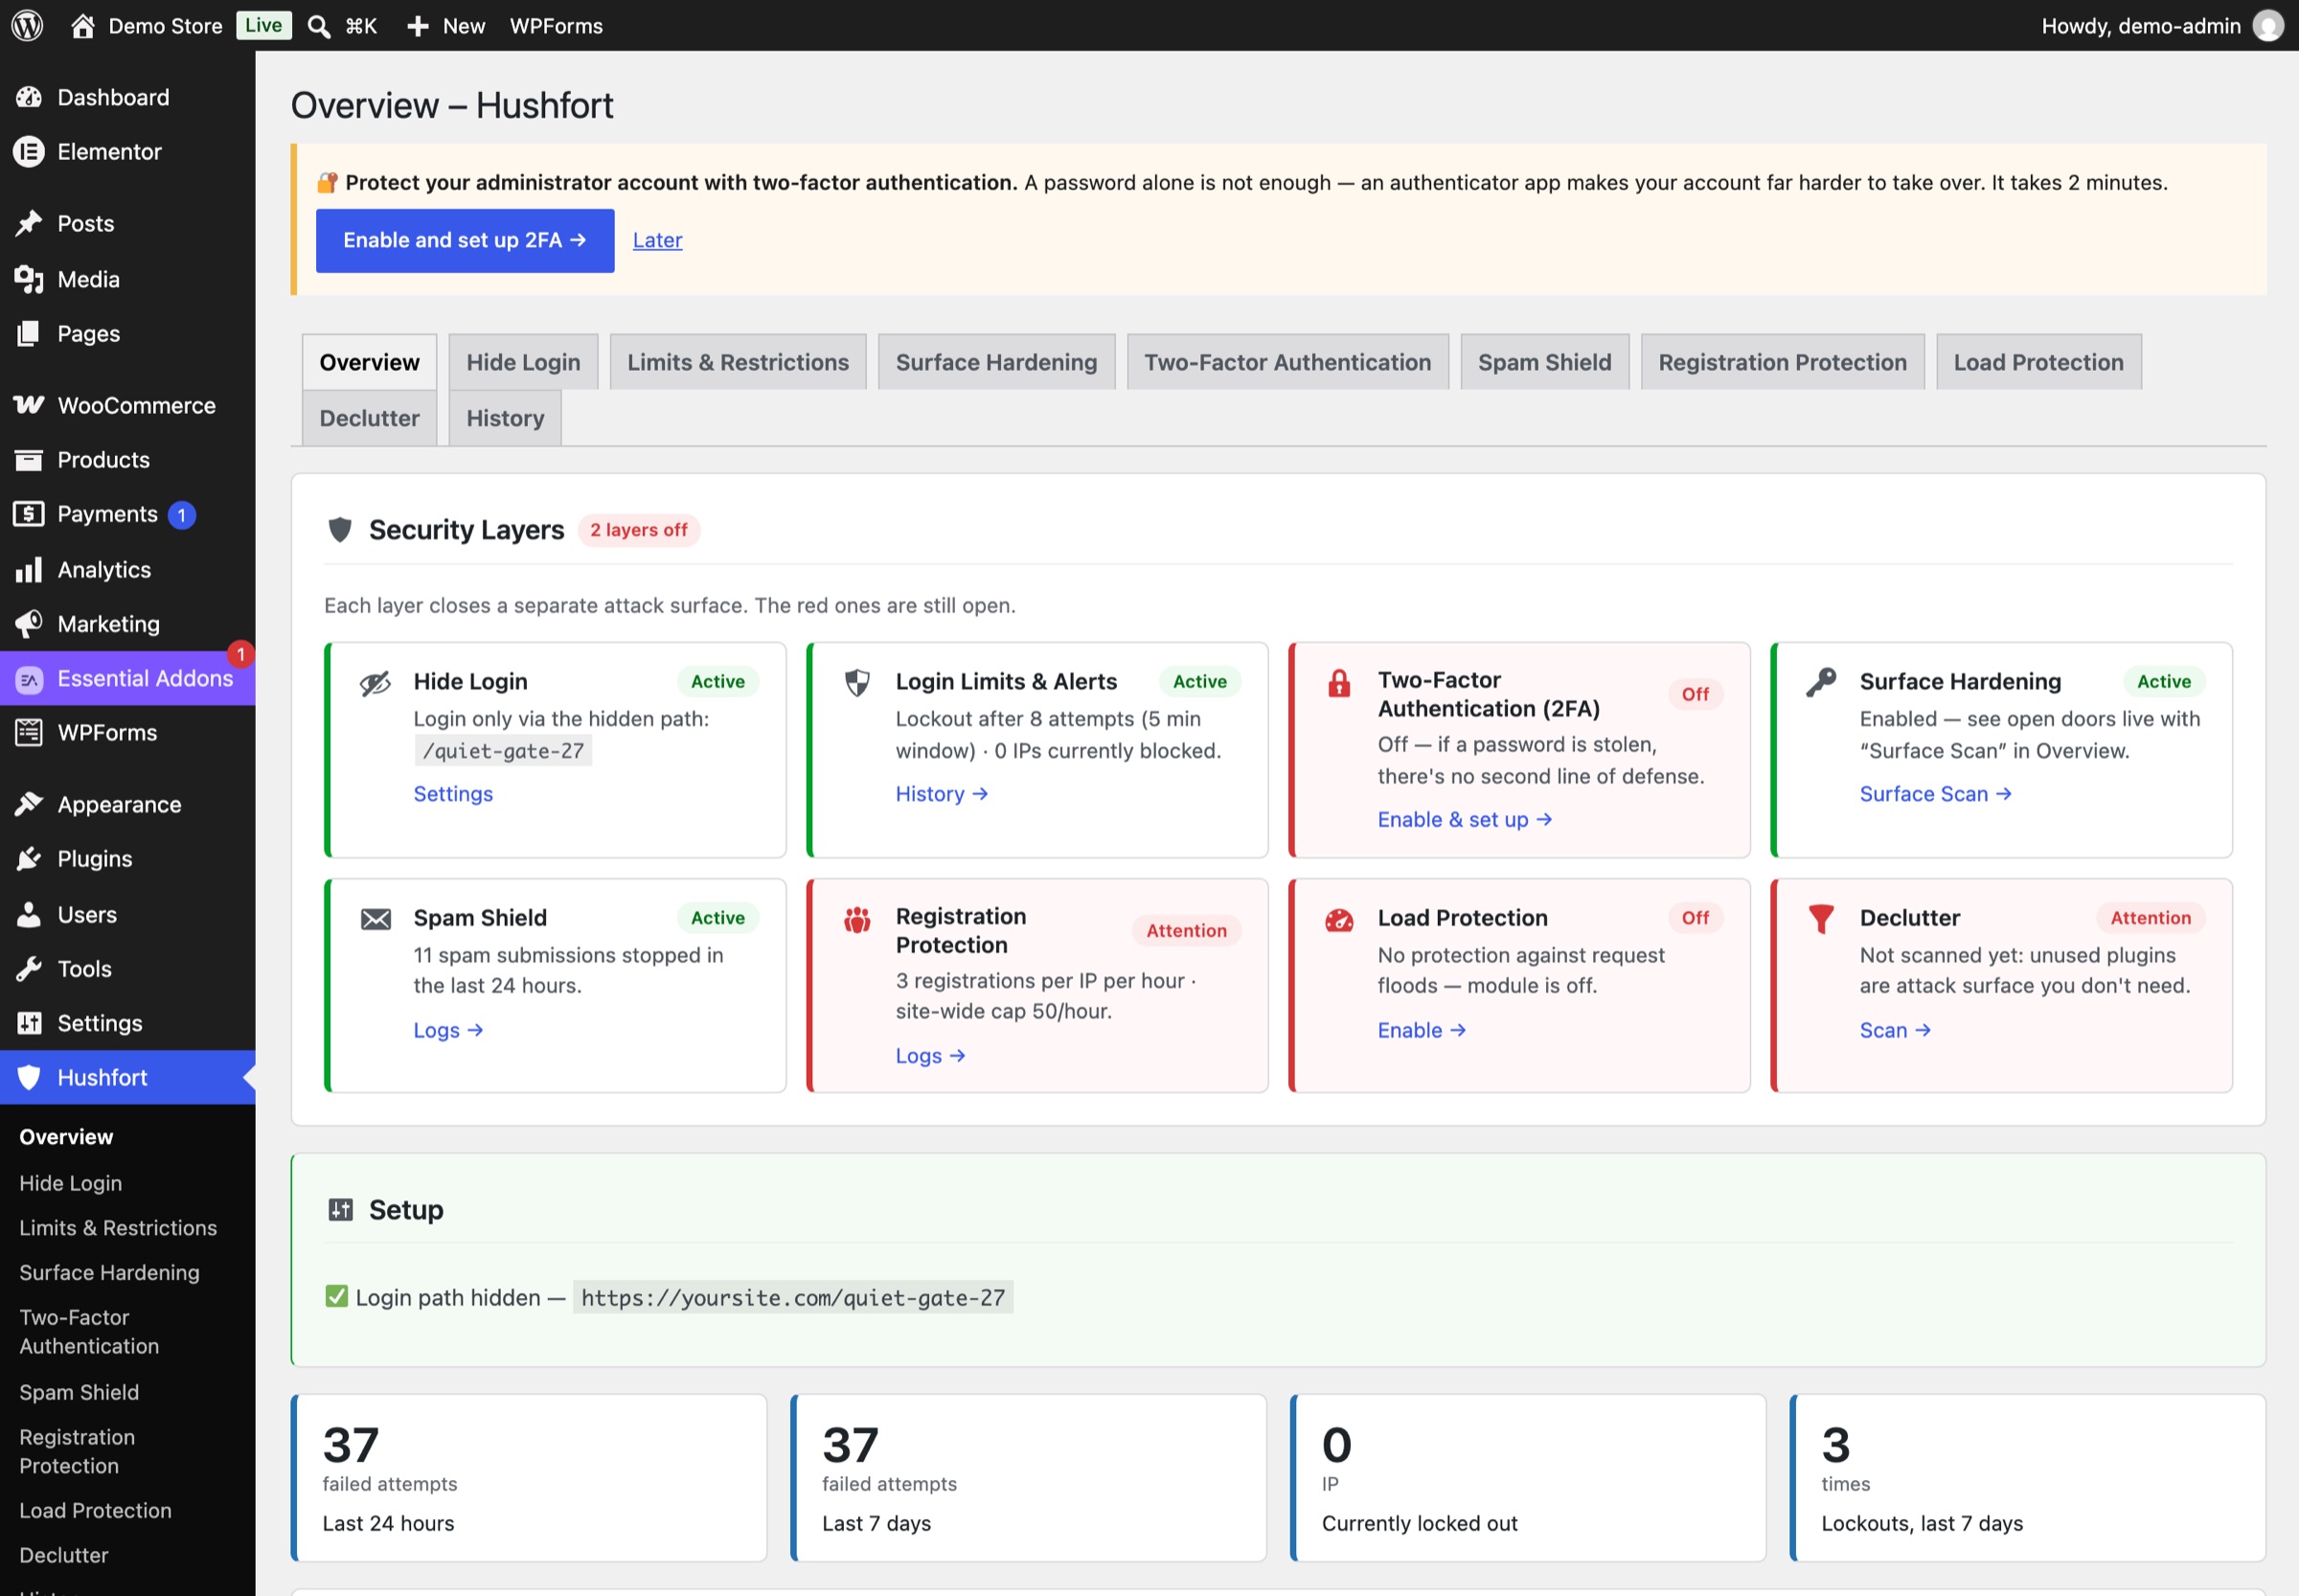
Kalenin tamamı tek bakışta
Her katmanın bir durum kartı var: koruyorsa yeşil, kapalıysa ya da bakılması gerekiyorsa kırmızı. Her kart neyin hâlâ açık olduğunu sade bir dille söyler.
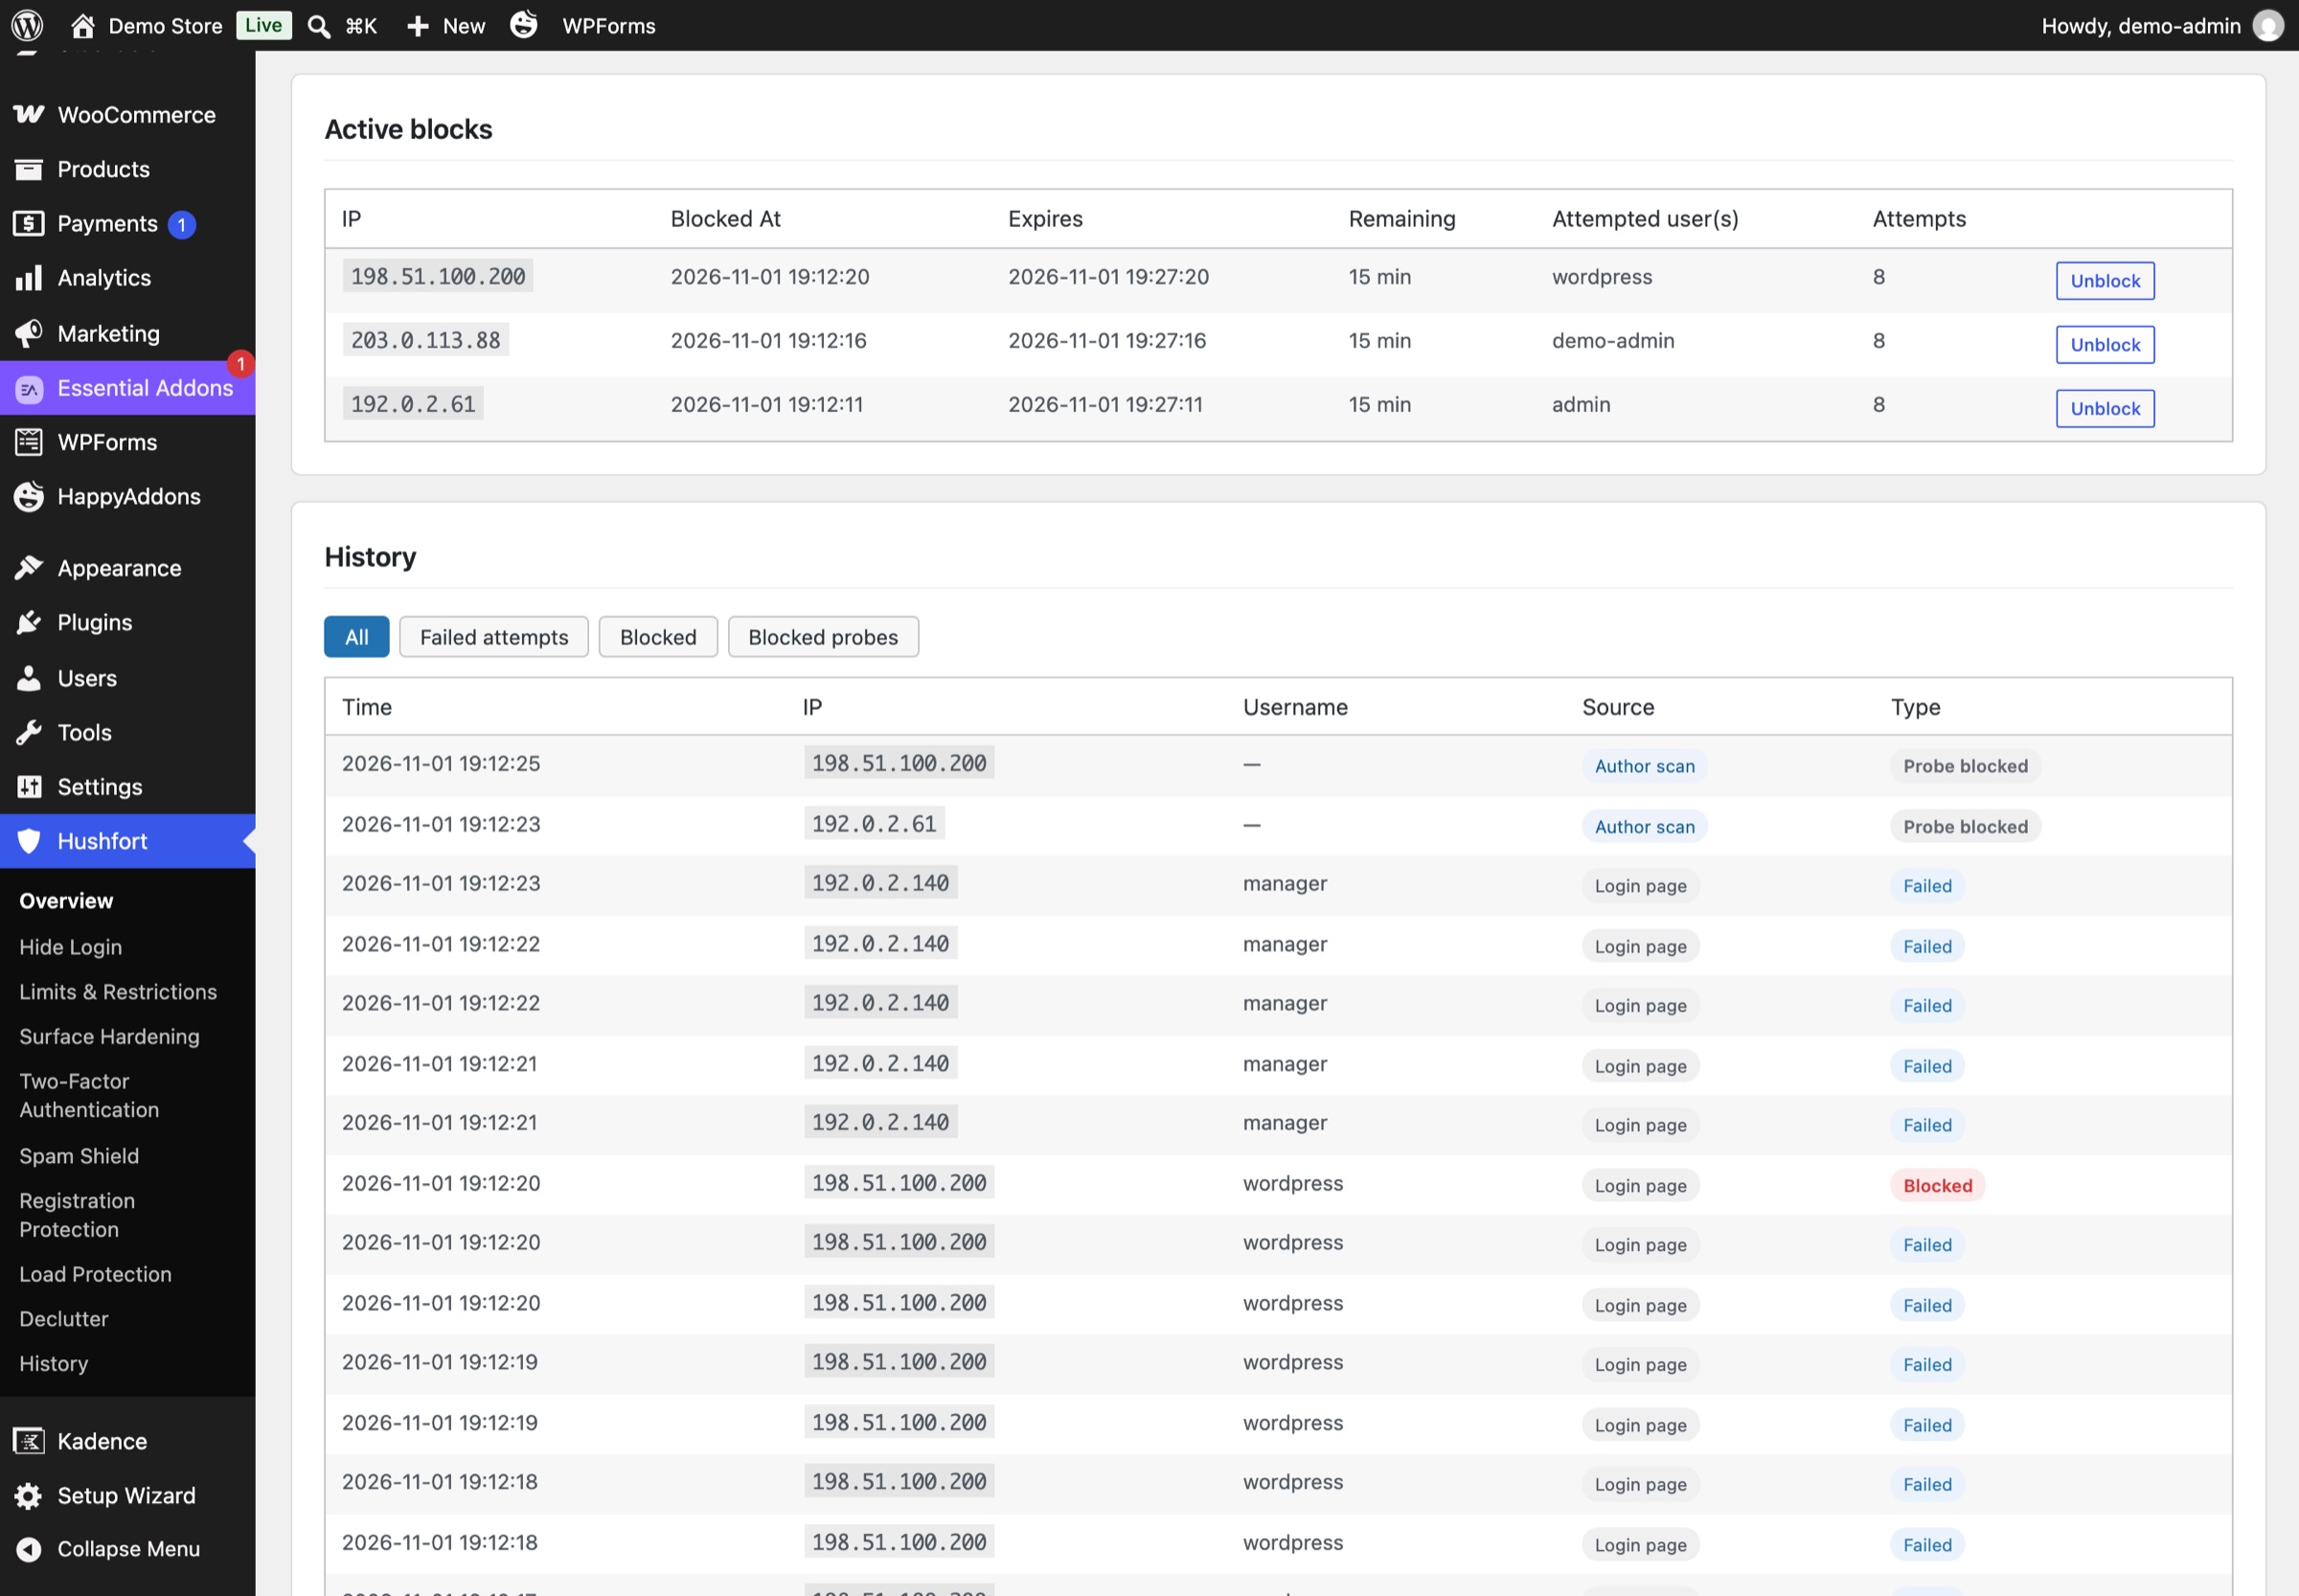
Her engel, kayıt altında
Geçmiş ekranı başarısız girişleri, kilitleri ve engellenen sondaları zaman, IP, kullanıcı adı ve kaynakla listeler. Aktif engeller en üstte, Engeli kaldır düğmesiyle durur.
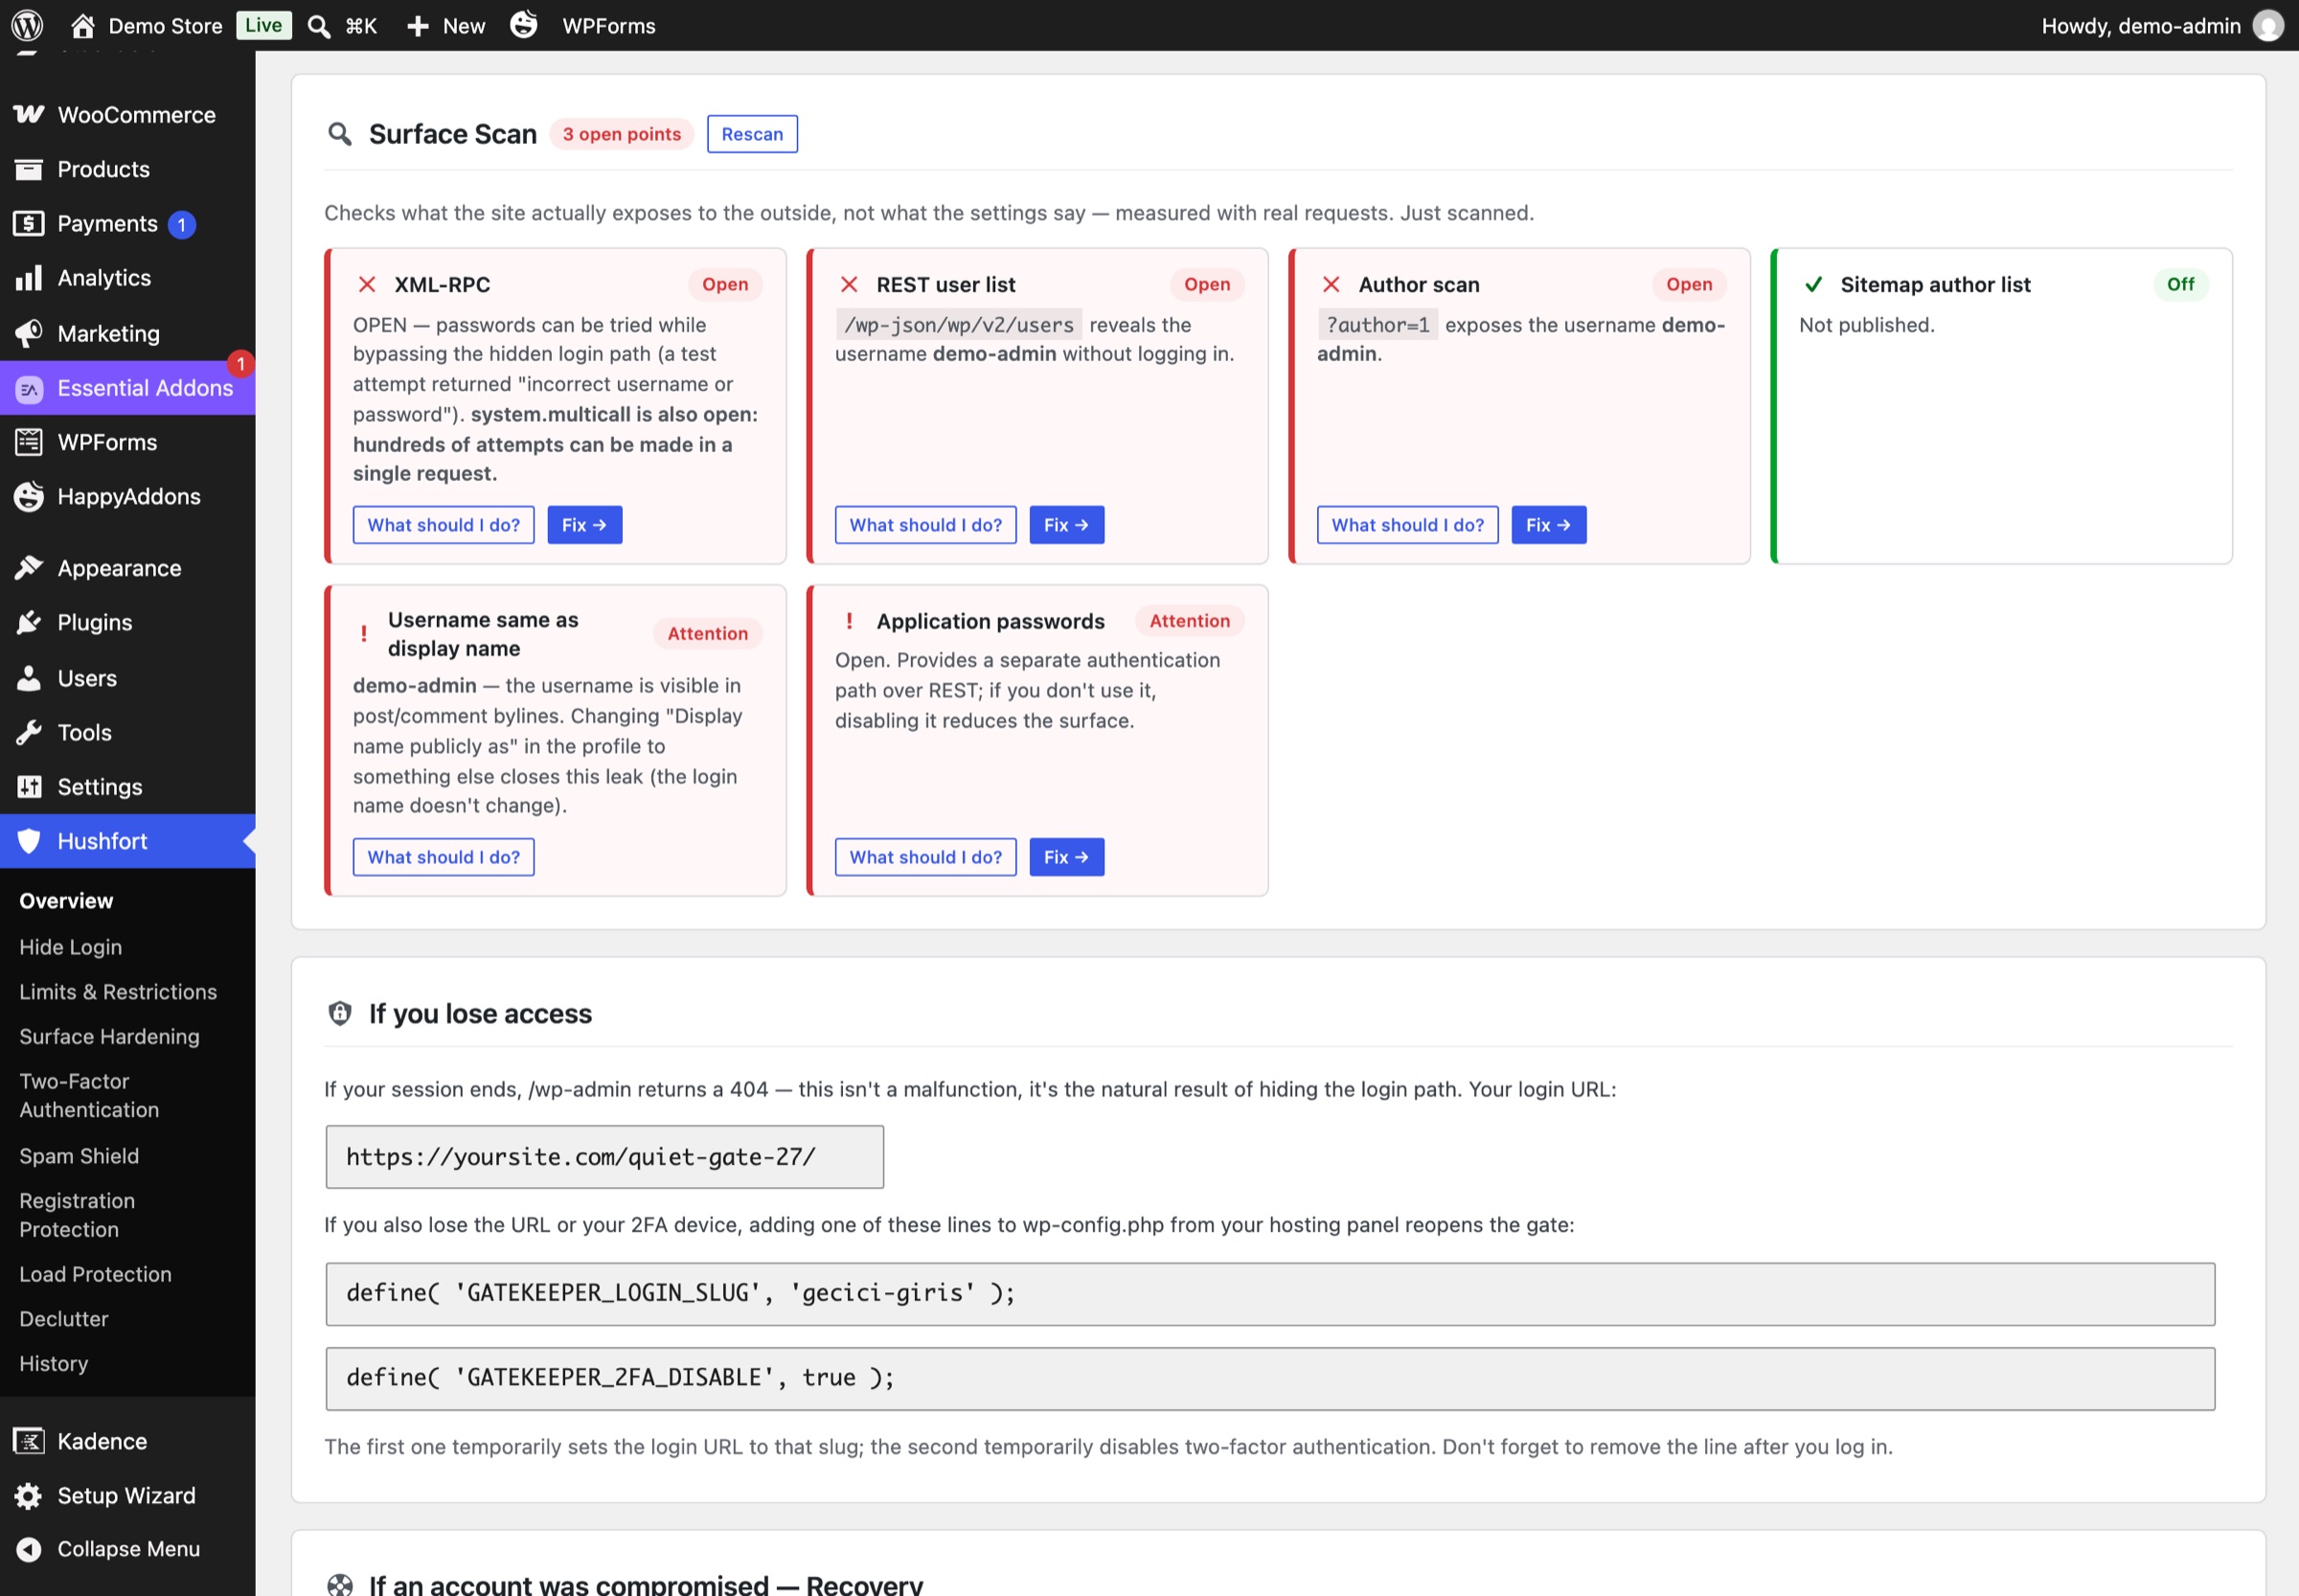
Sitenin gerçekte açık ettikleri
Yüzey Taraması XML-RPC'yi, REST kullanıcı listesini, yazar taramalarını ve kullanıcı site haritasını gerçek isteklerle kontrol eder, sızan her kullanıcı adını tek tek söyler.
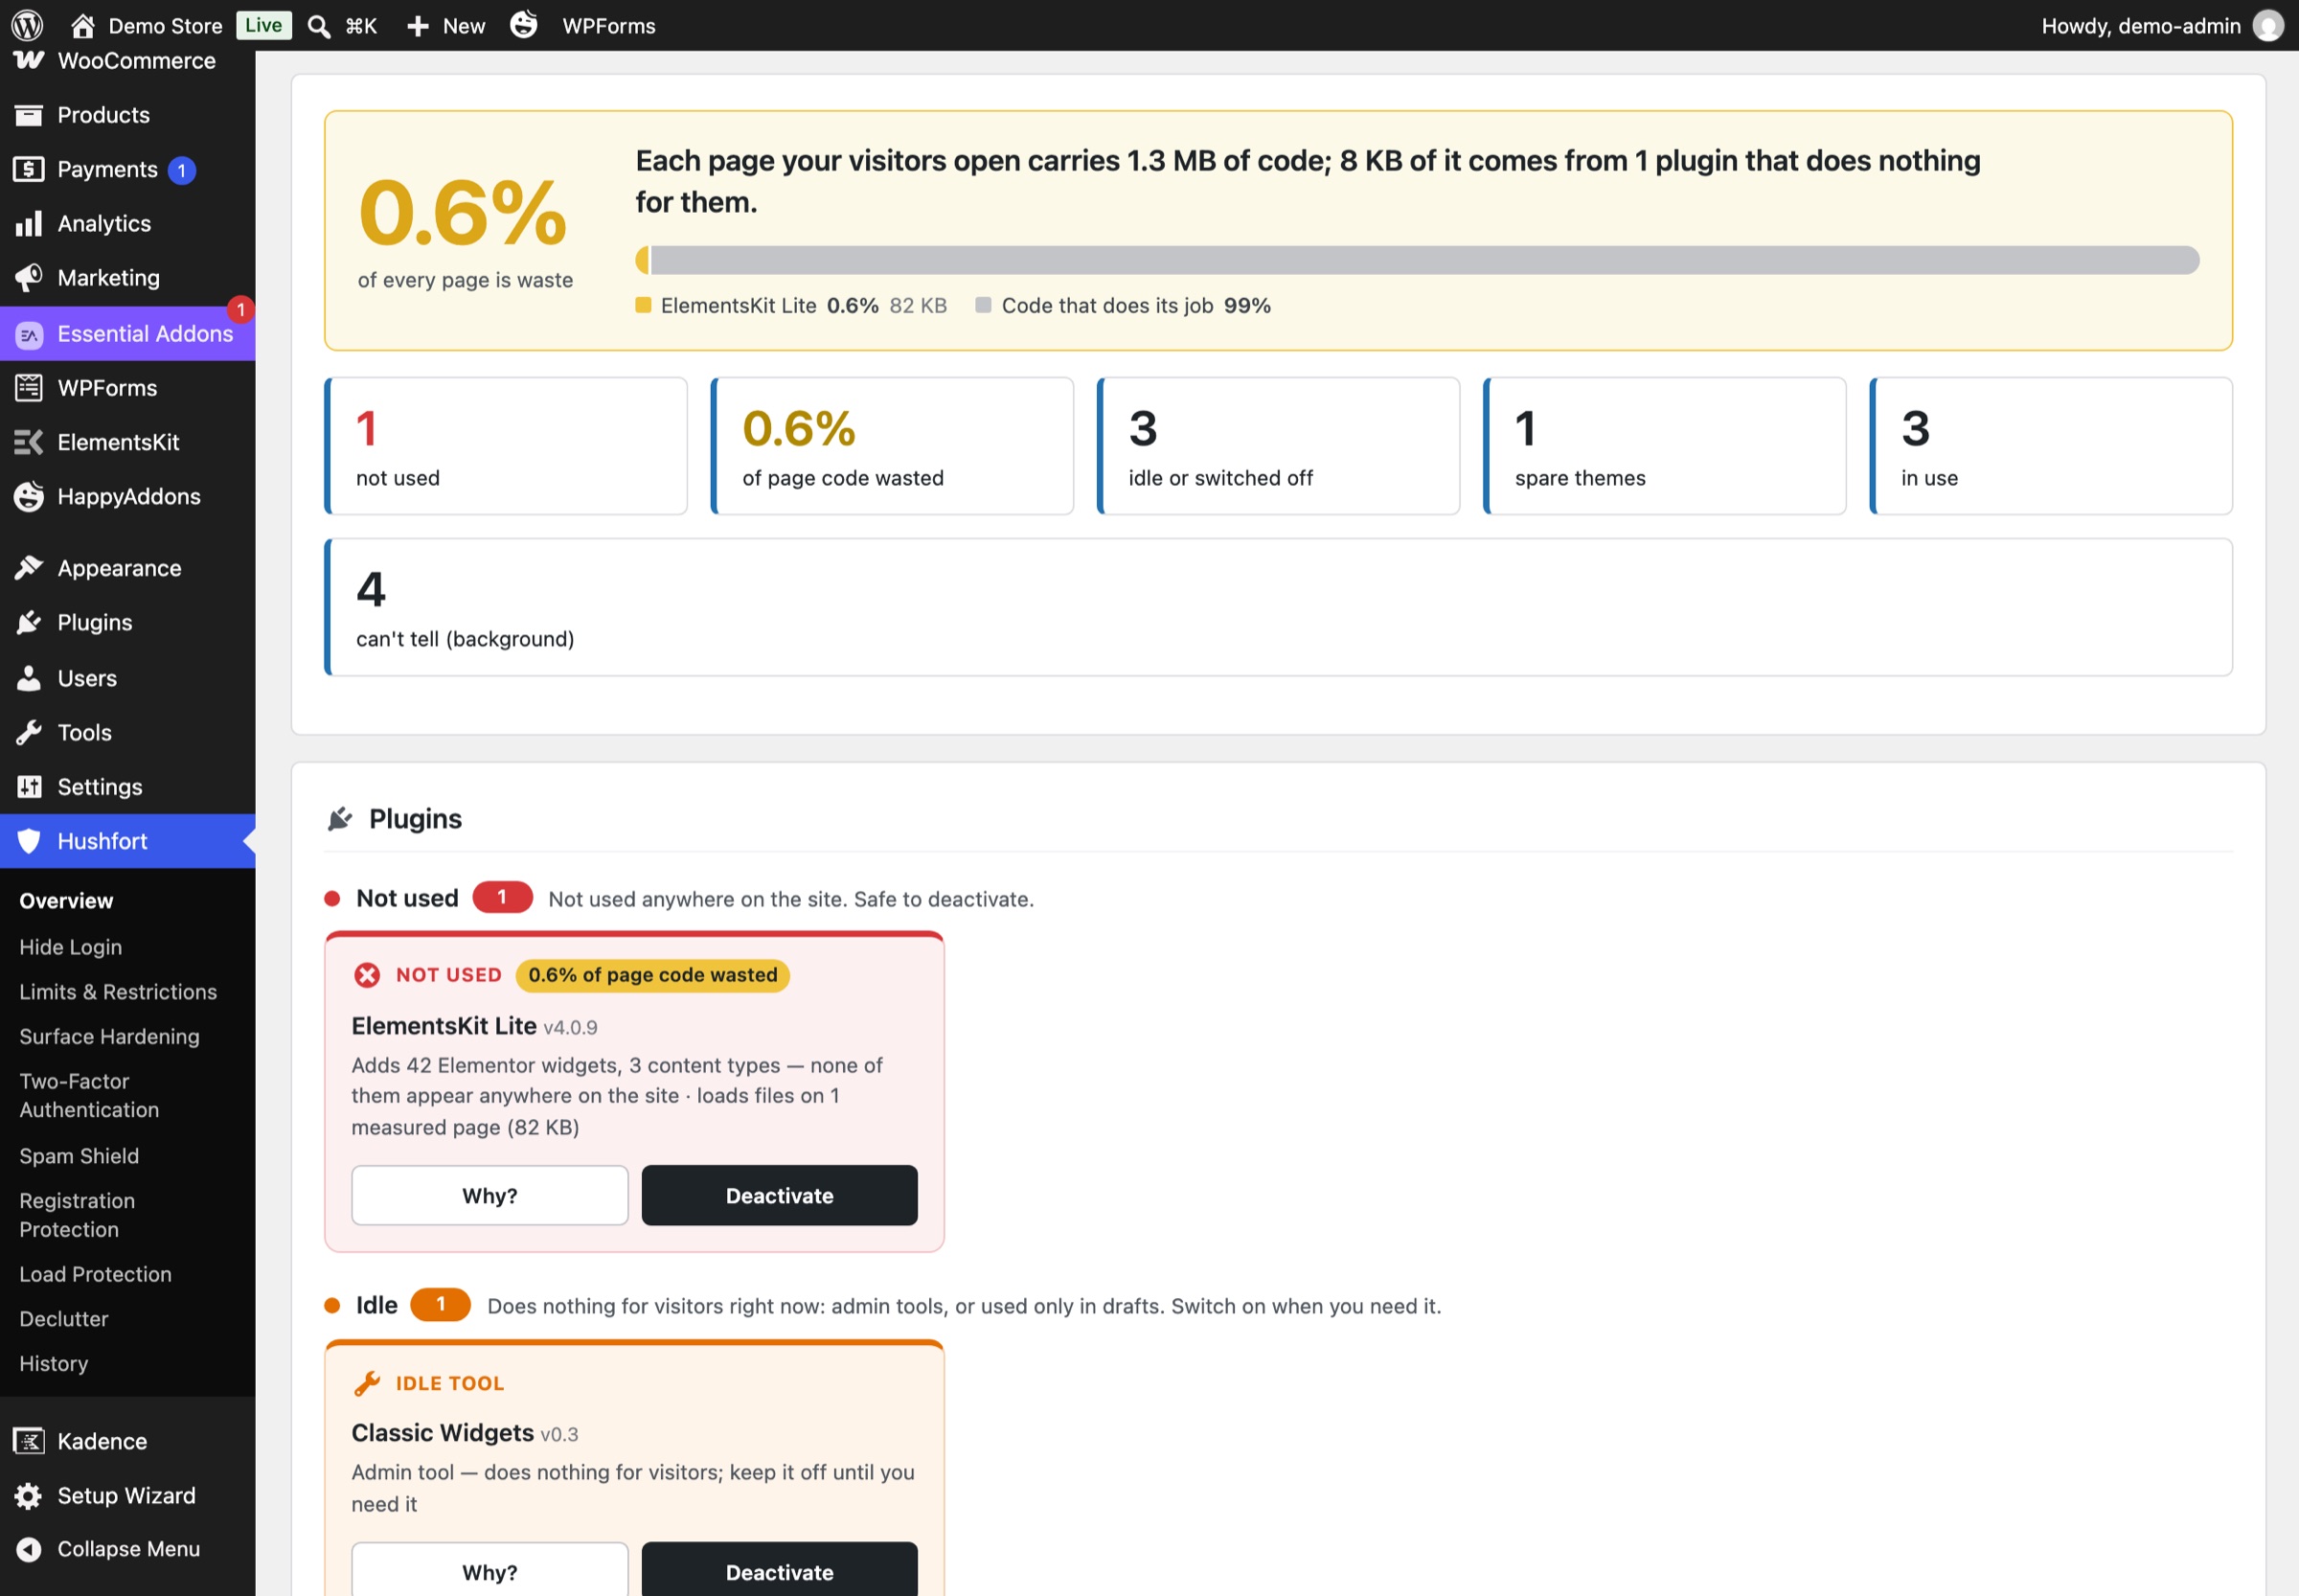
Unuttuğun eklentiler
Sadeleştir, her sayfanın ne kadarının kullanılmayan eklentilerden gelen kod olduğunu, her biri için kanıtıyla gösterir.
İçeri dönüş yolun, hep ekranda
"Erişimini kaybedersen" kartı güncel giriş adresini ve acil durum satırlarını gösterir; hâlâ oturumun açıkken bunları bir kenara kaydedebilirsin.
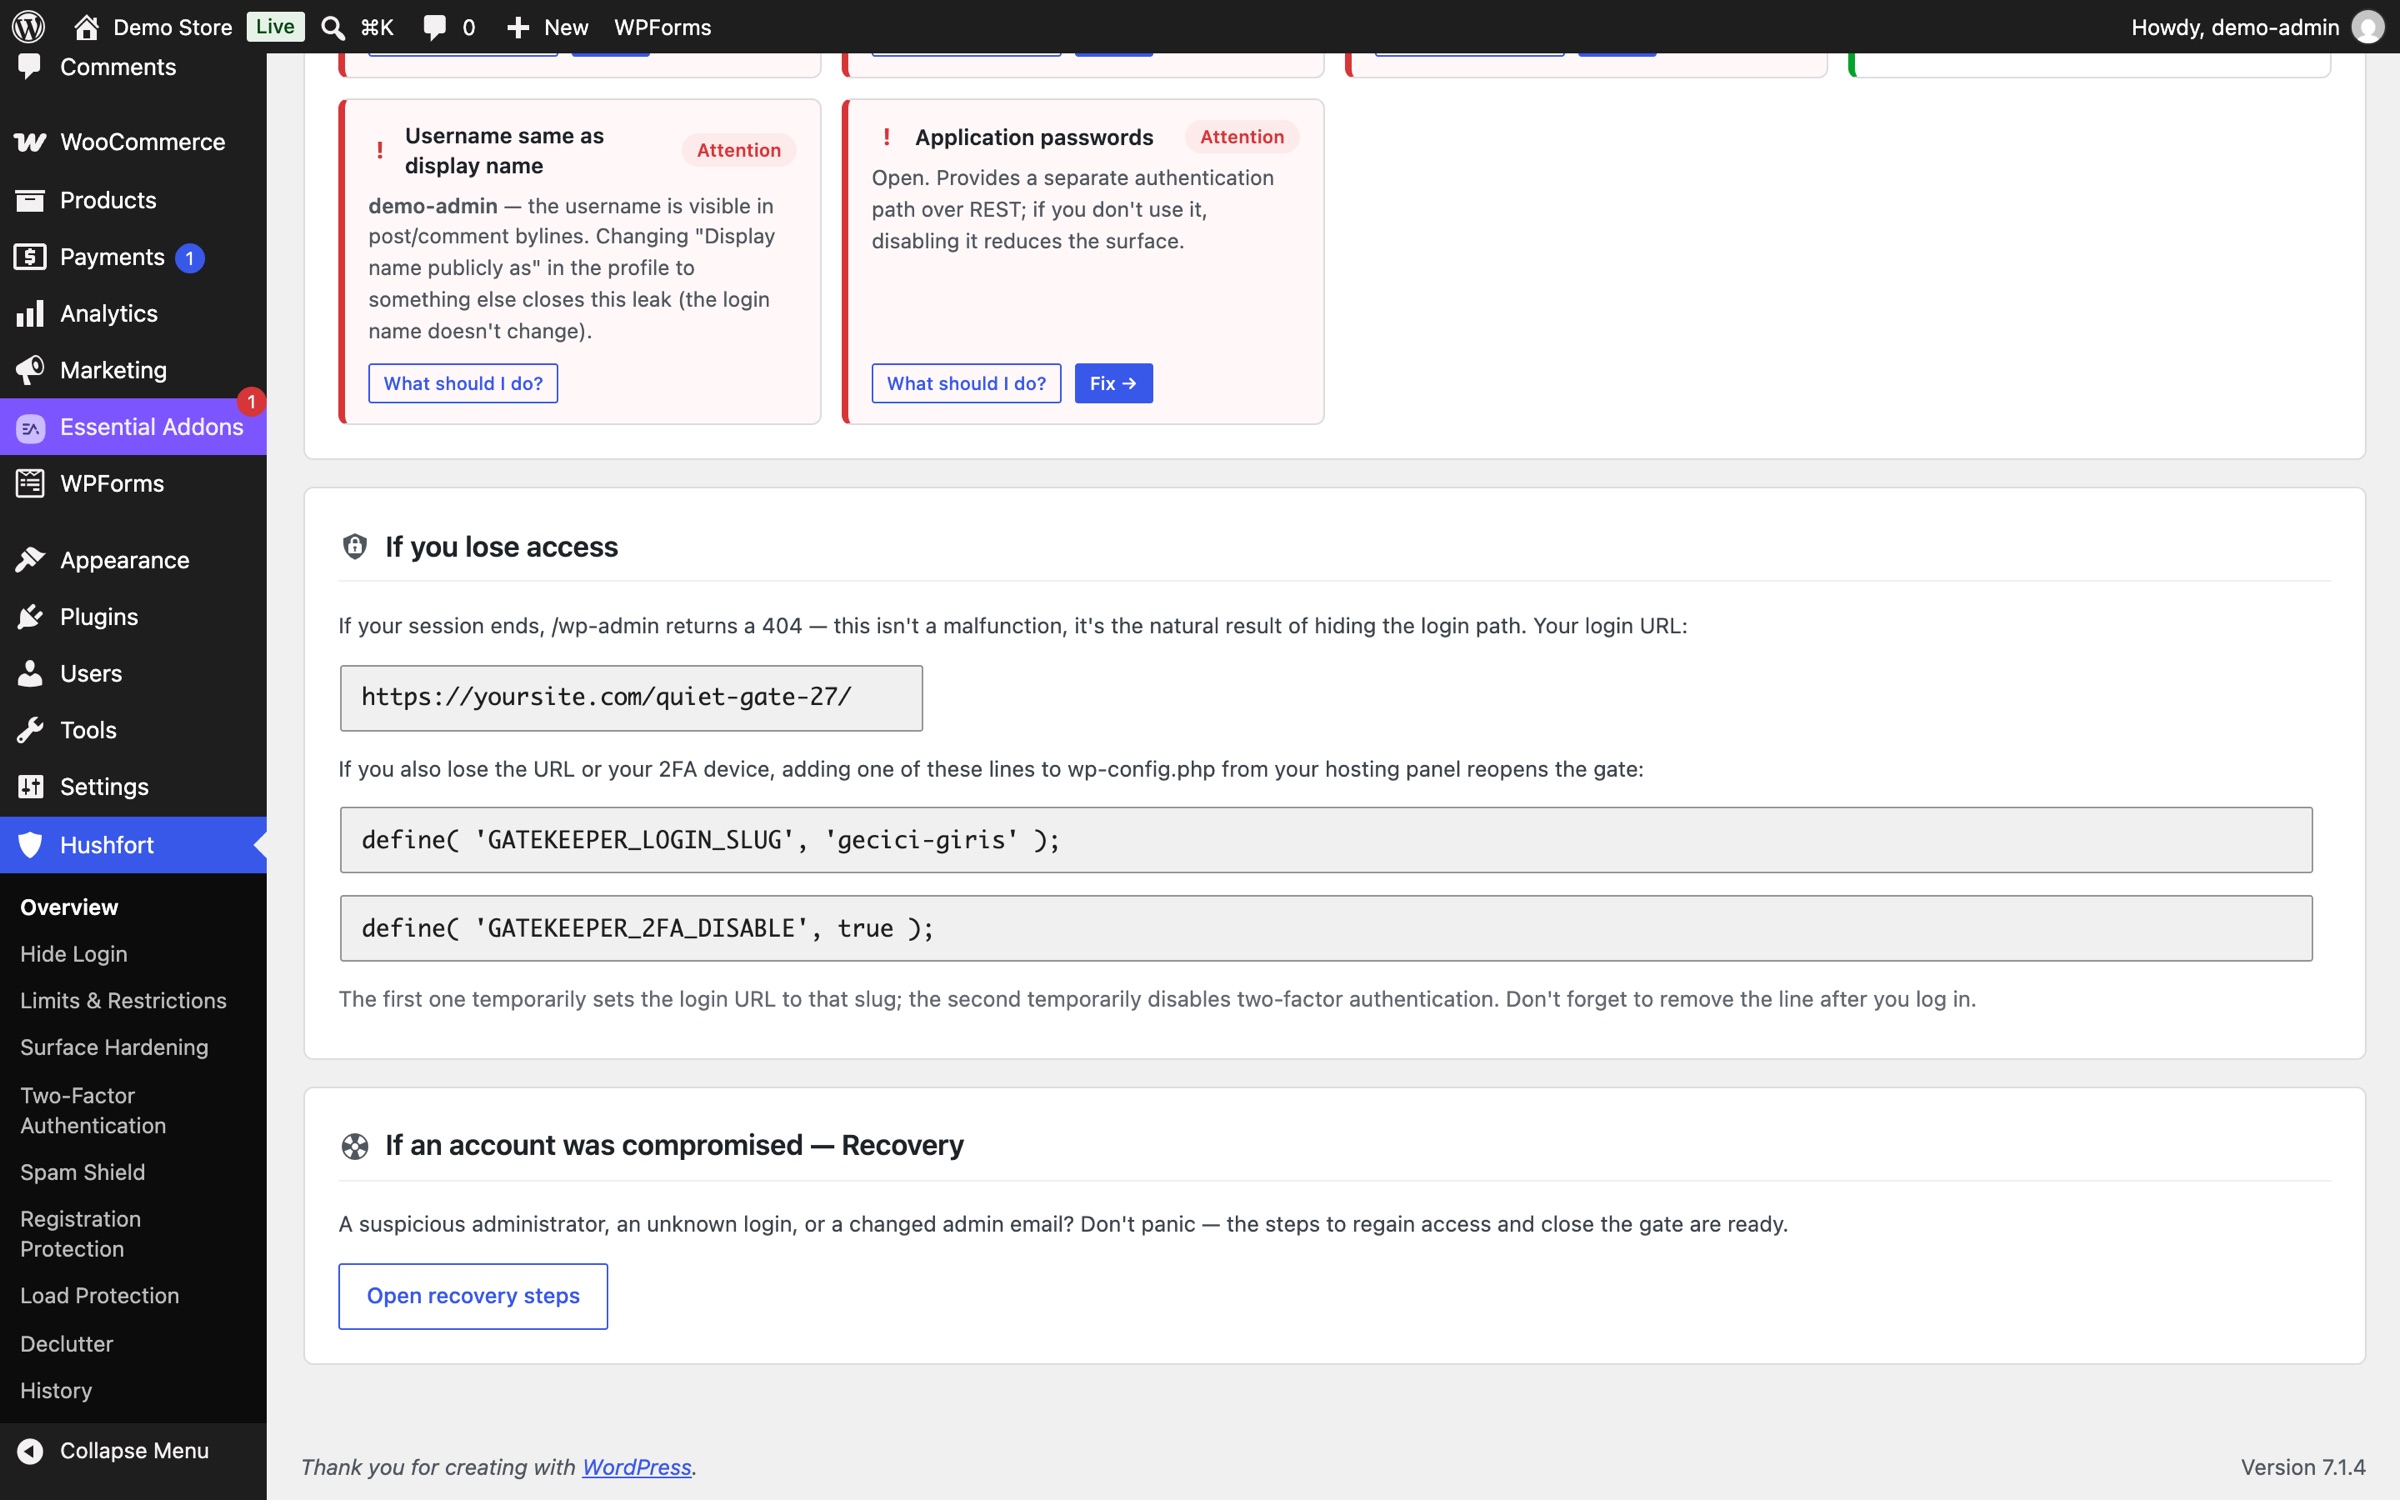
Ekran görüntüleri Hushfort 1.14.1 çalıştıran bir demo mağazadan alınmıştır. Test IP adresleri, gerçek ziyaretçi yok.
On katman
Seni neyin endişelendirdiğine göre gruplandı. Her biri sade bir nasıl yapılır rehberine bağlanır.
Giriş ve erişim
6Giriş Gizle
Giriş sayfan yalnızca senin bildiğin bir yola taşınır. wp-login.php ve wp-admin 404 döndürür. REST API, cron ve admin-ajax çalışmaya devam eder.
Nasıl çalışır : Giriş GizleDeneme Sınırı
Bir IP'den çok fazla yanlış parola gelirse o IP bekler. Deneme sayısını, süre penceresini ve bekleme süresini sen seçersin. Başarısız 2FA kodları da sayılır.
Nasıl çalışır : Deneme Sınırıİki Adımlı Doğrulama
Herhangi bir authenticator uygulamasından altı haneli bir kod. QR kod senin sunucunda üretilir, kurtarma kodları yazdırılmaya hazırdır.
Nasıl çalışır : İki Adımlı DoğrulamaArka Kapı Kilidi
xmlrpc.php, giriş sayfasını gizlemenin kapatmadığı ikinci bir giriş kapısıdır. Hushfort oradaki girişi kapatır, pingback'ler çalışmaya devam eder.
Nasıl çalışır : Arka Kapı KilidiKullanıcı Adı Kalkanı
WordPress kullanıcı adlarını herkese açık dört yerde listeler. Hushfort dördünü de kapatır ve giriş hatalarının hep aynı şeyi söylemesini sağlar.
Nasıl çalışır : Kullanıcı Adı KalkanıYüzey Taraması
Kendi sitene atılan gerçek istekler neyin açık olduğunu ve hangi kullanıcı adlarının sızdığını gösterir; yani yalnızca ayarı değil, sonucu görürsün.
Nasıl çalışır : Yüzey Taraması
Spam ve kayıtlar
2Spam Kalkanı
Ücretsizde yorumlar ve ürün değerlendirmeleri; Pro ile altı popüler form eklentisi. Görünmez kontroller, CAPTCHA yok ve dışarıdaki bir servise hiçbir şey gönderilmez.
Nasıl çalışır : Spam KalkanıSahte Kayıtlar
IP ve ağ başına saatlik sınırlar, üstüne site geneli bir tavan. Hoş geldin e-postaları kısılır, ödeme ise asla engellenmez.
Nasıl çalışır : Sahte Kayıtlar
Hız ve huzur
2Sel Koruması
Her IP'nin bir istek bütçesi olur, pahalı istekler daha çok puan yer. Sahte Googlebot'lar geri çevrilir, gerçekleri içeri alınır.
Nasıl çalışır : Sel KorumasıSadeleştir
Kurulu olduğu halde hiçbir iş yapmayan eklentileri kanıtıyla bulur. Kaldırma iki adımlıdır ve geri alınabilir.
Nasıl çalışır : Sadeleştir
Uyumlu olduğu araçlar
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Hushfort'u farklı kılan ne
Tutabileceğimiz birkaç söz, açık açık.
Verilerin senin sunucunda kalır
reCAPTCHA yok, harici API yok, telemetri yok. Form, yorum ve spam verileri sende kalır. Pro yalnızca lisansını ve güncellemelerini hushfort.com ile kontrol eder; alan adını ve lisans anahtarını gönderir, başka hiçbir şey göndermez.
Ödeme asla bozulmaz
Hiçbir katman WooCommerce ödemesini engellemez. Ödeme geri çağrıları, hız sınırına takılmış bir IP'den gelse bile geçer. Ödeme sırasında açılan şüpheli hesaplar reddedilmez, incelemen için bekletilir.
Kendini dışarıda bırakmak zor
Sen bir yol seçene kadar Giriş Gizle hiçbir şey yapmaz. wp-config.php'deki tek bir satır giriş yolunu istediğin an ayarlar; Genel Durum ekranı da içeri dönüş yolunu hep gözünün önünde tutar.
Hata yaparsa güvenli tarafa
İnsan olabilecek mesajlar çöpe değil, karantinaya gider. Sadeleştir tahmin yürütmek yerine "Belirlenemedi" der. Bir katman arızalanırsa site ayakta kalır.
Varsayılan olarak gizlilik
Kayıtlardaki e-postalar karmalanmış ve maskelenmiş olarak saklanır. Kayıtlar varsayılan olarak 14 gün tutulur ve WordPress'in kişisel verileri dışa aktarma ve silme araçlarıyla çalışır.
Birbirini tanıyan katmanlar
Her modül aynı IP okumasını, aynı izin listesini ve aynı olay kaydını kullanır. Kendine bir kez izin ver, her yerde geçerli olsun.
Hushfort ne değildir
Dürüst sınırlar; ileride sürprizle karşılaşma diye.
Kötü amaçlı yazılım tarayıcısı değil
Dosyaları kötü amaçlı yazılım için taramaz, virüslü siteleri temizlemez.
Güvenlik duvarı değil
SQL enjeksiyonu ya da XSS kural setleri yoktur, ülke engelleme de yapmaz.
Yedekleme aracı değil
Siteni yedeklemez. Ayrı bir yedeğin olsun.
DDoS kalkanı değil
Bir eklenti ağ düzeyindeki selleri durduramaz. Orada asıl kalkan Cloudflare gibi bir CDN'dir.
Hushfort bir yedekleme eklentisi, bir kötü amaçlı yazılım tarayıcısı ve bir CDN ile iyi anlaşır. O kapıları korur; gerisini onlar üstlenir.
Basit fiyatlandırma
Ücretsiz sürüm sana her açık kapıyı gösterir. Pro hepsini kapatır.
Ücretsiz
$0süresiz
Her açık kapıyı gör. İlk ikisini kapat.
- Giriş Gizle: giriş sayfanı gizli bir yola taşı
- Temel spam koruması: görünmez tuzak alan ve doldurma süresi kontrolü
- Yüzey Taraması: sitenin açık ettiği her şeyi gör
- Genel Durum ekranı: her katman için bir durum kartı
Pro
Eksiksiz$49yıllık
ya da $11 aylıkya da $149 tek seferlik, ömür boyu
Her katman, her sur. Site başına bir lisans.
- Ücretsiz sürümdeki her şey
- Deneme Sınırı: parola tahmin eden botları kilitle, alarm ve geçmişiyle
- Herhangi bir authenticator uygulamasıyla iki adımlı giriş
- Arka Kapı Kilidi: XML-RPC girişini ve toplu tahmini kapat
- Kullanıcı Adı Kalkanı: WordPress'in kullanıcı adlarını yayınlamasını durdur
- Tam Spam Kalkanı: form eklentileri, sınırlar, tek kullanımlık e-postalar, engel listeleri, karantina
- Sahte Kayıt Engeli, ödeme asla engellenmeden
- İstek Seli ve Sahte Bot Koruması
- Sadeleştir: kullanmadığın eklentileri bul
Fiyatlar ABD doları cinsindendir. Varsa vergiler ödeme sırasında eklenir. 14 gün içinde, soru sorulmadan para iadesi. Ödeme sayfası yakında açılıyor.
Sorular, açık cevaplar
Hushfort'un ücretsiz bir planı var mı?
Hushfort beni kendi sitemin dışında bırakabilir mi?
Hushfort herhangi bir yere veri gönderiyor mu?
Kötü amaçlı yazılım tarayıcımın ya da güvenlik duvarımın yerini tutar mı?
Hushfort WordPress sitemi yavaşlatır ya da önbelleğimi bozar mı?
Hushfort WooCommerce ödemesinde bir müşteriyi engeller mi?
Ziyaretçilerim CAPTCHA çözmek zorunda mı?
WordPress giriş sayfasını gizlemek tek başına yeterli mi?
İhtiyacın olduğunda yardım
Sade belgeler, en kötü gün için bir sayfa ve e-postanın öbür ucunda gerçek bir insan.
Belgeler
Kurulum, ilk katmanın ayarı, Pro'nun etkinleştirilmesi ve sık karşılaşılan sorunların çözümü.
Belgeleri okuDışarıda mı kaldın?
Giriş adresini mi unuttun, 2FA telefonunu mu kaybettin? İçeri dönmenin her yolu, sakin sakin sıralı.
İçeri dönE-posta desteği
[email protected] adresine yaz. Her mesajı okur, sade bir dille cevap veririz.
Bize ulaş
Son rehberler
WordPress güvenliği hakkında sorulan sorulara adım adım cevaplar.
Giriş adresini değiştirdikten sonra wp-admin neden 404 gösteriyor ve içeri nasıl dönerim?
Özel giriş adresini mi unuttun, 2FA telefonunu mu kaybettin? wp-config.php'deki tek satırdan eklenti klasörüne, WordPress'e geri girmenin dört yolu.
Adımları okuTek bir eklenti birden fazla WordPress güvenlik eklentisinin yerini tutabilir mi?
Her güvenlik derdi için ayrı eklenti mi? Elindekileri gözden geçir, çakışmaları gör ve açık bırakmadan tek bir WordPress güvenlik eklentisine geç.
Adımları okuWordPress giriş adresini (URL) nasıl değiştiririm?
WordPress giriş adresini değiştir ve wp-admin'i beş güvenli adımda gizle. Çıkış yapmadan önce test et, adresi unutursan içeri nasıl döneceğini bil.
Adımları oku
Kapıları kapat. Huzurunu koru.
Ücretsiz başla. Her açık kapıyı gör. Hazır olduğunda kapat.