WordPress セキュリティを、ひとつのプラグインで
あなたの WordPress を、静かな城壁の内側に。
Hushfort は 10 個のセキュリティプラグイン分の仕事をひとつでこなします。入口を隠し、スパムと偽登録を締め出し、訪問者の邪魔はしません。
無料で始められます。Pro ならすべての入口を塞ぎます。
- CAPTCHA なし
- テレメトリーなし
- サードパーティのサービスなし
- チェックアウトは決してブロックしない
10 → 1
10 個のプラグイン分の仕事を、ひとつのプラグインで。
- ログイン非表示ログインを、あなたが選んだ秘密のパスへ移します。
- ログイン制限パスワードを何度も間違えた IP をロックアウトします。
- 二要素認証お好きな認証アプリで、ログインにもう一段階を。
- バックドアロックxmlrpc.php 経由のパスワード推測を塞ぎます。
- ユーザー名シールドWordPress がユーザー名を公開するのを止めます。
- 攻撃面スキャンサイトが実際に何を公開しているかを、根拠とともに示します。
- スパム対策CAPTCHA なしでコメントのスパムを止めます。フォームプラグインは Pro で。
- 偽登録ブロック大量の偽登録を止めます。チェックアウトはそのまま動きます。
- 大量アクセス対策大量のリクエストを抑え、偽の Googlebot をブロックします。
- スリム化インストールしたまま使っていないプラグインを見つけます。
10 プラグイン1 プラグイン · Hushfort
静かであることを前提に設計
Hushfort はバックグラウンドで働きます。訪問者がパズルを解く必要はなく、あなたが設定に付きっきりになる必要もありません。
まず監視、それから保護
スパム対策、登録保護、負荷保護にはそれぞれ監視モードがあります (負荷保護は監視モードで始まります)。ブロックする予定だったものを記録するので、「保護」に切り替える前に誤検知がないか確認できます。
すべてのブロックを記録
失敗したログイン、保留された登録、隔離されたメッセージ。どれも絞り込み可能な履歴に残ります。あなたに隠されるものは何もありません。
レイヤーごとにスイッチひとつ
各レイヤーは個別にオンにできるモジュールです。2 つだけ使うことも、10 個すべてを使うこともできます。
ページキャッシュと共存
フォームトークンは約 2 KB の小さなスクリプトで取得するため、キャッシュされたページもそのまま機能します。
インストールする前に、実際の画面を
プラグインの実際の画面です。WordPress の管理画面でご覧いただくのは、これと同じものです。
砦全体をひと目で
各レイヤーにステータスカードがあり、保護中なら緑、オフまたは要確認なら赤で表示されます。まだ何が開いているかを、各カードがわかりやすい言葉で伝えます。
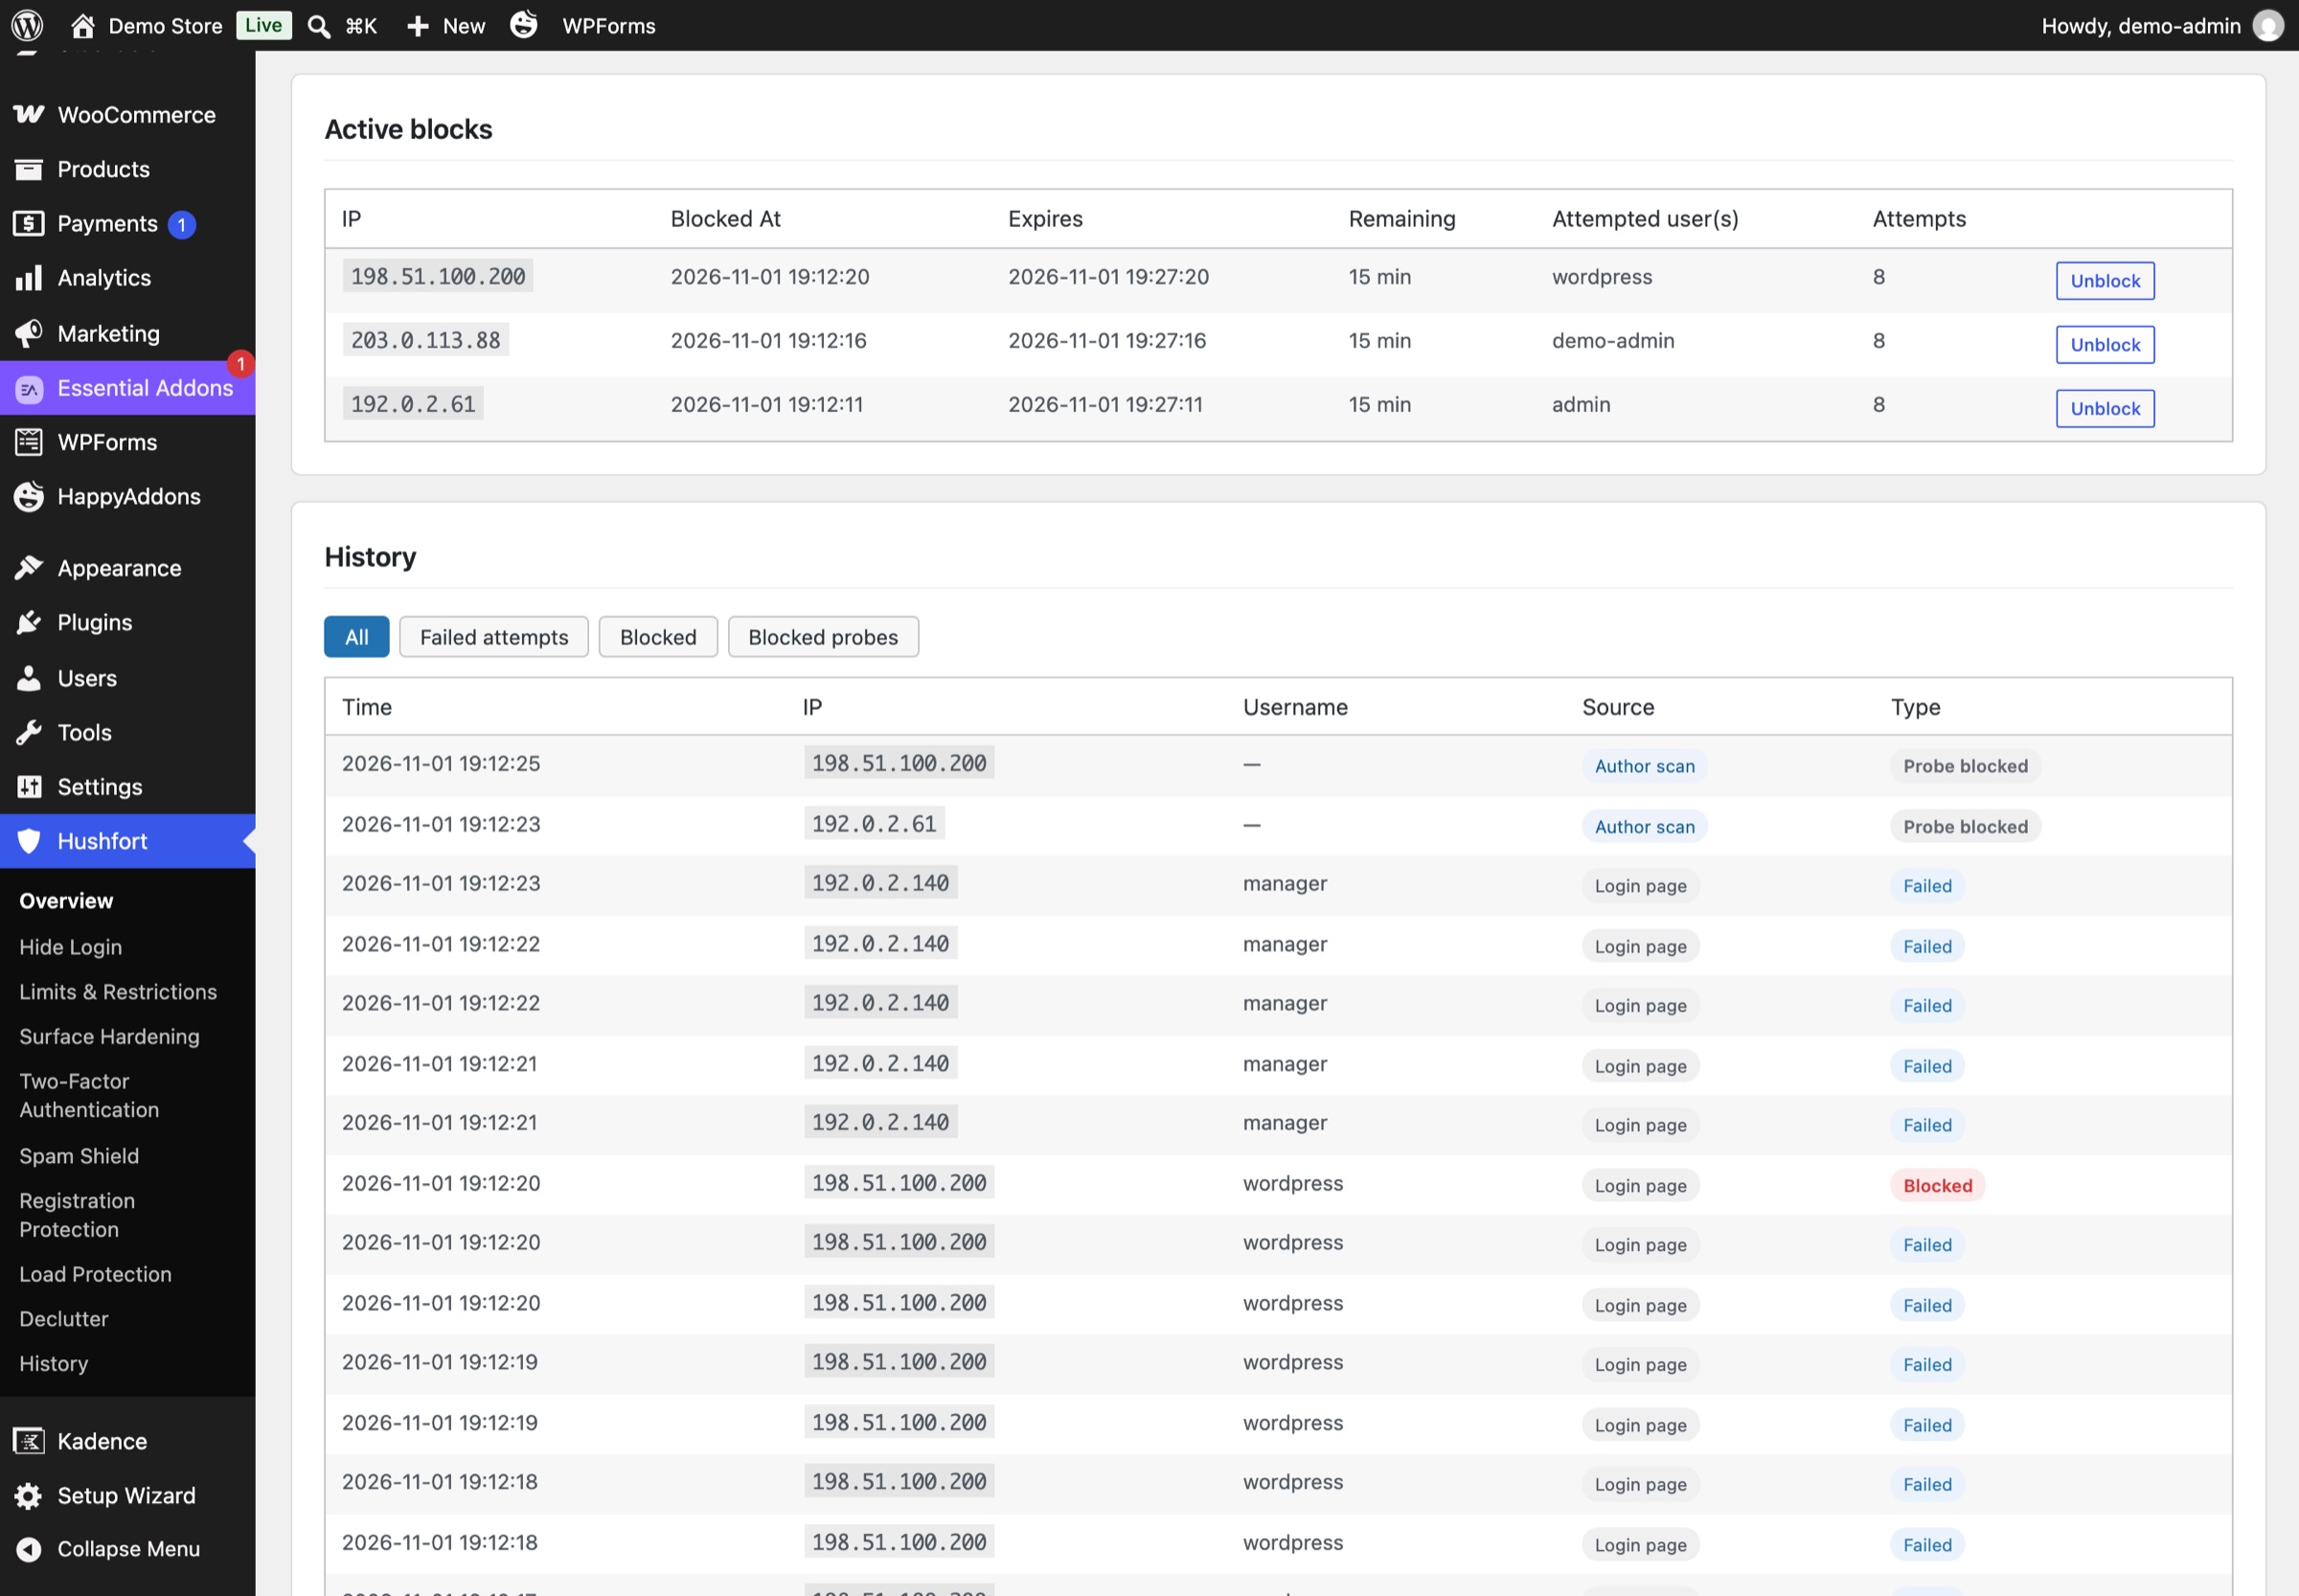
すべてのブロックを記録
履歴画面には、失敗したログイン、ロックアウト、ブロックした探索が、日時・IP・ユーザー名・送信元とともに一覧表示されます。有効なブロックは上部に表示され、「ブロック解除」ボタンが付いています。
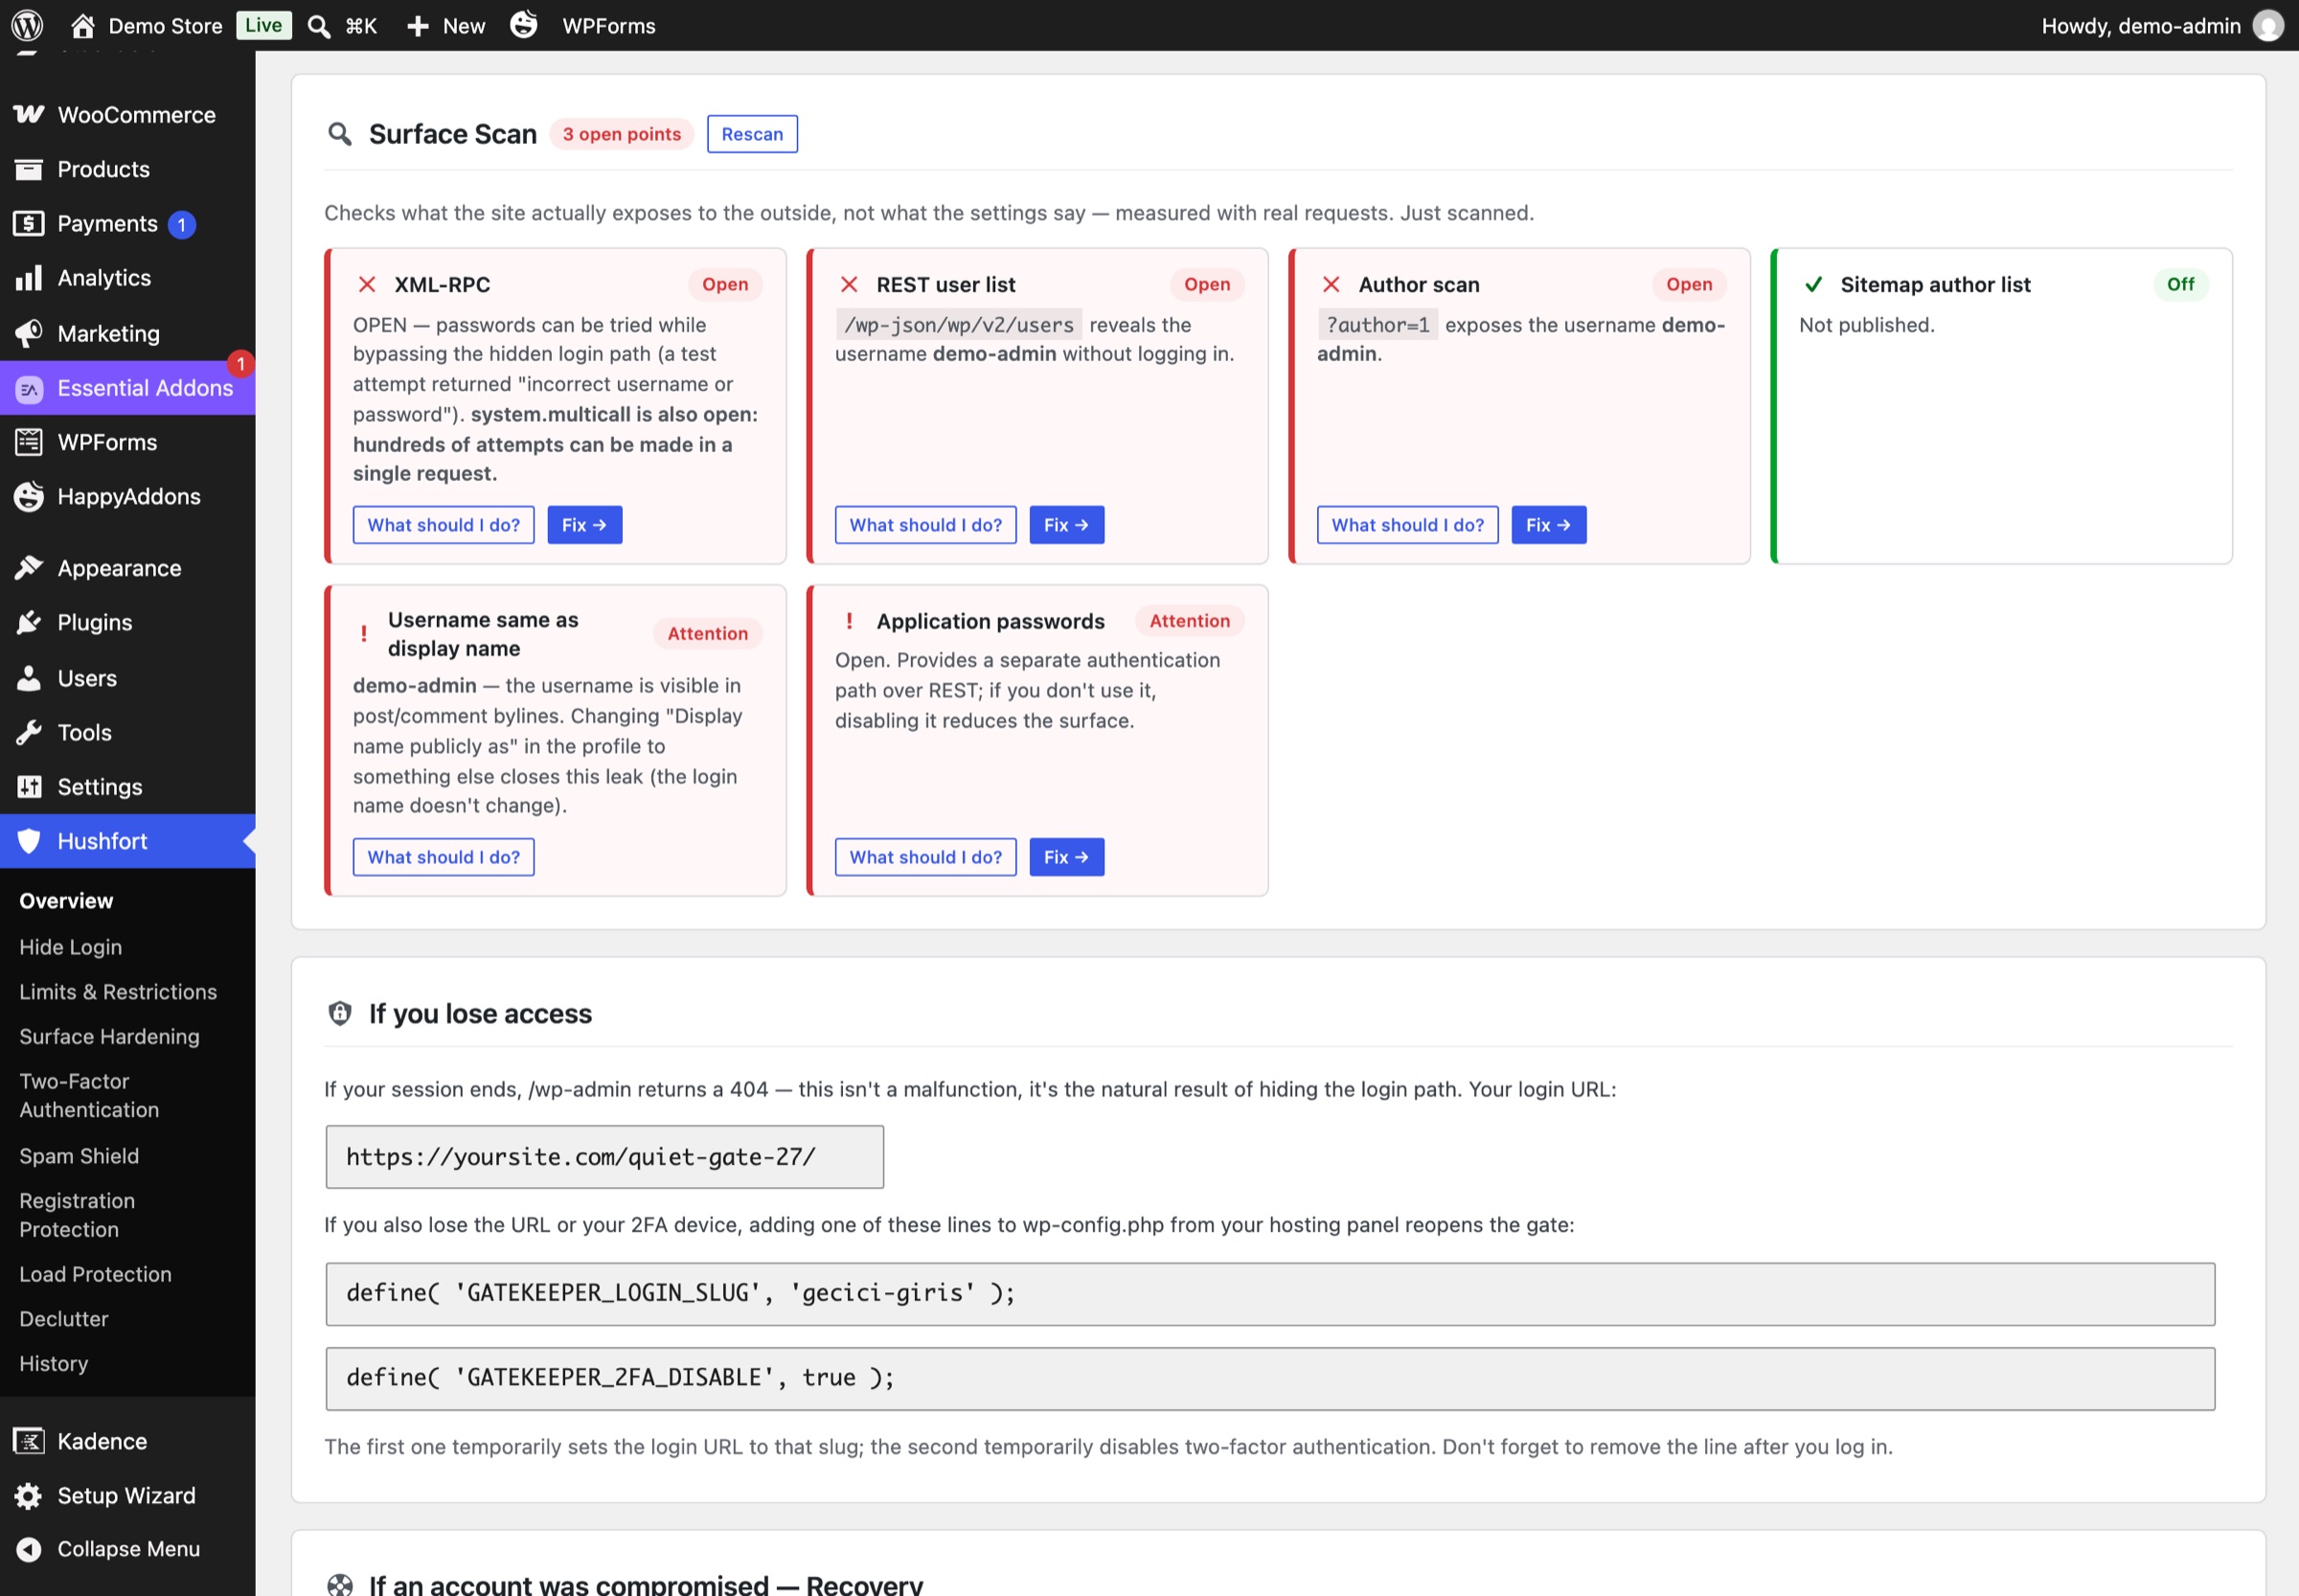
サイトが実際に公開しているもの
攻撃面スキャンは、XML-RPC、REST ユーザー一覧、投稿者スキャン、ユーザーサイトマップを実際のリクエストで確認し、漏れているユーザー名を名指しで示します。
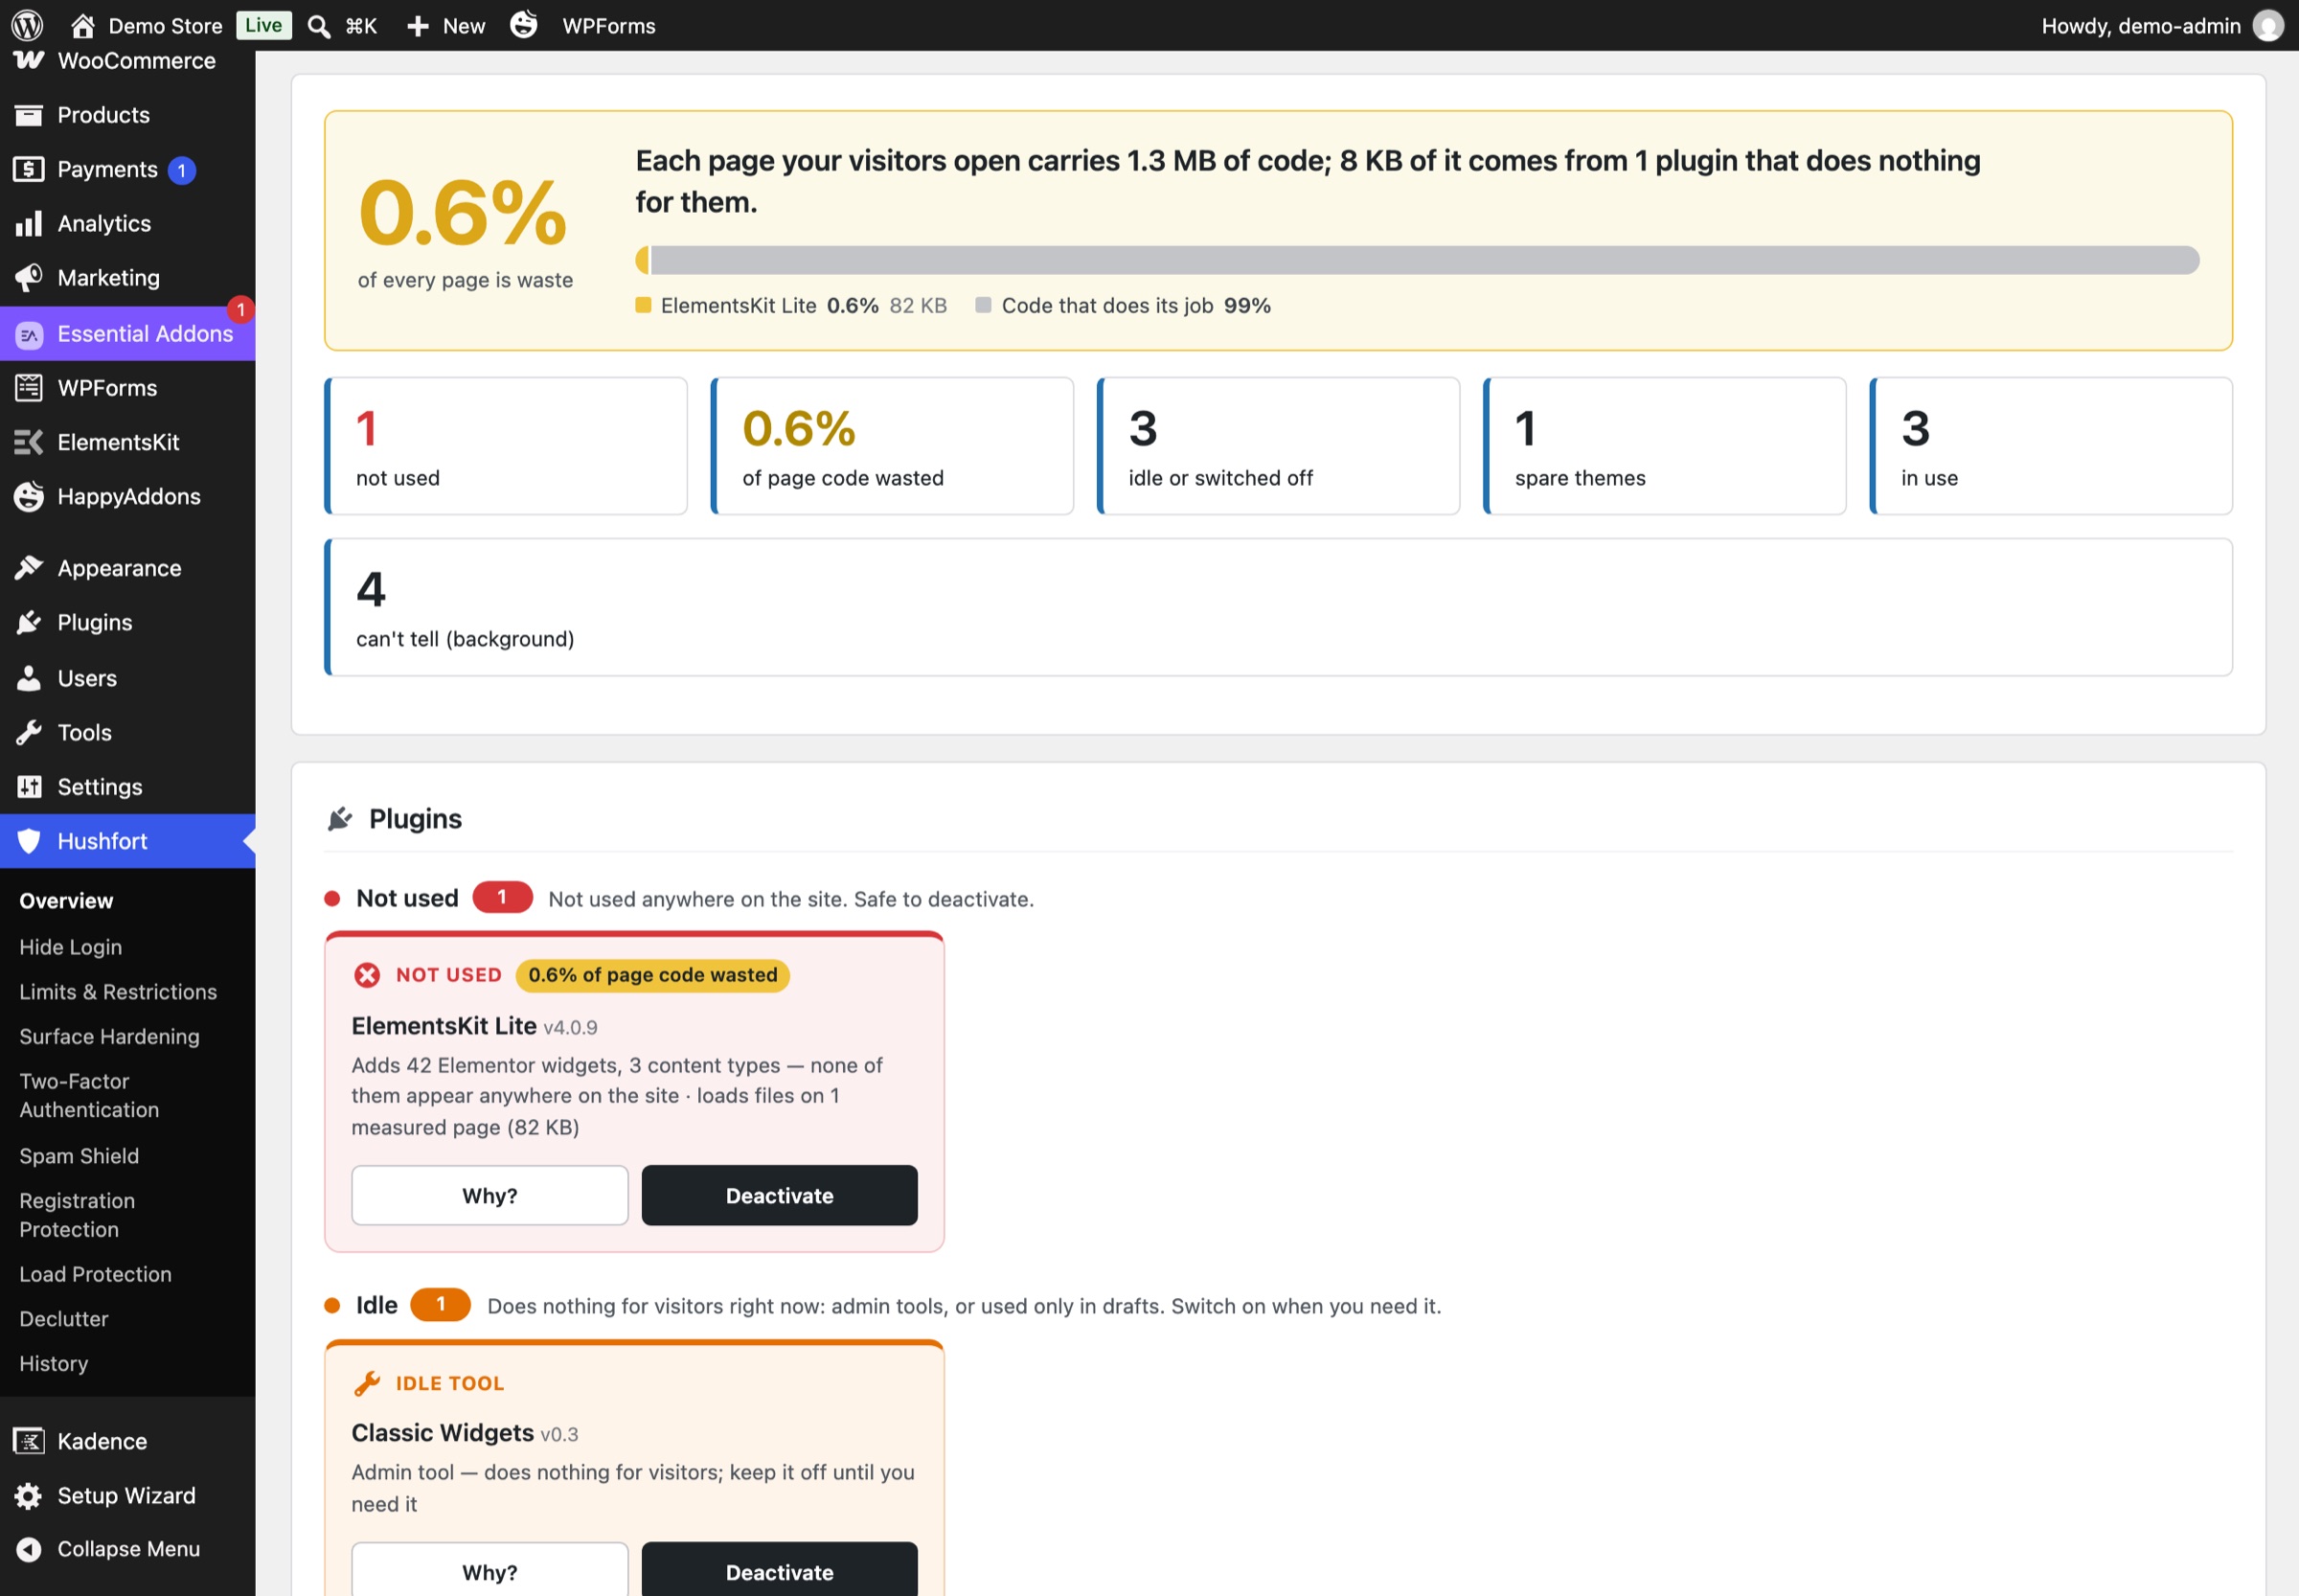
忘れていたプラグイン
スリム化は、各ページのうちどれだけが未使用プラグインのコードかを、プラグインごとの根拠とともに示します。
再び入るための方法を、常に画面に
「アクセスできなくなったら」カードには、現在のログイン URL と緊急用の行が表示されます。ログインしているうちに控えておけます。
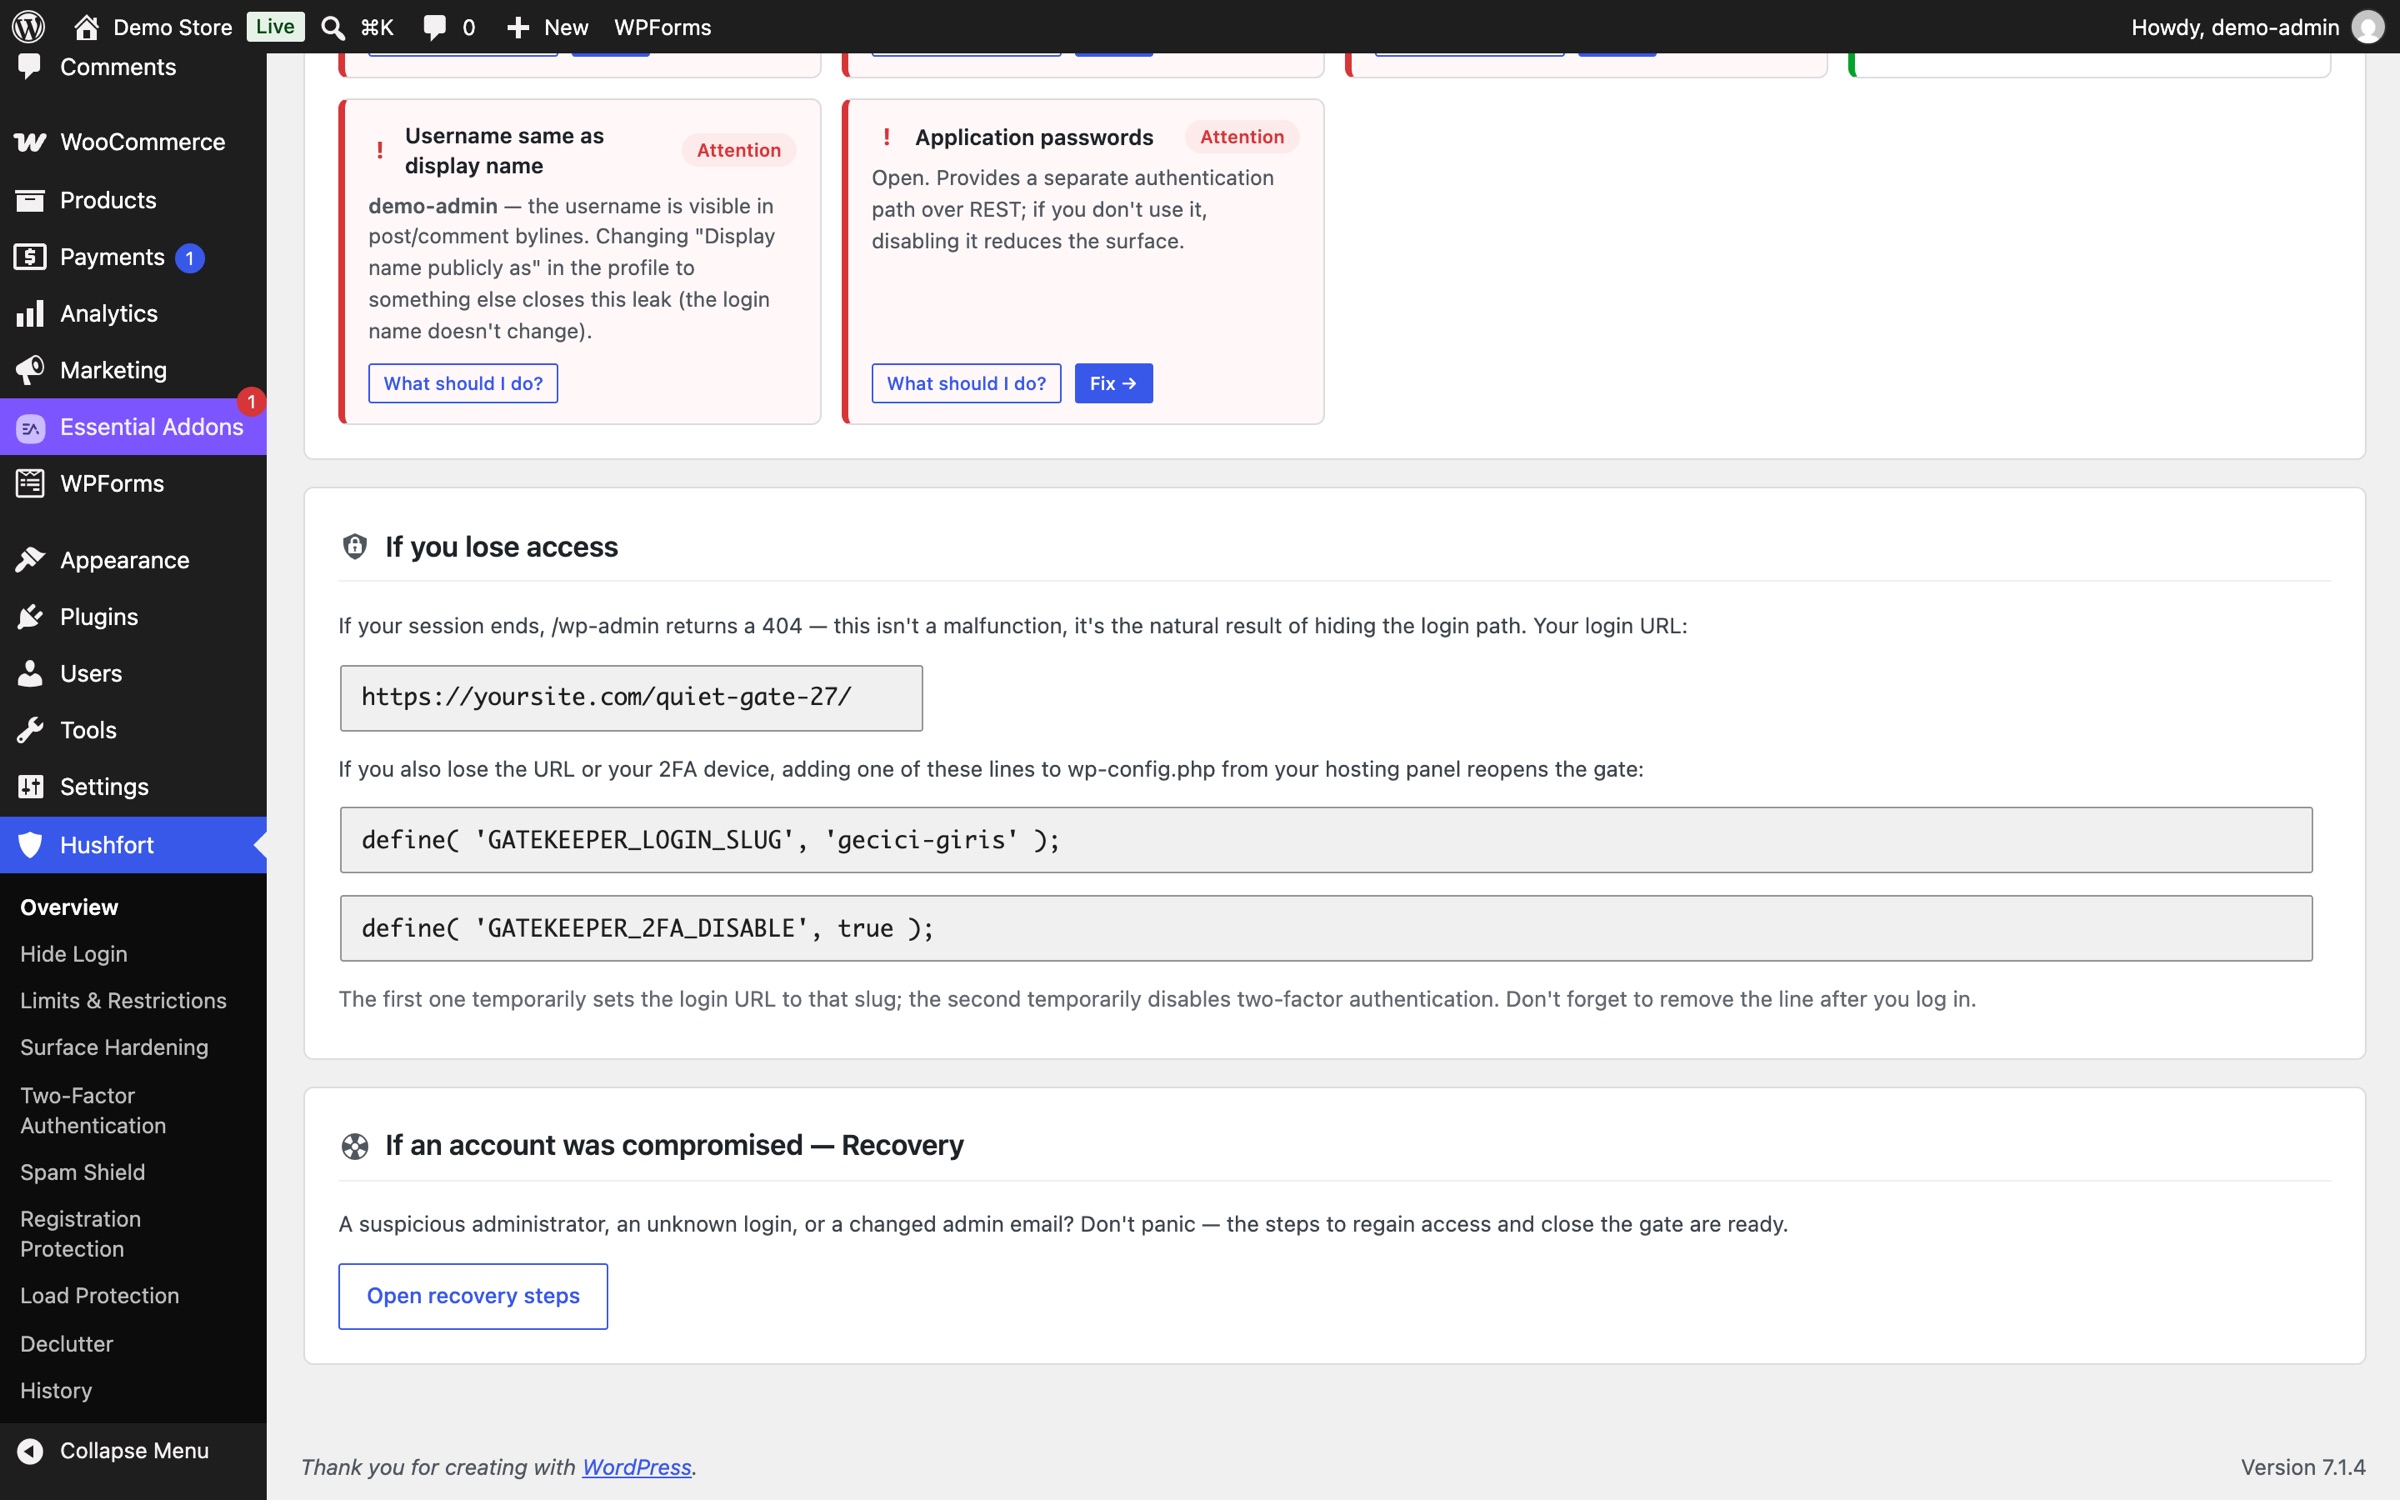
スクリーンショットは Hushfort 1.14.1 を動かしているデモストアのものです。IP アドレスはテスト用で、実際の訪問者のものではありません。
10 のレイヤー
気になることごとにまとめています。それぞれ、わかりやすいハウツーにリンクしています。
ログインとアクセス
6ログイン非表示
ログインは、あなただけが知っているパスへ移ります。wp-login.php と wp-admin は 404 を返します。REST API、cron、admin-ajax はそのまま動作します。
仕組みを見る : ログイン非表示ログイン制限
ひとつの IP からパスワードの間違いが続くと、しばらく待たされます。回数、計測期間、待ち時間はあなたが決められます。2FA コードの失敗もカウントされます。
仕組みを見る : ログイン制限二要素認証
お好きな認証アプリの 6 桁のコードを使います。QR コードはあなたのサーバー上で生成され、リカバリーコードはすぐに印刷できます。
仕組みを見る : 二要素認証バックドアロック
xmlrpc.php は、ログインページを隠しても塞がらない第二のログイン口です。Hushfort はそこでのログインを塞ぎ、ピンバックは機能させたままにします。
仕組みを見る : バックドアロックユーザー名シールド
WordPress はユーザー名を 4 つの公開された場所に載せています。Hushfort はその 4 か所すべてを塞ぎ、ログインエラーのメッセージも共通にします。
仕組みを見る : ユーザー名シールド攻撃面スキャン
自分のサイトに実際のリクエストを送り、何が開いているか、どのユーザー名が漏れているかを示します。設定ではなく、結果が見えます。
仕組みを見る : 攻撃面スキャン
スパムと登録
2連携できるツール
- Elementor Pro
- Contact Form 7
- WPForms
- Gravity Forms
- Fluent Forms
- Forminator
- WooCommerce
- LiteSpeed Cache
- Cloudflare
- WP-CLI
Hushfort が違う理由
守れる約束だけを、飾らずに書きました。
データはあなたのサーバーに
reCAPTCHA も外部 API もテレメトリーもありません。フォーム、コメント、スパムのデータは手元に残ります。Pro が hushfort.com とやり取りするのはライセンスの確認と更新だけで、送るのはドメインとライセンスキーのみです。
チェックアウトは決して壊さない
WooCommerce のチェックアウトをブロックするレイヤーはありません。決済コールバックは、回数制限中の IP からでも通過します。決済中に作られた不審なアカウントは、拒否せずに確認待ちとして保留します。
自分を締め出しにくい設計
ログイン非表示は、パスを選ぶまで何もしません。wp-config.php に 1 行加えればいつでもパスを設定でき、ダッシュボードには再び入るための方法が常に表示されています。
間違えるなら安全な側に
人間かもしれないメッセージはゴミ箱ではなく隔離へ。スリム化は推測せず「判断できません」と答えます。あるレイヤーでエラーが起きても、サイトは止まりません。
初期設定からプライバシー重視
ログ内のメールアドレスはハッシュ化・マスクして保存します。ログの保存期間はデフォルトで 14 日間で、WordPress の個人データのエクスポート・消去ツールにも対応しています。
互いを知っているレイヤー
すべてのモジュールが、同じ IP の読み取り方、同じ許可リスト、同じイベントログを使います。一度許可すれば、どこでも有効です。
Hushfort ではないもの
後で驚かないように、できないことも正直に。
マルウェアスキャナーではありません
ファイルのマルウェアスキャンや、感染したサイトの駆除は行いません。
ファイアウォールではありません
SQL インジェクションや XSS のルールセットはなく、国単位のブロックもありません。
バックアップツールではありません
サイトのバックアップは取りません。バックアップは別途用意してください。
DDoS 対策の盾ではありません
ネットワーク層の大量アクセスはプラグインでは止められません。そこでの本当の盾は、Cloudflare のような CDN です。
Hushfort は、バックアップ用プラグイン、マルウェアスキャナー、CDN と組み合わせるのに最適です。Hushfort が入口を守り、それ以外はそれらのツールが担います。
シンプルな料金体系
Free は開いている入口をすべて見せ、Pro はそれをすべて塞ぎます。
Free
$0ずっと無料
開いている入口をすべて確認し、最初の 2 つを塞ぎます。
- ログイン非表示: ログインを秘密のパスへ移動
- 基本のスパム対策: 見えないハニーポットと入力時間チェック
- 攻撃面スキャン: サイトが公開しているものをすべて確認
- ダッシュボード: レイヤーごとのステータスカード
Pro
フル機能$49年額
または $11 月額または $149 一度の支払いで永久
すべてのレイヤー、すべての壁。1 サイトにつき 1 ライセンス。
- Free のすべての機能
- ログイン制限: パスワードを推測するボットを締め出し、通知と履歴も
- お好きな認証アプリで使える二要素認証ログイン
- バックドアロック: XML-RPC のログインと一括推測を遮断
- ユーザー名シールド: WordPress がユーザー名を公開するのを阻止
- フル機能のスパム対策: フォームプラグイン、上限、使い捨てメールアドレス、ブロックリスト、隔離
- 偽登録ブロック (チェックアウトは決してブロックしません)
- 大量アクセス&偽ボット対策
- スリム化: 使っていないプラグインを発見
価格は米ドル表示です。税金がかかる場合は購入手続き時に加算されます。14 日間の返金保証付きで、理由は問いません。購入受付はまもなく開始します。
よくある質問に、率直にお答えします
無料プランはありますか?
自分を締め出してしまうことはありませんか?
Hushfort はどこかにデータを送信しますか?
マルウェアスキャナーやファイアウォールの代わりになりますか?
サイトが遅くなったり、キャッシュが壊れたりしませんか?
チェックアウト中のお客様をブロックすることはありますか?
訪問者は CAPTCHA を解く必要がありますか?
ログインページを隠すだけで十分ですか?
困ったときのサポート
わかりやすいドキュメント、最悪の日のためのページ、そしてメールの向こうには人がいます。
最新のハウツー
WordPress のセキュリティについてよく寄せられる質問に、手順を追って答えます。
CAPTCHA を使わずに WordPress のお問い合わせフォームのスパムを防ぐには?
CAPTCHA なしでお問い合わせフォームのスパム対策。Elementor、Contact Form 7、WPForms をハニーポットと送信上限で守ります。
手順を読むWordPress サイトが外部に何を公開しているか、セキュリティチェックするには?
ボットと同じ 5 つのリクエストで WordPress をセキュリティチェック。ログイン画面、XML-RPC、ユーザー名の公開状況と塞ぎ方を解説します。
手順を読むWordPress でログイン試行回数を制限するにはどうすればいいですか?
WordPress でログイン試行回数を制限し、総当たり攻撃を止める方法。効果的な設定値、プラグインなしのコード、見落としがちな抜け道を解説します。
手順を読む