Kan één plugin meerdere WordPress-beveiligingsplugins vervangen?
Door Eureka Studio · Bijgewerkt op
Kort antwoord
Vaak wel. Login verbergen, inloglimieten, tweefactorauthenticatie, XML-RPC, uitgelekte gebruikersnamen, spam, nepregistraties en botgolven worden meestal door aparte plugins gedekt. Eén plugin kan ze allemaal doen, met één log en één lijst met toegestane IP's. Noteer wat elke huidige plugin doet, schakel de bijbehorende lagen in en zet de oude plugins daarna één voor één buiten dienst.
Stappen
1Stap 1
Noteer wat elke beveiligingsplugin doet
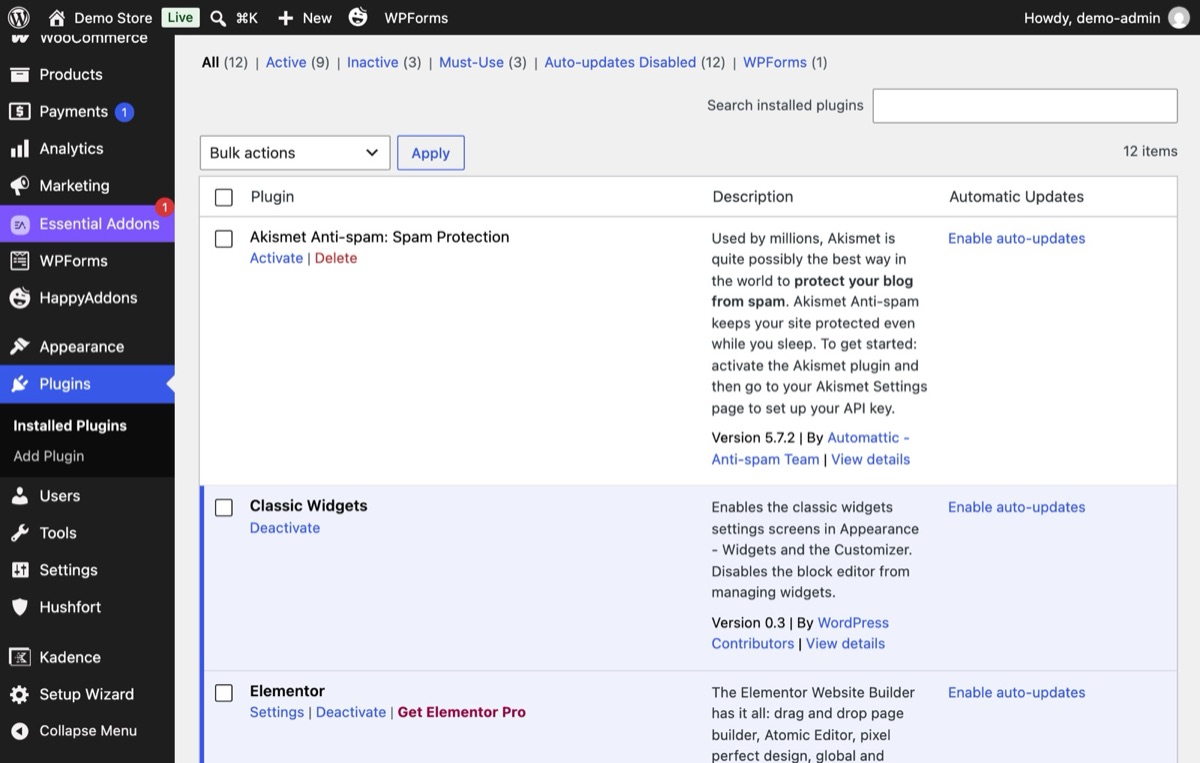
Open Plugins en schrijf één regel per plugin die met beveiliging te maken heeft. Vaak vind je twee plugins die hetzelfde werk doen, en één taak die niemand afdekt.
2Stap 2
Schakel de bijbehorende lagen in Hushfort in
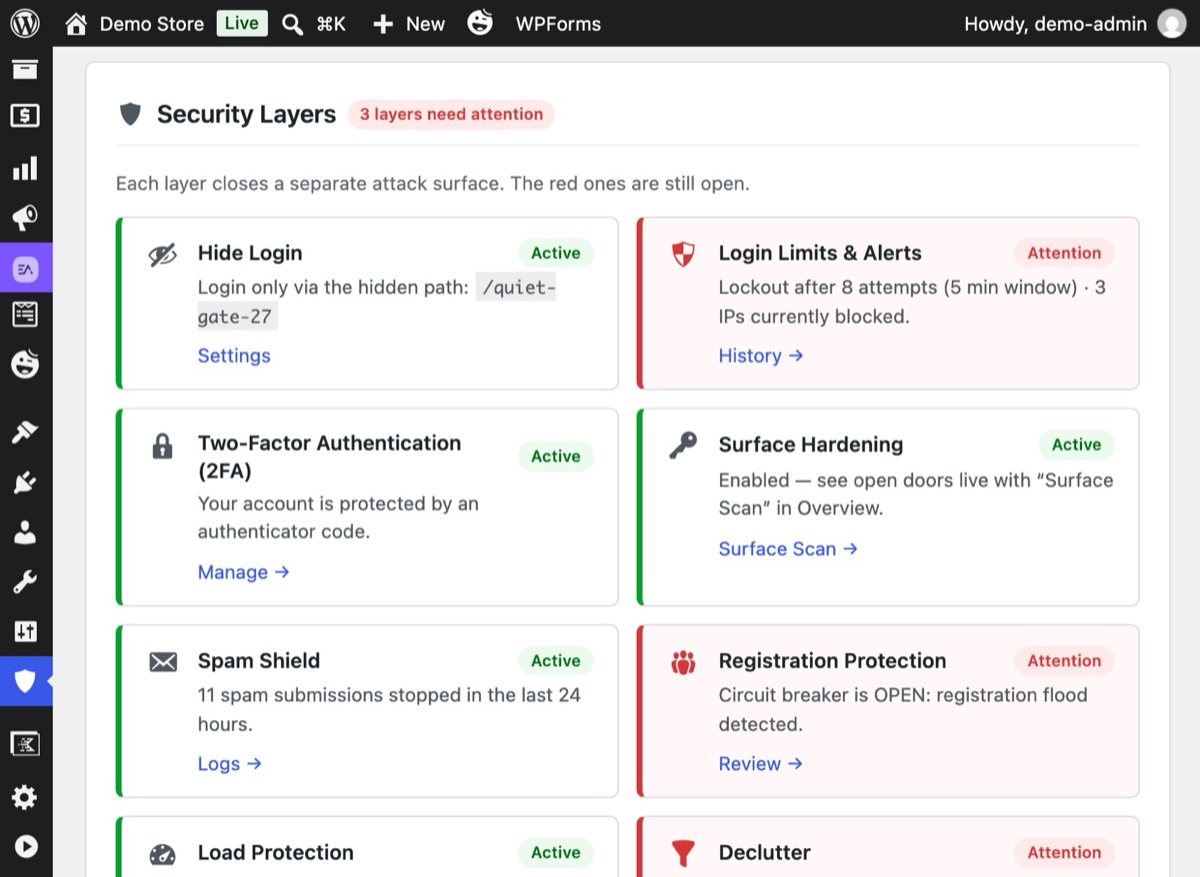
Schakel alleen de lagen in die iets vervangen wat je al hebt. Het Overzicht toont één kaart per laag: groen als hij beschermt, rood als hij uit staat of aandacht nodig heeft.
3Stap 3
Zet oude plugins één voor één buiten dienst
Deactiveer één oude plugin, test de taak die hij deed en ga dan door naar de volgende. Klik na elke plugin onder Oppervlakscan op Opnieuw scannen om te zien of de deuren nog dicht zijn. Draai nooit twee plugins om de login te verbergen of twee plugins voor inloglimieten tegelijk; ze vechten om dezelfde verzoeken.

4Stap 4
Laat Opruimen bevestigen wat er over is
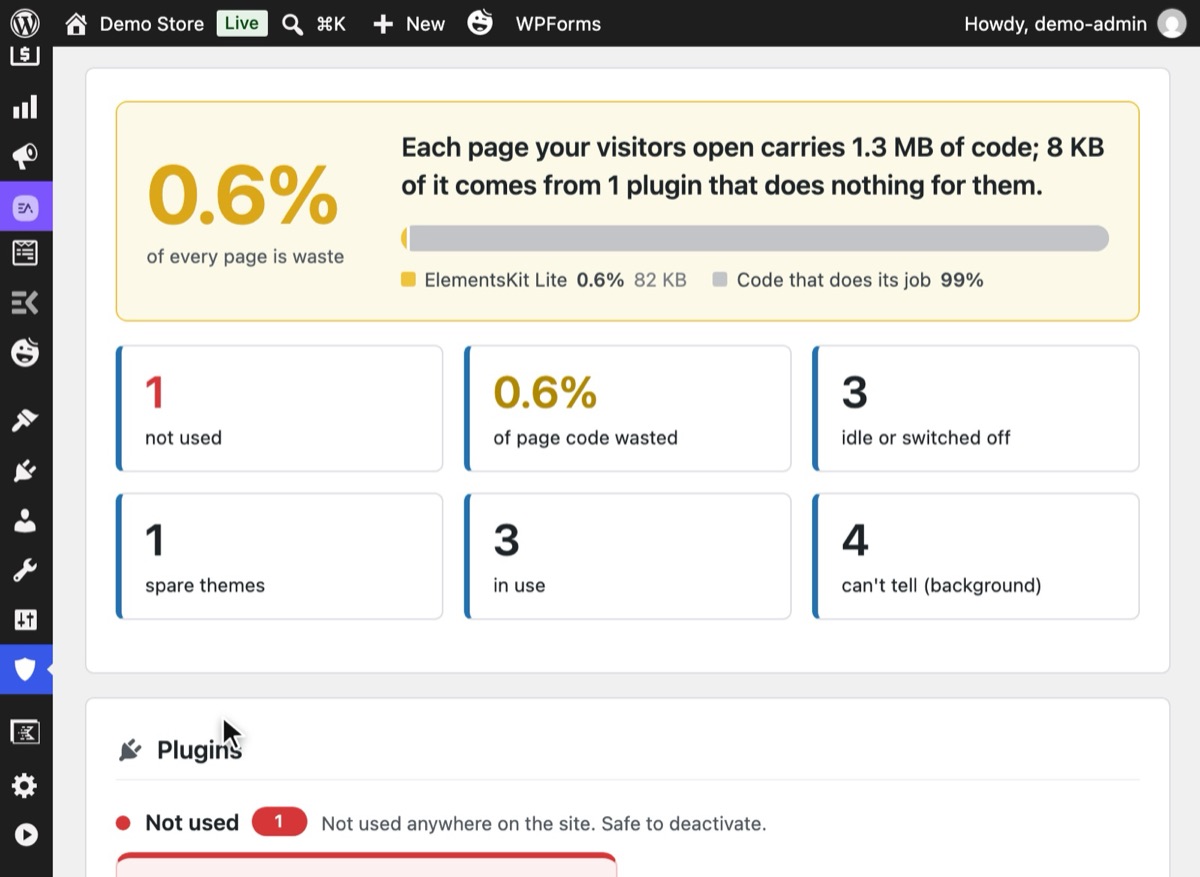
Voer Opruimen uit om te zien welke plugins nu niets meer doen. Zet ze opzij, test, en verwijder ze via de eigen bevestiging van WordPress.


Waarom het ertoe doet
Beveiliging in WordPress groeit meestal zorg voor zorg. Bots vinden de inlogpagina, dus je voegt een plugin toe die de login verbergt. Dan het raden van wachtwoorden, dus een plugin voor inloglimieten. Dan een 2FA-plugin, een plugin om XML-RPC uit te schakelen, een dienst tegen reactiespam, een honeypot voor elke formulierplugin, iets tegen nepregistraties en iets tegen agressieve bots.
Elk van die plugins is op zichzelf redelijk. Samen veroorzaken ze stillere problemen:
- Veel losse logs. Een geblokkeerde login staat in de ene plugin, een geblokkeerde registratie in een andere, een geblokkeerde bot in een derde. Niemand ziet het hele plaatje.
- Veel lijsten met toegestane IP's. Je staat je eigen IP op de ene plek toe en wordt door een andere buitengesloten.
- Verschillende kijk op dezelfde bezoeker. De ene plugin leest het echte IP achter Cloudflare, de andere leest de proxy. De ene blokkeert een bot, de andere blokkeert iedereen.
- Meer bij te werken. Elke plugin is code die je actueel moet houden, en meer deuren om in de gaten te houden.
- Conflicten. Twee plugins die de inlog-URL herschrijven, of die allebei dezelfde mislukte login tellen, zorgen voor vreemde fouten.
Veelgemaakte fouten
- Alles tegelijk omzetten. Verplaats één taak per keer en test tussendoor.
- Onderweg instellingen kwijtraken. Noteer je oude verborgen inlogpad, toegestane IP's en limieten voordat je iets deactiveert.
- Een gat laten vallen. Sloot de oude opzet XML-RPC af en doet de nieuwe dat nog niet, dan heb je een deur opengezet. Schakel de nieuwe laag in voordat je de oude plugin uitschakelt.
- Verwachten dat één plugin alles doet. Geen enkele plugin is even goed in malware opruimen, firewallregels, back-ups en het beveiligen van de login. Wees duidelijk over welke taak elk hulpmiddel doet.
Zonder plugin
Je kunt het aantal plugins ook verminderen zonder nieuwe plugin, door eenvoudige taken naar code te verhuizen:
- XML-RPC-login: het filter
xmlrpc_enabled(zie XML-RPC uitschakelen). - Uitgelekte gebruikersnamen: een paar filters voor REST, auteursscans en de sitemap (zie gebruikersnamen verbergen).
- Reacties: sluit ze onder Instellingen → Discussie als je ze niet nodig hebt.
Elk fragment is klein, maar samen vormen ze een eigen plugin die alleen jij onderhoudt, zonder log, zonder gedeelde lijst met toegestane IP's en zonder tests. Voor een developer met één site kan die afweging prima zijn. Met elke extra site die je beheert, wordt het lastiger.
Als er iets misgaat
- Je kunt niet inloggen nadat je van plugin voor het verbergen van de login bent gewisseld. Het pad van
de oude plugin werkt niet meer. Voeg
define( 'GATEKEEPER_LOGIN_SLUG', 'new-path' );toe aanwp-config.php, of zie Buitengesloten na het wijzigen van de inlog-URL. - Formulieren versturen niet meer. Mogelijk controleren twee spamlagen hetzelfde formulier. Schakel de oude honeypot-add-on uit en leeg daarna je paginacache.
- Blokkades zijn verdubbeld. Twee plugins voor inloglimieten tellen dezelfde pogingen. Deactiveer de oude.
Met Hushfort
Hushfort brengt tien taken samen in één plugin: Login verbergen, Inloglimieten, Tweefactor, Achterdeurslot voor XML-RPC, Gebruikersnaamschild, Oppervlakscan, Antispam, Nepregistraties blokkeren, Flood- & nepbotbeveiliging, en Opruimen. Elk daarvan is een module die je apart inschakelt. Login verbergen, Oppervlakscan en basisbescherming tegen spam zitten in Hushfort Security, de gratis WordPress-beveiligingsplugin; de andere lagen komen met Hushfort Pro.
- Eén dashboard met een statuskaart per laag.
- Eén Geschiedenis van mislukte en geblokkeerde pogingen, te filteren.
- Eén manier om het IP te bepalen en één lijst met toegestane IP's, gedeeld door alle modules.
- Geen diensten van derden, geen CAPTCHA, geen telemetrie.
Wat het niet doet, eerlijk gezegd: malware scannen, firewallregelsets, landen blokkeren, back-ups. Hou daar aparte hulpmiddelen voor; Hushfort gaat er goed mee samen.
Veelgestelde vragen
Hoeveel beveiligingsplugins heeft een WordPress-site nodig?
Kan ik Hushfort naast een andere beveiligingsplugin gebruiken?
Vervangt Hushfort een malwarescanner of firewall?
Raak ik de instellingen van mijn oude plugins kwijt als ik ze verwijder?
Is een alles-in-één-plugin zwaarder dan een paar kleine?
Gerelateerde handleidingen
Hoe vind en verwijder ik ongebruikte plugins in WordPress?
Vind plugins die geïnstalleerd zijn maar niets doen, zie hoeveel code ze op elke pagina laden en verwijder ze in twee omkeerbare stappen.
Bekijk de stappenHoe wijzig ik de inlog-URL van WordPress en verberg ik wp-admin?
Wijzig de WordPress-inlog-URL en verberg wp-admin in vijf veilige stappen. Test voordat je uitlogt en weet hoe je weer binnenkomt als je hem vergeet.
Bekijk de stappenHoe controleer ik wat mijn WordPress-site naar buiten laat zien?
Test je WordPress-site zoals een bot dat doet. Vijf verzoeken tonen of de login, XML-RPC en je gebruikersnamen openliggen, en hoe je dichtzet wat je vindt.
Bekijk de stappen